WPForms प्लगइन संस्करण 1.5.8.2 और नीचे को प्लगइन का ऑडिट करते समय प्रमाणित स्टोर्ड XSS के लिए असुरक्षित पाया गया। WPForms संस्करण 1.5.9 बेहतर डेटा सैनिटाइजेशन के साथ 5 मार्च, 2020 को जारी किया गया था।
CVE ID: CVE-2020-10385
सारांश
WPForms 3 मिलियन से अधिक सक्रिय इंस्टॉलेशन के साथ एक लोकप्रिय वर्डप्रेस फॉर्म प्लगइन है। यह प्रमाणित क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता के लिए असुरक्षित पाया गया था। XSS एक प्रकार की भेद्यता है जिसका फायदा हमलावर पीड़ित के सत्र कुकीज़ या लॉगिन क्रेडेंशियल चोरी करने, पीड़ित की ओर से मनमाने कार्य करने, उनके कीस्ट्रोक्स लॉग करने और बहुत कुछ जैसे विभिन्न दुर्भावनापूर्ण कार्यों को करने के लिए उठा सकते हैं।
भेद्यता
WPForms प्लगइन के फॉर्म बिल्डर मॉड्यूल में फॉर्म विवरण और फ़ील्ड विवरण फ़ील्ड स्टोर्ड XSS के लिए असुरक्षित पाए गए, क्योंकि उन्होंने उपयोगकर्ता द्वारा दिए गए इनपुट को ठीक से सैनिटाइज़ नहीं किया।
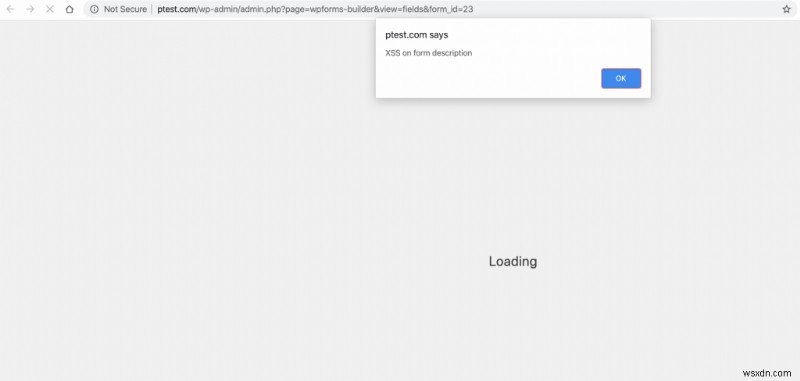
हालांकि प्रमाणित XSS भेद्यता होने के कारण वे उच्च सुरक्षा खतरा पैदा नहीं करते, हम पुष्टि करने में सक्षम थे कि इनका संभावित रूप से एक हमलावर द्वारा वर्डप्रेस मल्टीसाइट इंस्टॉलेशन पर दुर्भावनापूर्ण कार्य करने के लिए शोषण किया जा सकता है ताकि सुपर एडमिन की कुकीज़ हमलावर को भेजी जाएं या सुपर एडमिन को किसी अन्य डोमेन पर रीडायरेक्ट किया जाए, उदाहरण के लिए, एक फ़िशिंग पेज जो यह दिखाने के लिए डिज़ाइन किया गया है कि वे लॉग आउट हो गए हैं और उन्हें वापस लॉग इन करने की आवश्यकता है, इस प्रकार उनकी साख से समझौता किया जा सकता है।
हम यह भी पता लगाने में सक्षम थे कि फॉर्म बिल्डर का "पूर्वावलोकन" फ़ंक्शन रिफ्लेक्टेड XSS के लिए भी असुरक्षित था।
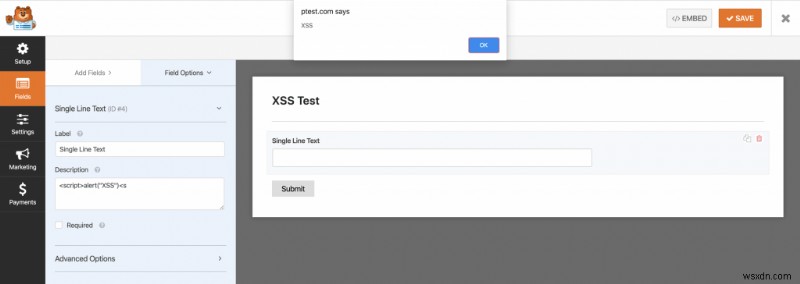
समयरेखा
भेद्यता की सूचना WPForms टीम को 18 फरवरी, 2020 को दी गई।
WPForms संस्करण 1.5.9 जिसमें भेद्यता का फिक्स शामिल था, 5 मार्च, 2020 को जारी किया गया।
सिफारिश
प्लगइन को नवीनतम संस्करण में अपडेट करने की अत्यधिक अनुशंसा की जाती है। सर्वोत्तम सुरक्षा प्रथाओं के लिए, आप नीचे दिए गए गाइड का पालन कर सकते हैं:
- वर्डप्रेस सुरक्षा गाइड
- वर्डप्रेस हैक और मैलवेयर हटाना
संदर्भ
- https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-10385
- https://wpvulndb.com/vulnerabilities/10114
- WPForms चेंजलॉग