हाल ही में, Magento अपने भुगतान सुरक्षा प्रणाली पर लगातार कुख्यात हमलों के कारण खबरों में रहा है। Magento हमले का एक हालिया मामला क्रेडिट कार्ड स्क्रैपर्स द्वारा Magento स्टोर्स की भुगतान सुरक्षा प्रणाली को लक्षित करके सर्वोपरि क्रेडिट कार्ड जानकारी चुराने का गवाह बना। नतीजतन, Magento अपने सिस्टम में कमजोरियों से सावधान हो गया है और एक विवेकपूर्ण प्रयास में, भविष्य के किसी भी हमले के खिलाफ निवारक उपाय के रूप में नियमित रूप से सुरक्षा पैच जारी करता है।
अपने नवीनतम में, Magento ने "SUPEE 9652" कोडनेम वाला एक सुरक्षा पैच जारी किया है ताकि Zend फ्रेमवर्क 1 और 2 ईमेल घटक में एक महत्वपूर्ण भेद्यता को संबोधित किया जा सके। भेद्यता को 9.8 के गंभीरता स्कोर के साथ महत्वपूर्ण माना जाता है जो काफी अधिक है।
SUPEE 9652 पैच एंटरप्राइज संस्करण 1.9.00 – 1.14.3.1 और कम्युनिटी संस्करण 1.5.0.11 – 1.9.3.1 के लिए उपलब्ध है। यह मुख्य रूप से मेल भेद्यता का उपयोग करके रिमोट कोड निष्पादन के मुद्दे को संबोधित करता है, जिससे एक हमलावर Magento सिस्टम में दुर्भावनापूर्ण कोड का एक टुकड़ा निष्पादित करने के लिए भेद्यता का फायदा उठाता है, इस प्रकार उपयोगकर्ता विशेषाधिकारों को हड़प लेता है।
मुझे कैसे पता चलेगा कि मैं कमजोर हूँ?
हालांकि भेद्यता को महत्वपूर्ण माना गया है, लेकिन अब तक केवल कुछ सिस्टम प्रभावित हुए हैं। ऐसा इसलिए है क्योंकि भेद्यता से प्रभावित होने के लिए, इंस्टॉलेशन को:
- Sendmail को अपने मेल ट्रांसपोर्ट विकल्प के रूप में चुनें और नियोजित करें: यदि आपका सर्वर Sendmail को अपने मेल ट्रांसपोर्ट एजेंट के रूप में उपयोग करता है, तो उस स्थिति में Magento साइट रिमोट कोड निष्पादन हमले की चपेट में है
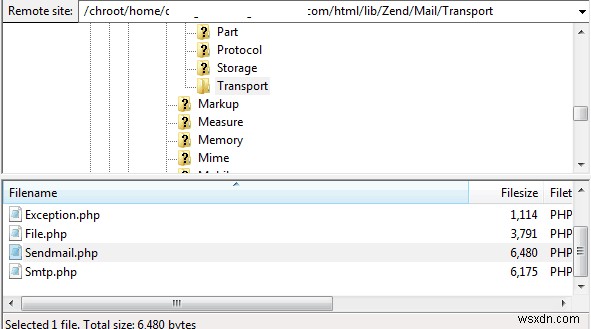
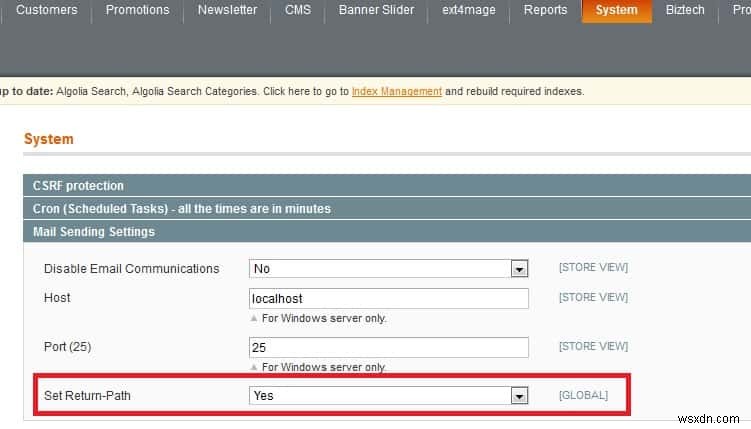
- गैर-डिफ़ॉल्ट कॉन्फ़िगरेशन सेटिंग्स हों: यदि 'रिटर्न पथ सेट करें' 'हां' पर सेट है, तो आपका Magento स्टोर हमले के प्रति अत्यधिक संवेदनशील है।
मैं अपनी रक्षा कैसे कर सकता हूँ?
नवीनतम जारी Magento सुरक्षा पैच SUPEE-9652 बचाव में आता है। जैसे ही Magento एक नया पैच जारी करता है, इसे जल्द से जल्द इंस्टॉल करने की अत्यधिक अनुशंसा की जाती है। इसके अलावा, अपनी मेल भेजने की सेटिंग्स पर भी जाने की सलाह दी जाती है। अपने Magento स्टोर से भेजे गए ईमेल के लिए "रिप्लाई टू" पते को नियंत्रित करने के लिए उपयोग की जाने वाली सिस्टम सेटिंग्स पर नेविगेट करें:
- Magento 1 के मामले में: System-> Configuration-> Advanced-> System-> Mail Sending Settings-> Set Return-Path से नेविगेट करें
- Magento 2 के मामले में: Stores-> Configuration-> Advanced-> System-> Mail Sending Settings-> Set Return-Path से नेविगेट करें
उपरोक्त दोनों मामलों में, "Set Return-Path" सेटिंग को "नहीं" पर स्विच करें.
अपने Magento स्टोर की सुरक्षा सुनिश्चित करने के लिए, Magento द्वारा जारी किए गए सभी पैच को जारी होते ही इंस्टॉल करें। निवारक उपायों को लागू करने में देरी हमलावर को भेद्यता का फायदा उठाने का मौका दे सकती है जैसे ही वह इसके बारे में जागरूक होता है। आपके स्टोर का आवधिक तकनीकी और सुरक्षा ऑडिट आपके Magento स्टोर को लंबे समय तक सुरक्षित रखने और आपको नवीनतम सुरक्षा पैच के साथ अपडेट रखने में एक लंबा रास्ता तय कर सकता है।