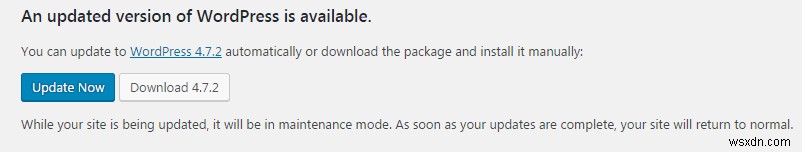
 WordPress 4.7.0 और 4.7.1 में एक महत्वपूर्ण विशेषाधिकार इंजेक्शन भेद्यता की सूचना मिली है। भेद्यता एक अनधिकृत हैकर को WordPress साइट के पेज/पोस्ट की सामग्री को संशोधित करने की अनुमति देती है। भेद्यता WordPress के हालिया रिलीज में जोड़े गए REST API में पाई गई थी। जैसे ही भेद्यता की खोज की गई, WordPress सुरक्षा टीम ने पैच पर काम किया और इसे 4.7.2 अपडेट के तहत जारी किया।
वेबसाइट्स अभी भी कमजोर हैं
हजारों वेबसाइटें अभी भी कमजोर हैं। चूंकि पैच और शोषण विधियां खुले में हैं, हैकर्स भेद्यता का फायदा उठा रहे हैं और वेबसाइटों को विकृत कर रहे हैं।
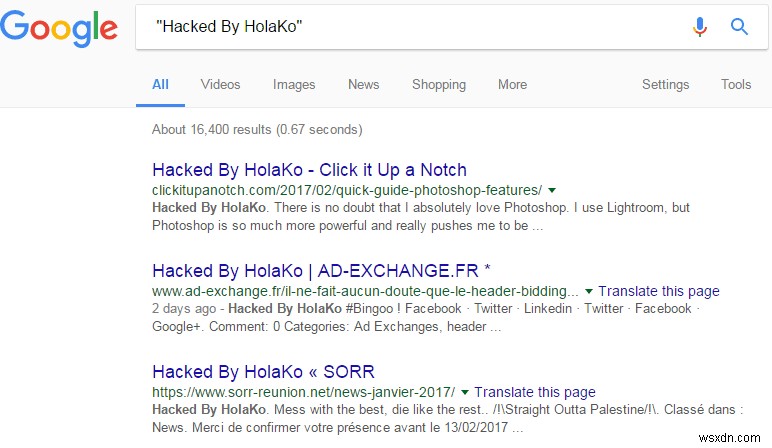
समस्या उन उपयोगकर्ताओं के लिए बड़ी है जिनके पास शीर्ष पर कस्टम विकास के कारण WordPress अपडेट बाधाएं हैं। यह अनुमान लगाया गया है कि यह हैकर्स द्वारा बड़े पैमाने पर विकृत अभियानों की केवल शुरुआत है। इस भेद्यता के कुछ परिणाम यहां दिए गए हैं:
- स्पैम SEO: चूंकि कोई भी पोस्ट/पेज अनुभागों में मनमाना कोड डाल सकता है, बहुत सारे स्पैम SEO लिंक वेबसाइटों में इंजेक्ट किए जा रहे हैं।
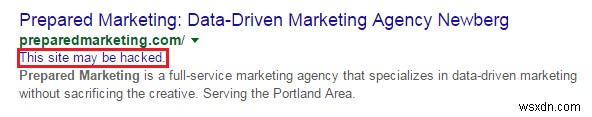
- Google ब्लैकलिस्टिंग: यह पहले ही देखा जा चुका है कि Google खोज क्वेरी पर वेबसाइट URL के तहत 'यह साइट हैक की गई हो सकती है' संदेश दे रहा है। यदि साफ नहीं किया गया, तो ऐसी वेबसाइटों को Google द्वारा पूरी तरह से ब्लैकलिस्ट किया जा सकता है।
- लक्षित हमले: हैकर्स प्रशासकों/वेबसाइट उपयोगकर्ताओं के सत्र डेटा को चुराने के लिए अधिक लक्षित हमले कर सकते हैं।
अब तक हैकर्स द्वारा लगभग 70,000 वेबसाइटों के शोषण का अनुमान है। यह संख्या हर दिन बढ़ती जा रही है क्योंकि अधिक से अधिक हैकर समुदायों को अभी भी कमजोर वेबसाइटों के बड़े हिस्से के बारे में पता चल रहा है।
Astra सुरक्षा टीम इस पर शीर्ष पर है। हम नए निष्कर्ष होने पर इसे अपडेट करते रहेंगे। Astra फ़ायरवॉल उपयोगकर्ता इस भेद्यता से सुरक्षित हैं। आप अभी अपनी WordPress वेबसाइट के लिए Astra का उपयोग शुरू कर सकते हैं: https://www.getastra.com/wordpress-security