शेलशॉक (Shellshock), Bash शेल यूजर इंटरफेस में पाए जाने वाले कोडिंग भेद्यता का सामान्य नाम है जो यूनिक्स-आधारित ऑपरेटिंग सिस्टम को प्रभावित करता है, जिसमें Linux और Mac OS X शामिल हैं, और हमलावरों को सिस्टम का पूरा रिमोट कंट्रोल हासिल करने की अनुमति देता है।
सितंबर 2014 में स्टीफन चेज़ेलस द्वारा खोजा गया, भेद्यता, जिसे CVE-2014-6271 और CVE-2014-7169 के रूप में भी जाना जाता है, 20 से अधिक वर्षों से मौजूद थी। शेलशॉक 4.3 तक शेल के हर संस्करण में मौजूद है।
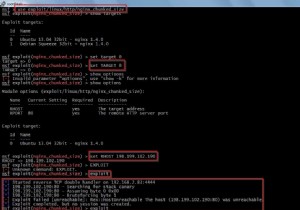
शेलशॉक दोष को विशेष रूप से तैयार किए गए Bash फ़ंक्शन के अंत में मनमाना दुर्भावनापूर्ण कोड जोड़कर बिना किसी प्रमाणीकरण के शोषण किया जा सकता है। यह तकनीक एक हमलावर को सिस्टम पर कमांड-लाइन एक्सेस प्राप्त करने में सक्षम बना सकती है, जिसके परिणामस्वरूप अक्सर प्रोग्राम चलाने, संवेदनशील डेटा के लिए मेमोरी फ़िल्टर करने, या सेल्फ-प्रोपेगेटिंग वर्म की सुविधा के लिए अप्रतिबंधित एक्सेस होता है।
अधिकांश प्रभावित सर्वर और ऑपरेटिंग सिस्टम प्रदाताओं ने शेलशॉक भेद्यता को ठीक करने वाले सॉफ़्टवेयर अपडेट जारी किए हैं। यह जांचने के लिए विभिन्न प्रकार के टूल मौजूद हैं कि क्या कोई सिस्टम शेलशॉक से प्रभावित है या क्या पैच ने समस्या को सफलतापूर्वक हल किया है। संगठनों को लॉग मॉनिटरिंग तकनीकों का उपयोग करके शेलशॉक शोषण के प्रयास के सबूत का पता लगाना चाहिए; ऐसा पेलोड URL या HTTP हेडर के माध्यम से दिया जाता है, इसलिए यह सबूत छोड़ देगा।
US-CERT के नेशनल वल्नरेबिलिटी डेटाबेस ने दोष की गंभीरता को 10.0 आंका है। इसकी तुलना हार्टब्लीड भेद्यता से की गई है, मुख्य रूप से इसकी गंभीरता रेटिंग के कारण।