इंटरनेट की आधी से अधिक व्यस्ततम वेबसाइटों जिनमें Airbnb, Box, Instagram, Netflix, Pinterest, SoundCloud, और Zappos शामिल हैं, NGINX पर भरोसा करती हैं। साइबर अपराधी अक्सर वेब सर्वर को निशाना बनाते हैं और संवेदनशील जानकारी चुराने के लिए मामूली भेद्यता का फायदा उठाने के लिए लगातार देखते रहते हैं। NGINX कोई अपवाद नहीं रहा है - इसने बार-बार साइबर हमलों और उजागर कमजोरियों को देखा है।
इस लेख में, हम अब तक पाई गई शीर्ष 5 सबसे गंभीर NGINX कमजोरियों के बारे में बात करते हैं, और आप अपने वेब सर्वर को कैसे सुरक्षित कर सकते हैं। हालांकि, ध्यान रखें कि अपनी वेबसाइट को पूरी तरह से सुरक्षित करने के लिए, अपने सर्वर पर एप्लिकेशन को सुरक्षित करना आवश्यक है।
1. NGINX SPDY हीप बफर ओवरफ्लो (2014)
NGINX 1.3.15 से पहले 1.4.7 में, और 1.5.x से पहले 1.5.12 में SPDY कार्यान्वयन हीप-आधारित बफर ओवरफ्लो के प्रति संवेदनशील था। यह एक हमलावर को एक तैयार अनुरोध के माध्यम से मनमाना कोड निष्पादित करने की अनुमति देता है। यह मुद्दा NGINX को ngx_http_spdy_module मॉड्यूल के साथ संकलित (जो डिफ़ॉल्ट रूप से संकलित नहीं है) और बिना --with-debug कॉन्फ़िगर विकल्प के प्रभावित करता है, यदि कॉन्फ़िगरेशन फ़ाइल में "listen" निर्देश का "spdy" विकल्प उपयोग किया जाता है।
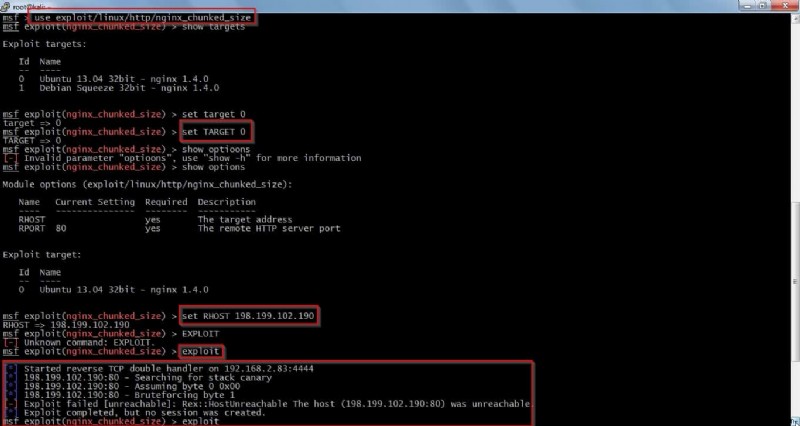
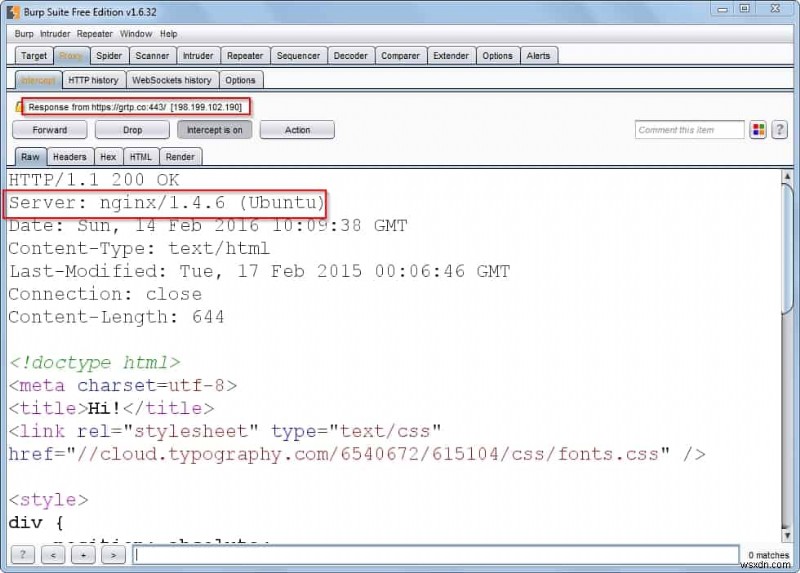
इसका फायदा उठाने के लिए, हमलावर एक विशेष रूप से तैयार अनुरोध करके हीप मेमोरी बफर ओवरफ्लो का कारण बन सकता है। यह वेब सर्वर को गंभीर रूप से प्रभावित करेगा।
इस भेद्यता के लिए अनुशंसित फिक्स नवीनतम संस्करण में अपग्रेड करना है। विक्रेता द्वारा प्रदान किए गए आवश्यक पैच लागू करना भी सुनिश्चित करें।
2. NGINX रूट विशेषाधिकार वृद्धि भेद्यता (2016)
NGINX रूट विशेषाधिकार वृद्धि भेद्यता को उच्च गंभीरता माना गया है। यह असुरक्षित अनुमतियों के साथ लॉग डायरेक्टरी के निर्माण का कारण बन सकता है। बदले में, इन्हें स्थानीय दुर्भावनापूर्ण हमलावरों द्वारा NGINX/वेब उपयोगकर्ता (www-data) से रूट तक अपने विशेषाधिकारों को बढ़ाने के लिए शोषित किया जा सकता है, जिससे NGINX सर्वर पर होस्ट किए गए किसी भी वेब एप्लिकेशन से समझौता हो सकता है। रूट विशेषाधिकार वृद्धि भेद्यता डेबियन-आधारित वितरण जैसे डेबियन या उबंटू पर वेब सर्वर पैकेज को प्रभावित करती है।
यह भेद्यता निम्नलिखित प्रक्रिया से उपजी है: जब NGINX को डेबियन-आधारित सिस्टम पर डिफ़ॉल्ट रिपॉजिटरी से इंस्टॉल किया जाता है, तो यह NGINX लॉग डायरेक्टरी को निम्नलिखित स्थान पर और निम्नलिखित अनुमतियों के साथ बनाता है:
admin@wsxdn.com:~# ls -ld /var/log/nginx/
drwxr-x--- 2 www-data adm 4096 Nov 12 22:32 /var/log/nginx/
admin@wsxdn.com:~# ls -ld /var/log/nginx/*
-rw-r----- 1 www-data adm 0 Nov 12 22:31 /var/log/nginx/access.log
-rw-r--r-- 1 root root 0 Nov 12 22:47 /var/log/nginx/error.log
चूंकि /var/log/nginx डायरेक्टरी www-data के स्वामित्व में है, हमलावर सिस्टम तक पहुंच प्राप्त करने पर लॉग फ़ाइलों को सिस्टम पर एक मनमाना फ़ाइल के सिमलिंक से बदल सकते हैं। जब पुनः आरंभ किया जाता है, तो लॉग सिमलिंक द्वारा इंगित फ़ाइल पर लिखे जाएंगे, इस प्रकार हमलावरों को रूट तक विशेषाधिकार बढ़ाने की अनुमति मिलती है।
भेद्यता को डेबियन पर NGINX 1.6.2-5+deb8u3 पैकेज में और उबंटू (16.04 LTS) पर NGINX 1.10.0-0ubuntu0.16.04.3 में ठीक किया गया था।
3. रिमोट इंटीजर ओवरफ्लो भेद्यता (2017)
NGINX रिमोट इंटीजर ओवरफ्लो भेद्यता एक बाउंड्री कंडीशन एरर प्रकार की भेद्यता है। यह भेद्यता NGINX की उपयोगकर्ता-आपूर्ति डेटा पर पर्याप्त बाउंड्री जांच करने में असमर्थता से उपजी है। इसका फायदा उठाकर, हमलावर संवेदनशील जानकारी तक पहुंच प्राप्त कर सकते हैं या एप्लिकेशन को क्रैश कर सकते हैं, जिसके परिणामस्वरूप डेनियल-ऑफ-सर्विस स्थिति होती है।
0.5.6 से 1.13.2 तक के NGINX संस्करण इंटीजर ओवरफ्लो भेद्यता के प्रति संवेदनशील हैं - इसलिए, इस मुद्दे को कम करने के लिए, नवीनतम NGINX संस्करण में अपडेट करें और अधिक जानकारी के लिए विशिष्ट विक्रेता सलाह देखें।
4. NGINX Controller भेद्यता (2020)
NGINX Controller संस्करण 3.2.0 से पहले, कंट्रोलर API तक नेटवर्क पहुंच वाले हमलावर अनधिकृत उपयोगकर्ता खाते बना सकते हैं। इस तरह बनाए गए उपयोगकर्ता सिस्टम पर एक नया लाइसेंस अपलोड कर सकते हैं लेकिन सिस्टम के किसी अन्य घटक को देख या संशोधित नहीं कर सकते। इसका मतलब है कि हमलावर NGINX Controller पर डेनियल ऑफ सर्विस (DoS) परिदृश्य बनाने के लिए उपयोगकर्ता खाते बनाने के लिए इस भेद्यता का फायदा उठा सकते हैं।
इस भेद्यता को कम करने के लिए, आप या तो नए संस्करण में अपडेट कर सकते हैं, या NGINX कंट्रोलर API पोर्ट (TCP 443) तक नेटवर्क एक्सेस को प्रतिबंधित कर सकते हैं, या तो NGINX कंट्रोलर के होस्ट फ़ायरवॉल सॉफ़्टवेयर या बाहरी पैकेट फ़िल्टरिंग डिवाइस को कॉन्फ़िगर करके केवल विश्वसनीय नेटवर्क को NGINX कंट्रोलर API तक पहुंचने की अनुमति दें।
5. PHP रिमोट कोड निष्पादन भेद्यता (2020)
नवीनतम NGINX कमजोरियों में से एक यह है कि PHP 7 के कुछ संस्करण NGINX पर php-fpm सक्षम के साथ चल रहे हैं, रिमोट कोड निष्पादन के प्रति संवेदनशील हैं। यदि इस भेद्यता को अनसुलझा छोड़ दिया जाता है, तो यह संवेदनशील जानकारी के प्रकटीकरण, डेटा के अतिरिक्त या संशोधन, या डेनियल ऑफ सर्विस (DoS) हमलों का कारण बन सकता है।
इस भेद्यता को कम करने के लिए, तुरंत PHP के उस संस्करण में अपडेट करें जो भेद्यशील नहीं है।
NGINX का उपयोग नहीं करते? गंभीर Apache कमजोरियों पर हमारे ब्लॉग लेख और वीडियो को देखें।
Astra Pentest के बारे में
Astra Pentest आवश्यक नेटवर्क और एप्लिकेशन सुरक्षा सूट है जो आपको हैकर्स द्वारा भेद्यता शोषण के कारण किसी भी हैक को रोकने में मदद करता है। समाधान स्वचालित भेद्यता स्कैनर, भेद्यता प्रबंधन और पेनेट्रेशन टेस्टिंग सेवा के साथ बंडल किया गया है।
हमें उम्मीद है कि इस लेख ने आपको अपने वेब सर्वर में विभिन्न कमजोरियों और सुरक्षा मुद्दों को कम करने में मदद की! हालांकि, अपनी वेबसाइट/वेब ऐप को पूरी तरह से सुरक्षित बनाने के लिए, आपको अपने सर्वर पर इंस्टॉल किए गए एप्लिकेशन और आपके द्वारा उपयोग किए जा रहे CMS को भी सुरक्षित करना होगा। इनमें एक भेद्यता वेब सर्वर से समझौता भी कर सकती है! वर्डप्रेस, मैजेंटो, जूमला, प्रेस्टाशॉप, और ओपनकार्ट को सुरक्षित करने पर हमारे लेख देखें।