इस सप्ताह, एडोब ने अपने मैगेंटो प्लेटफॉर्म में कई उच्च-गंभीरता वाली भेद्यताओं को संबोधित किया है, जिससे हजारों वेबसाइट्स मनमाना कोड निष्पादन और ग्राहक सूची छेड़छाड़ हमलों की चपेट में आ गई थीं।
मैगेंटो वर्डप्रेस के बाद दूसरा सबसे लोकप्रिय कंटेंट मैनेजमेंट सिस्टम (CMS) प्लेटफॉर्म है, जो 250,000 से अधिक सक्रिय ईकॉमर्स साइट्स को संचालित करता है, यह सभी ऑनलाइन स्टोर्स का लगभग 12% है। और Magento.com के अनुसार, मैगेंटो-आधारित साइट्स हर साल $155 बिलियन से अधिक के लेनदेन को संभालती हैं।
पाई गई मैगेंटो भेद्यताएं और प्रभावित मैगेंटो संस्करण
अपने सुरक्षा बुलेटिन [ASPB20-59] में, एडोब ने मैगेंटो कॉमर्स और मैगेंटो ओपन सोर्स प्लेटफॉर्म को प्रभावित करने वाली कुल 9 भेद्यताओं के लिए पैच जारी किए हैं। इन 9 भेद्यताओं में से 8 को या तो क्रिटिकल या महत्वपूर्ण माना जाता है, जबकि एक को मध्यम मैगेंटो भेद्यता माना जाता है।
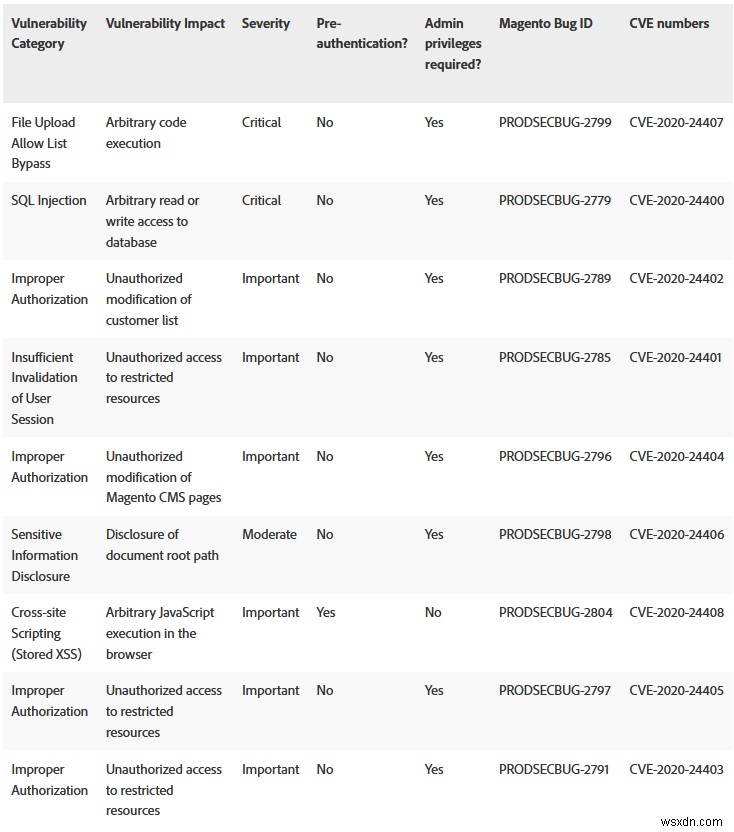
मैगेंटो प्लेटफॉर्म में दो क्रिटिकल खामियां File Upload Allow List Bypass (CVE-2020-24407) और SQL इंजेक्शन (CVE-2020-24400) के रूप में ट्रैक की गई हैं जो हैकर्स को मनमाना कोड निष्पादित करने की अनुमति दे सकती हैं और यहां तक कि पीड़ित मैगेंटो साइट के डेटाबेस को पढ़ने या लिखने की पहुंच दे सकती हैं। लेकिन दोनों खामियों के लिए हैकर के पास पहले से ही एडमिन विशेषाधिकार होने आवश्यक हैं।
जबकि, एक स्टोर्ड XSS (CVE-2020-24408), यदि शोषित किया जाता है, तो हैकर्स को ब्राउज़र में मनमाना JavaScript निष्पादित करने की अनुमति दे सकता है - और इसके शोषण के लिए पूर्व-प्रमाणीकरण (यानी एडमिन विशेषाधिकार) की आवश्यकता नहीं होती।
Astra Security मैगेंटो फायरवॉल का उपयोग करने वाली मैगेंटो साइट्स उपरोक्त सभी भेद्यताओं के जोखिम से पहले से ही सुरक्षित हैं।
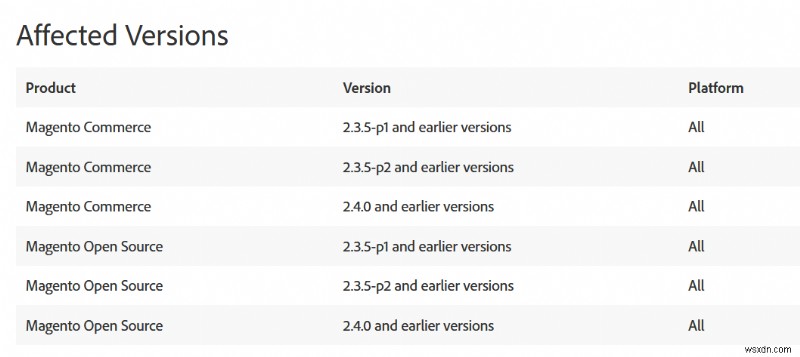
सुरक्षा बुलेटिन ने प्रभावित मैगेंटो प्लेटफॉर्म संस्करणों की एक सूची भी प्रदान की:
इन भेद्यताओं से अपनी मैगेंटो साइट्स को कैसे सुरक्षित करें
यदि आपकी वेबसाइट या ईकॉमर्स स्टोर पुराने मैगेंटो संस्करण पर चल रहा है, तो अपने मैगेंटो साइट/स्टोर को इन भेद्यताओं से सुरक्षित करने के लिए अपने इंस्टॉलेशन को नवीनतम संस्करण में अपडेट करना अत्यधिक अनुशंसित है। संबंधित मैगेंटो उत्पादों के लिए अपडेटेड/नवीनतम संस्करणों की सूची यहां दी गई है:
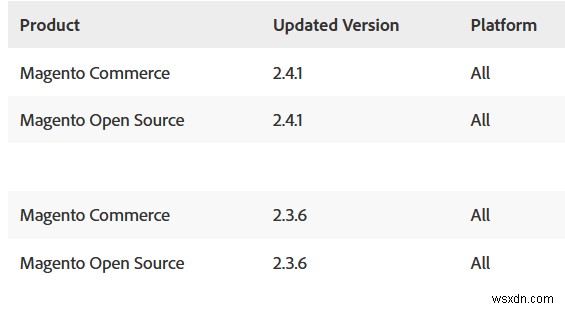
इसके अलावा, अपनी वेबसाइट या ईकॉमर्स स्टोर के लिए वेब एप्लिकेशन फायरवॉल (WAF) इंस्टॉल करना हमेशा मदद कर सकता है। एक WAF आपकी साइट फ़ाइलों, प्लगइन्स, एक्सटेंशन और थीम में ऐसी संभावित भेद्यताओं के खिलाफ सुरक्षा प्रदान कर सकता है।
आपकी वेबसाइट पर Astra Security मैगेंटो फायरवॉल कैसे काम करता है
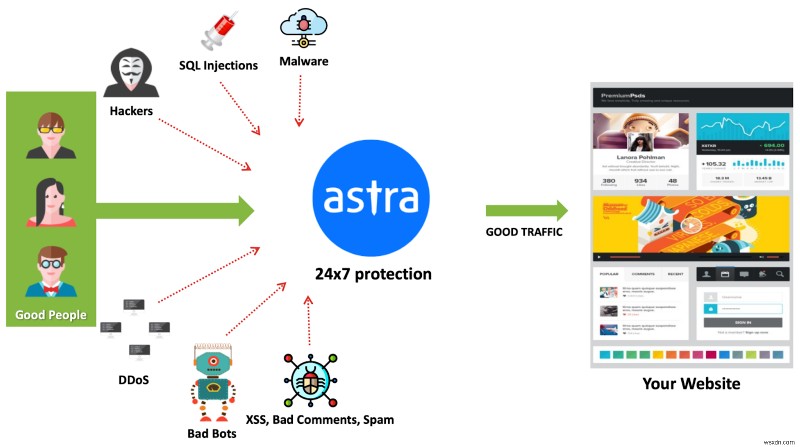
Astra Security WAF दुर्भावनापूर्ण ट्रैफिक और संभावित खतरों को फ़िल्टर करता है और आपकी वेबसाइट/ईकॉमर्स स्टोर को बुद्धिमान सुरक्षा प्रदान करता है। यह XSS, SQLi, CSRF, खराब बॉट्स, OWASP टॉप 10 और 100+ अन्य साइबर हमलों को ब्लॉक करता है। यह बुद्धिमान फायरवॉल आपकी वेबसाइट पर विज़िटर पैटर्न का पता लगाता है और दुर्भावनापूर्ण इरादे वाले हैकर्स को स्वचालित रूप से ब्लॉक करता है।