फरवरी 2021 का पैच ट्यूज़डे आ चुका है। हमेशा की तरह, माइक्रोसॉफ्ट ने विंडोज 10 की कमजोरियों को पैच करने के लिए कई महत्वपूर्ण सुरक्षा सुधार जारी किए।
इस महीने, माइक्रोसॉफ्ट के पैच ने 11 महत्वपूर्ण कमजोरियों को ठीक किया, जिनमें से एक जीरो-डे एक्सप्लॉइट था जिसे मंगलवार के पैच से पहले सक्रिय रूप से शोषण किया जा रहा था।
माइक्रोसॉफ्ट ने महत्वपूर्ण कमजोरियों को पैच किया
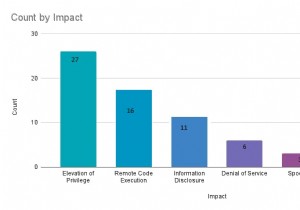
संख्या के लिहाज से, फरवरी 2021 का पैच ट्यूज़डे सबसे भारी नहीं था। माइक्रोसॉफ्ट ने अपनी कई उत्पाद लाइनों में कुल 64 कमजोरियों के लिए पैच जारी किए।
ध्यान देने योग्य सबसे बड़ी भेद्यता CVE-2021-1732 थी, जो विंडोज Win32k—विंडोज ऑपरेटिंग सिस्टम कर्नेल में विशेषाधिकार वृद्धि की अनुमति देने वाला एक जीरो-डे एक्सप्लॉइट था। यदि शोषण किया जाता है, तो हमलावर उन्नत विशेषाधिकारों के साथ कोड निष्पादित कर सकता है, जो लक्ष्य सिस्टम का पूर्ण नियंत्रण लेने की अनुमति दे सकता है।
कुछ सुरक्षा रिपोर्टों के अनुसार, इस विशेषाधिकार वृद्धि बग को सुरक्षा पैच से पहले सक्रिय रूप से शोषित किया जा रहा था। माइक्रोसॉफ्ट के पैच नोट्स DBAPPSecurity की सुरक्षा टीम को धन्यवाद देते हैं, जिनकी रिपोर्ट में विस्तार से बताया गया है कि जीरो-डे का शोषण कैसे किया गया था। चीनी सुरक्षा फर्म का मानना है कि एक्सप्लॉइट एक परिष्कृत हमलावर का काम था, संभावित रूप से एक APT।
अन्यत्र, तीन महत्वपूर्ण कमजोरियां प्रत्येक CVSS पैमाने पर 9.8 स्कोर करती हैं (जो कमजोरियों को रैंक करता है)। 9.8 कमजोरियों के पैमाने के बिल्कुल शीर्ष पर है, इसलिए उन्हें तुरंत पैच करना बहुत महत्वपूर्ण है।
CVE-2021-24078 एक रिमोट कोड एक्जीक्यूशन बग है जो विंडोज DNS सर्वर घटक को प्रभावित करता है। यदि शोषण किया जाता है, तो एक हमलावर कॉर्पोरेट वातावरण के अंदर डोमेन नाम ट्रैफिक को हाईजैक कर सकता है, जिससे ट्रैफिक को खतरनाक वेबसाइटों, सामग्री या मैलवेयर पर पुनर्निर्देशित किया जा सकता है।
CVE-2021-24074 और CVE-2021-24094 दोनों TCP/IP कमजोरियों से संबंधित हैं। ये दो कमजोरियां इतनी महत्वपूर्ण हैं कि माइक्रोसॉफ्ट ने मुद्दों का विवरण देते हुए एक अलग ब्लॉग पोस्ट प्रकाशित किया। संक्षेप में, कमजोरियां "जटिल हैं जो कार्यात्मक कारनामे बनाना मुश्किल बनाती हैं, इसलिए अल्पावधि में उनके शोषण की संभावना नहीं है।"
छह कमजोरियां पहले से ही सार्वजनिक
इस महीने के पैच ट्यूज़डे के लिए रुचि का एक बिंदु पहले से ही सार्वजनिक की गई कमजोरियों की संख्या है। माइक्रोसॉफ्ट द्वारा बग पैच की अपनी पूरी सूची प्रकट करने से पहले, छह कमजोरियों का खुलासा पहले ही किया जा चुका था:
- CVE-2021-1721: .NET Core और Visual Studio Denial of Service Vulnerability
- CVE-2021-1733: Sysinternals PsExec Elevation of Privilege Vulnerability
- CVE-2021-26701: .NET Core Remote Code Execution Vulnerability
- CVE-2021-1727: Windows Installer Elevation of Privilege Vulnerability
- CVE-2021-24098: Windows Console Driver Denial of Service Vulnerability
- CVE-2021-24106: Windows DirectX Information Disclosure Vulnerability
हालांकि यह असामान्य है, माइक्रोसॉफ्ट यह भी नोट करता है कि पैच जारी होने से पहले इनमें से किसी भी भेद्यता का शोषण नहीं किया जा रहा था।
हमेशा की तरह, आपको अपने विंडोज 10 सिस्टम और अन्य माइक्रोसॉफ्ट उत्पादों को जल्द से जल्द अपडेट करना चाहिए। पैच पहले से ही विंडोज 10 पर उपलब्ध हैं यदि आप Settings > Windows Update पर जाएं और Download या Install Now चुनें।