आज (08/11/2022) इस महीने का दूसरा मंगलवार है और Microsoft पैच ट्यूजडे, नवंबर 2022 के हिस्से के रूप में कंपनी ने अपने ऑपरेटिंग सिस्टम और अन्य उत्पादों में कमजोरियों को हल करने के लिए संचयी अपडेट का एक समूह जारी किया है, जैसे Microsoft Office उत्पादकता सूट, साथ ही प्रदर्शन और उपयोगिता से संबंधित बग की एक श्रृंखला को संबोधित करते हुए। आइए इस महीने के Windows सुरक्षा पैच ट्यूजडे के मुख्य अंश देखें:
आज का पैच छह सार्वजनिक रूप से शोषित जीरो-डे कमजोरियों और कुल 68 खामियों के लिए सुधार के साथ आता है। जहां ग्यारह खामियों को 'Critical' के रूप में वर्गीकृत किया गया है क्योंकि वे विशेषाधिकार वृद्धि, स्पूफिंग, या रिमोट कोड निष्पादन की अनुमति देते हैं और 57 को महत्वपूर्ण के रूप में रेट किया गया है।
रिलीज़ नोट्स के अनुसार, नवंबर 2022 पैच ने 27 एलिवेशन ऑफ प्रिविलेज सुरक्षा मुद्दों, 4 सुरक्षा फीचर बाईपास कमजोरियों, 16 रिमोट कोड एक्जीक्यूशन बग्स, 11 सूचना प्रकटीकरण कमजोरियों, 6 डिनायल ऑफ सर्विस कमजोरियों और 3 स्पूफिंग कमजोरियों को ठीक किया।
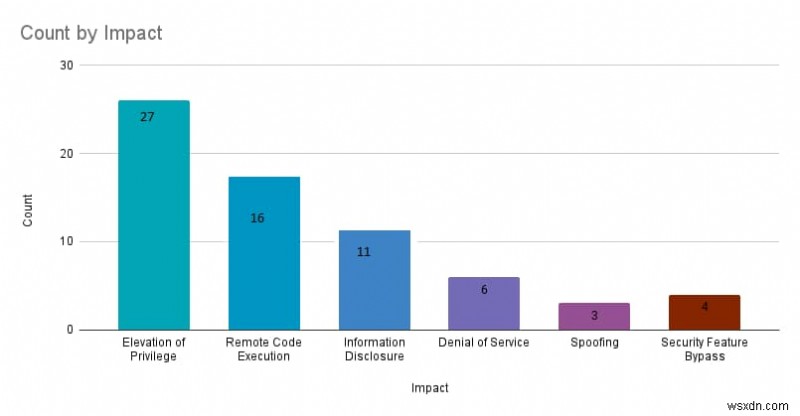
नोट – उपरोक्त संख्या में 2 नवंबर 2022 को ठीक की गई दो OpenSSL कमजोरियां शामिल नहीं हैं।
आइए इस महीने के कुछ अधिक दिलचस्प अपडेट पर करीब से नज़र डालें,
CVE-2022-41128 – Windows Scripting Languages Remote Code Execution Vulnerability Google के थ्रेट एनालिसिस ग्रुप के क्लेमेंट लेसिग्ने द्वारा खोजा गया
"इस भेद्यता के लिए आवश्यक है कि प्रभावित वर्जन वाले Windows वाला उपयोगकर्ता एक दुर्भावनापूर्ण सर्वर तक पहुंचे। एक हमलावर को एक विशेष रूप से तैयार किया गया सर्वर शेयर या वेबसाइट होस्ट करनी होगी। एक हमलावर के पास उपयोगकर्ताओं को इस विशेष रूप से तैयार किए गए सर्वर शेयर या वेबसाइट पर जाने के लिए मजबूर करने का कोई तरीका नहीं होगा, लेकिन उन्हें ईमेल या चैट संदेश में एक प्रलोभन के माध्यम से सर्वर शेयर या वेबसाइट पर जाने के लिए मनाना होगा।"
CVE-2022-41091 – Windows Mark of the Web Security Feature Bypass Vulnerability विल डोर्मन द्वारा खोजा गया।
"एक हमलावर एक दुर्भावनापूर्ण फ़ाइल तैयार कर सकता है जो Mark of the Web (MOTW) सुरक्षा को चकमा देगी, जिसके परिणामस्वरूप MOTW टैगिंग पर भरोसा करने वाली सुरक्षा सुविधाओं जैसे Microsoft Office में Protected View की अखंडता और उपलब्धता का सीमित नुकसान होगा।"
CVE-2022-41073 – Windows Print Spooler Elevation of Privilege Vulnerability Microsoft Threat Intelligence Center (MSTIC) द्वारा खोजा गया।
"इस भेद्यता का सफलतापूर्वक शोषण करने वाला हमलावर SYSTEM विशेषाधिकार प्राप्त कर सकता है।"
CVE-2022-41125 – Windows CNG Key Isolation Service Elevation of Privilege Vulnerability Microsoft Threat Intelligence Center (MSTIC) और Microsoft Security Response Center (MSRC) द्वारा खोजा गया।
"इस भेद्यता का सफलतापूर्वक शोषण करने वाला हमलावर SYSTEM विशेषाधिकार प्राप्त कर सकता है।"
CVE-2022-41040 – Microsoft Exchange Server Elevation of Privilege Vulnerability GTSC द्वारा खोजा गया और Zero Dat पहल के माध्यम से प्रकट किया गया।
"हमलावर द्वारा प्राप्त विशेषाधिकार सिस्टम के संदर्भ में PowerShell चलाने की क्षमता होगी।"
CVE-2022-41082 – Microsoft Exchange Server Remote Code Execution Vulnerability GTSC द्वारा खोजा गया और Zero Dat पहल के माध्यम से प्रकट किया गया।
"इस भेद्यता के लिए हमलावर मनमाने या रिमोट कोड निष्पादन में सर्वर खातों को लक्षित कर सकता है। एक प्रमाणित उपयोगकर्ता के रूप में, हमलावर नेटवर्क कॉल के माध्यम से सर्वर के खाते के संदर्भ में दुर्भावनापूर्ण कोड को ट्रिगर करने का प्रयास कर सकता है।"
निम्नलिखित क्लाइंट वर्जन के Windows में ज्ञात समस्याएं हैं: Windows 7, Windows 8.1, Windows 10, Windows 11
- Windows 7 (केवल विस्तारित समर्थन): 21 कमजोरियां: 7 Critical और 17 Important
- Windows Point-to-Point Tunneling Protocol Remote Code Execution Vulnerability — CVE-2022-41039
- Windows Scripting Languages Remote Code Execution Vulnerability — CVE-2022-41128
- Windows Scripting Languages Remote Code Execution Vulnerability — CVE-2022-41118
- Windows Point-to-Point Tunneling Protocol Remote Code Execution Vulnerability — CVE-2022-41044
- Windows 8.1: 23 कमजोरियां: 4 Critical और 19 Important
- Windows Scripting Languages Remote Code Execution Vulnerability — CVE-2022-41128
- Windows Scripting Languages Remote Code Execution Vulnerability — CVE-2022-41118
- Windows Point-to-Point Tunneling Protocol Remote Code Execution Vulnerability — CVE-2022-41088
- Windows Point-to-Point Tunneling Protocol Remote Code Execution Vulnerability — CVE-2022-41039
- Windows 10: 37 कमजोरियां, 5 Critical और 32 Important
- Windows Point-to-Point Tunneling Protocol Remote Code Execution Vulnerability — CVE-2022-41039
- Windows Point-to-Point Tunneling Protocol Remote Code Execution Vulnerability — CVE-2022-41088
- Windows Hyper-V Denial of Service Vulnerability — CVE-2022-38015
- Windows Scripting Languages Remote Code Execution Vulnerability — CVE-2022-41128
- Windows Scripting Languages Remote Code Execution Vulnerability — CVE-2022-41118
- Windows 11: 35 कमजोरियां, 5 Critical और 30 Important
- Windows 10 के समान
अन्य कंपनियों के हालिया अपडेट
नवंबर 2022 में अपडेट जारी करने वाले अन्य विक्रेताओं में शामिल हैं:
- Apple ने कई सुरक्षा अपडेट के साथ Xcode 14.1 जारी किया।
- Cisco ने इस महीने कई उत्पादों के लिए सुरक्षा अपडेट जारी किए।
- Citrix ने Citrix ADA और Gateway में एक 'Critical' प्रमाणीकरण बाईपास के लिए सुरक्षा अपडेट जारी किए।
- Google ने Android के नवंबर सुरक्षा अपडेट जारी किए।
- Intel ने नवंबर 2022 सुरक्षा अपडेट जारी किए।
- OpenSSL ने CVE-2022-3602 और CVE-2022-3786 के लिए सुरक्षा अपडेट जारी किए।
- SAP ने अपने नवंबर 2022 पैच डे अपडेट जारी किए।
नवंबर 2022 Windows सुरक्षा अपडेट
08 नवंबर 2022 (पैच ट्यूजडे) Windows सुरक्षा अपडेट निम्नलिखित हैं:
- नवीनतम Windows 11 वर्जन 21H2 के लिए KB5019980 (OS Build 22621.819)
- नवीनतम Windows 11 वर्जन 21H2 के लिए KB5019961 (OS Build 22000.1219)
- नवीनतम Windows 10 वर्जन 21H2 के लिए KB5019959 (OS Builds 19045.2251)
- नवीनतम Windows 10 वर्जन 1809 के लिए KB5019966 (OS Build 17763.3650)
- Windows 10 Anniversary Update (वर्जन 1607): KB5019964 (OS Build 14393.5501)
- Windows 7 और Server 2008 R2 मासिक रोलअप: KB5020000 और Security-Only: KB5020013
- Windows 8.1 और Server 2012 R2 मासिक रोलअप: KB5020023 और Security-only: KB5020010
ये सभी अपडेट केवल मामूली पैच और सुरक्षा सुधार शामिल करते हैं, न कि कोई नई सुविधाएं।
नोट: Windows 11 को योग्य Windows 10 डिवाइस के लिए मुफ्त अपग्रेड के रूप में कई नई सुविधाओं और सुधारों के साथ जारी किया गया था। यहां मुफ्त में Windows 11 में अपग्रेड करने का तरीका बताया गया है।
Windows 7
मासिक और सुरक्षा-केवल दोनों अपडेट
- 28 अक्टूबर 2022 को घड़ी को 1 घंटे पीछे न ले जाने के लिए जॉर्डन के लिए डेलाइट सेविंग टाइम (DST) अपडेट करता है। साथ ही जॉर्डन मानक समय के प्रदर्शन नाम को "(UTC+02:00) Amman" से "(UTC+03:00) Amman" में बदलता है।
- एक समस्या का समाधान करता है जहां, जनवरी 11, 2022 या बाद का अपडेट इंस्टॉल करने के बाद, फॉरेस्ट ट्रस्ट निर्माण प्रक्रिया DNS नाम प्रत्यय को ट्रस्ट सूचना विशेषताओं में भरने में विफल रहती है।
- CVE-2022-38023, CVE-2022-37966, और CVE-2022-37967 में उल्लिखित केरबेरोस और नेटलॉगॉन प्रोटोकॉल में सुरक्षा कमजोरियों को संबोधित करता है। परिनियोजन मार्गदर्शन के लिए, निम्नलिखित लेख देखें:
- KB5020805: CVE-2022-37967 से संबंधित केरबेरोस प्रोटोकॉल परिवर्तनों को कैसे प्रबंधित करें
- KB5021130: CVE-2022-38023 से संबंधित नेटलॉगॉन प्रोटोकॉल परिवर्तनों को कैसे प्रबंधित करें
- KB5021131: CVE-2022-37966 से संबंधित केरबेरोस प्रोटोकॉल परिवर्तनों को कैसे प्रबंधित करें
इसके अलावा मासिक रोलअप: KB5020000
- एक समस्या का समाधान करता है जहां Microsoft Azure Active Directory (AAD) एप्लिकेशन प्रॉक्सी कनेक्टर निम्नलिखित सामान्य API त्रुटि के कारण उपयोगकर्ता की ओर से केरबेरोस टिकट प्राप्त नहीं कर सकता: "The handle specified is invalid (0x80090301)."
- डिस्ट्रीब्यूटेड कंपोनेंट ऑब्जेक्ट मॉडल (DCOM) प्रमाणीकरण हार्डनिंग समस्या को संबोधित करता है ताकि DCOM क्लाइंट से सभी गैर-अनाम सक्रियण अनुरोधों के लिए प्रमाणीकरण स्तर स्वचालित रूप से बढ़ाया जा सके। यह तब होगा जब प्रमाणीकरण स्तर RPC_C_AUTHN_LEVEL_PKT_INTEGRITY से कम हो।
Windows 8.1
मासिक और सुरक्षा-केवल दोनों अपडेट, Windows 7 के समान चेंजलॉग लाते हैं।
इसके अलावा मासिक रोलअप: KB5020023
एक समस्या का समाधान करता है जहां Microsoft Visual C++ Redistributable Runtime प्रोटेक्टेड प्रोसेस लाइट (PPL) सक्षम होने पर लोकल सिक्योरिटी अथॉरिटी सर्वर सर्विस (LSASS) में लोड नहीं होता है।
Windows 10
- आंतरिक OS कार्यक्षमता के लिए अनिर्दिष्ट "विविध सुरक्षा सुधार" शामिल हैं।
- साथ ही, यहां पूर्वावलोकन अपडेट के हिस्से के रूप में सूचीबद्ध सब कुछ।
Windows 11
- खोज दृश्य उपचार को टास्कबार पर बेहतर खोज क्षमता के लिए बढ़ाता है।
- Microsoft Account (MSA) का उपयोग करते समय बैकअप अनुभव में सुधार करता है
- Settings में Microsoft Account अनुभव में सुधार जोड़ता है
- इस अपडेट के इंस्टॉल होने के बाद अब जब आप टास्कबार पर राइट-क्लिक करेंगे तो आपको टास्क मैनेजर खोलने का विकल्प मिलेगा (यह विकल्प Windows 11 के प्रारंभिक रिलीज पर हटा दिया गया था)
- एक बग फिक्स उस मुद्दे के लिए जो Microsoft Edge को प्रभावित करता है जब यह IE Mode में होता है। पॉप-अप विंडो और टैब के शीर्षक गलत हैं
- नवीनतम Windows 11 अपडेट, उस मुद्दे को संबोधित करता है जो Microsoft Edge का उपयोग करते समय IE मोड में क्रेडेंशियल UI को प्रदर्शित होने से रोकता है।
- एक मुद्दे को संबोधित करता है जो Xbox Game Bar का उपयोग करके गेमप्ले रिकॉर्ड करते समय ऑडियो को सिंक करने में विफल हो सकता है।
- Windows 11 स्टार्ट मेनू के साथ एक मुद्दा जो कीबोर्ड कमांड का उपयोग करके पिन किए गए आइटम को सूची के अंत में फ़ोल्डर में ले जाने पर काम करना बंद कर देता है, अब ठीक हो गया है।
- यह डिस्ट्रीब्यूटेड कंपोनेंट ऑब्जेक्ट मॉडल (DCOM) प्रमाणीकरण हार्डनिंग को प्रभावित करने वाले मुद्दे को संबोधित करता है।
- एक मुद्दे को ठीक करता है जो Windows Search सर्विस को प्रभावित करता है और सेवा का उपयोग करते समय इंडेक्सिंग प्रगति को बहुत धीमा कर देता है
- यह एक मुद्दे को संबोधित करता है जो कुछ प्रकार के Secure Sockets Layer (SSL) और Transport Layer Security (TLS) कनेक्शन को प्रभावित कर सकता है।
- CopyFile फ़ंक्शन को प्रभावित करने वाले मुद्दे को संबोधित करता है। यह ERROR_INVALID_HANDLE के बजाय ERROR_FILE_NOT_FOUND लौटाता है जब इसे अमान्य स्रोत फ़ाइल के साथ कॉल किया जाता है।
Microsoft सुरक्षा अपडेट डाउनलोड
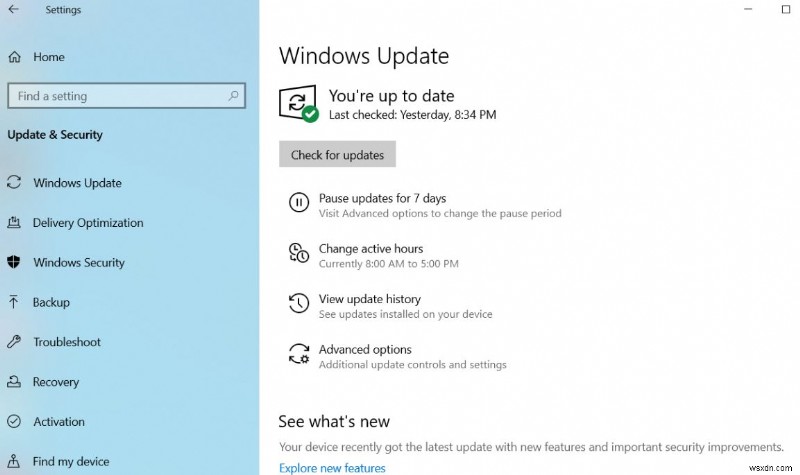
ये सभी Windows 10 नवंबर 2022 पैच ट्यूजडे अपडेट Windows Update के माध्यम से स्वचालित रूप से डाउनलोड और इंस्टॉल हो जाते हैं। या आप Settings, Update & Security Check for Updates से Windows Update को बाध्य करके नवीनतम पैच अपडेट तुरंत इंस्टॉल कर सकते हैं।
Windows 11 KB5019980 (वर्जन 22H2) ऑफलाइन इंस्टॉलर डायरेक्ट डाउनलोड लिंक 64-बिट।
Windows 11 KB5019961 (वर्जन 21H2) ऑफलाइन इंस्टॉलर डायरेक्ट डाउनलोड लिंक 64-बिट।
Windows 10 KB5019959 (वर्जन 21H2 और 21H1 के लिए) डायरेक्ट डाउनलोड लिंक: 64-बिट और 32-बिट (x86)।
Windows 10 KB5019966 (वर्जन 1809 के लिए) ऑफलाइन डाउनलोड लिंक
- KB5019966 64-बिट | डाउनलोड
- KB5019966 32-बिट | डाउनलोड
यदि आप Windows 10 वर्जन 22H2 ISO इमेज ढूंढ रहे हैं तो यहां क्लिक करें।
या मीडिया क्रिएशन टूल का उपयोग करके Windows 10 वर्जन 22H2 में अपग्रेड करने का तरीका जांचें
यदि इन अपडेट को इंस्टॉल करते समय आपको कोई कठिनाई आती है, तो Windows 10 अपडेट समस्या निवारण गाइड देखें ताकि Windows 10 संचयी अपडेट KB5019959 डाउनलोडिंग में अटकना, विभिन्न त्रुटियों के साथ इंस्टॉल करने में विफल होना आदि ठीक कर सकें।
नोट: Windows 7 और 8.1 के लिए भी नए Windows सुरक्षा अपडेट उपलब्ध हैं, चेंजलॉग यहां पढ़ें।
पैच ट्यूजडे अपडेट पर अक्सर पूछे जाने वाले प्रश्न
पैच ट्यूजडे क्या है?
पैच ट्यूजडे Microsoft के अपडेट ट्यूजडे का बोलचाल का शब्द है जो हर महीने के दूसरे मंगलवार को पड़ता है।
पैच ट्यूजडे कब है?
पैच ट्यूजडे हर महीने के दूसरे मंगलवार को पड़ता है। आगामी पैच ट्यूजडे 13 दिसंबर, 2022 को है।
पैचिंग क्या है और यह महत्वपूर्ण क्यों है?
पैच सॉफ़्टवेयर कोड के टुकड़े हैं जो एक सॉफ़्टवेयर एप्लिकेशन में बग को ठीक करने के लिए लिखे जाते हैं, जिससे भेद्यता हो सकती है।
पैच ट्यूजडे के दौरान किस तरह के पैच अपडेट जारी किए जाते हैं?
मुख्य रूप से गंभीरता के विभिन्न स्तरों जैसे Critical, Important, Moderate & Low के सुरक्षा पैच अपडेट लेबल और जारी किए जाते हैं।
CVE IDs क्या हैं?
CVE ID – Common Vulnerabilities and Exposure ID एक प्रारूप है जिसमें प्रत्येक भेद्यता का खुलासा किया जाता है और National Vulnerability Database (NVD) में सूचीबद्ध किया जाता है।
यह भी पढ़ें
- Microsoft Windows 10 ऑपरेटिंग सिस्टम की पूरी समीक्षा
- हल: Windows 10 अपडेट के बाद Microsoft Edge काम नहीं कर रहा
- IE11 या Edge Windows 10 पर इस पृष्ठ से सुरक्षित रूप से कनेक्ट नहीं कर सकते
- Windows 10 Stuck Preparing Automatic Repair? यहां इसे ठीक करने का तरीका है
- IP (इंटरनेट प्रोटोकॉल) एड्रेस के बारे में सब कुछ – उद्देश्य से लाभ समझाया गया