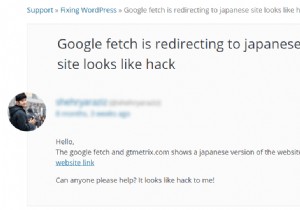
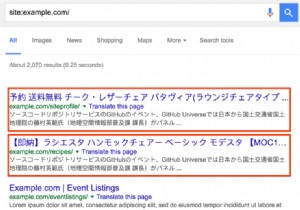
वर्षों से साइबर अपराध में लगातार वृद्धि हुई है। लेकिन पिछले पांच वर्षों में, अचानक उछाल आया है। इसे भारत, ब्राजील आदि जैसे बड़े बाजारों में इंटरनेट कनेक्टिविटी के प्रसार के लिए जिम्मेदार ठहराया जा सकता है। कुछ आंकड़ों के अनुसार, 86% वेबसाइट्स में कम से कम एक गंभीर भेद्यता होती है जो उनकी वेबसाइट के हैक होने का कारण बनती है।
एक और चिंताजनक आंकड़ा यह है कि कंपनियों को हैक का पता लगाने में 6 महीने से अधिक समय लगता है! हैक की गई वेबसाइट के परिणाम साधारण विकृति से लेकर हमलावरों द्वारा फिरौती मांगने तक हो सकते हैं। पुस्तक "वेब सुरक्षा, गोपनीयता, और वाणिज्य" के अनुसार,
यह लेख उन बुनियादी चरणों की व्याख्या करता है जो आपकी वेबसाइट हैक होने पर तुरंत उठाए जाने चाहिए और भविष्य में ऐसे हमलों के लिए कैसे तैयार रहें।
1. त्वरित रिकवरी
जब हैक की गई वेबसाइट के पहले लक्षण दिखाई देने लगते हैं, तो सबसे पहले एक अनुमान लगाएं कि इसके पीछे क्या कारण हो सकता है। क्या यह कल क्लिक किया गया लिंक था? क्या यह हाल ही में जोड़ा गया प्लगइन था? हालांकि वास्तविक कारण जानने में समय लगेगा। लेकिन एक अनुमानित विचार रखने से, आप अल्पावधि में सहायक कुछ महत्वपूर्ण कदम उठा सकते हैं। यह विचार Google या आपके होस्टिंग प्रदाताओं द्वारा आपकी हैक की गई वेबसाइट पर दिखाए गए चेतावनी संदेशों से भी प्राप्त किया जा सकता है।
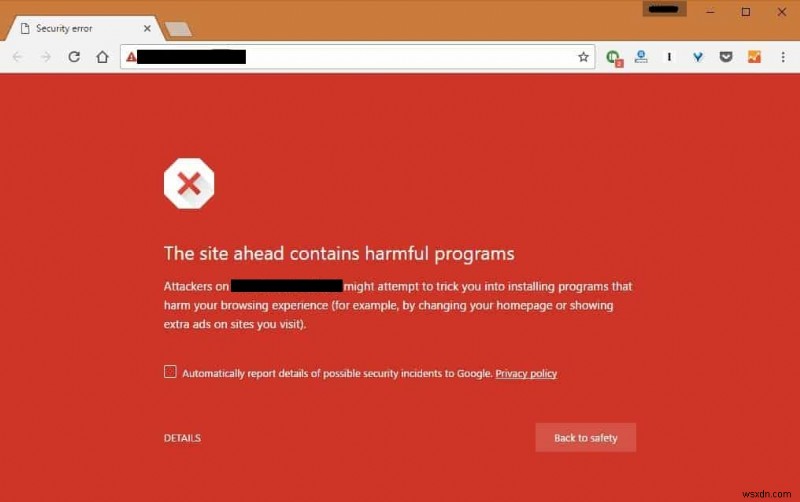
तो, नुकसान से बचाने के लिए, सबसे पहले अपनी वेबसाइट के एडमिन डैशबोर्ड में लॉगिन करें। यदि आप ऐसा करने में असमर्थ हैं, तो इसका मतलब है कि हमलावर ने आपके लॉगिन क्रेडेंशियल्स को रीसेट कर दिया है। उस परिदृश्य में, अपना पासवर्ड वापस पाने के कई तरीके हैं। यदि आप अपनी वेबसाइट के लिए CMS का उपयोग कर रहे हैं, तो पासवर्ड रीसेट सुविधा सहायक हो सकती है। अन्यथा, आप FTP के माध्यम से या कुछ SQL कमांड चलाकर अपनी वेबसाइट का पासवर्ड प्राप्त कर सकते हैं। यदि आप होस्टिंग प्रदाता का उपयोग कर रहे हैं तो अपनी हैक की गई वेबसाइट का नियंत्रण वापस पाने के लिए ग्राहक सेवा से संपर्क करें।
अब जब आपके पास एडमिन डैशबोर्ड का पासवर्ड है, लॉगिन करें, और हर उपयोगकर्ता के लिए सभी पासवर्ड बदलें (डैशबोर्ड, डेटाबेस, FTP, आदि)। इस बार सुनिश्चित करें कि हर पासवर्ड 12 वर्णों से अधिक लंबा हो जिसमें अपरकेस और लोअरकेस अक्षरों, संख्याओं, और प्रतीकों ($,-,#, आदि) का अच्छा संयोजन हो।
2. क्षति नियंत्रण
अब अपने अनुमानित विचार पर कार्य करें और फिलहाल संदिग्ध प्लगइन को अक्षम करें, या संदिग्ध फ़ाइल या संदिग्ध उपयोगकर्ता प्रविष्टि को हटाएं, आदि। अंत में, उपयोगकर्ताओं के लिए हैक की गई वेबसाइट को मेंटेनेंस मोड में रखें। यदि आपको संदेह है कि मैलवेयर या फ़िशिंग पेज वेबसाइट में एम्बेड किए गए हैं (Google चेतावनी संदेशों में भी दिखाई दे रहे हैं), तो अपने ग्राहकों की सुरक्षा के लिए वेबसाइट को पूरी तरह से ऑफ़लाइन कर दें।
सोशल मीडिया प्लेटफॉर्म के माध्यम से अपने ग्राहकों को इस मुद्दे के बारे में बताएं क्योंकि हैक की गई वेबसाइट को छिपाने से यह बदतर हो सकता है। बाद में आगे की जांच के दौरान, यदि कोई ग्राहक डेटा उल्लंघन पाया जाता है, तो अपने ग्राहकों को अपना पासवर्ड रीसेट करने के लिए सूचित करना सुनिश्चित करें। इसके अलावा, ग्राहकों के मुद्दों को संबोधित करने के लिए एक अलग चैनल बनाएं।
3. हैक ढूंढें
अब जब हमने वेबसाइट को अल्पावधि के लिए सुरक्षित कर लिया है, तो वेबसाइट हैक के कारण की जांच करने का समय आ गया है। जांच की कुछ संभावनाएं हैं:
- वेबसाइट हैक सोशल इंजीनियरिंग हमले यानी फ़िशिंग आदि के कारण हुई थी। उस मामले में, पूछें कि क्या वेब एडमिन को कोई अनचाहे ईमेल प्राप्त हुए थे।
- वेब एडमिन की ओर से कुछ कॉन्फ़िगरेशन त्रुटि थी। यानी सर्वर पर प्लेनटेक्स्ट पासवर्ड फ़ाइल छोड़ना, अनुचित फ़ाइल अनुमतियां, कमजोर पासवर्ड, आदि।
- जांचें कि क्या मैलवेयर आपकी फ़ाइलों में छिपा है या हाल ही में आपकी साइट पर कोई नई संदिग्ध फ़ाइलें दिखाई दी हैं। हालांकि, उन्हें हटाने से पहले सावधान रहें क्योंकि कुछ सिस्टम जनरेटेड हो सकते हैं।
- हाल की फ़ाइल संशोधनों की जांच करें।
- भेद्यता आपके द्वारा उपयोग किए जा रहे CMS में मौजूद हो सकती है। कोर में बग खोजने की संभावना कम है। तो काफी संभव है कि यह आपके द्वारा उपयोग की गई नई थीम या प्लगइन है। उनमें किसी भी ज्ञात भेद्यता के लिए वेब खोजें। या आप वर्डप्रेस थीम और प्लगइन्स में किसी भी ज्ञात बग को खोजने के लिए स्वचालित टूल्स का उपयोग कर सकते हैं जिनका आप उपयोग कर रहे हैं। यदि आपने खर्च में कटौती करने के लिए नल्ड थीम का उपयोग किया है तो सबसे अधिक संभावना है कि यही आपकी वेबसाइट हैक होने का कारण बना।
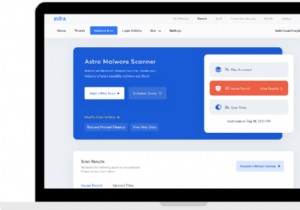
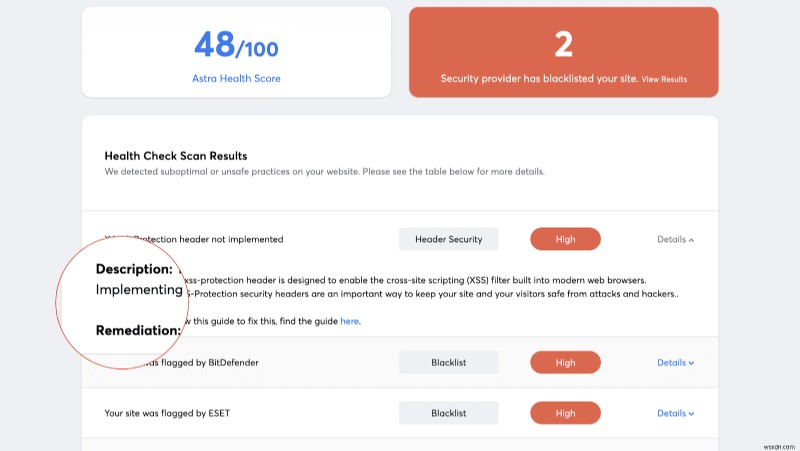
संभावनाएं बहुत अधिक हैं। सटीक कारण को कम करने के लिए आप Google Search Console या Astra द्वारा प्रदान किए गए कुछ मुफ्त स्वचालित स्कैनर्स का भी उपयोग कर सकते हैं।
4. हैक की गई वेबसाइट को ठीक करें
क्लीनअप से पहले सुनिश्चित करें कि आप हैक की गई वेबसाइट का बैकअप ले लें। अब साइट क्लीनअप के लिए:
- अपने CMS की आधिकारिक वेबसाइट से मूल फ़ाइलों के साथ संक्रमित फ़ाइलों को बदलें। ऐसा करते समय सुनिश्चित करें कि आपकी साइट न टूटे।
- आपके द्वारा उपयोग किए जा रहे नल्ड थीम और प्लगइन्स को हटाएं।
- PHPMyAdmin जैसे टूल का उपयोग करके स्पैमी शब्दों के लिए टेबल्स खोजकर डेटाबेस को साफ करें।
- आपके द्वारा नहीं बनाए गए किसी भी संदिग्ध उपयोगकर्ता को हटाएं।
- टेक्स्ट एडिटर में फ़ाइलें खोलकर फ़ाइलों में दुर्भावनापूर्ण कोड हटाएं। यदि आप अनिश्चित हैं कि यह क्या कर रहा है, तो इसे कमेंट आउट करें, और सुरक्षा विशेषज्ञों से मदद लें!
सभी क्लीनअप प्रयासों के बावजूद, कभी-कभी मैलवेयर छिपा रह सकता है और संक्रमण फिर से हो सकता है। मैलवेयर आमतौर पर base64(), str_rot13(), आदि जैसे फंक्शन का उपयोग करता है इसलिए उन्हें अक्षम करने से मदद मिल सकती है। लेकिन कभी-कभी कुछ प्लगइन्स उन्हीं फंक्शन का उपयोग करते हैं इसलिए सुनिश्चित करें कि इन फंक्शन को अक्षम करने के बाद हैक की गई वेबसाइट काम कर रही है। मैलवेयर हटाना औसत उपयोगकर्ता का काम नहीं है इसलिए, यदि संक्रमण फिर से होता है तो मैलवेयर हटाने के लिए विशेषज्ञों से संपर्क करना सुनिश्चित करें।
5. भविष्य के लिए तैयार रहें
अंत में, क्लीनअप पूरा होने के बाद अपनी वेबसाइट को विभिन्न खोज इंजनों की ब्लैकलिस्ट से हटाना सुनिश्चित करें। साथ ही अपनी वेबसाइट की सुरक्षा को सख्त करने के लिए कुछ कदम उठाएं जो भविष्य के हमलों को रोक सकते हैं जैसे:
- वेबसाइट, सर्वर, प्लगइन्स आदि को अपडेटेड रखें।
- सुनिश्चित करें कि सभी फ़ाइलों और फ़ोल्डर्स के लिए उचित अनुमतियां सेट हैं।
- अपनी वेबसाइट का बैकअप हमेशा अपने सर्वर के अलावा किसी अन्य स्थान पर रखें।
- एडमिन अकाउंट्स को न्यूनतम संभव तक कम करें और सुनिश्चित करें कि उन सभी में सुरक्षित रैंडम पासवर्ड का उपयोग हो।
- वेबसाइट का पूर्ण सुरक्षा ऑडिट करवाएं और खुले पोर्ट्स, सर्वर मिसकॉन्फ़िगरेशन आदि जैसे पाए गए सुरक्षा छेदों को पैच करें।
- भविष्य में वेबसाइट हैक को रोकने के लिए किसी प्रकार के फायरवॉल या सुरक्षा समाधान का उपयोग करें।
निष्कर्ष
हैक की गई वेबसाइट को साफ करना एक जटिल और थकाऊ प्रक्रिया है। इसलिए ऑटोमेशन और मैन्युअल विशेषज्ञता का सही संयोजन आवश्यक है। यह लेख केवल क्लीनअप की बुनियादी तकनीकों को कवर करता है और इससे कहीं आगे बहुत कुछ है। इसके अलावा, यदि आप नौसिखिया हैं, तो यह अनुशंसा नहीं की जाती है कि आप मैलवेयर क्लीनअप प्रक्रिया को पूरी तरह से स्वयं करें। मामूली गलत परिवर्तन जैसे स्पेस आपकी वेबसाइट को पूरी तरह से तोड़ सकता है। इसलिए सुरक्षा कंपनी को काम करने दें जब आप अपनी कॉफी पीते हैं और आराम करते हैं। Astra के विशेषज्ञ 4 घंटे से कम के रिकॉर्ड टर्नअराउंड समय में हैक की गई वेबसाइट्स को ठीक करते हैं। छोटी वेबसाइटों के लिए भी किफायती योजनाओं और आपकी वेबसाइट की सुरक्षा की देखभाल के लिए एक साल की प्रतिबद्धता के साथ, सुरक्षा समस्याएं जल्द ही आपके लिए अतीत की बात बन जाएंगी।