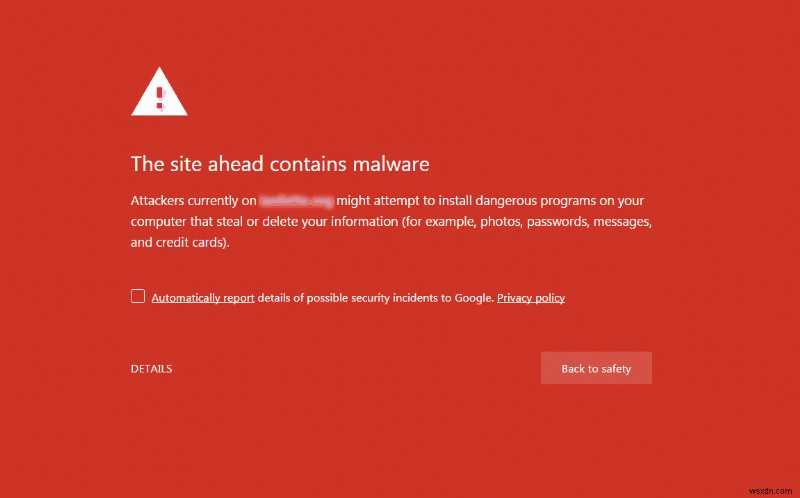
अधिकांश ग्राहकों को पता चलता है कि उनकी वेबसाइट हैक हो गई है जब वे Google द्वारा 'रेड स्क्रीन ऑफ डेथ' देखते हैं या जब कोई ग्राहक उन्हें बताता है। यह खतरनाक हो सकता है क्योंकि इसका मतलब है कि आपकी वेबसाइट लंबे समय से संक्रमित है और आपकी वेबसाइट की प्रतिष्ठा और गोपनीयता को नुकसान पहुंचा सकती है।
आजकल वेबसाइटें सभी व्यवसायों का केंद्र बन गई हैं। वे ई-कॉमर्स लेनदेन, ग्राहक डेटा, मार्केटिंग और बीच में सब कुछ संभालती हैं। फिर भी उत्पादों का निर्माण करते समय वेबसाइट सुरक्षा को नजरअंदाज कर दिया जाता है और अंत में हैक हो जाती है। सुरक्षा उद्योग में एक कहावत है:
हर वेबसाइट, चाहे वह कहीं भी होस्ट की गई हो, विकास टीम का आकार कुछ भी हो, HTTPS पर्याप्त सुरक्षा उपायों के बिना हैक होने के प्रति संवेदनशील है। सुरक्षा एक सतत प्रक्रिया है और 100% सुरक्षा एक मिथक है। हम एस्ट्रा में अपने ग्राहकों को सक्रिय सुरक्षा उपाय अपनाने के लिए दृढ़ता से प्रोत्साहित करते हैं और किसी भी हैकिंग परिदृश्य को कम करने के लिए तैयार रहने में उनकी मदद करते हैं।
इस लेख के साथ, आइए उन संकेतों को पहचानने का प्रयास करें कि आपकी वेबसाइट हैक हो सकती है।
15 संकेत कि आपकी वेबसाइट हैक हो गई है
1. Google Chrome (या कोई अन्य ब्राउज़र) आपकी वेबसाइट पर जाते समय चेतावनी दिखाता है
यदि आपका ग्राहक (या आप) Google Chrome से एक चेतावनी संदेश देखते हैं जिसमें कहा जाता है कि आपकी वेबसाइट हैक हो सकती है, तो शायद यह हैक हो गई है। यह संदेश तब दिखाया जाता है जब आपकी वेबसाइट को Google सेफ ब्राउज़िंग द्वारा ब्लैकलिस्ट कर दिया गया हो।
Google Chrome, Mozilla Firefox, Safari और Opera जैसे लोकप्रिय ब्राउज़र आगंतुकों को चेतावनी संदेश दिखाने के लिए Google की ब्लैकलिस्ट का उपयोग करते हैं। उन कुछ चेतावनी संदेशों को देखें जो Google तब दिखाता है जब आपकी वेबसाइट हैक हो गई हो। चेतावनी संदेश इस बात के आधार पर भिन्न होते हैं कि Google को आपकी वेबसाइटों पर क्या मिलता है लेकिन वे कमोबेश ऐसे दिखते हैं:
2. Google Search Console एक संदेश भेजता है कि आपकी वेबसाइट हैक हो गई है या इसमें मैलवेयर है
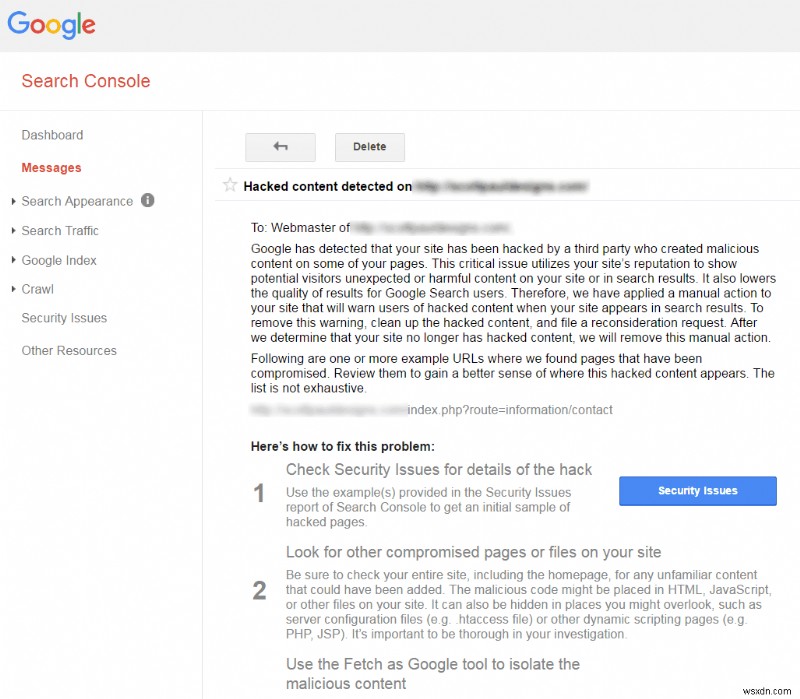
यदि आपकी वेबसाइट Google Search Console (पहले Google Webmaster Tools कहा जाता था) से जुड़ी हुई है, तो Google आपको एक संदेश (और ईमेल) भेजेगा जो आपकी वेबसाइट के हैक होने के बारे में सूचित करेगा। इसका मतलब है कि Google को कुछ दुर्भावनापूर्ण कोड, स्पैम सामग्री मिली है या यह मानने का उचित कारण है कि आपकी वेबसाइट से समझौता किया गया है। सोशल इंजीनियरिंग सामग्री को ठीक करने और अस्वीकृत Google विज्ञापनों को पुनः सक्रिय करने के तरीके पर हमारे विस्तृत ब्लॉग को देखें।
आमतौर पर, इस संदेश में संदिग्ध URL और संभावित हमले के वैक्टर का विवरण होगा। बाद में इस गाइड में, हम बात करेंगे कि ऐसा संदेश प्राप्त होने पर क्या करना चाहिए।
3. आपकी होस्टिंग कंपनी ने आपकी वेबसाइट को अक्षम कर दिया
वेबसाइट होस्टिंग कंपनियां नियमित रूप से दुर्भावनापूर्ण कोड के लिए अपने सर्वर को स्कैन करती हैं और अक्सर संक्रमण को उस सर्वर पर अन्य वेबसाइटों में फैलने से रोकने के लिए हैक की गई वेबसाइटों को तुरंत अक्षम कर देती हैं। आपकी होस्टिंग कंपनी आपकी वेबसाइट को अक्षम कर सकती है इसके कई कारण हो सकते हैं जिनमें शामिल हैं लेकिन इन तक सीमित नहीं:
- आपके सर्वर पर मैलवेयर कोड मिला
- आपके वेबसाइट डोमेन को Google, Norton Safe Web, Spamhaus, आदि द्वारा ब्लैकलिस्ट किया गया है
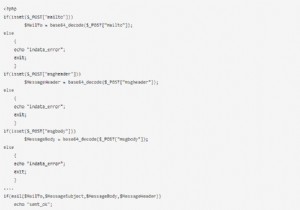
- आपके सर्वर से स्पैम या फ़िशिंग ईमेल भेजे जा रहे हैं
- आपकी वेबसाइट पर चल रहे दुर्भावनापूर्ण कोड के कारण उच्च CPU उपयोग
यहां एक विस्तृत ब्लॉग है यदि आपकी होस्टिंग कंपनी (GoDaddy, HostGator, Hostinger, आदि) ने आपका खाता निलंबित कर दिया है तो कारण और समाधान।
4. आपके खाते के लिए आउटबाउंड पोर्ट 80, 443, 587 और 465 अवरुद्ध हैं
कुछ मामलों में, होस्टिंग कंपनी आपकी वेबसाइट को पूरी तरह से अक्षम करने के बजाय संसाधनों को सीमित कर सकती है। GoDaddy, HostGator और BigRock के पास आपके खाते के लिए 80, 443, 587 और 465 जैसे आउटबाउंड पोर्ट पर कनेक्शन को ब्लॉक करने के लिए स्वचालित सिस्टम हैं। इस तरह के सुरक्षा उपाय मैलवेयर संक्रमण को रोकने और सर्वर से स्पैम को रोकने के लिए रखे जाते हैं।
एक बार सर्वर से दुर्भावनापूर्ण फ़ाइलों को क्वारंटाइन कर दिए जाने और आपकी वेबसाइट के स्वचालित वायरस स्कैनर को पास कर लेने के बाद, आप अनब्लॉक करने का अनुरोध कर सकते हैं।
5. ग्राहक शिकायत करते हैं कि उनका क्रेडिट कार्ड हैक हो गया
वर्षों से, हैकर्स परिष्कृत हो गए हैं और आपकी वेबसाइट पर दर्ज या संग्रहीत क्रेडिट कार्ड की जानकारी एकत्र करने के लिए दुर्भावनापूर्ण तकनीकों का उपयोग करते हैं। वे इन कार्ड विवरणों को इंटरनेट पर बेचते हैं जिनका उपयोग फिर अलग-अलग रकम ($1 से $1000 या अधिक) के धोखाधड़ी लेनदेन करने के लिए किया जाता है।
ऐसे हमले लक्षित होते हैं और आपके ई-कॉमर्स स्टोर में सुरक्षा कमजोरियों के कारण होते हैं। यदि आप मैजेंटो, ओपनकार्ट या प्रेस्टाशॉप जैसे कंटेंट मैनेजमेंट सिस्टम (CMS) का उपयोग कर रहे हैं, तो इंस्टॉल किए गए प्लगइन्स में से एक में कुछ गंभीर सुरक्षा खामियां हो सकती हैं।
संबंधित लेख – मैजेंटो, ओपनकार्ट और वूकॉमर्स में क्रेडिट कार्ड हैक
6. आपके ईमेल SPAM फ़ोल्डर में भेजे जाते हैं
हैकर्स हैक की गई वेबसाइटों पर मैलवेयर का उपयोग करके बड़ी संख्या में लोगों को स्पैम ईमेल भेजने के लिए जाने जाते हैं। ईमेल की स्पैम प्रकृति के कारण, दुनिया भर के ईमेल सर्वर ने आपके सर्वर और उसके IP पते को ब्लैकलिस्ट कर दिया होगा। परिणामस्वरूप, आपके द्वारा भेजे गए वैध ईमेल भी स्पैम फ़ोल्डर में चले जाते हैं। स्पैम फ़ोल्डर में हर ईमेल व्यवसाय और ऑनलाइन प्रतिष्ठा का नुकसान है!
7. आपकी वेबसाइट कोड में अजीब दिखने वाला JavaScript
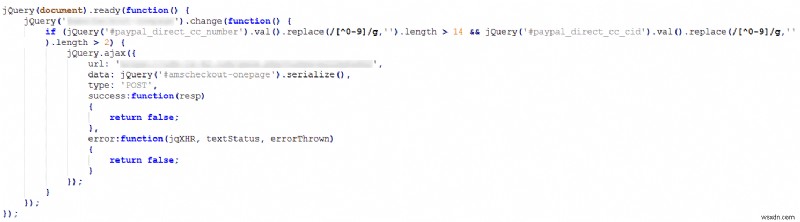
यदि आप वेब पेज स्रोत में कोई अजीब दिखने वाला, अस्पष्ट, या गूढ़ JavaScript कोड देखते हैं, तो तुरंत इसे कमेंट आउट करें। इसका उपयोग पासवर्ड, क्रेडिट कार्ड जानकारी या अन्य संवेदनशील ग्राहक जानकारी चुराने के लिए किया जा सकता है। इसका उपयोग आपके आगंतुकों को अन्य दुर्भावनापूर्ण वेबसाइट, पॉप-अप, विज्ञापनों आदि पर रीडायरेक्ट करने के लिए भी किया जा सकता है।
हमारे सुरक्षा शोधकर्ताओं ने हाल ही में बड़ी संख्या में हैक किए गए मैजेंटो स्टोर में दुर्भावनापूर्ण jQuery कोड पाया। यह छोटा कोड स्निपेट चेकआउट पेज पर क्रेडिट कार्ड जानकारी को दुर्भावनापूर्ण सर्वरों पर भेजता है। यदि आप इसी समस्या का सामना कर रहे हैं तो क्रेडिट/डेबिट कार्ड मैलवेयर हैक पर हमारे विस्तृत ब्लॉग को देखें।
8. आपकी वेबसाइट बहुत धीमी हो जाती है और त्रुटि संदेश दिखाती है
यदि आप देखते हैं कि आपकी वेबसाइट अचानक बहुत धीमी हो गई है और त्रुटि संदेश दिखाती है, तो संभावना है कि मैलवेयर आपके सर्वर संसाधनों का उपयोग कर रहा है। सबसे अधिक लक्षित पेज चेकआउट, भुगतान, लॉगिन और साइनअप पेज हैं। एक पेज जो सामान्य रूप से 4 सेकंड में लोड होता है अगर उसे 10+ सेकंड लगते हैं, तो कुछ गड़बड़ है।
9. आपको अपने एरर लॉग में अप्रत्याशित त्रुटि संदेश मिलते हैं
अक्सर आपको एरर लॉग में अप्रत्याशित संदेश मिलेंगे जैसे डिप्रिकेटेड फंक्शन, अपरिभाषित ऑफसेट, कनेक्शन अस्वीकृत या अन्य त्रुटियों के बारे में। यदि फ़ाइल पथ या त्रुटि अपरिचित लगती है, तो कोड की प्रामाणिकता सत्यापित करें या मैलवेयर स्कैन चलाएं। कुछ सबसे आम त्रुटि संदेश हैं:
PHP Deprecated: Function ereg_replace() is deprecated in /home/xxxxxxxx/public_html/js/extjs/resources/images/magento/grid/kala.php(1) : eval()'d code on line 1PHP Notice: Undefined index: _upl in /home/xxxxxxxx/public_html/index.php on line 64PHP Fatal error: require_once(): Failed opening required '/home/xxxxxxxx/public_html/js/shell.phpPHP Parse error: syntax error, unexpected 'if' (T_IF) in /home/xxxxxxxx/public_html/js/index.php on line 40
10. आपको नए एडमिन उपयोगकर्ता या FTP खाते मिलते हैं जो आपने नहीं बनाए
यदि आपको नए एडमिन उपयोगकर्ता, डेटाबेस उपयोगकर्ता, FTP उपयोगकर्ता मिलते हैं तो यह एक मजबूत संकेत है कि आप हैक हो गए हैं। हैकर्स द्वारा विशेषाधिकार प्राप्त खातों को आपकी वेबसाइट और सर्वर तक पहुंच जारी रखने के लिए छोड़ दिया जाता है। ऐसे खातों का उपयोग आपकी वेबसाइट पर बैकडोर करने और जब भी वे चाहें एक्सेस करने के लिए किया जाता है।
विभिन्न CMS (वर्डप्रेस, मैजेंटो, ओपनकार्ट, जूमला आदि) के लिए एडमिन पैनल को सुरक्षित करने के तरीके पर हमारे विस्तृत ब्लॉग पोस्ट देखें।
11. फ़ाइलें हाल ही में संशोधित की गई हैं
यदि आप देखते हैं कि कोर सिस्टम फ़ाइलें हाल ही में संशोधित की गई हैं, तो यह पता लगाने के लिए फ़ाइलों की तुलना पहले के संस्करणों से करें कि क्या बदला है। एक हमलावर दुर्भावनापूर्ण कोड चलाने, स्पैम ईमेल भेजने या आपकी वेबसाइट पर बैकडोर बनाने के लिए फ़ाइलों को संशोधित कर सकता है।
यदि संदिग्ध दिखने वाले फ़ाइल नामों वाली फ़ाइलें हैं, सर्वर-साइड स्क्रिप्ट (.php, .aspx, .py आदि) अपलोड डायरेक्टरी में फ़ाइलें हैं, तो यह एक मजबूत संकेत है कि आपकी वेबसाइट हैक हो गई है।
संबंधित लेख – हैक की गई वर्डप्रेस फ़ाइलों की पहचान और उन्हें ठीक करने का तरीका
12. आपकी वेबसाइट पर जाने पर विज्ञापन और पॉप-अप खुलते हैं
यदि आपकी वेबसाइट के आगंतुक स्पैम विज्ञापन या पॉपअप देखते हैं, तो आपकी वेबसाइट के क्रॉस-साइट स्क्रिप्टिंग (XSS) या दुर्भावनापूर्ण कोड इंजेक्शन के कारण समझौता होने की संभावना है। हैकर्स विज्ञापन इंप्रेशन से पैसा कमाते हैं। Google सेफ ब्राउज़िंग टीम आपको एक मेल भेजेगी कि उन्होंने आपकी वेबसाइट पर सोशल इंजीनियरिंग सामग्री का पता लगाया है।
13. आपकी वेबसाइट को हैक की गई साइटों पर रीडायरेक्ट किया जा रहा है
फिर से क्रॉस-साइट स्क्रिप्टिंग या सर्वर-साइड कोड मैनिपुलेशन का संकेत जहां एक हैकर आपके वेब ट्रैफ़िक को फ़िशिंग पेज, समझौता की गई वेबसाइटों या यहां तक कि प्रतियोगी वेबसाइटों पर रीडायरेक्ट करने में सक्षम है।
14. आपको ट्रैफ़िक स्पाइक दिखाई देता है, कभी-कभी उन पेजों पर जो मौजूद नहीं हैं
हैकर्स आपकी हैक की गई वेबसाइट का उपयोग 'स्पैमवर्टाइजिंग' के लिए करते हैं जिससे ट्रैफ़िक स्पाइक होता है। स्पैम ईमेल आपके सर्वर से मौजूदा या नए पेजों के लिंक के साथ भेजे जाते हैं जो हैकर द्वारा बनाए गए हैं। यह "स्पैम" और "विज्ञापन" शब्दों से आता है।
स्पैमवर्टाइजिंग का उपयोग ब्लॉग, वेबसाइट, फ़ोरम और टिप्पणी अनुभागों को हाइपरलिंक्स के साथ विकृत करने के लिए किया जाता है ताकि हैकर की वेबसाइट के लिए उच्च खोज इंजन रैंकिंग प्राप्त की जा सके।
15. .htaccess फ़ाइल में अज्ञात कोड या रीडायरेक्ट
दुर्भावनापूर्ण रीडायरेक्ट के अधिकांश मामलों में, .htaccess फ़ाइल को हैक कर लिया गया है और उसमें रीडायरेक्शन कोड इंजेक्ट किया गया है। यह "बैकडोर(एस)" के माध्यम से संभव है जो एक हैकर ने वेबसाइट फ़ाइलों पर रखे हो सकते हैं। कुछ संभावित लक्षण:
- आपकी साइट एक खाली पेज दिखाती है और लोड नहीं होती
- आपकी साइट किसी दुर्भावनापूर्ण वेबसाइट पर रीडायरेक्ट हो जाती है
- आपकी साइट आपको Google पर रीडायरेक्ट करती है
- Google आपकी साइट तक नहीं पहुंच सकता
- आपकी .htaccess फ़ाइल बार-बार संशोधित होती रहती है
यदि आपको संदेह है कि आपकी वेबसाइट हैक हो गई है तो क्या करें
1. VirusTotal.com वेबसाइट स्कैन चलाएं: VirusTotal Google द्वारा समर्थित एक अद्भुत उपकरण है जो एक साथ 70+ प्रमुख ब्लैकलिस्ट और मैलवेयर इंजन को स्कैन करता है ताकि यह जांचा जा सके कि आपकी वेबसाइट हैक हुई है या नहीं।
2. Google Safe Browsing साइट स्टेटस पेज पर ब्लैकलिस्ट स्थिति जांचें: बस URL के अंत में 'getastra.com' को अपनी वेबसाइट के URL से बदलें और यह आपको Google के साथ आपकी वेबसाइट की ब्लैकलिस्ट स्थिति दिखाएगा। यह आपको हैक का विवरण और इसे ठीक करने के लिए उठाए जाने वाले कदम भी दिखाता है।
3. अपनी वेबसाइट तक पहुंच अक्षम करें: इससे पहले कि कोई गंभीर क्षति हो और ग्राहक को हैक के बारे में पता चले, अपनी वेबसाइट को मेंटेनेंस मोड में डालें और पहुंच को केवल अधिकृत उपयोगकर्ताओं तक सीमित करें। आप इसे .htpasswd लगाकर कर सकते हैं।
4. अपने cPanel में वायरस स्कैनर चलाएं: अधिकांश होस्टिंग प्रदाताओं के पास cPanel डैशबोर्ड में स्वचालित वायरस स्कैनर होते हैं जो किसी भी ज्ञात मैलवेयर को ढूंढते हैं। ये स्कैन एक बुनियादी खोज करते हैं और संक्रमित फ़ाइलों की पहचान करने में आपकी सहायता करते हैं। हालांकि, ध्यान रखें कि ये स्कैनर हैक के कारण की पहचान नहीं करते हैं, भेद्यता स्कैनर आपकी वेबसाइट को पुनः संक्रमित होने से नहीं बचाते।
5. वेबसाइट फ़ायरवॉल (WAF) से अपनी वेबसाइट सुरक्षित करें: Astra Web Protection जैसे फ़ायरवॉल से अपनी वेबसाइट सुरक्षित करें, जो भविष्य में ऐसे किसी भी हैक को रोकेगा और यह सुनिश्चित करेगा कि आपकी वेबसाइट हैक न हो। एक वेब एप्लिकेशन फ़ायरवॉल आपकी वेबसाइट पर आने वाले ट्रैफ़िक की निगरानी करता है और दुर्भावनापूर्ण अनुरोधों को ब्लॉक करता है। एस्ट्रा के साथ, आप रणनीतिक 'हनीपॉट्स' और अन्य परिष्कृत तंत्र बिछाकर खराब बॉट्स और स्वचालित सुरक्षा उपकरणों को भी ब्लॉक कर सकते हैं।
6. पेशेवर वेबसाइट मैलवेयर सफाई प्राप्त करें: आप हैक की गई वेबसाइट को साफ करने के लिए सुरक्षा पेशेवरों को नियुक्त कर सकते हैं।