Computer >> कंप्यूटर ट्यूटोरियल >  >> नेटवर्किंग >> नेटवर्क सुरक्षा

ओपनकार्ट और मैजेंटो साइटों को लक्षित करने वाले शीर्ष 3 मैलवेयर खतरे

पिछला सप्ताह हमारी टीम के लिए काफी व्यस्त रहा। हमने कई वेबसाइट हैक के मामले निपटाए। कई मामले मैलवेयर संक्रमण, वेबसाइटों को Google द्वारा ब्लैकलिस्ट किए जाने और यहां तक कि हैकर्स द्वारा विकृत किए जाने के थे। सांख्यिकीय रूप से, इनमें से अधिकांश मामले ओपनकार्ट के थे जिनके बाद मैजेंटो के थे। ओपनकार्ट और मैजेंटो में पाए गए शीर्ष तीन मैलवेयर संक्रमण/हमला वैक्टर थे:

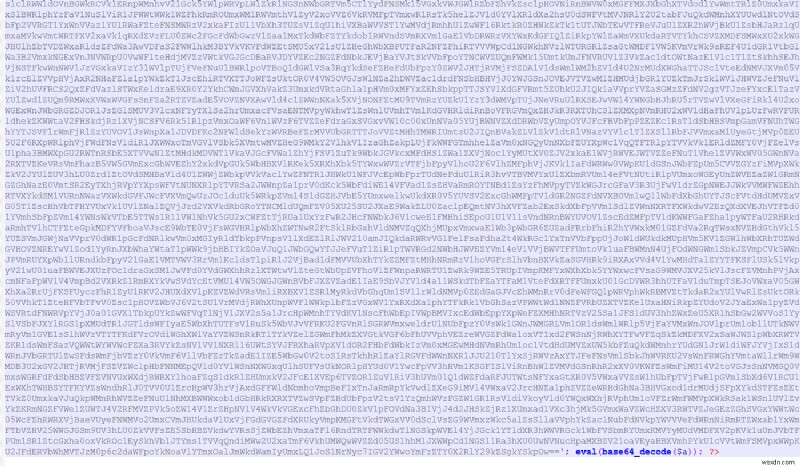
  1. सामान्य Base64 एन्कोडेड: यह सबसे आम प्रकार का ओपनकार्ट और मैजेंटो मैलवेयर संक्रमण है। इस प्रकार के संक्रमण में, हैकर्स मैलवेयर कोड को कई बार एन्कोड करते हैं ताकि यह स्टोर मालिक द्वारा समझ में न आए। इसके अलावा, स्टोर मालिक/IT टीम को धोखा देने के लिए मैलवेयर वाली फ़ाइल को payments.php, shipping.php या ऐसा कुछ नाम दिया जाता है जो वेबसाइट मालिक को लगता है कि एक वैध फ़ाइल है जो ओपनकार्ट/मैजेंटो फ़ाइल सिस्टम का हिस्सा है। इस प्रकार का मैलवेयर आमतौर पर पेमेंट गेटवे कुंजियों को बदलने की कोशिश करता है ताकि ग्राहकों से भुगतान को उनके (हैकर) स्वामित्व वाले भुगतान सिस्टम पर पुनर्निर्देशित किया जा सके।
ओपनकार्ट और मैजेंटो साइटों को लक्षित करने वाले शीर्ष 3 मैलवेयर खतरे
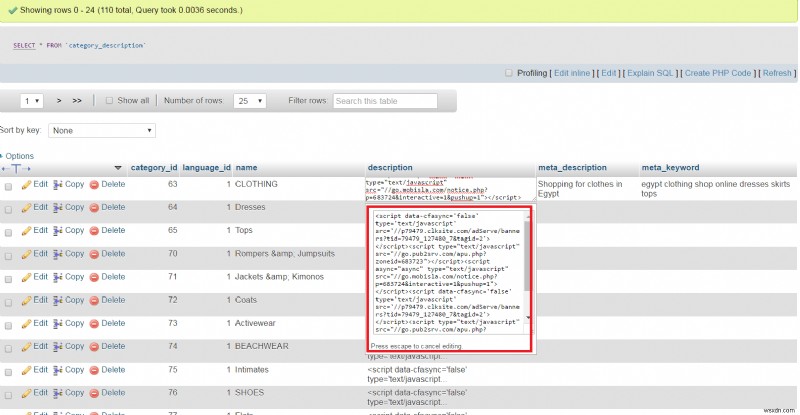
  • डेटाबेस संक्रमण: अक्सर स्वचालित हैकिंग स्क्रिप्ट वेबसाइटों में कमजोरियों की तलाश करती हैं जो उन्हें वेबसाइट के डेटाबेस को संक्रमित करने की अनुमति देती हैं। यदि ऐसा कोई लूपहोल मिल जाता है, तो दुर्भावनापूर्ण स्क्रिप्ट वेबसाइट डेटाबेस में इंजेक्ट की जाती हैं। आमतौर पर, इस प्रकार के मैलवेयर का उद्देश्य हैकर्स द्वारा चलाई जा रही वेबसाइटों के लिंक को ई-कॉमर्स स्टोर के उत्पाद विवरण/श्रेणी विवरण में डालना होता है। इस तकनीक का उपयोग SEO स्पैम और एडवेयर इंजेक्शन करने के लिए किया जाता है। इसी तरह की घटना इस साल वर्डप्रेस में देखी गई थी जहां एक गंभीर भेद्यता के कारण बहुत सारी वर्डप्रेस वेबसाइटें SEO स्पैम का शिकार हुई थीं।

  • ओपनकार्ट और मैजेंटो साइटों को लक्षित करने वाले शीर्ष 3 मैलवेयर खतरे
  • घातक बैकडोर: यह सबसे गंभीर ओपनकार्ट और मैजेंटो मैलवेयर संक्रमणों में से एक है। हमने पिछले सप्ताह इसके कई मामले देखे। यह मैलवेयर एक बैकडोर है जो स्वचालित रूप से सिस्टम में एक एडमिन उपयोगकर्ता जोड़ता है जिसका उपयोगकर्ता नाम और पासवर्ड 'रूट' होता है (या कुछ और जो हैकर ने निर्दिष्ट किया हो)।
  • ओपनकार्ट और मैजेंटो साइटों को लक्षित करने वाले शीर्ष 3 मैलवेयर खतरे

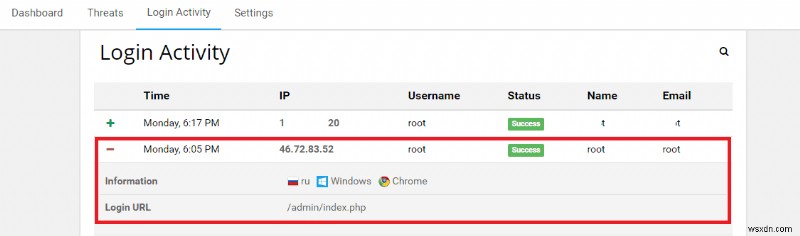
    पिछले सप्ताह, एक ग्राहक जिसका स्टोर मैलवेयर से संक्रमित था, ने हमारी मैलवेयर सफाई सेवाओं का उपयोग करने का फैसला किया। वेबसाइट के मैलवेयर के संपर्क को सीमित करने के लिए, हमने मैलवेयर सफाई प्रक्रिया शुरू करने से पहले एस्ट्रा को तैनात किया। जब सफाई अभी चल रही थी, एस्ट्रा ने रूस से निम्नलिखित लॉगिन का पता लगाया:

    इसका मतलब था कि किसी ने 'रूट' उपयोगकर्ता नाम और पासवर्ड का उपयोग करके रूस से सिस्टम में लॉग इन किया था। जबकि, हमारा क्लाइंट यूरोप से था, रूस से नहीं। हमारी टीम ने इसका कारण जल्दी ढूंढ लिया। एक स्क्रिप्ट थी जो समय-समय पर चल रही थी और वेबसाइट पर एक अतिरिक्त एडमिन उपयोगकर्ता जोड़ रही थी। इस उपयोगकर्ता के जुड़ने के बाद, एक हैकर वेबसाइट में लॉग इन कर रहा था और भुगतान जानकारी बदल रहा था।

    ओपनकार्ट और मैजेंटो मैलवेयर संक्रमण बढ़ते दिख रहे हैं। हैकर्स अक्सर छोटे और मध्यम आकार के व्यवसायों को निशाना बनाते हैं क्योंकि इन प्रकार के व्यवसाय सीमित/कोई सुरक्षा समाधान नहीं उपयोग करते हैं। अपनी वेबसाइट के लिए सुरक्षा समाधान का उपयोग करना एक अच्छी प्रथा है और हैक होने का इंतजार न करें। आप यहां एस्ट्रा को आज़मा सकते हैं।
    1. ट्राइटन मैलवेयर: सबसे खतरनाक साइबर खतरे की प्रमुख अंतर्दृष्टि ट्राइटन मैलवेयर: सबसे खतरनाक साइबर खतरे की प्रमुख अंतर्दृष्टि

      एक अत्यधिक खतरनाक मैलवेयर एंटी-मैलवेयर सॉफ्टवेयर डेवलपर्स और दुनिया भर के इंटरनेट उपयोगकर्ताओं के कॉर्पोरेट और व्यक्तिगत डेटा की रक्षा करने वाली ऐसी प्रौद्योगिकियों के डिजाइनरों के लिए एक वेक-अप कॉल बन गया है। यह पहली बार नहीं है कि मैलवेयर हमले ने किसी कॉर्पोरेट उद्योग में व्यवधान पैदा किया है; हाल

    1. ध्यान देने योग्य शीर्ष 3 हालिया मैक मैलवेयर खतरे ध्यान देने योग्य शीर्ष 3 हालिया मैक मैलवेयर खतरे

      आपके सबसे आम विश्वासों में से एक यह है कि आपका मैक डिवाइस किसी भी प्रकार के संक्रमण से मुक्त है और मैक के लिए मैलवेयर अस्तित्वहीन हैं। हालांकि, हाल की घटनाएं इस विश्वास का खंडन करती हैं। हालांकि, यह सच है कि अधिकांश मैलवेयर और वायरस मैक की तुलना में विंडोज मशीनों को निशाना बनाना पसंद करते हैं। यहां

    1. निर्बाध ऑनलाइन लेनदेन के लिए शीर्ष ई-भुगतान पोर्टल निर्बाध ऑनलाइन लेनदेन के लिए शीर्ष ई-भुगतान पोर्टल

      जीवन इतनी तेज गति से आगे बढ़ रहा है और अधिकांश कार्य एक क्लिक से पूरे हो रहे हैं। इसमें कोई संदेह नहीं है कि ऑनलाइन भुगतान ने हमारे डिजिटल जीवन को बहुत आसान और सुविधाजनक बना दिया है। सबसे लोकप्रिय ऑनलाइन भुगतान रूप क्रेडिट और डेबिट कार्ड हैं। इनके अलावा आपके पास बैंक ट्रांसफर, ई-वॉलेट, स्मार्ट कार्ड