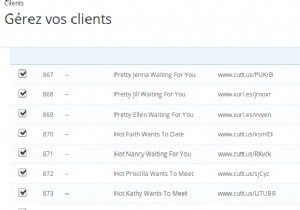
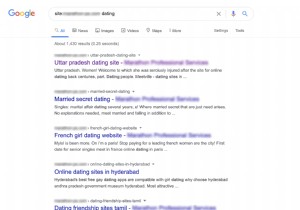
PrestaShop, कहने की जरूरत नहीं, ई-कॉमर्स उद्योग में बड़े नामों में से एक है। यह फ्री ओपन-सोर्स CMS वर्तमान में दुनिया भर में 250,000 ऑनलाइन स्टोर्स द्वारा उपयोग किया जा रहा है और विकिपीडिया के अनुसार, सौ से अधिक सदस्यों की एक कुशल टीम द्वारा बनाए रखा और विनियमित किया जाता है। हालांकि, हम अभी भी साइबर हमलों के प्रति इसकी प्रतिरक्षा की गारंटी नहीं दे सकते। पिछले साल स्पैम से प्रभावित होने के बाद, Prestashop फिर से उसी जगह पर हिट हुआ है। यदि आप PrestaShop पर वेबसाइट चला रहे हैं तो चिंता का कारण है। PrestaShop के अनुसार, यह बड़े पैमाने पर स्पैम एक्सप्लॉइट के अधीन है। आगे, इस लेख में, हम PrestaShop स्पैम पर विस्तार से चर्चा करेंगे और आप खुद को कैसे बचा सकते हैं।
PrestaShop स्पैम में अब तक क्या हुआ है?
PrestaShop ने अपनी वेबसाइट पर केवल एक दिन पहले प्रकाशित एक लेख के माध्यम से इसे स्वीकार किया। इसमें इस बारे में बात की गई कि स्पैमर्स इसके अकाउंट निर्माण फॉर्म्स का दुरुपयोग कैसे कर रहे हैं। जिसके परिणामस्वरूप, इसके यूजर्स को अवैध ईमेल की श्रृंखला भेजी गई। आप पूरा लेख यहां पढ़ सकते हैं।
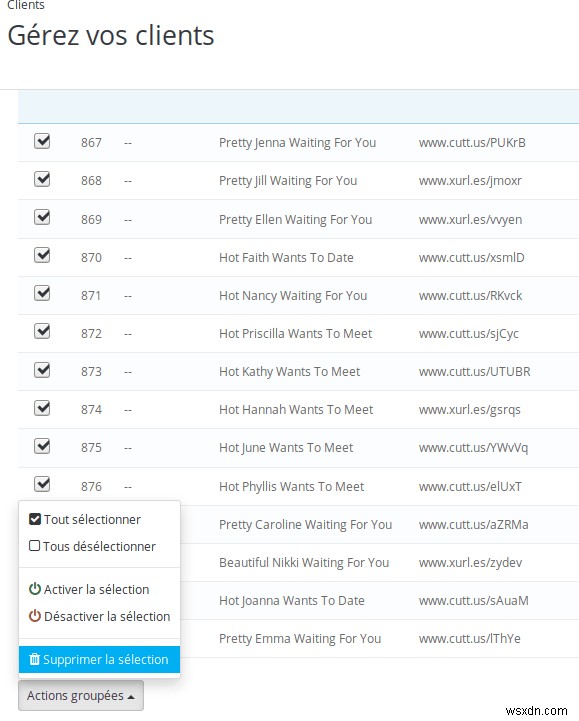
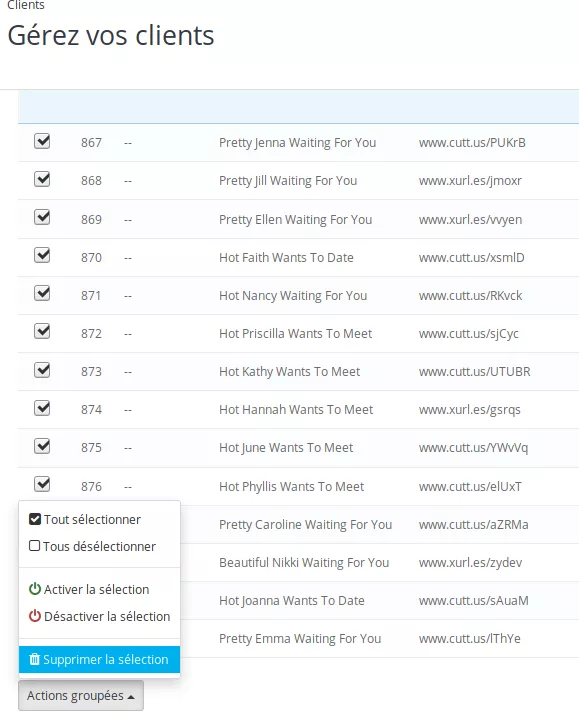
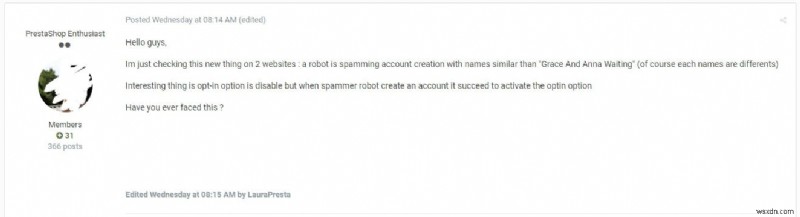
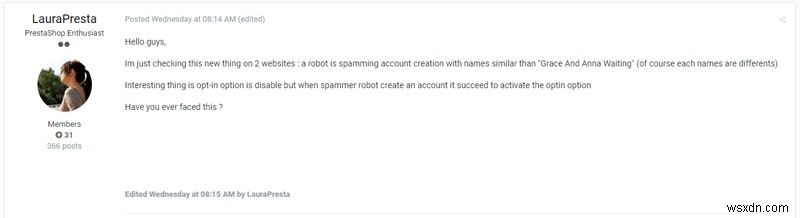
तो, मामला यह है कि स्टोर्स के फ्रंट ऑफिस में अकाउंट निर्माण फॉर्म्स को फर्स्ट नेम और/या लास्ट नेम के रूप में दुर्भावनापूर्ण URL डालकर शोषित किया जा रहा है। इसके अलावा, इसने चेतावनी दी कि एक्सप्लॉइट कुछ विशिष्ट संस्करणों तक सीमित नहीं है, बल्कि यह अन्य संस्करणों को भी प्रभावित कर सकता है, यदि अभी तक नहीं हुआ है तो।
स्पैमर्स का प्राथमिक उद्देश्य या तो यूजर्स को अपने स्पैमी/विज्ञापन पेजों पर भेजना हो सकता है या इस एक्सप्लॉइट का उपयोग फिशिंग के लिए किया जा सकता है।
नवीनतम संस्करणों में अपडेट करें
PrestaShop द्वारा यूजर्स को इस एक्सप्लॉइट के लिए तत्काल समाधान प्रदान करने के बाद। और हमने भी आपको बिना देरी के नीचे बताए गए क्विक फिक्स करने के लिए कहा।
- अपनी मेलिंग लिस्ट से स्पैम अकाउंट्स से छुटकारा पाना
- अपने बैक ऑफिस के कस्टमर्स पेज पर जाना और इन सभी अकाउंट्स को चुनना
- डिलीट पर क्लिक करना और "मैं चाहता हूं कि मेरे ग्राहक उसी ईमेल पते से फिर से रजिस्टर कर सकें। सभी डेटा डेटाबेस से हटा दिया जाएगा।" विकल्प को चेक करना
उपरोक्त के अलावा, PrestaShop ने प्रभावित संस्करणों के लिए नए संस्करण लॉन्च करने का भी वादा किया था। और, ऐसा लगता है कि PrestaShop वास्तव में अपने ग्राहकों की परवाह करता है क्योंकि इसने संस्करण 1.7.5.2, 1.7 के स्थान पर और 1.6.1.24, 1.6 के स्थान पर इंस्टॉलेशन के लिए बहुत कम समय में लाइव कर दिया। हालांकि, यूजर्स को एकमात्र समस्या यह हो सकती है कि URL और URL जैसे टेक्स्ट के अलावा, यह उन इनपुट्स को भी प्रतिबंधित करता है जिनमें एक डॉट तुरंत एक अक्षर के बाद आता है। उदाहरण के लिए, "Rob N.Stark" को रोक दिया जाएगा लेकिन "Rob N. Stark" को अनुमति दी जाएगी। इसके अलावा, नया पैच आपको ऐसे कई स्पैम से बचाने के लिए डिज़ाइन किया गया है।
आगे बढ़ें और उन्हें इंस्टॉल करें।
PrestaShop स्पैम रोकने के लिए reCAPTCHA का उपयोग करें
खैर, हम सभी पुरानी कहावत "इलाज से बचाव बेहतर है" जानते हैं। है ना? इसलिए, यह सुनिश्चित करने के लिए कि आपकी दुकान फिर कभी इस गड़बड़ी में न पड़े, दुर्भावनापूर्ण बॉट्स और क्रॉलर्स द्वारा सभी स्वचालित प्रयासों को ब्लॉक करें। और इसे ब्लॉक करने का सबसे अच्छा तरीका reCAPTCHA मॉड्यूल का उपयोग करना है।
यदि आपको ये क्विक फिक्स बहुत उबाऊ लगते हैं, तो चैट विजेट में हमें एक संदेश दें, और हमें मदद करने में खुशी होगी।
एस्ट्रा फर्जी यूजर अकाउंट निर्माण को कैसे रोकता है?
फर्जी यूजर अकाउंट निर्माण आमतौर पर एक बॉट गतिविधि है जो एक ही समय में कई अकाउंट बनाने की कोशिश करती है। एस्ट्रा का फायरवॉल इन बॉट्स के पैटर्न का पता लगाता है और यदि यह इसे मानव व्यवहार के लिए असामान्य पाता है तो ऐसे IPs को तुरंत ब्लॉक कर देता है। सबसे महत्वपूर्ण बात, हमारा फायरवॉल प्रत्येक हैकिंग प्रयास के साथ स्वयं सीखता और विकसित होता रहता है।
एस्ट्रा कंटेंट स्क्रैपिंग को कैसे रोकता है?
कंटेंट स्क्रैपिंग में, हैकर्स मूल साइट के कई फर्जी पेज बनाते हैं जिनमें समान कंटेंट होता है, जिससे आपकी वेबसाइट SEO और पेज रैंकिंग प्रभावित होती है। इसका सबसे अच्छा समाधान एक निरंतर निगरानी प्रणाली है जो खराब बॉट और उनके सिग्नेचर की पहचान करती है। एस्ट्रा का फायरवॉल खराब अभिनेताओं को वेबसाइट से कंटेंट चुराने और डुप्लिकेट करने से रोकता है।
इस मामले के बारे में अधिक - PrestaShop में कंटेंट स्क्रैपिंग के लक्षण जानने के लिए यहां देखें।
एस्ट्रा खराब बॉट हमलों को कैसे रोकता है?
साइबर स्पेस में बॉट्स और क्रॉलर्स घूम रहे हैं। ये बॉट्स वेबसाइट की सुरक्षा संरचना को पार करने के लिए हिट एंड ट्रायल विधि का उपयोग करते हैं। एक फायरवॉल इंस्टॉल करने से आपको इन स्वचालित प्रयासों का पता लगाने और ब्लॉक करने में काफी मदद मिलेगी।
हमारा फायरवॉल PrestaShop के लिए अत्यधिक अनुकूलित है और यह सुनिश्चित करता है कि आपकी वेबसाइट बैड बॉट्स, SQL इंजेक्शन, XSS, CSRF, LFI, RFI, कंटेंट स्क्रैपिंग, कीवर्ड हैक और 100+ सुरक्षा खतरों से रियल-टाइम में सुरक्षित रहे। यह अत्यधिक मॉड्यूलर है और आपके PrestaShop स्टोर को सुरक्षित रखने के लिए सब कुछ स्वचालित रूप से करता है।
अभी हमारे साथ चैट करें!