हर व्यवसाय को साइबर हमलों के खिलाफ भरोसेमंद सुरक्षा की आवश्यकता होती है, लेकिन यह याद रखना महत्वपूर्ण है कि एंटीवायरस सॉफ़्टवेयर उद्धारकर्ता नहीं है। व्यवसायों पर अधिकांश हमले उपयोगकर्ता की गलतियों के कारण होते हैं, जैसे जब कोई कर्मचारी मैक्रो शुरू करता है, किसी दुर्भावनापूर्ण लिंक पर क्लिक करता है, और दुर्भावनापूर्ण अटैचमेंट डाउनलोड करता है।
साइबर अपराधी कभी-कभी मैलवेयर का उपयोग किए बिना किसी कंपनी के नेटवर्क तक पहुंच सकते हैं; वे बस सोशल इंजीनियरिंग और वैध सॉफ़्टवेयर समाधानों का उपयोग करते हैं।
साइबर अपराधी मैलवेयर का उपयोग किए बिना कंपनियों पर हमला कैसे करते हैं
ईमेल हमला
एक सामान्य फ़िशिंग ईमेल किसी कॉर्पोरेशन पर हमले का पहला कदम है। स्कैमर पीड़ितों को यह विश्वास दिलाने की कोशिश करते हैं कि उन्होंने किसी ऑनलाइन सेवा के लिए सदस्यता ली है और उनका भुगतान अगले दिन काट लिया जाएगा, उस सेवा के प्रतिनिधियों के रूप में पेश करके। यदि कर्मचारी भुगतान रोकना चाहता है या अधिक जानकारी का अनुरोध करता है, तो उसे ईमेल से जुड़ी फ़ाइल में मिले फोन नंबर पर कॉल करना होगा।
हालांकि, भविष्यवाणियों के विपरीत, फ़ाइल मैलवेयर-मुक्त है, जिससे यह अत्यधिक संभावना है कि एंटीवायरस प्रोग्राम उपयोगकर्ता को इसे एक्सेस करने की अनुमति देगा। इस बिंदु पर, बदमाशों का एकमात्र लक्ष्य एक कर्मचारी को नंबर डायल करवाना है। एक बार जब वे कर्मचारी को कॉल करवा लेते हैं, तो कई विशिंग हमले शुरू हो जाते हैं।
RAT: रिमोट एक्सेस टूल
किसी भ्रमित उपयोगकर्ता की सहायता करने के बहाने, हमलावर पीड़ित को अपने डिवाइस पर रिमोट एक्सेस टूल (RAT) इंस्टॉल करने के लिए धोखा देते हैं। चूंकि RAT तकनीकी रूप से मैलवेयर नहीं हैं, अधिकांश एंटीवायरस प्रोग्राम उन्हें ब्लॉक नहीं करते, और केवल कुछ ही उपयोगकर्ताओं को जोखिमों के प्रति सचेत करते हैं। परिणाम यह होता है कि बदमाश डिवाइस को दूरस्थ रूप से एक्सेस और हेरफेर कर सकते हैं।
नतीजतन, भले ही एक RAT अनइंस्टॉल हो जाए, धोखेबाज दूसरे का उपयोग करके नियंत्रण बनाए रख सकते हैं और पहले को फिर से इंस्टॉल कर सकते हैं। यह ध्यान दिया जाना चाहिए कि धोखेबाज अक्सर डिवाइस पर कई RAT इंस्टॉल करते हैं। एक बार जब बदमाश पीड़ित के कंप्यूटर पर नियंत्रण प्राप्त कर लेते हैं, तो वे अक्सर नेटवर्क से आगे समझौता करने, अधिक संसाधनों तक पहुंच प्राप्त करने और डेटा चुराने के लिए अन्य टूल इंस्टॉल करते हैं।
सोशल इंजीनियरिंग
हैकर्स सोशल इंजीनियरिंग तकनीकों का भी उपयोग करते हैं और आंतरिक तकनीकी सहायता के सदस्य के रूप में पेश होकर किसी लक्षित कंपनी के कर्मचारी के वर्क कंप्यूटर तक रिमोट एक्सेस प्राप्त करते हैं। एक कस्टम स्क्रिप्ट का उपयोग करके, वे तब कंप्यूटर का उपयोग कर्मचारी डेटा को संसाधित करने के लिए आंतरिक एप्लिकेशन चलाने और सैकड़ों लोगों के पूरे नाम, ईमेल पते, बिजनेस आईडी और फोन नंबर के साथ एक डेटाबेस बनाने के लिए कर सकते हैं।
बोनस टिप: T9 एंटीवायरस जैसे रियल-टाइम एंटीवायरस का उपयोग करें
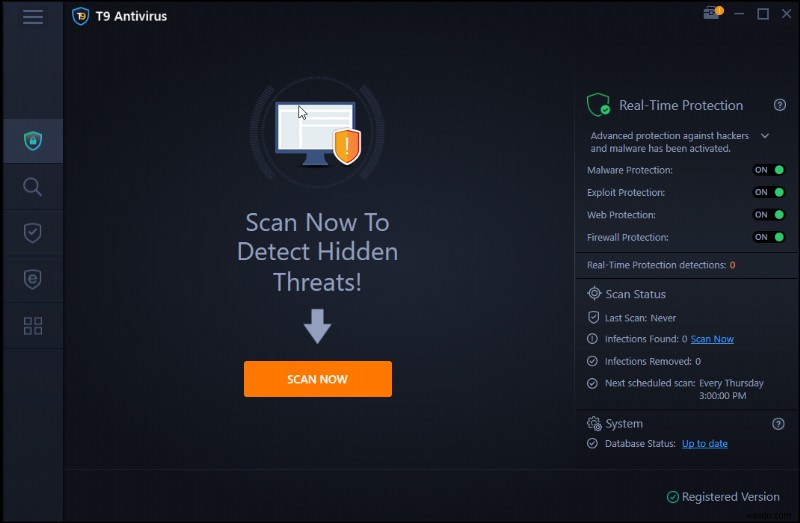
अगर आपके कंप्यूटर पर एक सक्षम रियल-टाइम एंटीवायरस प्रोग्राम इंस्टॉल है, तो चिंता करने की कोई बात नहीं है, भले ही आप कॉल के दौरान कॉलर को बुरे अभिनेता के रूप में पहचान न सकें और उन्होंने आपको एक ईमेल भेजा हो। T9 एंटीवायरस एक रियल-टाइम एंटीवायरस है जो एक्सप्लॉइट सुरक्षा प्रदान करता है। इसलिए हम इसका उपयोग करने की सलाह देते हैं। इस सॉफ़्टवेयर का उपयोग करने के कुछ लाभ यहां दिए गए हैं:
मैलवेयर रक्षा
T9 एंटीवायरस संक्रमण, जीरो-डे खतरों, मैलवेयर, ट्रोजन, PUP, एडवेयर, और बहुत कुछ सहित कई खतरों से बचाता है।
तत्काल सुरक्षा
रियल-टाइम सुरक्षा डेटा उल्लंघनों, पहचान की चोरी, और अन्य सुरक्षा चिंताओं को रोक सकती है, जो मैलवेयर को आपके कंप्यूटर को संक्रमित करने से पहले ढूंढती और रोकती है।
स्टार्टअप प्रोग्राम हटाएं
अनावश्यक स्टार्टअप आइटम को तेजी से पहचानकर और हटाकर, आप पृष्ठभूमि में चल रहे दुर्भावनापूर्ण ऐप्स द्वारा शोषित होने से बच सकते हैं और अपने कंप्यूटर और डेटा की सुरक्षा को खतरे में डाल सकते हैं।
रक्षा पर प्रहार
प्रभावी T9 एंटीवायरस एक्सप्लॉइट प्रोटेक्शन फ़ंक्शन सुरक्षा खामियों के कारण होने वाले मैलवेयर संक्रमण के खिलाफ रक्षा प्रदान करता है।
वायरस परिभाषाएँ अपडेट
नए मैलवेयर खतरों का पता लगाने और उन्हें खत्म करने के लिए एंटीवायरस सॉफ़्टवेयर को अक्सर अपडेट किया जाना चाहिए क्योंकि वे उभरते हैं और हैकर्स अपने उपकरणों को तेज करते हैं। नियमित रूप से नवीनतम डेटाबेस परिभाषा अपडेट इंस्टॉल करके, T9 एंटीवायरस आपको नवीनतम खतरों से बचाता है।
सबसे परिष्कृत और आधुनिक खतरों से खुद को बचाएं
आज के नेटवर्क समाज में, परिष्कृत हमलों की संभावना प्रमुख सुरक्षा चिंताओं में से एक है। इन खतरों को कम करने का सबसे अच्छा तरीका T9 एंटीवायरस और मैलवेयर सुरक्षा सॉफ़्टवेयर जैसे अत्याधुनिक प्रोग्राम का उपयोग करना है, जो रियल-टाइम सुरक्षा और बहु-स्तरीय सुरक्षा प्रदान करता है। डेटा से समझौता होने से पहले, सुरक्षा तकनीक खतरों को पहचानती है और सफलतापूर्वक उनका मुकाबला करती है।
मैलवेयर का उपयोग किए बिना साइबर अपराधी कंपनियों पर हमला कैसे करते हैं पर अंतिम शब्द
मुझे उम्मीद है कि यह लेख आपको उन कई तरीकों को समझने में मदद करेगा जिनका उपयोग आपके पीसी पर हमला करने और मैलवेयर का उपयोग किए बिना जानकारी चुराने के लिए किया जा सकता है। भले ही एक एंटीवायरस इन हमलों से आपके पीसी की रक्षा करने में सक्षम नहीं होगा, लेकिन आपके कंप्यूटर पर एक रियल-टाइम एंटीवायरस तैनात करने की दृढ़ता से सिफारिश की जाती है। T9 एंटीवायरस सबसे बेहतरीन एंटीवायरस में से एक है, जो इसे सभी पीसी पर एक अनिवार्य ऐप बनाता है।
सोशल मीडिया पर हमें फॉलो करें - फेसबुक, इंस्टाग्राम, और यूट्यूब। किसी भी प्रश्न या विचार के लिए हमसे संपर्क करें। हमें आपको समाधान प्रदान करने में खुशी होगी। हम आम तकनीकी समस्याओं के लिए अक्सर सलाह, समाधान और मार्गदर्शन प्रकाशित करते हैं।