आज, जब व्यवसाय और खरीदारों को एक साझा मंच - ई-कॉमर्स स्पेस मिल गया है। ऑनलाइन शॉपिंग सबसे स्वाभाविक घटना बन गई है। और मैगेंटो जैसा CMS (कंटेंट मैनेजमेंट सिस्टम) इस क्षेत्र में एक संपन्न सॉफ्टवेयर है। हालांकि, इसके परिणामस्वरूप यह साइबर हमलों का दुर्भाग्यपूर्ण लक्ष्य बन गया है। खैर, मैगेंटो में क्रेडिट कार्ड हैक कोई अनसुनी बात नहीं है। इसके पिछले हमलों की सूची में जोड़ते हुए, मैगेंटो में क्रेडिट कार्ड हैक का एक नया मामला सामने आया है।
क्रेडिट कार्ड हैक के संकेतक
अतीत में, हमने टॉप ई-कॉमर्स CMS जैसे Opencart और Prestashop में बार-बार क्रेडिट कार्ड हैक देखे हैं। इस तरह के हैक्स में, हैकर या तो एक नई भुगतान विधि जोड़ता है या एक फर्जी भुगतान फॉर्म लगाता है। ये तरकीबें उसे मूल्यवान क्रेडिट कार्ड जानकारी हासिल करने देती हैं।
यह विशेष हैक तब सामने आया जब मैगेंटो के एक यूजर ने हमें सूचित किया कि उसकी वेबसाइट के पेमेंट गेटवे के साथ कुछ संदिग्ध हो रहा है। जब हमारे इंजीनियर्स ने वेबसाइट को स्कैन किया, तो उन्होंने पाया कि यह वास्तव में हैक हो चुकी थी।
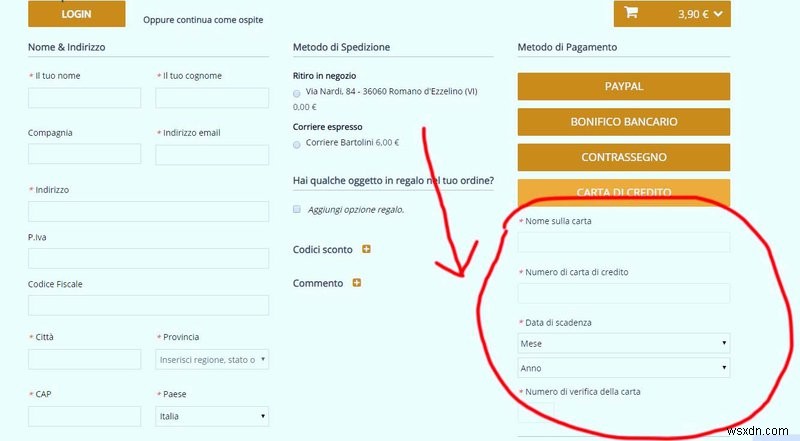
मैगेंटो स्टोर चेकआउट पेज पर जोड़ा गया फर्जी फॉर्म
नीचे हैकर द्वारा जोड़े गए फर्जी फॉर्म की तस्वीर है। इमेज का दाहिना भाग एक अनिवार्य फॉर्म दिखाता है जिसमें नाम, क्रेडिट कार्ड नंबर आदि जैसे विवरणों का एक और सेट है। इस फॉर्म में डाले गए विवरण हैकर को प्रेषित हो जाएंगे।
एस्ट्रा का मैगेंटो मैलवेयर स्कैनर
यूजर से पहला संकेत मिलने के बाद, एस्ट्रा के इंजीनियर्स ने बिना देरी किए ग्राहक की वेबसाइट पर मैलवेयर स्कैनर चलाया। इस स्कैन में भी कुछ सामने आया, इसने उन सटीक स्थानों/फाइलों को दिखाया जो संक्रमित थीं। इस विशेष मामले में, मैलवेयर JS फाइल में पाया गया।
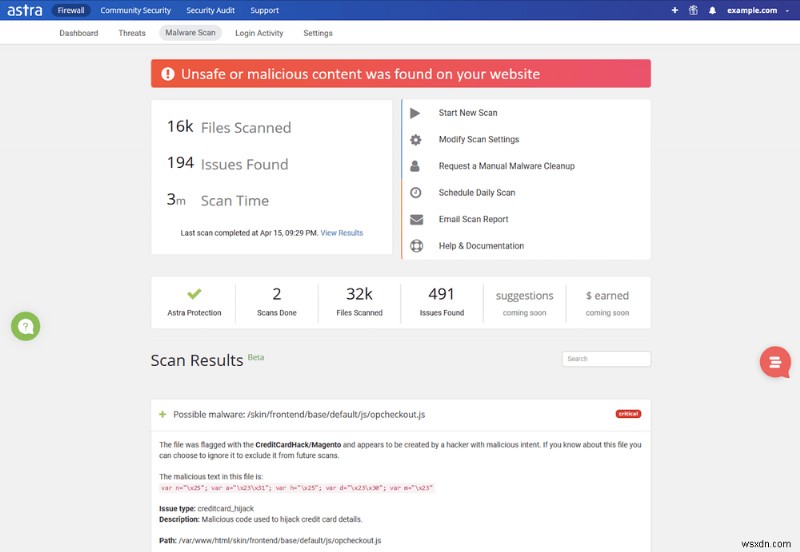
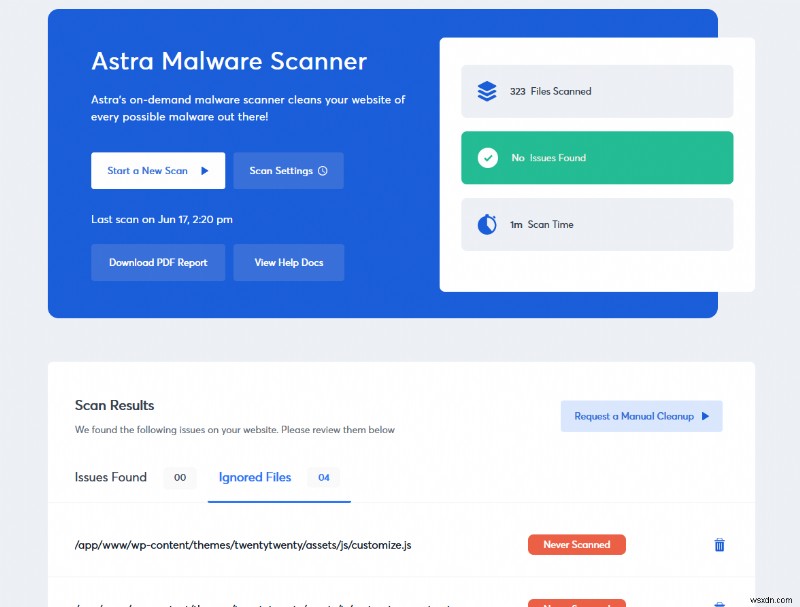
पाया गया दुर्भावनापूर्ण कोड
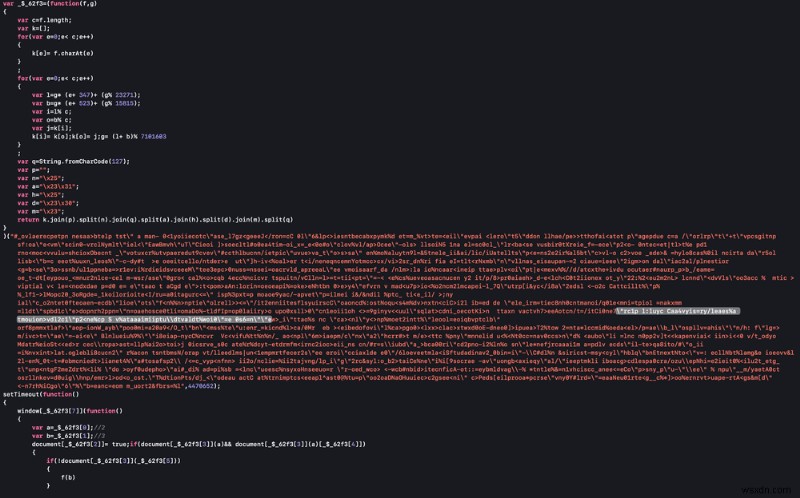
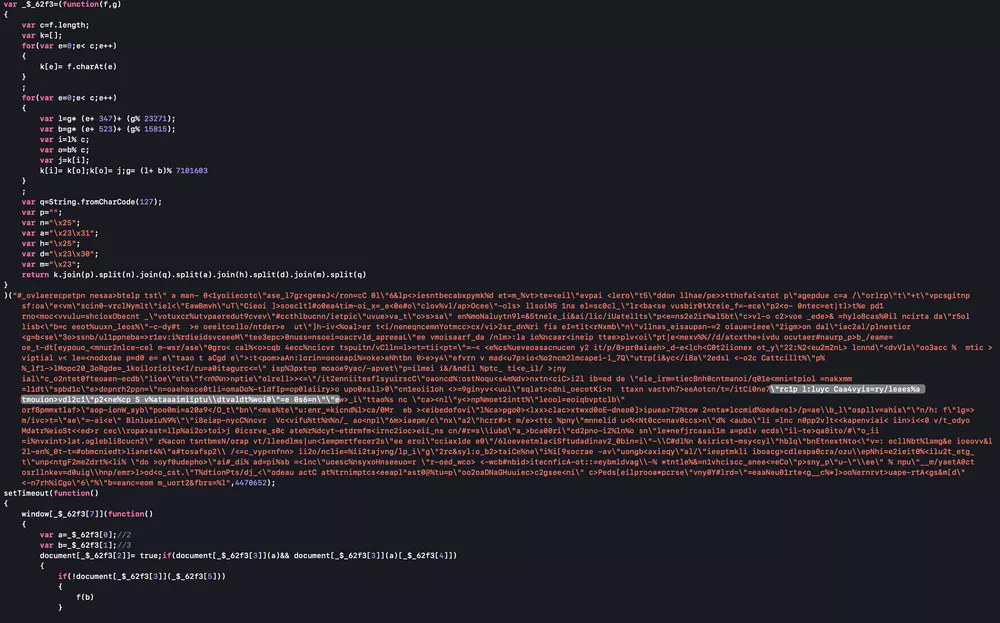
हमारी एथिकल हैकिंग टीम ने तब गहराई से जांच की और पाया कि हैकर ने सुरक्षा को भेदने के लिए कोड की कई लाइनों का दुरुपयोग किया था।
निम्नलिखित तस्वीर समझौता किए गए कोड को दिखाती है।

क्रेडिट कार्ड हैक रोकथाम के तरीके
बेशक, हमारी सुरक्षा टीम ने वेबसाइट से मैलवेयर को मैन्युअली हटा दिया। और फिर उन्नत सुरक्षा सेटिंग्स के साथ इसे इसकी स्वस्थ स्थिति में बहाल कर दिया।
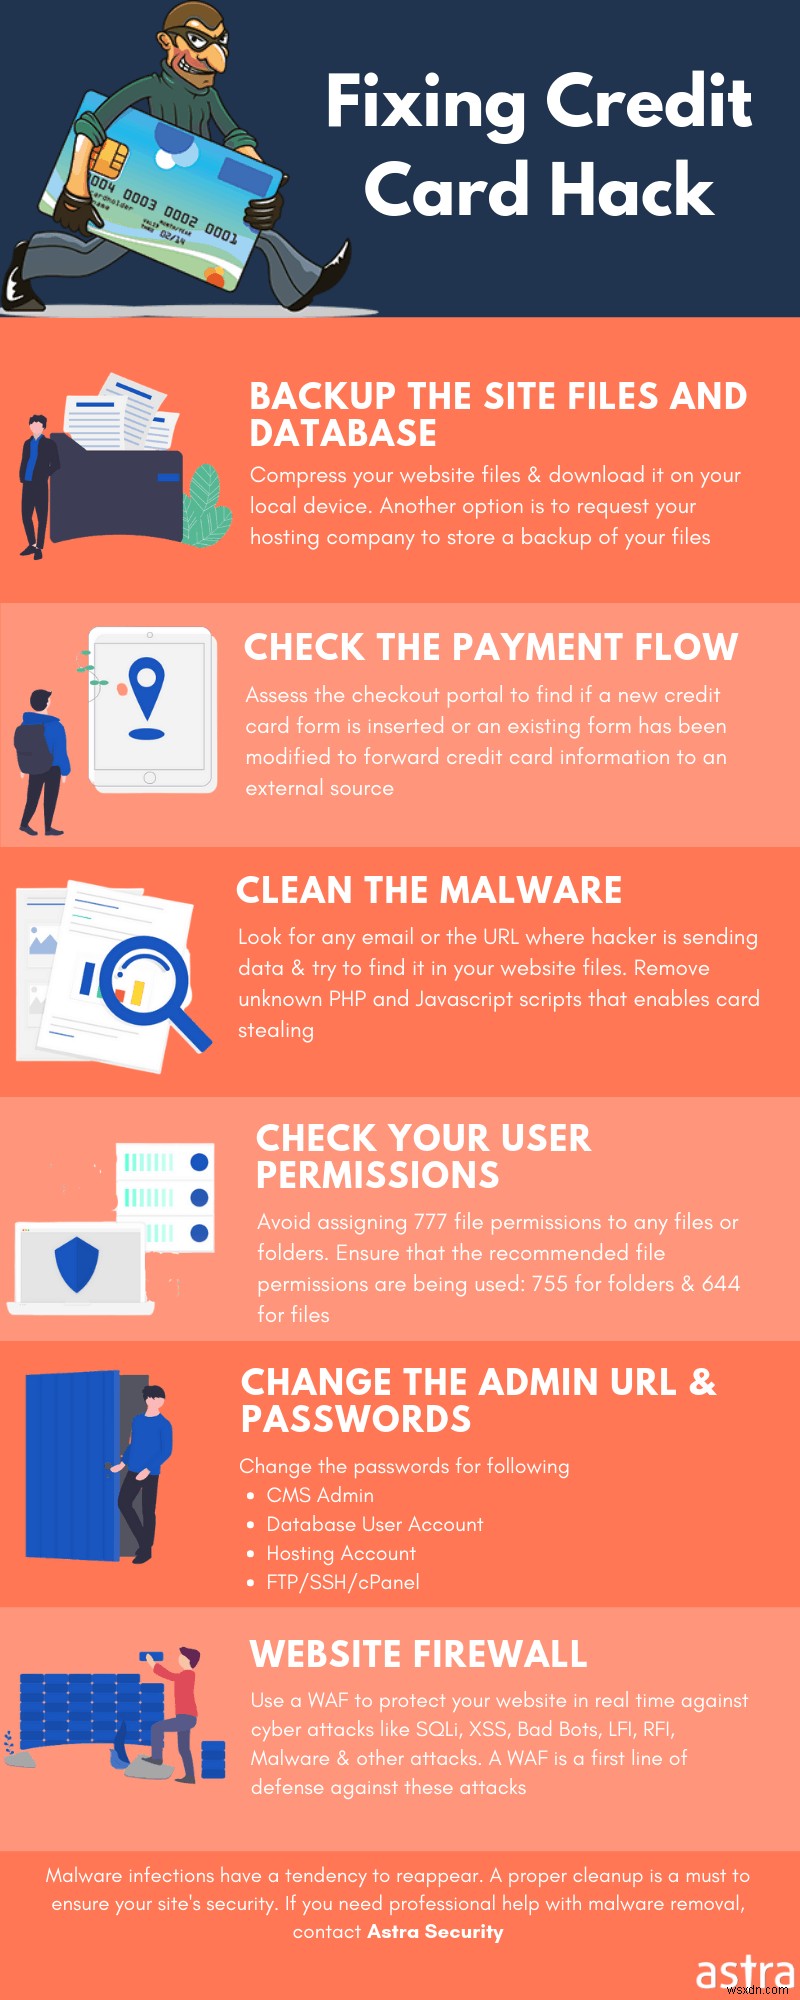
आप अपनी वेबसाइटों से क्रेडिट कार्ड हैक की जांच और उसे हटाने के लिए निम्नलिखित कार्य कर सकते हैं।
संबंधित गाइड - मैगेंटो सुरक्षा के लिए चरण-दर-चरण पूर्ण गाइड (हैक होने का जोखिम 90% तक कम करें)
मैगेंटो द्वारा सुरक्षा पैच इंस्टॉल करें
मैगेंटो अपने यूजर्स के लिए इंस्टॉल करने हेतु समय पर सुरक्षा पैच जारी करता है। उन्हें इंस्टॉल करने में पीछे न रहें। अपने स्टोर को नवीनतम संस्करण में अपग्रेड करना आपका जीवन रक्षक हो सकता है।
एडमिन फोल्डर का नाम बदलें
फोल्डर का नाम बदलने से हमलावरों के लिए इसे ढूंढना मुश्किल हो जाएगा। इसके अलावा, आप .htaccess का उपयोग करके एडमिन के IP के अलावा अन्य IPs द्वारा लॉगिन फोल्डर तक पहुंच को प्रतिबंधित कर सकते हैं।
कैटलॉग सुरक्षित करें
.htaccess का उपयोग कैटलॉग और संवेदनशील फाइलों जैसे .txt, .twig, आदि को सुरक्षित करने के लिए भी किया जा सकता है। फाइल मैच यह काम करेगा।
सख्त फोल्डर परमिशन सेट करें
फाइलों, फोल्डर्स और सबफोल्डर्स को इस तरह प्रतिबंधित करना कि केवल एडमिन ही एक्सेस कर सके, आपकी सुरक्षा को काफी हद तक बढ़ा देगा।
सख्त फाइल परमिशन सेट करें
संवेदनशील फाइलों के लिए फाइल परमिशन को 644 या 444 पर सेट करें। यह परमिशन एडमिन के अलावा सभी को उसमें लिखने/संशोधित करने से रोकेगी। कुछ संवेदनशील फाइलें हैं:
- config.php
- index.php
- admin/config.php
- admin/index.php
- system/startup.php
संबंधित लेख- मैगेंटो क्रेडिट कार्ड मैलवेयर हैक कैसे हटाएं?
निष्कर्ष
ई-कॉमर्स साइट्स पर दैनिक आधार पर रिपोर्ट होने वाले हमलों की संख्या को देखते हुए, हम कह सकते हैं कि ई-कॉमर्स हैकर्स द्वारा एक प्रतिष्ठित क्षेत्र है। यह इस तथ्य की भी पुष्टि करता है कि इसे दूसरों की तुलना में अधिक सुरक्षित होने की आवश्यकता है। अपने स्टोर को क्रेडिट कार्ड हैक्स से बचाने के लिए, सुनिश्चित करें कि आपकी वेबसाइट अपग्रेडेड है और सभी महत्वपूर्ण फाइलें पहुंच से बाहर हैं। यदि आप इसे स्वयं हल नहीं कर पा रहे हैं, तो एस्ट्रा सिक्योरिटी यहाँ है।
एस्ट्रा का फायरवॉल आपकी वेबसाइट को SQLi, XSS, बैड बॉट्स और 100+ सुरक्षा खतरों से बचाता है। हमारा मैलवेयर स्कैनर पहली बार में 10 मिनट में वेबसाइट को स्कैन करता है और बाद के स्कैन के लिए एक मिनट से भी कम समय लेता है। यह स्कैनर यूजर द्वारा ऑन-डिमांड प्राप्त किया जा सकता है। एस्ट्रा पर VAPT (वल्नरेबिलिटी असेसमेंट और पेनिट्रेशन टेस्टिंग) यह सुनिश्चित करता है कि आपकी वेबसाइट पर कोई कोडिंग दोष/मैलवेयर न बचे।