Magento इंटरनेट का 1.2% और सभी ई-कॉमर्स साइटों का 12% संचालित करता है। शुद्ध संख्या में, 250,000 सक्रिय साइटें Magento का उपयोग करती हैं।
चूंकि ई-कॉमर्स साइट बड़ी मात्रा में ग्राहक डेटा को संभालती है, जो इसे हैकर्स का प्राथमिक लक्ष्य बनाती है। इसलिए हमने आपको इस संकट से बाहर निकालने के लिए चरण-दर-चरण Magento हैक निष्कासन तकनीकों को रखा है। यह गाइड आपके Magento वेबसाइट के लिए लक्षण, उदाहरण, संभावित कारण और रोकथाम युक्तियों को भी कवर करता है।
हालांकि Magento हैक के प्रकारों की कोई कमी नहीं है, क्रेडिट कार्ड स्किमिंग और पहचान की चोरी Magento पर सबसे आम हैं। इसके अलावा, Magento के CVE विवरण उन हमले वैक्टर को प्रकट करते हैं जो Magento को सबसे अधिक धमकाते हैं -
विज़ुअलाइज़र द्वारा चार्ट
इसके अलावा, सॉफ़्टवेयर में गंभीर कमजोरियों की सूचना मिली है जिसके लिए कंपनी को SUPEE-10266 शीर्षक के तहत नए अपडेट का एक सेट तैनात करना पड़ा। 'Magento Killer' नामक एक हमले ने कुछ महीने पहले ही बेरहमी से Magento को लक्षित किया था। Magento 1 के लिए आधिकारिक समर्थन जल्द ही समाप्त हो जाएगा और इसलिए जिन स्टोर ने कमजोरियों को कम नहीं किया है वे हैकर्स को आमंत्रित करेंगे।
Magento हैक: संभावित परिणाम या लक्षण
कई स्पष्ट संकेत हैं जो इंगित करते हैं कि आपका Magento स्टोर हैक हो सकता है। उन्हें खुली आंखों से देखने से आपका व्यवसाय एक बड़ी विफलता से बच सकता है। मैंने यहां इनमें से कुछ लक्षणों को सूचीबद्ध किया है:
लक्षण
- ग्राहक चोरी हुए क्रेडिट कार्ड विवरण की शिकायत करता है
- चेकआउट पेज में अतिरिक्त नकली फॉर्म हैं और आप बिक्री पर पैसा खो रहे हैं
- सर्च इंजन आपके Magento स्टोर को ब्लैकलिस्ट करते हैं
- होस्ट आपकी वेबसाइट को निलंबित करता है
- आपकी वेबसाइट पर दुर्भावनापूर्ण रीडायरेक्शन दिखाई देते हैं
- एडमिन पैनल साफ़ हो गया या लॉगिन के बाद खाली स्क्रीन
- Magento स्टोर धीमा हो जाता है और त्रुटि संदेश प्रदर्शित करता है
- लॉगिन डेटाबेस में नए दुष्ट एडमिन दिखाई देते हैं
- Google आपकी वेबसाइट के लिए स्पैम कीवर्ड (जापानी या फार्मास्यूटिकल) के खोज परिणाम दिखा रहा है
परिणाम
- Magento स्टोर के उपयोगकर्ता ट्रैफिक और राजस्व में गिरावट।
- वेबसाइट के SEO पर नकारात्मक प्रभाव
- विश्वास की कमी के कारण उपयोगकर्ता आपके Magento स्टोर पर जाने से बचते हैं।
- साइट डेटा को प्रतिस्पर्धियों को प्याज साइटों पर बेचा जा सकता है।
- फिशिंग पेज या जावास्क्रिप्ट के माध्यम से स्टोर में संवेदनशील डेटा की चोरी
यदि आप Magento हैक निष्कासन के लिए पेशेवर मदद ढूंढ रहे हैं, तो इस लिंक का पालन करें।
Magento हैक: उदाहरण
अक्सर, कई Magento उपयोगकर्ताओं को हमलावरों द्वारा एक साथ लक्षित किया जाता है। सभी साइट एडमिन सुरक्षा विशेषज्ञ नहीं हो सकते। इसलिए, परेशान उपयोगकर्ता हैक की गई Magento दुकानों को ठीक करने के लिए मदद के लिए सामुदायिक मंचों का सहारा ले सकते हैं।
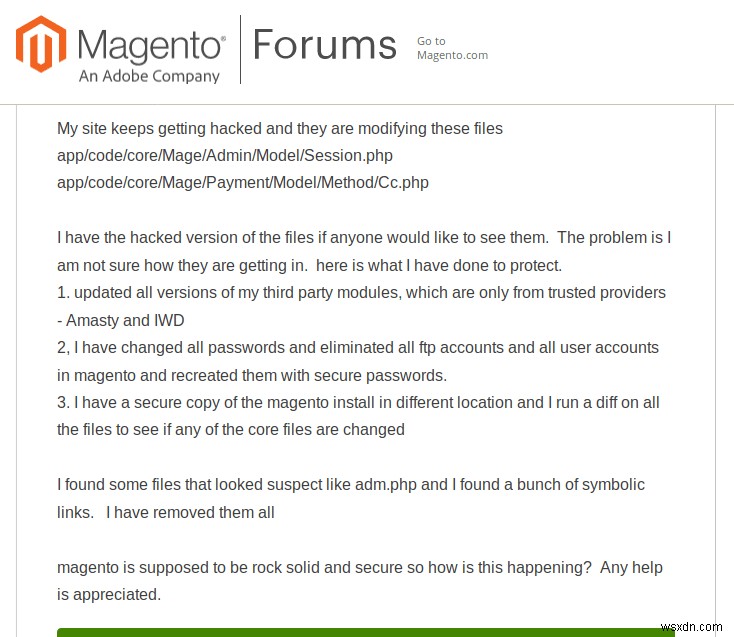
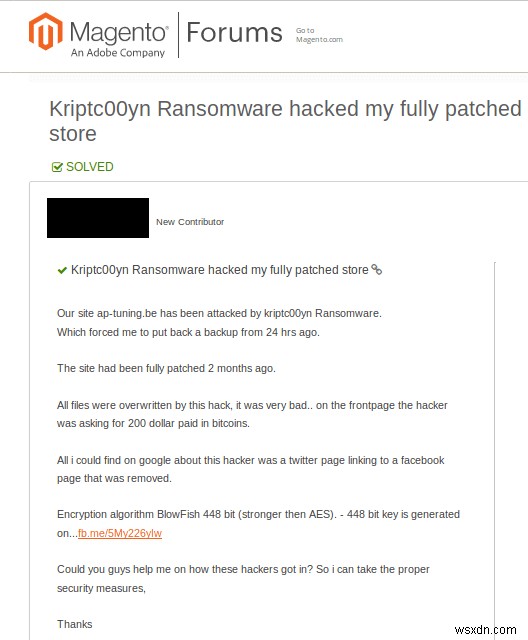
क्या आपकी Magento साइट हैक हुई है? चैट विजेट पर हमें संदेश भेजें और हमें मदद करने में खुशी होगी। या अपनी वेबसाइट को अभी ठीक करने के लिए इस लिंक का पालन करें।
Magento हैक के संभावित कारण
Magento हैक: Magento SQL इंजेक्शन
SQL इंजेक्शन वेब एप्लिकेशन पर काफी आम है। यह Magento स्टोर के डेटाबेस को लक्षित करता है। डेटाबेस को अक्सर वेबसाइट का दिमाग कहा जाता है। इसमें Magento स्टोर में ऑर्डर इतिहास, लेनदेन आदि जैसे सभी संवेदनशील डेटा होते हैं। यह इसे एक आकर्षक लक्ष्य बनाता है।
प्रभाव
निःसंदेह एक SQLi आपकी वेबसाइट को गंभीर रूप से नुकसान पहुंचा सकता है। मैंने यहां सूचीबद्ध किया है कि क्या गलत हो सकता है।
- हमलावर डेटाबेस की सामग्री पढ़ सकता है।
- यह डेटाबेस की सामग्री को संशोधित कर सकता है। यह बदले में स्टोर की सामग्री को संशोधित करता है।
- जाहिर है, यह पूरे डेटाबेस को हटा सकता है।
- यह क्रेडिट कार्ड विवरण चुरा सकता है।
- एक हमलावर एडमिन क्रेडेंशियल भी चुरा और उजागर कर सकता है। यह आगे के हमलों का रास्ता खोल सकता है।
- कुछ मामलों में वे रिवर्स शेल प्राप्त कर सकते हैं। यह विशेषाधिकार वृद्धि में मदद कर सकता है।
उदाहरण
मैंने SQL इंजेक्शन हमले के प्रवाह को स्पष्ट करने के लिए एक उदाहरण उद्धृत किया है। यह 2015 में Magento शॉपलिफ्टिंग हमले के दौरान हुई एक वास्तविक घटना है।
इस हमले में, लक्ष्य URL जिस पर दुर्भावनापूर्ण अनुरोध किए गए थे, कुछ इस तरह था:
https://www.example.com/ index.php/admin/Cms_Wysiwyg/directive/index/
यह एक पार्सिंग त्रुटि के कारण हुआ। फिल्टर कुंजी में दर्ज सभी मान, यानी ("फिल्टर": दुर्भावनापूर्ण_मान) गलत तरीके से पार्स किए गए थे। इसके अलावा, हमलावरों ने पहचान से बचने के लिए बेस64 एन्कोडिंग का उपयोग किया। हमलावरों ने अनिवार्य रूप से फिल्टर कुंजी में मान के रूप में SQL स्टेटमेंट डाले और इसे पार्स किया गया।
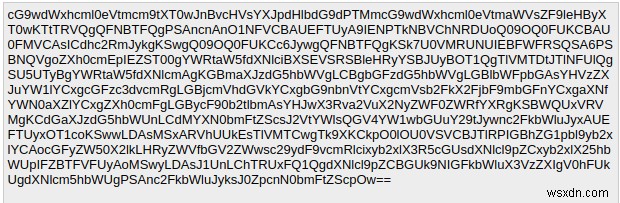
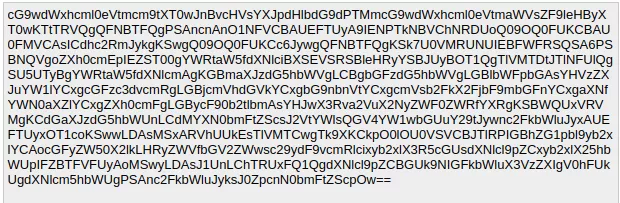
उपरोक्त अनुरोध को डिकोड करने पर, परिणाम इस तरह दिखता था:
यहां, पहले SQL स्टेटमेंट अनिवार्य रूप से हमलावर द्वारा चुने गए सॉल्ट का उपयोग करके एक नया पासवर्ड सेट करते हैं। बाद में, SQL स्टेटमेंट का अगला समूह डेटाबेस में एक नया admin_user डालता है। और अंतिम SQL स्टेटमेंट एडमिन भूमिका का लाभ उठाते हैं। नतीजतन, हमलावरों ने username = " ypwq ", password = " 123 " के साथ एक नया एडमिन यूजर बनाया। पूरा एक्सप्लॉइट सार्वजनिक रूप से Github पर उपलब्ध है।
रोकथाम
अपनी वेबसाइट को SQL इंजेक्शन से इस तरह बचाएं:
- क्लाइंट-साइड विशेषाधिकारों को सीमित करें
- तैयार स्टेटमेंट का उपयोग करें
- पैरामीटर्स को सुरक्षित करें
- एक फायरवॉल
अधिक विस्तृत रोकथाम युक्तियों के लिए, इस लेख को देखें।
Magento हैक: Magento XSS
Magento XSS हमले में, हमलावर Magento स्टोर के लिए विभिन्न वेब पेजों में दुर्भावनापूर्ण जावास्क्रिप्ट कोड इंजेक्ट करते हैं। यह कमजोर या गैर-मौजूद सैनिटाइजेशन और सत्यापन नियमों का परिणाम है। यह हमला मुख्य रूप से उपयोगकर्ताओं के संग्रहीत कुकीज़ और सत्र विवरण को लक्षित करता है। आमतौर पर, इस हमले का मकसद उपयोगकर्ताओं या एडमिन के सत्र विवरण चुराना है। चूंकि सत्र विवरण में उस उपयोगकर्ता के लिए लॉगिन जानकारी भी होती है, इनका उपयोग आपकी दुकान में गैर-प्रामाणिक रूप से लॉगिन करने के लिए किया जा सकता है।
प्रभाव
- कुकी/सत्र विवरण की चोरी
- हैकर को गैर-प्रामाणिक पहुंच
- हैकर्स CSRF टोकन जैसे महत्वपूर्ण डेटा पढ़ सकते हैं
- उपयोगकर्ता के रूप में दिखावा करके अनुरोध करना
उदाहरण
Magento संस्करण 1.9.0.1 में एक XSS भेद्यता खोजी गई थी। कमजोर तत्व वाली फाइलें थीं:
https://[magento_url]/skin/adminhtml/default/default/media/editor.swf https://[magento_url]/skin/adminhtml/default/default/media/uploader.swf https://[magento_url]/skin/adminhtml/default/default/media/uploaderSingle.swfXSS का कारण यह था कि FlashVar पैरामीटर " bridgeName " को उचित सफाई के बिना ExternalInterface.call विधि में पारित किया गया था। परिणामस्वरूप, bridgeName पैरामीटर के माध्यम से दुर्भावनापूर्ण जावास्क्रिप्ट कोड पास करना संभव था। नतीजतन, यह दुर्भावनापूर्ण JS कोड हर पेज लोड पर निष्पादित होता है। पूरा पेलोड इस तरह दिखता था:
https://example.com/skin/adminhtml/default/default/media/editor.swf?bridgeName=1%22]%29%29;alert%281%29}catch%28e%29{alert%281%29}//रोकथाम
आप इन उपायों का पालन करके अपनी वेबसाइट को XSS मुक्त रख सकते हैं:
- उचित सैनिटाइजेशन और सत्यापन नियम परिभाषित करें
- विशेषाधिकार सीमित करें
Magento हैक: Magento क्रॉस-साइट रिक्वेस्ट फोर्जरी
Magento CSRF हमला मूल रूप से एक अंतिम उपयोगकर्ता की ओर से, उपयोगकर्ता की जानकारी के बिना जाली अनुरोधों को निष्पादित करता है। आमतौर पर, CSRF हमला सोशल इंजीनियरिंग के साथ होता है। इस प्रकार, एक हैकर लक्षित उपयोगकर्ता (आमतौर पर एडमिन) को मेल द्वारा दुर्भावनापूर्ण लिंक भेज सकता है। इन लिंक के पीछे का मकसद उपयोगकर्ता की ओर से कार्यों को निष्पादित करना है।
प्रभाव
- हमलावर आपका खाता हटा सकता है।
- यह आपके क्रेडिट कार्ड का उपयोग कर सकता है
- बैंक खाते के विवरण का उपयोग करके, हमलावर पीड़ित के बैंक खाते से अपने खाते में धन हस्तांतरित कर सकता है
- यह आपके Magento स्टोर में अवैध रूप से ऑर्डर कर सकता है बिना भुगतान किए या कीमतों में हेरफेर करके
उदाहरण
- Magento 1 में एक गंभीर CSRF बग पाया गया जिसने दूरस्थ हमलावरों को प्रभावित मॉड्यूल के एप्लिकेशन साइड के स्क्रिप्ट कोड को इंजेक्ट करने की अनुमति दी। इसके लिए कमजोर घटक ' filename ' पैरामीटर था इमेज अपलोड मॉड्यूल का। हमलावरों ने इस हमले को अंजाम देने के लिए एप्लिकेशन साइड के POST अनुरोधों का उपयोग किया। हालांकि, इसका शोषण करने के लिए, हमलावर को कम विशेषाधिकार वाले वेब एप्लिकेशन उपयोगकर्ता खाते और कम या मध्यम उपयोगकर्ता इंटरैक्शन की आवश्यकता थी। कमजोर स्क्रिप्ट का कोड स्निपेट नीचे दिया गया है।
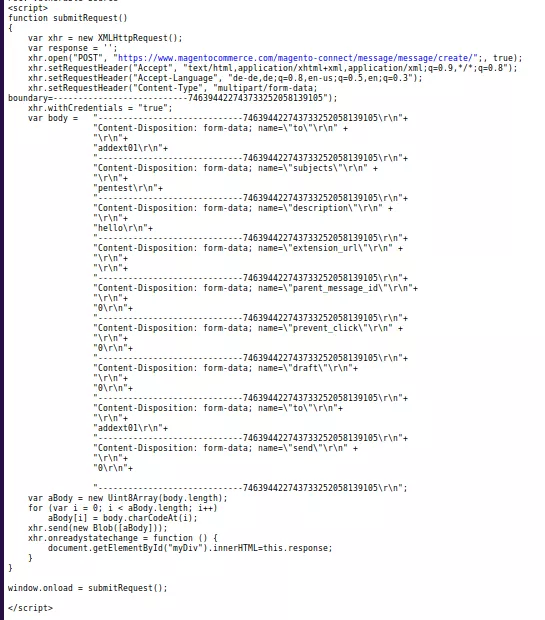
यहां, हमलावरों ने उचित जांच और संतुलन की कमी के कारण ' to ' और parent_message_id में पैरामीटर में हेरफेर किया। उनका उपयोग करके, हमलावर किसी अन्य उपयोगकर्ता को उसकी सहमति के बिना संदेश भेज सकता था। इसके अलावा, इसने हैक की गई Magento दुकान पर सामग्री में हेरफेर करने के लिए हमलावर को अन्य क्षमताएं भी दीं।
APPSEC-1212: Magento GET अनुरोध के माध्यम से मिनी-कार्ट से आइटम हटाते समय एंटी-CSRF टोकन को मान्य करने में विफल रहा। नतीजतन, हमलावर इस भेद्यता का उपयोग फिशिंग और अन्य तरकीबों के माध्यम से कार्ट से आइटम हटाने के लिए कर सकता था।
APPSEC-1433: यह एक अधिक गंभीर CSRF भेद्यता थी। इसका शोषण करके, हमलावर एंटी-CSRF टोकन या रेफरर हेडर सत्यापन की कमी के कारण स्टोर पर किसी भी पते को हटा सकता था।
रोकथाम
- CSRF हमलों को रोकने का सबसे अच्छा तरीका टोकन-आधारित रोकथाम का उपयोग करना है
- सेम-ओरिजिन पॉलिसी का उपयोग भी CSRF के मामले में काम करता है
- एक और तरीका है सिंक्रोनाइज़ेशन टोकन होना
- कैप्चा का उपयोग।
CSRF पर विस्तृत जानकारी के लिए यहां जाएं।
Magento हैक: Magento रिमोट कोड एक्जीक्यूशन
Magento रिमोट कोड एक्जीक्यूशन एक प्रकार का हमला है जो हमलावर को आपकी वेबसाइट में दुर्भावनापूर्ण कोड डालने की अनुमति देता है। यह हमला कर सकता है
प्रभाव
- हमलावर आपकी वेबसाइट और वेब सर्वर से समझौता कर सकते हैं।
- यह फाइलों और डेटाबेस को देख, संशोधित और हटा सकता है।
उदाहरण
2.0.10/2.1.2 से पहले के Magento CE और EE रिमोट कोड एक्जीक्यूशन के प्रति संवेदनशील थे। इसे APPSEC-1484 करार दिया गया था और इसकी गंभीरता सूचकांक 9.8 (क्रिटिकल) थी। इस भेद्यता का कारण यह था कि कुछ भुगतान विधियां चेकआउट के दौरान उपयोगकर्ताओं को दुर्भावनापूर्ण PHP कोड निष्पादित करने की अनुमति देती थीं। इस भेद्यता के लिए एक्सप्लॉइट, साथ ही मेटास्प्लॉइट मॉड्यूल, पहले ही जारी किए जा चुके हैं।
रोकथाम
- उचित पार्सिंग विधियां परिभाषित करें।
- उपयोगकर्ताओं के लिए सख्त अनुमतियां परिभाषित करें।
Magento हैक: अन्य कारण
- कमजोर या हार्डकोडेड क्रेडेंशियल्स।
- LFI, RFI, OWASP टॉप 10, आदि।
- पुराने संस्करण।
- सर्वर कॉन्फ़िगरेशन त्रुटियां जैसे खुले पोर्ट, आदि।
- सबनेट के बिना खराब होस्टिंग।
हैक की गई Magento साइट को साफ करने के लिए पेशेवर मदद चाहिए? चैट विजेट पर हमें संदेश भेजें और हमें मदद करने में खुशी होगी। अभी मेरी हैक की गई Magento दुकान ठीक करें।
हैक की गई Magento दुकान की सफाई
नुकसान नियंत्रण
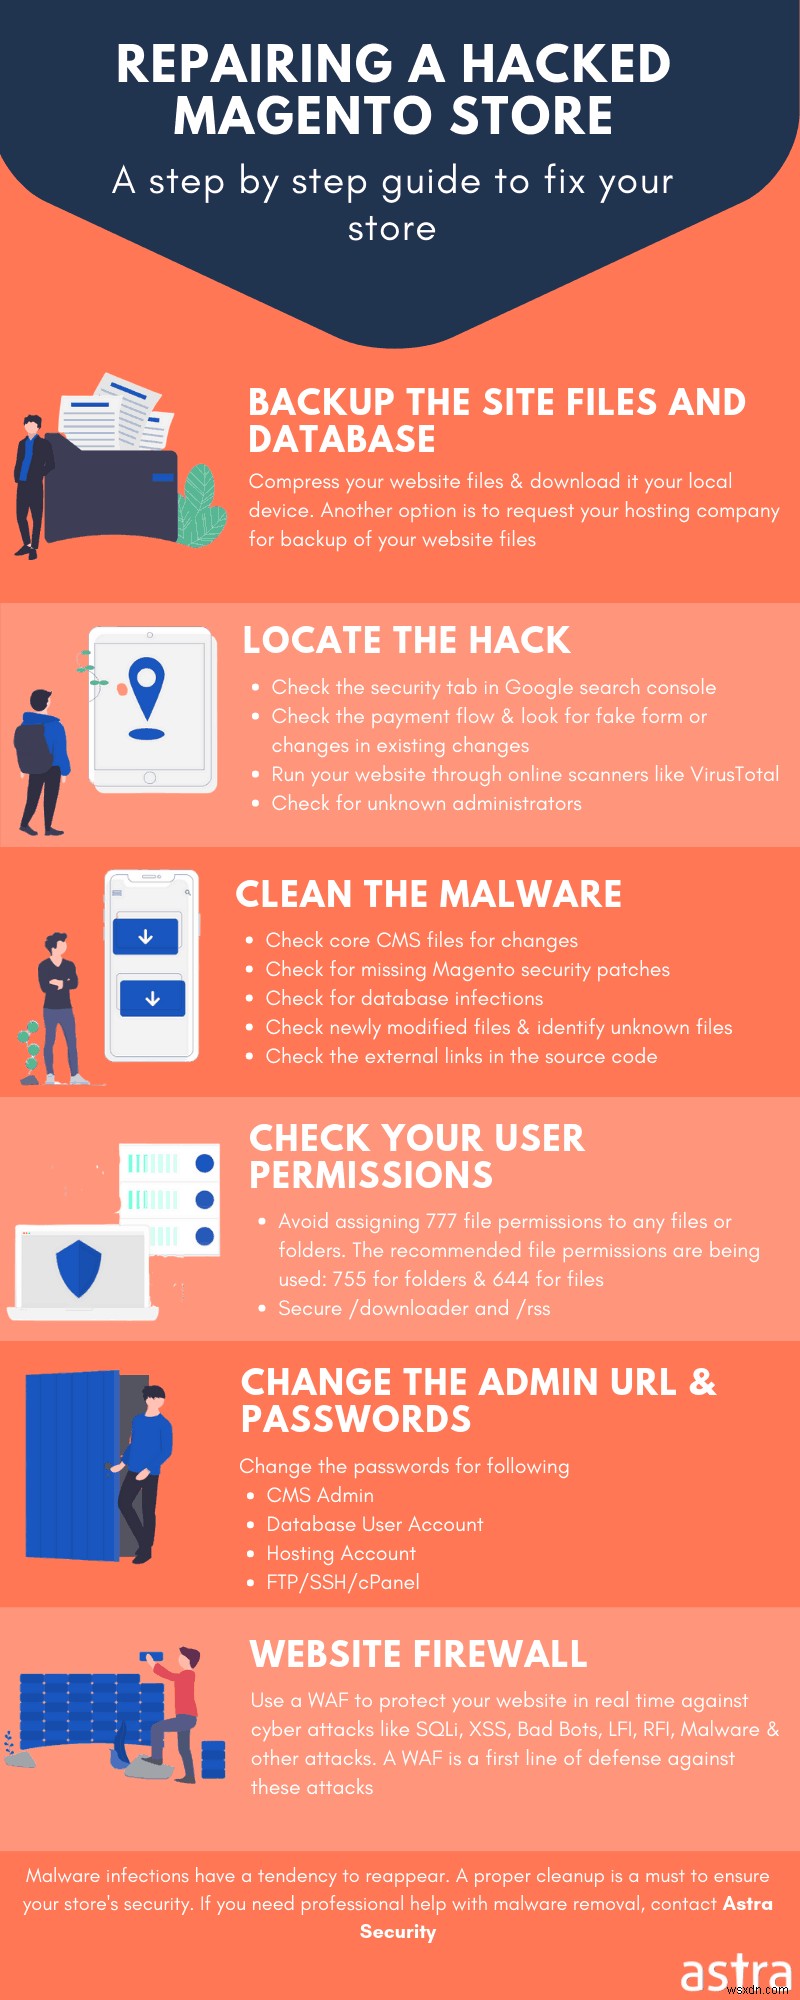
नुकसान नियंत्रण से शुरू करें। ध्यान दें कि यह हैक को हल नहीं करेगा। लेकिन, यह निश्चित रूप से क्रोध को रोकेगा। यहां आपको नुकसान नियंत्रण के रूप में क्या विचार करना चाहिए:
- डिफ़ॉल्ट और स्पष्ट क्रेडेंशियल्स को कुछ कठिन, यादृच्छिक और अद्वितीय में बदलें।
- एक ही SQL स्टेटमेंट के साथ उपयोगकर्ता पासवर्ड अपडेट करके सभी हमलावरों को ब्लॉक करें। यह निम्न SQL स्टेटमेंट के माध्यम से किया जा सकता है:
update users set pass = concat('ZZZ', sha(concat(pass, md5(rand())))); - संवेदनशील फ़ोल्डर्स तक पहुंच से इनकार करें। आप अंदर एक .htaccess फाइल बनाकर ऐसा कर सकते हैं। इस फाइल में, निम्न कोड जोड़ें:
Order Deny,AllowDeny from allAllow from xx.xx.xx.xx
xx.xx.xx.xx को अपने IP पते से बदलें। अधिक IP पते जोड़ने के लिए, अलग-अलग IP के साथ "Allow from ..." लाइन को दोहराएं। कोड की ये लाइनें उन विशेष फ़ोल्डर्स तक अवांछित पहुंच को ब्लॉक करती हैं।
अपनी साइट का बैकअप लें
अपनी Magento दुकान को साफ करना शुरू करने से पहले, पहले बैकअप लें। इस बैकअप में कोर फाइलें और डेटाबेस दोनों शामिल होने चाहिए। यदि अतिरिक्त फाइलें हैं जो आपके स्टोर के कामकाज और उपस्थिति को परिभाषित करती हैं, तो उन्हें बैकअप में भी शामिल करें। स्पष्ट करने के लिए, कोर, एक्सटेंशन और डेटाबेस का बैकअप लें।
हैक की पुष्टि करें
एक टूल का उपयोग करके
बैकअप लेने के बाद, अपने स्टोर को स्कैन करना शुरू करें। अब, दर्जनों मुफ्त टूल उपलब्ध हैं जो जांचते हैं कि आपकी वेबसाइट संक्रमित है या नहीं। Virustotal इन सभी में सबसे लोकप्रिय टूल है।
Google Search Console की जांच करके
एक टूल के अलावा, सर्च इंजन की सुरक्षा रिपोर्ट भी मदद कर सकती है। अपने वेबमास्टर (Google के मामले में Google Search Console) में लॉगिन करके सुरक्षा रिपोर्ट की जांच करें। इन सरल चरणों का पालन करें और जानें कि आपकी वेबसाइट संक्रमित है या नहीं:
- अपने Google Search Console (वेबमास्टर टूल) में लॉगिन करें
- 'सुरक्षा टैब' पर जाएं
- जांचें कि क्या कोई फ़्लैगिंग है। आमतौर पर, एक हैक की गई वेबसाइट को सर्च इंजन द्वारा लगभग तुरंत फ़्लैग किया जाता है। आपको संक्रमण के प्रकार और उनको समाहित करने वाली सटीक फाइलों का विवरण देने वाली एक रिपोर्ट दिखाई देगी।
अब जब आप जानते हैं कि वास्तव में एक संक्रमण है। उस सटीक स्थान को खोजने का समय आ गया है जहां यह स्थित है। याद रखें कि Magento हैक निष्कासन प्रक्रिया में, सबसे बड़ा हिस्सा स्कैनिंग में जाता है। इसलिए, अब हम कोर फाइलों, एक्सटेंशन फाइलों, मॉड्यूल फाइलों, डेटाबेस आदि में संक्रमण की खोज करेंगे।
कोर फाइलों का विश्लेषण करें
हैकर्स आपके डेटाबेस और कोर फाइलों में कोड इंजेक्ट करके आपकी Magento वेबसाइट से समझौता कर सकते हैं। इसलिए, आपको इन फाइलों में हाल के अज्ञात संशोधनों की जांच करनी होगी। ऐसा करने के लिए, आप एक कमांड चला सकते हैं या डिफ चेकर टूल का उपयोग कर सकते हैं। हालांकि, मैं आपकी सुविधा के लिए यहां दोनों विधियों को सूचीबद्ध करूंगा:
SSH कमांड लाइन चलाकर:
कमांड लाइन के काम करने के लिए, आपको पहले अपने Magento स्टोर का साफ और प्रामाणिक संस्करण डाउनलोड करना होगा। आप इसे आधिकारिक Magento साइट या Github से आसानी से डाउनलोड कर सकते हैं। निम्न कमांड इन दो कॉपियों को किसी भी विसंगति के लिए जांचेंगे।
$ mkdir magento-2.2.5 $ cd magento-2.2.5 $ wget https://github.com/magento/magento2/archive/2.2.5.tar.gz $ tar -zxvf 2.2.5.tar.gz $ diff -r 2.2.5 ./public_htmlनोट: यहां Magento 2.2.5 का उपयोग साफ फाइल के रूप में किया गया है और आपकी वर्तमान इंस्टॉलेशन को public_html फ़ोल्डर द्वारा दर्शाया गया है।
डिफ कमांड लाइन चलाकर:
हैक के मामले में हाल ही में संशोधित फाइलों पर हमेशा संदेह किया जाना चाहिए। डिफ कमांड एक सेट समय अवधि के लिए एक फाइल में इन सभी संशोधनों को प्रकट करता है। उदाहरण के लिए, इस मामले में, हमने अवधि को 10 दिनों पर सेट किया है (mtime -15 देखें)।
यहां कमांड चलाने का तरीका बताया गया है:
- अपने Magento वेब सर्वर में लॉगिन करें।
- SSH के साथ एक्सेस करते समय, निम्न कमांड चलाएं। यह पिछले 10 दिनों के सभी संशोधनों को सूचीबद्ध करेगा।
$ find ./ -type f -mtime -10 - SFTP के साथ एक्सेस करते समय, सर्वर पर सभी फाइलों के संशोधन तिथि के अंतिम कॉलम से परामर्श करें।
इसके साथ, आपको पिछले 10 दिनों में किए गए सभी संशोधनों की सूची मिल जाएगी। इसके बाद, आप मैन्युअल रूप से संशोधनों के माध्यम से जा सकते हैं।
उपयोगकर्ता लॉग की जांच करें
इसके बाद, अपनी वेबसाइट के उपयोगकर्ताओं की जांच करें। कभी-कभी, हैकर्स आपकी वेबसाइट पर अनधिकृत पहुंच प्राप्त करते हैं। और, वे खुद को उपयोगकर्ता के रूप में जोड़ते हैं। इसीलिए आपके उपयोगकर्ता खातों का ऑडिट करना आवश्यक है। एडमिन टेबल में दुष्ट उपयोगकर्ताओं को खोजें और हटाएं। इन खातों को हटाने से आपको अपनी वेबसाइट पर नुकसान की जांच करने में मदद मिलेगी।
उपयोगकर्ता लॉग ऑडिट करने के लिए, इन चरणों का पालन करें:
- अपने एडमिन पैनल में लॉगिन करें
- System> Permissions> All Users पर जाएं
- इस सूची को ध्यान से देखें
मैलवेयर की खोज
SQL इंजेक्शन के मामले में, हमलावर अक्सर कोड को मनुष्य के लिए अपठनीय प्रारूप में छिपाते हैं। और, बेस64 प्रारूप हमलावरों के लिए बहुत सुविधाजनक है। अपनी फाइलों में बेस64 कोड खोजने के लिए, कमांड चलाएं:
find . -name "*.php" -exec grep "base64"'{}'; -print &> hiddencode.txtयह कमांड बेस64 में एन्कोडेड कोड की लाइनों को खोजती है। और इसे hiddencode.txt के अंदर स्टोर करती है। आप इसे ऑनलाइन टूल का उपयोग करके आगे के विश्लेषण के लिए डिकोड कर सकते हैं।
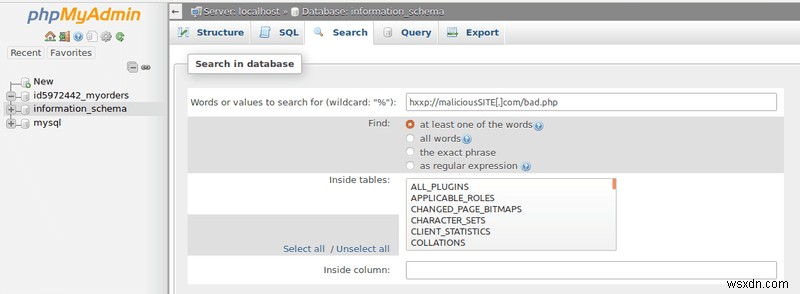
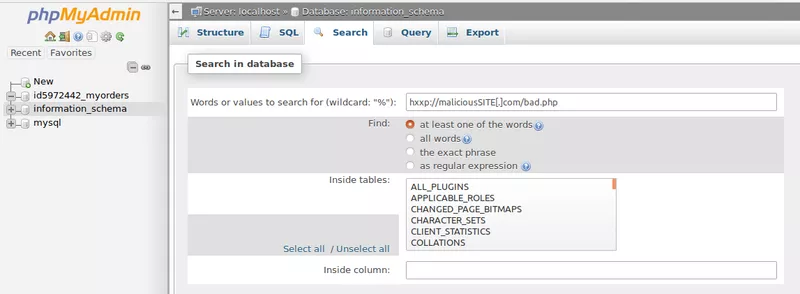
हालांकि, स्पैम हमलों के मामले में, phpMyAdmin जैसे टूल उपयोगी हो सकते हैं। Magento स्पैम हमलों में हर हैक किए गए Magento पेज में इंजेक्टेड बकवास शामिल होता है। यह कहने की जरूरत नहीं है कि इसे खोजना और खत्म करना काफी कठिन है। इसलिए, हम आपको एक बार में कई पेजों पर दुर्भावनापूर्ण कोड खोजने के लिए phpMyAdmin का उपयोग करने की सलाह देते हैं।
Magento सुरक्षा: फाइलों की बहाली
दुर्भावनापूर्ण कोड प्रकट होने के बाद, इसे हैक किए गए Magento पेजों से हटा दें। यदि आप किसी कोड के बारे में निश्चित नहीं हैं, तो इसे कमेंट आउट करें और विशेषज्ञों से संपर्क करें। बैकअप से पेजों को पुनर्स्थापित करें। यदि बैकअप उपलब्ध नहीं है, तो एक नई कॉपी का उपयोग करें।
Magento हैक रोकथाम
अपडेट और बैकअप
Magento 2 पर माइग्रेट करें। Magento टीम हर नए अपडेट के साथ महत्वपूर्ण कमजोरियों को पैच करती है। इसे चेंजलॉग का उपयोग करके सत्यापित किया जा सकता है। इसके अलावा, अनडिक्लेयर्ड एक्सटेंशन का उपयोग करने से बचें क्योंकि उनमें बगी कोड होने की संभावना होती है। साइट की एक कॉपी बनाना सुनिश्चित करें। यह हमले के बाद साइट को पुनर्स्थापित करने के लिए उपयोगी हो सकता है। अपडेट और बैकअप Magento स्टोर को सुरक्षित करने के सबसे सस्ते और सबसे प्रभावी तरीके हैं।
पूर्ण चरण-दर-चरण Magento सुरक्षा गाइड (वीडियो, एक्सटेंशन, कोड और इन्फोग्राफिक्स) (हैक जोखिम को 90% तक कम करें)
सुरक्षा ऑडिट
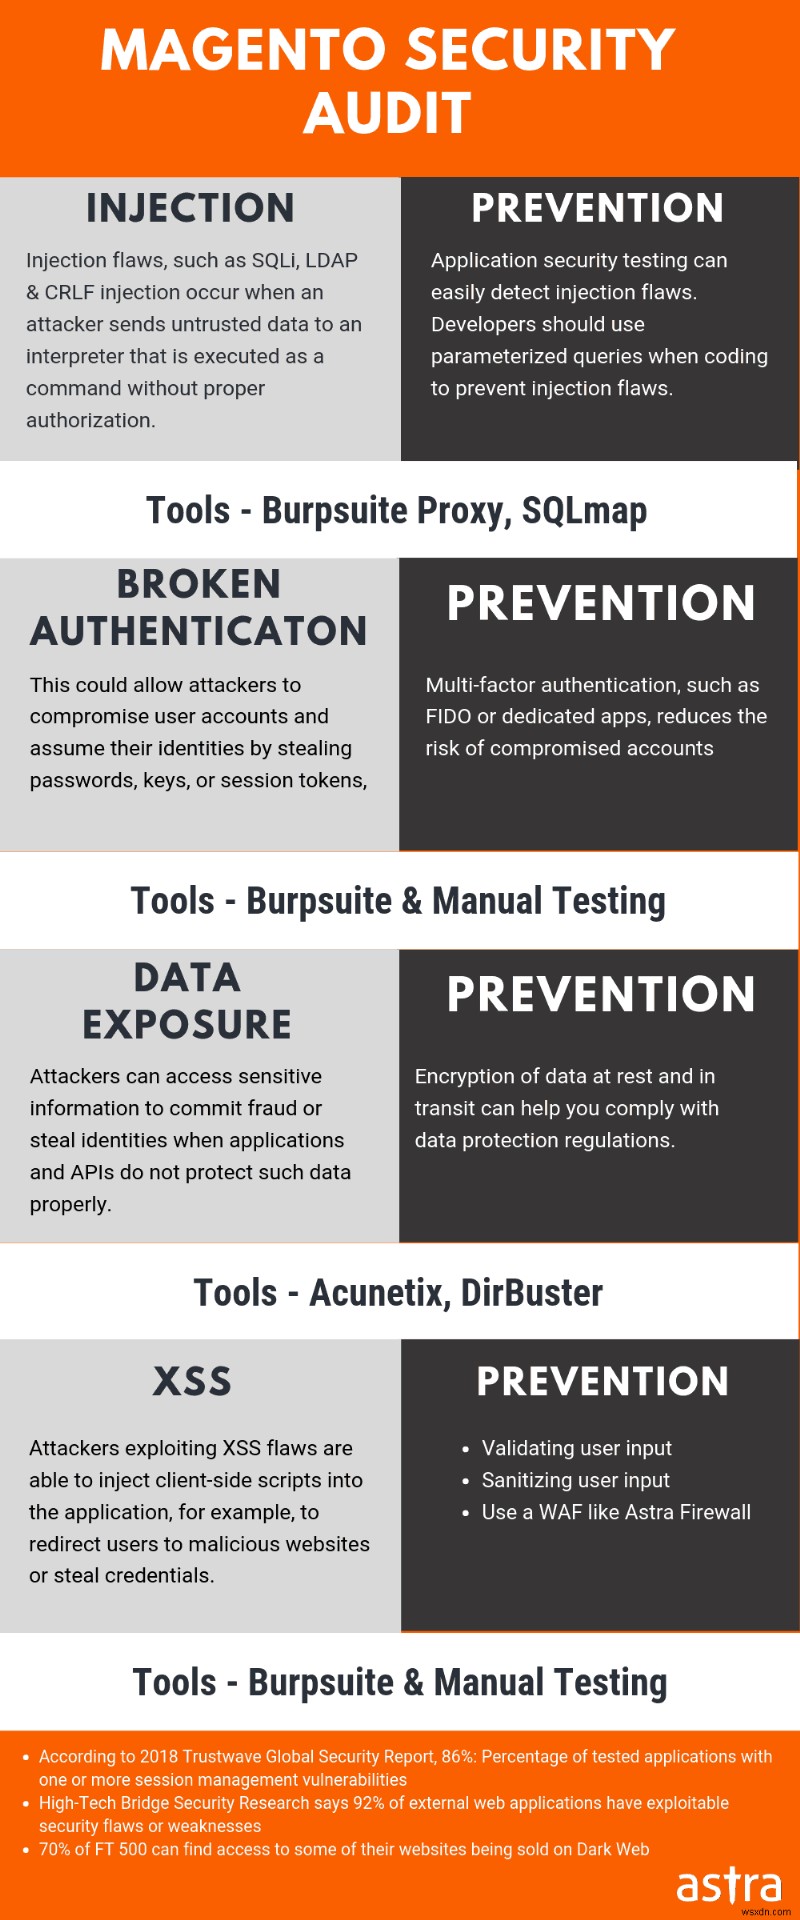
सुरक्षा ऑडिट Magento स्टोर को हमलों से बचा सकता है। प्रत्येक Magento उपयोगकर्ता सुरक्षा विशेषज्ञ नहीं हो सकता। इसलिए Astra जैसी ऑनलाइन सेवाओं का उपयोग करें। इसके अलावा, Astra का सुरक्षा ऑडिट और पेन टेस्ट स्टोर पर मौजूद गंभीर खतरों को उजागर कर सकते हैं। इन कमजोरियों को एक हमलावर द्वारा उनका शोषण करने से पहले ठीक किया जा सकता है!
Astra: Magento मैलवेयर स्कैनर और Magento फायरवॉल प्लगइन
ई-कॉमर्स समाधान Magento में हर महीने नई कमजोरियां खोजी जाती हैं। हालांकि, आप अपने स्टोर को धोखाधड़ी और मैलवेयर से केवल $9 प्रति माह पर बचा सकते हैं। अपने स्टोर के लिए एक व्यवहार्य फायरवॉल खरीदें। Astra क्लाउड पर तैनात एक रेडी-टू-यूज़ समाधान है। इसका मतलब है संसाधन-गहन एंटीवायरस समाधानों का उपयोग किए बिना अपने स्टोर की रक्षा करना। इसके अलावा, औसत उपयोगकर्ता एक साधारण डैशबोर्ड के माध्यम से आराम से Astra का उपयोग कर सकते हैं। Magento फायरवॉल प्लगइन की स्थापना काफी आसान है और यदि आप अभी भी समझ नहीं पाते हैं, तो Astra के इंजीनियर्स ने आपको कवर किया है। Astra Security फायरवॉल आपके लिए सही विकल्प है क्योंकि यह बहुत मजबूत और स्केलेबल है।
हैक की गई Magento दुकान की सफाई और बहाली कभी-कभी भ्रमित करने वाली और श्रमसाध्य होती है। इन सभी समस्याओं का समाधान Astra जैसे स्वचालित टूल हैं। Astra Magento मैलवेयर स्कैनर कुछ ही मिनटों में हैक की गई साइटों से कई मैलवेयर हस्ताक्षरों का पता लगा सकता है और उन्हें हटा सकता है। इसके अलावा, फाइलों के बारे में चिंता न करें, Astra उन्हें आपके लिए ठीक कर देगा।
अभी Astra डेमो आज़माएं!