WP-VCD मैलवेयर, wp-vcd.php फ़ाइल के नाम पर रखा गया है, ने वर्डप्रेस स्पेस में कहर बरपाया है। हमारी सुरक्षा शोधकर्ताओं द्वारा एक साल से अधिक समय पहले इसका पहली बार पता लगाए जाने के बाद से, यह मैलवेयर विकसित हुआ है और अधिक परिष्कृत हो गया है। यहां इस कुख्यात मैलवेयर के विकास पर हमारे शोध और आपकी वेबसाइट को WP-VCD मैलवेयर संक्रमण से ठीक करने और रोकने का तरीका है।
WP-VCD मैलवेयर के लक्षण:
1. वर्डप्रेस में नए एडमिन उपयोगकर्ता जोड़े गए: हमने हैकर्स को वर्डप्रेस में एडमिन प्रिविलेज के साथ उपयोगकर्ता के रूप में खुद को जोड़ते देखा है।
2. उच्च संसाधन खपत: WP-VCD मैलवेयर आपके सर्वर के संसाधनों का उपभोग करने के लिए जाना जाता है। हमने होस्टिंग कंपनियों को "उच्च संसाधन खपत" का हवाला देते हुए अकाउंट्स सस्पेंड करते भी देखा है।
3. वेबसाइट लोड समय धीमा: अक्सर, इस मैलवेयर से संक्रमित वेबसाइट्स का लोड समय नकारात्मक रूप से प्रभावित होता है। कुछ मामलों में, हमने उन वेबसाइट्स को देखा है जो आमतौर पर 2-3 सेकंड में लोड होती हैं, 30 सेकंड से अधिक लेती हैं!
4. अज्ञात जावास्क्रिप्ट कोड: हमने अज्ञात जावास्क्रिप्ट कोड को या तो functions.php, index.php जैसे कुछ महत्वपूर्ण WP फ़ाइलों में या लगभग सभी WP कोर फ़ाइलों में जोड़ा हुआ देखा है। दूसरा आमतौर पर ठीक करने के लिए एक बुरा सपना होता है, जिससे अक्सर वेबसाइट दुर्भावनापूर्ण डोमेन पर रीडायरेक्ट भी होती है।
5. कोर फ़ोल्डर्स में दुर्भावनापूर्ण PHP कोड: "WP-VCD" कोड वर्डप्रेस में विभिन्न स्थानों पर जोड़ा जाता है। यहीं से मैलवेयर का नाम आता है। इसके नाम से, कोई यह मान सकता है कि फ़ाइल वर्डप्रेस का हिस्सा है, लेकिन कोड के विश्लेषण से पता चलता है कि यह मैलवेयर है।
यहां एस्ट्रा सिक्योरिटी के मैलवेयर स्कैनर द्वारा फ़्लैग किए गए wp-includes डायरेक्टरी में अच्छी तरह से छिपे WP-VCD मैलवेयर का एक उदाहरण है।
WP-VCD वायरस संक्रमण के मुख्य कारण:
एक बार संक्रमित होने पर, संक्रमण को हटाना और यह सुनिश्चित करना आवश्यक है कि आपका वर्डप्रेस भविष्य के लिए वॉटरटाइट और सुरक्षित है। साथ ही, यह जानना भी उतना ही महत्वपूर्ण है कि संक्रमण का स्रोत क्या हो सकता था। यहां कुछ प्रवेश बिंदु हैं जिनकी हमने पहचान की है:
- क्रैक्ड और नल्ड थीम्स: WP-VCD मैलवेयर एक पेड थीम/प्लगइन के क्रैक्ड वर्जन के साथ प्री-इंस्टॉल्ड आता है। इन नल्ड (क्रैक्ड) थीम्स और प्लगइन्स में दुर्भावनापूर्ण स्क्रिप्ट्स होती हैं जो इंस्टॉल करने पर डिप्लॉय हो जाती हैं।
एक नल्ड थीम के माध्यम से आपकी वेबसाइट पर पैर जमाने के बाद, यह आपकी साइट पर अन्य सभी थीम्स को संक्रमित करना जारी रखता है। शेयर्ड सर्वर के मामले में, यह मैलवेयर तब उस सर्वर पर होस्ट की गई हर असुरक्षित साइट को संक्रमित करने के लिए फैलता है। यही कारण है कि जब वे कंटेनराइज़्ड नहीं होते हैं तो अक्सर एक ही सर्वर पर सभी वेबसाइट्स को WP-VCD संक्रमित करते देखा जाता है।
- अपडेट न किए गए प्लगइन्स और थीम्स: यह लगभग सभी वर्डप्रेस संक्रमणों के मुख्य कारणों में से एक है। हालांकि, संक्रमण के बाद सभी थीम्स/प्लगइन्स को अपडेट करने का मतलब यह नहीं है कि संक्रमण गायब हो जाएगा। संक्रमण की सफाई हमेशा आवश्यक है, जो सक्रिय सुरक्षा सुनिश्चित करती है।
- वेबसाइट पर कोई सक्रिय सुरक्षा नहीं: सच कहूं तो, हैकर्स ने वर्षों में अपनी तकनीकों को विकसित किया है। वे इन हैक्स से हजारों डॉलर कमाते हैं, जिसका अर्थ है कि वे इन हैक्स को स्वचालित करने और एक ही समय में हजारों/लाखों वेबसाइट्स को संक्रमित करने के लिए सैकड़ों डॉलर खर्च कर सकते हैं।
वर्डप्रेस की इन विकसित हैकिंग तकनीकों से बचाव के लिए, एक सुरक्षा टूल में एक छोटा निवेश बहुत काम आ सकता है। यह आपको ऐसे क्षणों में सिरदर्द से बचाता है और SEO, मार्केटिंग और डाउनटाइम के कारण बिक्री के नुकसान को रोकना एक अतिरिक्त लाभ है।
WP-VCD मैलवेयर वास्तव में कैसे काम करता है?
[थोड़ा तकनीकी शब्दजाल (लेकिन सुपर महत्वपूर्ण) आ रहा है]
यह वास्तव में समझना महत्वपूर्ण है कि WP-VCD वास्तव में क्या करता है और यह आपके सर्वर के सभी कीमती संसाधनों का उपभोग करके आपकी वेबसाइट को कैसे धीमा कर देता है।
जब दुर्भावनापूर्ण कोड आपकी वेबसाइट में इंजेक्ट किया जाता है, तो यह आमतौर पर functions.php/index.php जैसे कोर फ़ाइलों में होता है। अब, यह दुर्भावनापूर्ण कोड आपकी वेबसाइट की फ़ाइलों को कॉल करता है। जब आपकी वेबसाइट ब्राउज़र से खोली जाती है, तो यह उन फ़ाइलों तक पहुंचने का प्रयास करती है जिनकी ओर मैलवेयर कॉल करता है। और ये फ़ाइलें आपकी वेबसाइट पर मौजूद हो भी सकती हैं और नहीं भी, जिसके परिणामस्वरूप functions.php का पुनः निष्पादन होता है। यह अनिवार्य रूप से वेबसाइट लोडिंग प्रक्रिया को लूप में घुमा रहा है। सुरक्षा भाषा में, इसे "फोर्क बम" कहा जाता है।
चरण 1: दुर्भावनापूर्ण स्क्रिप्ट्स का डिप्लॉयमेंट
आपके थीम की functions.php फ़ाइल में, आपको इस तरह का कोड दिखाई देगा:
<?php if (file_exists(dirname(__FILE__) . '/class.theme-modules.php')) include_once(dirname(__FILE__) . '/class.theme-modules.php'); ?>यह कोड जांचता है कि क्या डिप्लॉयमेंट स्क्रिप्ट्स उपलब्ध हैं और फिर उन्हें निष्पादित करता है। जैसा कि आप ऊपर दिए गए कोड में देख सकते हैं, जिसे बुलाया गया फ़ाइल class.theme-modules.php फ़ाइल है। अब, संक्रमण के स्रोत के आधार पर (यानी थीम या प्लगइन), दुर्भावनापूर्ण स्क्रिप्ट class.theme-modules.php या class.plugin-modules.php फ़ाइल में क्रमशः स्थित होगी।
चरण 2: बैकडोर बनाना
<?php //install_code1 error_reporting(0); ini_set('display_errors', 0); DEFINE('MAX_LEVEL', 2); DEFINE('MAX_ITERATION', 50); DEFINE('P', $_SERVER['DOCUMENT_ROOT']); $GLOBALS['WP_CD_CODE'] = 'PD9waHANCmVycm9y...(PHP कोड का बेस64-एन्कोडेड स्ट्रिंग) ...यह कोड 100010010 जैसे नाम से एक नया एडमिन उपयोगकर्ता बनाता है। इस अपहृत एडमिन अकाउंट का उद्देश्य यह सुनिश्चित करना है कि हमलावर वेबसाइट तक पहुंच सके भले ही आप दुर्भावनापूर्ण कोड हटा दें, ताकि हमलावर बाद में आपकी वेबसाइट पर हमला कर सकें।
चरण 3: हैकर्स से निर्देश प्राप्त करना
कभी-कभी, हैकर्स अपने C2 सर्वर के URL इंजेक्ट करते हैं। इन URL को फिर संक्रमित साइट्स पर एक बार में कार्रवाई डिप्लॉय करने के लिए बुलाया जाता है। www.krilns[.]com/code.php, krilns[.]pw, krilns[.]top जैसे डोमेन कई WP-VCD संक्रमित साइट्स में इस कार्रवाई को निष्पादित करते हुए पाए गए हैं।
चरण 4: अन्य फ़ाइलों और साइट्स को संक्रमित करना
WP-VCD मैलवेयर अगली चीज फैलाना करता है। यह आपकी साइट पर हर थीम और प्लगइन में दुर्भावनापूर्ण स्क्रिप्ट डिप्लॉय करता है। फिर, यह उसी सर्वर पर कमज़ोर साइट्स ढूंढता रहता है और उन्हें भी संक्रमित करता है।
यह प्रसार wp-includes/wp-vcd.php पर स्थित एक स्क्रिप्ट को डिप्लॉय करके शुरू होता है। इसके बाद wp-includes/post.php कोर में संशोधन होते हैं जो अंततः हर पेज पर wp-vcd.php में कोड निष्पादित करते हैं।
वर्डप्रेस WP-VCD मैलवेयर को कैसे ठीक करें और हटाएं?
1. दुर्भावनापूर्ण कोड ढूंढें और हटाएं: कुछ स्थान हैं जहां दुर्भावनापूर्ण कोड मिलने की संभावना अधिक है। हालांकि, हैकर्स अक्सर मैलवेयर को अधिक रचनात्मक तरीके से छिपाने की कोशिश करते हैं, फिर भी आपके सर्वर पर ये फ़ाइलें/फ़ोल्डर खोज शुरू करने लायक हैं:
- wp-includes/wp-vcd.php
- wp-includes/wp-tmp.php
- wp-content/themes/*/functions.php (सर्वर पर इंस्टॉल सभी थीम्स, चाहे सक्रिय हों या नहीं)
- class.wp.php
- code1.php
- class.theme-modules.php (थीम फ़ोल्डर के अंदर)
2. दुर्भावनापूर्ण स्ट्रिंग पैटर्न खोजें: संक्रमित मैलवेयर फ़ाइलों में पाए जाने वाले स्ट्रिंग पैटर्न खोजने से आपको खोज को सीमित करने में मदद मिलती है। उनमें से कुछ नीचे बताए गए हैं:
- tmpcontentx
- function wp_temp_setupx
- wp-tmp.php
- derna.top/code.php
- stripos($tmpcontent, $wp_auth_key)
3. functions.php का विश्लेषण करें: यह फ़ाइल हैकर्स द्वारा संक्रमित शीर्ष फ़ाइलों में से एक है। functions.php में कोड की समीक्षा करने से wp-vcd मैलवेयर का नियंत्रण कोड प्रकट हो सकता है।
4. कोड प्रामाणिकता सुनिश्चित करने के लिए डिफ चेक चलाएं: अपने सर्वर पर फ़ाइल कंटेंट का डिफ चेक वर्डप्रेस कोर GitHub रिपॉजिटरी या थीम/प्लगइन डायरेक्टरी में संबंधित फ़ाइलों के साथ चलाएं। आप SSH या अपने IDE का उपयोग करके किसी भी दृष्टिकोण (या दोनों) का उपयोग कर सकते हैं।
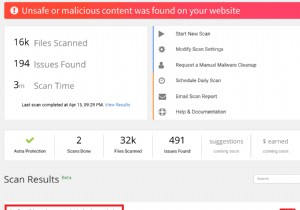
5. मैलवेयर स्कैन चलाएं: ऐसी मैलवेयर संक्रमण स्थितियों में, मैलवेयर स्कैनर आपको मैलवेयर खोजने में घंटों बचा सकता है (जो अभी भी सफलता की गारंटी नहीं देता)। मैलवेयर स्कैनर न केवल सर्वर पर हर फ़ाइल को स्कैन करता है, बल्कि यह सुनिश्चित करता है कि आपके वर्डप्रेस कोर फ़ाइलों में हर अंतर फ़्लैग किया गया है।
WP VCD मैलवेयर प्लगइन्स और थीम्स की कमज़ोरियों का फायदा उठाकर आपकी साइट पर खुद को इंस्टॉल करता है। ज्यादातर मामलों में, वेबसाइट मालिक अनधिकृत स्रोतों से फ्री या नल्ड प्लगइन और थीम्स इंस्टॉल करके खुद को संक्रमित करते हैं, जबकि अन्य मामलों में, यह संक्रमित साइट्स से क्रॉस-संदूषण के परिणामस्वरूप होता है।
संबंधित गाइड - वर्डप्रेस सुरक्षा पर पूर्ण गाइड
इन हैक्स से सबसे बड़ा सबक यह है कि यह सुनिश्चित करें कि आपकी वेबसाइट भविष्य के लिए सुरक्षित है। ऐसी स्थिति में न पड़ना एस्ट्रा सिक्योरिटी सूट के साथ पूरी तरह से संभव है, जो दुनिया भर में हजारों वेबसाइट्स को सुरक्षित करता है, हर दिन लाखों हमलों और मैलवेयर को रोकता है!