PrestaShop हैक? लक्षण, कारण और समाधान खोजें
PrestaShop सॉफ्टवेयर एक ओपन सोर्स ई-कॉमर्स समाधान है। इसे एक स्कूल परियोजना के रूप में विकसित किया गया था। हालांकि, ओपन सोर्स समुदाय ने जल्दी से पकड़ लिया। इसलिए, ओपन सोर्स होने के नाते, यह डेटाबेस प्रबंधन के लिए PHP और Mysql का उपयोग करता है। PrestaShop का कोड किसी के द्वारा देखा जा सकता है क्योंकि यह ओपन सोर्स है। चूंकि हर कोई इसे देख सकता है, हर कोई बग ढूंढ सकता है। PrestaShop की सुरक्षा को इस साल प्रमुख कमजोरियों का सामना करना पड़ा है। ये PrestaShop SQL इंजेक्शन से लेकर बग्गी कुकी एन्क्रिप्शन तक हैं जो आपके PrestaShop हैक का कारण हो सकते हैं। ई-कॉमर्स सुरक्षा अत्यंत महत्वपूर्ण है क्योंकि यह तत्काल राजस्व हानि से संबंधित है। व्यापक उपयोग के कारण PrestaShop हैक बढ़ रहा है। नतीजतन, उपयोगकर्ताओं को PrestaShop सुरक्षा में अधिक समय और पैसा निवेश करना होगा।
PrestaShop हैक: PrestaShop हैक के संभावित परिणाम
- आपकी वेबसाइट पर नकली पेज बनाता है।
- ग्राहकों को अन्य वेबसाइटों पर रीडायरेक्ट करता है।
- लॉगिन क्रेडेंशियल, बैंक पासवर्ड या क्रेडिट कार्ड विवरण जैसी संवेदनशील जानकारी चुराता है।
- जापानी कीवर्ड हैक & फार्मा हैक जैसा SEO स्पैम।
- आपके होस्ट ने आपकी वेबसाइट को अक्षम कर दिया है।
- खोज इंजनों पर ब्लैकलिस्ट।
- स्पैम अधिक लोग।
- आपकी वेबसाइट बहुत धीमी हो जाती है और त्रुटि संदेश प्रदर्शित करती है।
- आपकी वेबसाइट पर जाते समय विज्ञापन और पॉप-अप खुलते हैं।
- उपयोगकर्ता विश्वास की हानि।
- राजस्व की हानि।
- और बहुत कुछ!
PrestaShop हैक: PrestaShop हैक के संभावित कारण?
1) PrestaShop हैक: SQL इंजेक्शन PrestaShop
PrestaShop में SQL इंजेक्शन एक आम भेद्यता है। यह गंभीर है क्योंकि इसमें डेटाबेस शामिल है। यह इस तथ्य के कारण है कि आप अनधिकृत इनपुट प्रदान करते हैं। DBMS तब इनपुट से क्वेरी निष्पादित करता है और संवेदनशील जानकारी के प्रकटीकरण की ओर ले जाता है। कुछ मामलों में यह सिस्टम अधिग्रहण तक जा सकता है। PrestaShop SQL इंजेक्शन पहली बार 2014 में रिपोर्ट किया गया था। PrestaShop 1.6.0 और अन्य संस्करणों को कमजोर माना जाता है। समस्या पैरामीटर id_fabricant में थी
https://example.com/ajax/getSimilarManufacturer.php?id_manufacturer=3[SQL-injection]
कोड की निम्नलिखित पंक्ति id_fabricant के बाद अनधिकृत इनपुट देती है। इस प्रकार, हैकर डेटाबेस पढ़ सकता है। यह PrestaShop सुरक्षा से समझौता करेगा। इसके अलावा, स्वचालित शोषण के लिए, Sqlmap, Sqlninja, आदि जैसे उपकरणों का उपयोग किया जाता है।
हाल ही में, एक और PrestaShop SQL इंजेक्शन खोजा गया। PrestaShop (1.5.5.0 - 1.7.2.5) इस भेद्यता से ग्रस्त है। इसे CVE-2018-8824 नाम दिया गया है। इसके अलावा, यह Responsive Mega Menu (Horizontal + Vertical + Dropdown) Pro नामक मॉड्यूल के कारण है। इसलिए यदि आप इस मॉड्यूल को इंस्टॉल करते हैं, तो इसे अभी अपडेट करें!
GET: http: //site/modules/bamegamenu/ajax_phpcode.php? Code = p (Db :: getInstance () -
> ExecuteS ("show tables"));
निम्नलिखित कोड कमजोर पैरामीटर से AJAX क्वेरी का उपयोग करके डेटा निकालता है। यह डेटाबेस में मौजूद टेबल दिखाता है। बस "शो स्टेटमेंट" टेबल को "पसंद का स्टेटमेंट" से बदलकर, डेटाबेस ऑपरेशन किए जा सकते हैं। हैकर इसलिए संवेदनशील टेबल पढ़ सकता है। ये टेबल लॉगिन क्रेडेंशियल प्रकट करते हैं। PrestaShop सुरक्षा का इस प्रकार उल्लंघन किया गया है। डैशबोर्ड PrestaShop हैक के लिए खुला है!
2) PrestaShop हैक: विशेषाधिकार वृद्धि
विशेषाधिकार वृद्धि PrestaShop से संबंधित एक गंभीर सुरक्षा मुद्दा है। यह तब होता है जब कम प्रशासनिक विशेषाधिकारों वाले उपयोगकर्ता को उच्च विशेषाधिकार दिए जाते हैं। PrestaShop सुरक्षा के लिए विशेषाधिकार वृद्धि पहली बार 2011 में रिपोर्ट की गई थी। 2018 में एक हालिया बग खोजा गया था। 1.6.1.19 से पहले के PrestaShop संस्करण इससे पीड़ित थे। भेद्यता को CVE-2018-13784 कहा गया था। दोष उपयोगकर्ता के कुकी के बग्गी एन्क्रिप्शन में निहित है। PrestaShop openssl_encrypt () के माध्यम से Blowfish / ECD या AES एन्क्रिप्शन का उपयोग करता है। इसलिए, यह ओरेकल हमलों के प्रति संवेदनशील है। इसके अलावा, यह हैकर को PrestaShop कुकी की सामग्री पढ़ने/लिखने की क्षमता देता है। इस प्रकार, कोई उन कुकीज़ तक पहुंच सकता है जो उसके लिए नहीं हैं। यह विशेषाधिकार वृद्धि की ओर ले जाता है। हैकर इसलिए कर सकता है:
- किसी भी उपयोगकर्ता सत्र तक पहुंच।
- क्रेडिट कार्ड विवरण आदि जैसी संवेदनशील जानकारी चुराना।
- साइट एडमिनिस्ट्रेटर बनना और कहर बरपाना!
कुकी जारी करने की प्रक्रिया ./classes/Cookie.php में होती है। इस भेद्यता का फायदा उठाने की अनुमति देने वाला एक स्क्रिप्ट पहले से ही www.exploit-db.com पर प्रकाशित किया गया है। इसने दुनिया भर में PrestaShop हैक की प्रक्रिया को तेज कर दिया है।
3) PrestaShop हैक: संगतता मुद्दे
बहुत बार, संगतता मुद्दे होते हैं। शायद वर्डप्रेस इंस्टॉलेशन पर PrestaShop चलाने में। वर्डप्रेस नवीनतम संस्करण के माध्यम से स्वचालित रूप से अपडेट होता है। दूसरी ओर, यह एक स्वस्थ अभ्यास है। हालांकि, विवाद का विषय एक असफल अपडेट में निहित है। इसलिए, यह असफल वर्डप्रेस अपडेट प्रक्रिया को देखकर और स्पष्ट किया गया है।
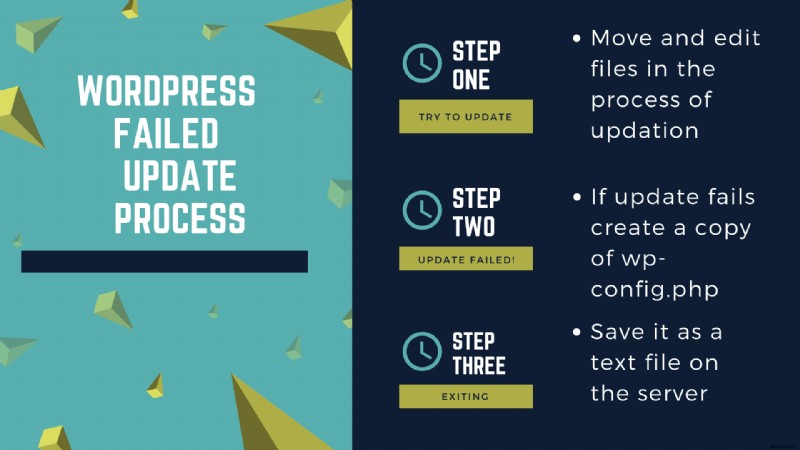
सतह पर, सब ठीक लगता है लेकिन वास्तव में नहीं! वर्डप्रेस ने अभी wp-config.php की एक .txt प्रति बनाई है। नतीजतन, PrestaShop डेटाबेस की संवेदनशील जानकारी सर्वर पर एक टेक्स्ट फ़ाइल के रूप में प्रस्तुत की जाती है। ऐसे फ़ाइलों को खोजने के लिए विशेष रूप से डिज़ाइन किए गए स्कैनर हैं। हैकर तब PrestaShop हैक कर सकता है। यह सब खराब वर्डप्रेस इंस्टॉलेशन के कारण। इस प्रकार, ऐसे संगतता मुद्दे PrestaShop सुरक्षा में समय-समय पर उत्पन्न होते हैं।
4) PrestaShop हैक: रिमोट कोड एक्जीक्यूशन
यह बग्गी कोडिंग का परिणाम है। यह एक हैकर को आपके कंप्यूटर पर रिमोट कोड निष्पादित करने की अनुमति देता है। नतीजतन, आपका सर्वर पूरी तरह से समझौता किया जा सकता है। PrestaShop सुरक्षा में इस साल ही रिमोट कोड एक्जीक्यूशन भेद्यता पाई गई थी। इसे CVE-2018-8823 करार दिया गया, यह Responsive Mega Menu Pro मॉड्यूल में पाया गया था। 1.0.32 तक के संस्करण कमजोर हैं। यह फाइल मॉड्यूल / बामेगामेनू / ajax_phpcode.php में एक अज्ञात फ़ंक्शन के कारण था। पैरामीटर्स को रिमोट कोड निष्पादित करने के लिए संशोधित किया जा सकता है। इसके अलावा, इसका शोषण करने के लिए किसी भी प्रकार के प्रमाणीकरण की आवश्यकता नहीं है।
5) PrestaShop हैक: कमजोर पासवर्ड और एडमिन अनुमतियां
यह पूरी तरह से संभव है कि एडमिन जैसा एक साधारण शब्द एक बड़े उद्यम से समझौता कर सकता है। अक्सर, डिफ़ॉल्ट इंस्टॉलेशन की उपेक्षा की जाती है। सुनिश्चित करें कि किसी भी इंस्टॉलेशन में डिफ़ॉल्ट पासवर्ड न हो। इसके अलावा, ध्यान दें कि रूट एडमिनिस्ट्रेशन इंटरनेट पर दृश्यमान नहीं है। इससे संवेदनशील इंस्टॉलेशन फ़ाइलों का रिसाव हो सकता है।
6) PrestaShop हैक: मनमाना फ़ाइल अपलोड
कभी-कभी, चेक और बैलेंस लागू नहीं किए जाते हैं। इस प्रकार, PrestaShop विशेष रूप से डिज़ाइन की गई फ़ाइलों को अपलोड करने की अनुमति देता है। यह एक गंभीर समस्या है क्योंकि यह वेबसाइट से समझौता कर सकता है। इसका उपयोग सिस्टम में मैलवेयर इंस्टॉल करने के लिए किया जा सकता है। इसके अलावा, Google Dorks बल्क में कमजोर फ़ाइलों की जांच के लिए उपलब्ध हैं। उदाहरण के लिए:
inurl:"/modules/columnadverts2/"
या
inurl:"/modules/columnadverts/"
इन शर्तों को बस Google पर खोजकर, कोई PrestaShop के कमजोर सर्वर ढूंढ सकता है। इसे हमेशा खराब कोडिंग के लिए दोषी नहीं ठहराया जा सकता। यह आपके द्वारा सेट की गई खराब अनुमतियों के कारण भी हो सकता है।
7) PrestaShop हैक: XSS और जीरो-डे शोषण
क्रॉस-साइट स्क्रिप्टिंग XSS सबसे आम कमजोरियों में से एक है। एक सिस्टम XSS के सफल शोषण से हो सकता है:
- एडमिन खाता समझौता।
- एडमिन कुकी तक पहुंच।
- टिप्पणियों में दुर्भावनापूर्ण कुकी-चोरी कोड।
- उपयोगकर्ता के सिस्टम पर मैलवेयर डाउनलोड।
- संवेदनशील फ़ाइलों और जानकारी तक पहुंच।
इसके अलावा, एक जीरो-डे शोषण ने आपकी वेबसाइट से समझौता किया हो सकता है। एक "जीरो-डे" शोषण मूल रूप से एक अनरिपोर्टेड भेद्यता है। चूंकि इसकी रिपोर्ट नहीं की गई है, इसके लिए कोई पैच उपलब्ध नहीं है। सबसे अच्छा समाधान हमले को देरी या रोकने के लिए Astra जैसे PrestaShop फायरवॉल का उपयोग करना है।
PrestaShop हैक: जापानी कीवर्ड हैक और फार्मा (SEO स्पैम)
यह एक ब्लैकहैट SEO तकनीक है जिसमें आपके वेबसाइट के खोज इंजन परिणाम हैक हो जाते हैं। Google या Bing जैसे खोज इंजन बॉट आपकी वेबसाइट को क्रॉल करेंगे जैसे कि यह जापानी में था या फार्मा से संबंधित था। आप निम्न क्वेरी को Google में टाइप करके इस हैक का पता लगा सकते हैं। कुछ लोग जापानी SEO स्पैम को चीनी अक्षरों के साथ भ्रमित करते हैं।
Site: example.com या Site: example.com Japan या Site: example.com viagra
यहां जापानी SEO स्पैम और जापानी फार्मा स्पैम - PrestaShop में फार्मा हैक कैसा दिखता है [/ कैप्शन] का स्क्रीनशॉट है
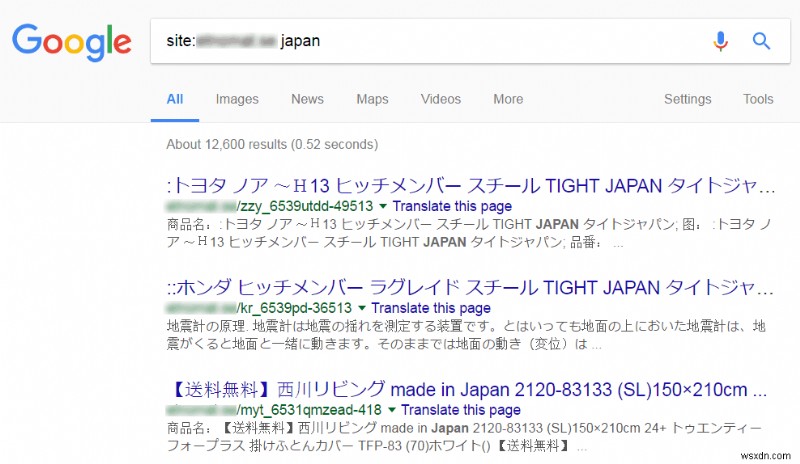
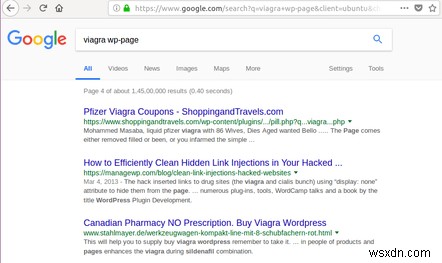
आप PrestaShop में जापानी SEO स्पैम और फार्मा हैक को ठीक करने के तरीके पर हमारे विस्तृत गाइड की जांच कर सकते हैं।

PrestaShop हैक के बाद सफाई
1) PrestaShop सुरक्षा: पहुंच ब्लॉक करें
यदि आपका PrestaShop हैक हो गया है, तो संवेदनशील फ़ोल्डर्स तक पहुंच को ब्लॉक करके शुरू करें। यह अंदर .htaccess फ़ाइल बनाकर किया जा सकता है। इस फ़ाइल में, लिखें:
Order Deny, Allow Deny from all Allow from 22.33.44.55
यह कोड भाग फ़ाइल/फ़ोल्डर तक पहुंच से इनकार करता है। इसके अलावा, अंतिम पंक्ति अनुमत IP पतों को निर्दिष्ट करती है। आप IP पते की एक श्रृंखला भी जोड़ सकते हैं। आप संशोधित .htaccess फ़ाइलों की भी जांच करना चाह सकते हैं। PrestaShop हैक के मामले में पहले उन्हें साफ करें।
2) PrestaShop सुरक्षा: अनुमतियों की जांच करें
दूसरे, सुनिश्चित करें कि फ़ाइलों के लिए अनुमतियां सही हैं। निर्देशिकाओं के मामले में, वे 755 (rwxr-xr-x) हैं और फ़ाइलों के लिए 644 (rw-r - r--)। सुनिश्चित करें कि वे फ़ाइल एक्सेस के किसी भी दुरुपयोग से बचने के लिए सही ढंग से सेट हैं।
3) PrestaShop सुरक्षा: दुष्ट मॉड्यूल
हमने ऐसे मामले देखे हैं जिनमें PrestaShop कमजोर प्लगइन्स के कारण हैक हुआ था। बग्गी या पुराने मॉड्यूल से सावधान रहें। उन्हें अपडेट करें या बदलें। हमेशा अन्य विकल्प उपलब्ध होते हैं।
4) PrestaShop सुरक्षा: एन्क्रिप्शन
एडमिन टेबल में लॉगिन मूल्यों को एन्क्रिप्ट करें। यह दूसरी बाधा बन सकती है यदि डेटाबेस से समझौता किया जाता है। उसी सर्वर पर स्थापित किसी अन्य वेब एप्लिकेशन के लिए अलग डेटाबेस का भी उपयोग करें।
5) PrestaShop सुरक्षा: पासवर्ड
मजबूत FTP और लॉगिन क्रेडेंशियल्स का उपयोग करें। आमतौर पर उपयोग किए जाने वाले शब्दों या वाक्यांशों का उपयोग न करें!
6) PrestaShop सुरक्षा: अभेद्य कोड
हैकर्स कोड छिपाने का प्रयास करते हैं। वे मानव आंखों द्वारा अपठनीय एन्कोडिंग का उपयोग करके ऐसा करते हैं। इसलिए, आपको शायद बेस64 प्रारूप में छिपे कोड की तलाश करनी चाहिए। मैन्युअल रूप से, यह घास के ढेर में सुई खोजने जैसा है। कोड का एक सरल टुकड़ा काम कर सकता है।
find . -name "*.php" -exec grep "base64"'{}'\; -print &> weirdcode.txt
यह कोड बेस64 एन्कोडेड कोड की खोज करेगा और इसे weirdcode.txt में सहेज देगा। वहां से, विश्लेषण करें कि क्या गलत है। आप शायद रीडायरेक्शन डोमेन जैसे खोजना चाहेंगे:
<li><a href="weird-domain.com">Something1</a></li>
weirdcode.txt फ़ाइल में जटिल डोमेन खोजें।
7) PrestaShop सुरक्षा: अपडेट और बैकअप
यदि आपने अभी तक नहीं किया है तो अपनी सभी फ़ाइलों का बैकअप लें। उन्हें नियमित रूप से अपडेट करें। आधिकारिक साइटों से एक नई इंस्टॉलेशन इंस्टॉल करें। हाल के पैच पर अपडेट रहें। आधिकारिक ब्लॉग इसके लिए सर्वश्रेष्ठ हैं।
8) PrestaShop सुरक्षा: PrestaShop फायरवॉल
भविष्य में PrestaShop हैक से बचने के लिए, एक फायरवॉल का उपयोग करें। एक फायरवॉल अनधिकृत उपयोगकर्ताओं को आपके सिस्टम में प्रवेश करने से रोकता है। बाजार में कुछ काफी दिलचस्प फायरवॉल हैं। कुछ मुफ्त हैं, कुछ आपको एक कप कॉफी की कीमत दे सकते हैं। आप इस उद्देश्य के लिए एक प्लगइन का भी उपयोग कर सकते हैं।
निष्कर्ष
PrestaShop हैक आपके व्यवसाय के पूर्ण विनाश का कारण बन सकता है। ई-कॉमर्स सुरक्षा एक संवेदनशील मामला है। PrestaShop द्वारा बनाई गई गड़बड़ी को साफ करना एक विशाल कार्य है। इसलिए, इलाज से रोकथाम बेहतर है। इसलिए हैकर्स को दूर रखने के लिए WAF या सुरक्षा समाधान का उपयोग करें। इसके अलावा, नियमित रूप से अपने इंस्टॉलेशन अपडेट करें और संदिग्ध गतिविधियों की तलाश जारी रखें। याद रखें कि एक श्रृंखला अपने सबसे कमजोर लिंक से अधिक मजबूत नहीं होती है।