PHP आज लगभग सभी लोकप्रिय CMS की रीढ़ है। अपनी सादगी और लाइसेंस-मुक्त प्रकृति के कारण, PHP गतिशील वेबसाइट विकास के लिए पसंदीदा विकल्प है। हालांकि, खराब कोडिंग मानकों के कारण, PHP साइटों से समझौता करना अपेक्षाकृत आसान हो गया है। इंटरनेट उन सहायता धागों से भरा है जहां उपयोगकर्ता कस्टम PHP वेबसाइट हैक या PHP वेबसाइट रीडायरेक्ट हैक के बारे में शिकायत करते हैं। इसने PHP के लिए बहुत सारी नकारात्मक प्रचार किया है, जो कहीं भी इसके लिए दोषी नहीं है।
नतीजतन, अगर PHP को दोष नहीं देना है, तो PHP वेबसाइट रीडायरेक्ट हैक के क्या कारण हैं? यह लेख उन सुरक्षा खामियों की व्याख्या करता है जो एक PHP वेबसाइट से समझौता करती हैं और उनसे कैसे बचा जाए।
कस्टम PHP वेबसाइट हैक: उदाहरण
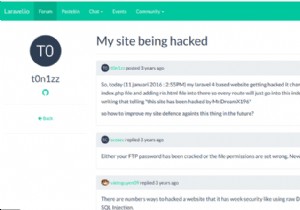
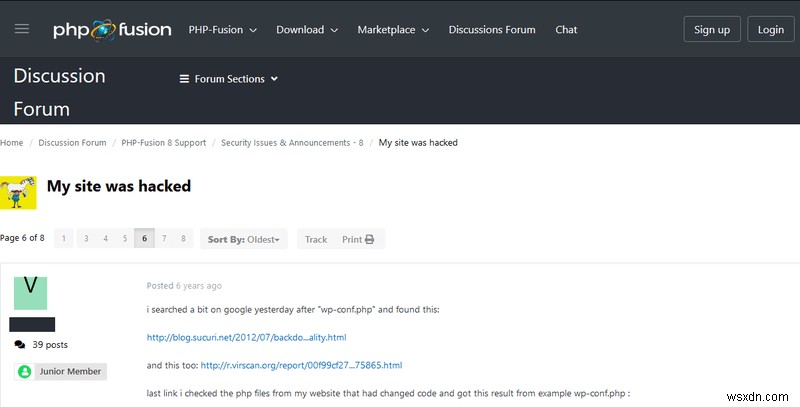
अधिकांश वेबसाइट मालिक केवल विकास भाग पर ध्यान केंद्रित करते हैं न कि सुरक्षा पहलुओं पर। नतीजतन, जब PHP का उपयोग करके डिज़ाइन की गई वेबसाइटें हैक हो जाती हैं, तो वेबसाइट मालिकों के पास जाने के लिए कहीं नहीं होता क्योंकि उन्होंने डेवलपर्स को केवल विकास के लिए भुगतान किया है। परेशान उपयोगकर्ता ऑनलाइन फ़ोरम पर मदद पा सकते हैं और इस जैसे लेख पढ़ सकते हैं। यहां ऐसे कुछ उदाहरण दिए गए हैं।
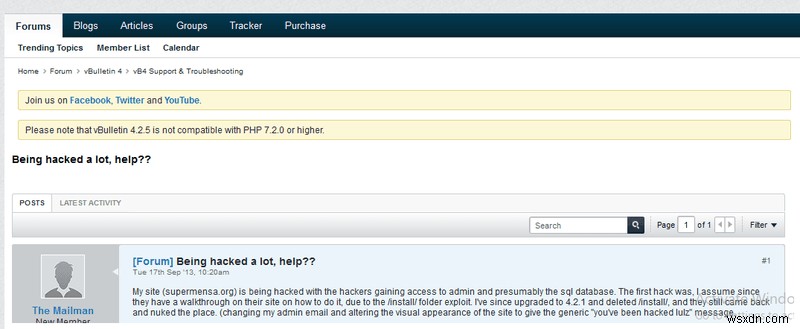
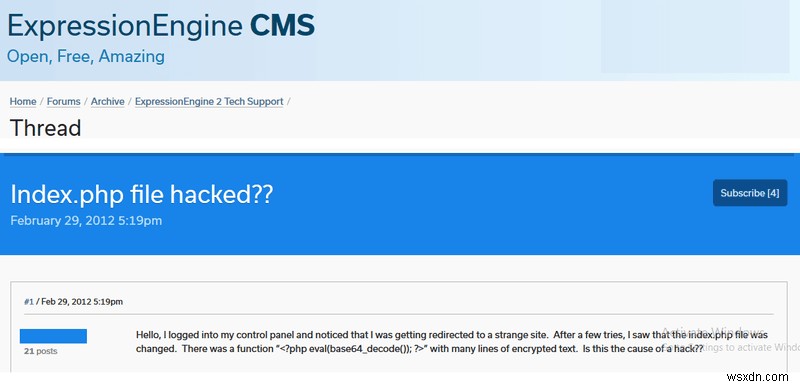
कस्टम PHP वेबसाइट हैक: लक्षण
- आपकी PHP साइट पर फ़िशिंग पेज दिखाई देते हैं, जो उपयोगकर्ताओं को संवेदनशील जानकारी दर्ज करने के लिए लुभाने का प्रयास करते हैं।
- उपयोगकर्ता आपकी साइट पर कुछ लिंक पर क्लिक करते हैं और दूसरे डोमेन पर पहुंच जाते हैं। जो शायद खराब कॉन्फ़िगरेशन या PHP वेबसाइट रीडायरेक्ट हैक के कारण है।
- एडब्लॉकर्स आपकी साइट के कुछ तत्वों को क्रिप्टोकरेंसी माइनिंग के लिए लेबल और ब्लॉक करते हैं।
- अज्ञात PHP फ़ाइल प्रबंधक साइट पर दिखाई देते हैं और PHP साइट दुर्भावनापूर्ण विज्ञापन प्रदर्शित करती है।
- PHP फ़ाइलों को अज्ञात कोड के साथ संशोधित किया गया है जिससे रीडायरेक्ट हो रहे हैं या फ़िशिंग साइटों के लिए बैकलिंक बन रहे हैं।
- कस्टम PHP वेबसाइट पर बकवास सामग्री दिखाई देती है, जो जापानी कीवर्ड हैक या फार्मा हैक आदि के कारण होने की संभावना है।
- कस्टम PHP साइटों के लिए थर्ड-पार्टी होस्टिंग का उपयोग करते समय खाता निलंबन चेतावनी संदेश दिखाई देते हैं।
- कस्टम PHP साइट गूगल और अन्य खोज इंजनों द्वारा मैलवेयर स्पैम आदि के लिए ब्लैकलिस्ट किए जाने की चेतावनी संदेश प्रदर्शित करती है।
- phpMyAdmin नए और अज्ञात डेटाबेस एडमिनिस्ट्रेटर दिखाता है।
- आपकी वेबसाइट के डोमेन से भेजे गए ईमेल स्पैम के रूप में लेबल किए गए हैं।
- साइट पर अप्रत्याशित त्रुटि संदेश और PHP साइट धीमी और अनुत्तरदायी हो जाती है।
कस्टम PHP वेबसाइट हैक: 13 कारण क्यों
सर्वर कॉन्फ़िगरेशन त्रुटियां
1. कमजोर फ़ाइल अनुमतियाँ
फ़ाइल अनुमति एक विशेष प्रकार के उपयोगकर्ता को एक विशेष PHP फ़ाइल के संशोधन के विशेषाधिकार देती है। इसलिए, यदि PHP फ़ाइलों की अनुमतियाँ सही ढंग से सेट नहीं हैं, तो यह हमलावरों को आपकी PHP फ़ाइलों को मैलवेयर स्पैम आदि के साथ इंजेक्ट करने की अनुमति दे सकती है।
2. डिफ़ॉल्ट पासवर्ड
कमजोर या आमतौर पर उपयोग किए जाने वाले पासवर्ड का उपयोग कस्टम PHP वेबसाइट हैक का एक सामान्य कारण है। एक कस्टम डिक्शनरी का उपयोग पासवर्ड के सभी संभावित संयोजनों को आज़माने के लिए किया जा सकता है। एक बार समझौता हो जाने पर, हमले के वेक्टर के आधार पर, यानी ब्रूट फोर्स FTP या ब्रूट फोर्स cPanel; हमलावर कस्टम PHP साइट के एडमिन क्षेत्र तक पहुंच सकता है। हमलावर तब PHP मैलवेयर या बैकडोर अपलोड कर सकता है।
संबंधित लेख - वर्डप्रेस बैकडोर कैसे हटाएं?
3. डायरेक्टरी इंडेक्सिंग सक्षम
डायरेक्टरी इंडेक्सिंग सक्षम करने से हमलावर संवेदनशील PHP फ़ाइलों को पढ़ सकते हैं। यह हमलावरों को सर्वर के बारे में संवेदनशील जानकारी प्रकट कर सकता है। हमलावर इस जानकारी का उपयोग आपके कस्टम PHP साइट पर साइबर हमले करने के लिए कर सकते हैं।
4. खुले पोर्ट
खुले पोर्ट कस्टम PHP वेबसाइट हैक का कारण बन सकते हैं। इसके अलावा, खुले पोर्ट का उपयोग हमलावर आपके PHP साइट के बैकएंड सेवाओं को फिंगरप्रिंट करने के लिए कर सकते हैं। इस जानकारी का उपयोग करके, हमलावर कोर सेवाओं या खुले पोर्ट को एक्सप्लॉइट का उपयोग करके समझौता कर सकते हैं।
5. खराब होस्टिंग
आम तौर पर, सस्ता PHP होस्टिंग सुरक्षा के लिए उच्च कीमत के साथ आता है। खराब होस्टिंग ने सेवा को सस्ता बनाने के लिए सुरक्षा संचालन को कम कर दिया है। इस प्रकार, एक बार जब इन सर्वरों पर संक्रमण फैलना शुरू होता है, तो यह आपकी PHP साइट सहित कई साइटों को समझौता कर सकता है, भले ही यह सीधे लक्षित न हो।
कमजोर PHP कोड
6. PHP SQL इंजेक्शन
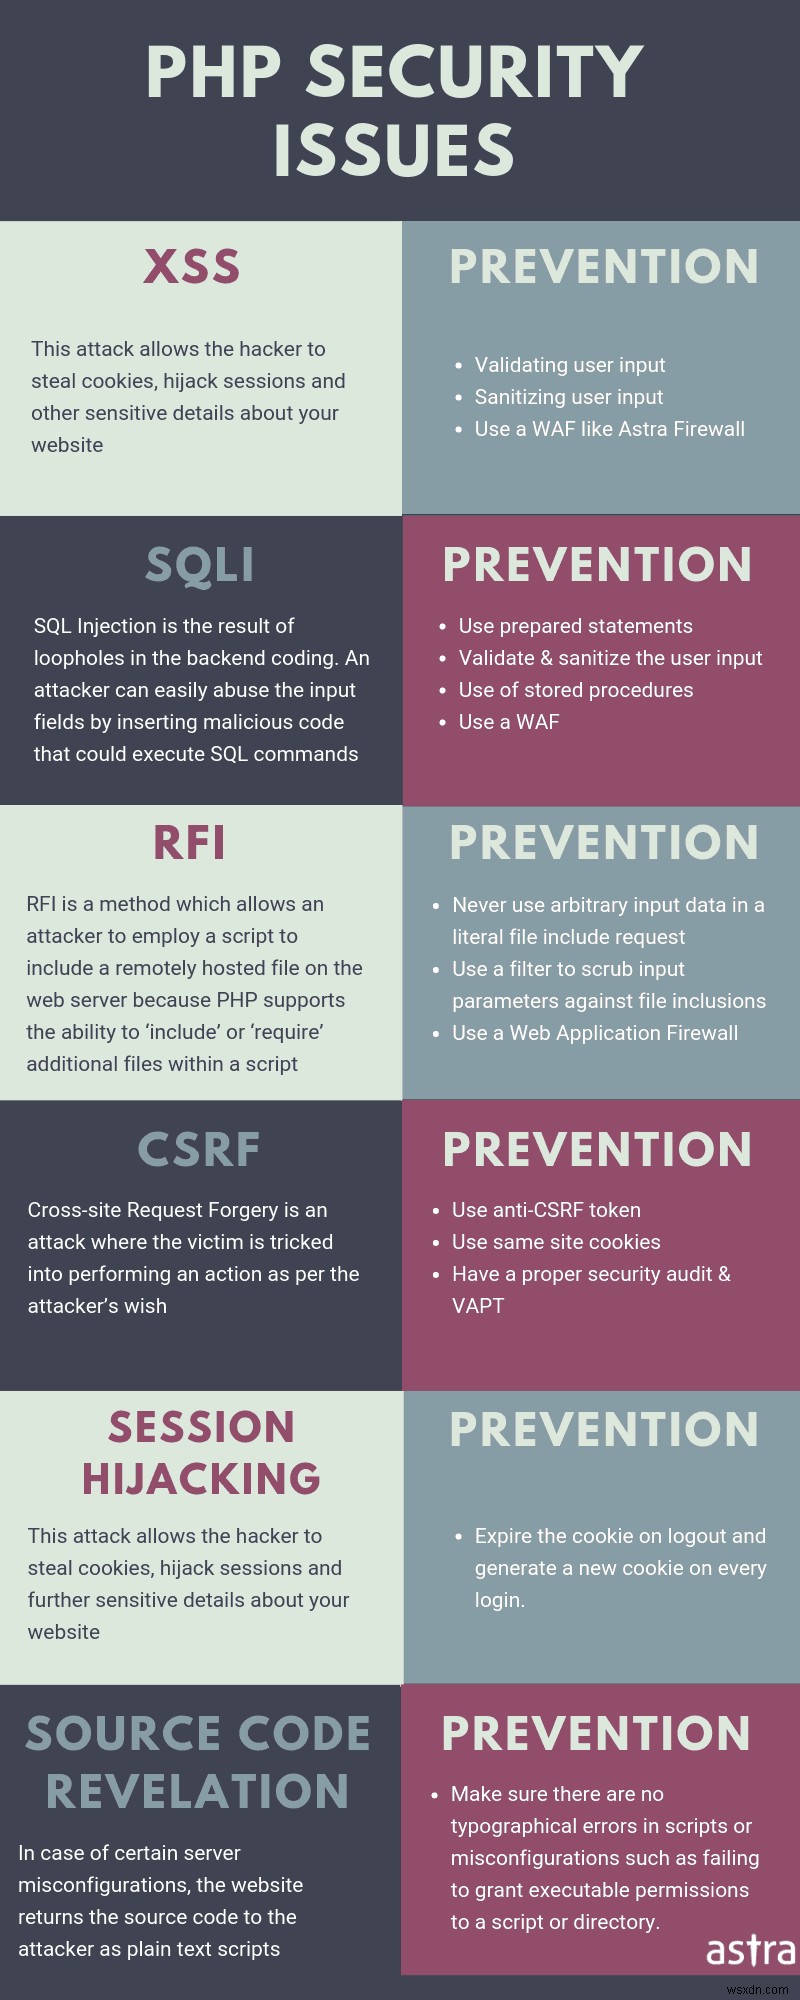
PHP में SQL इंजेक्शन मुख्य रूप से अनसैनिटाइज़्ड उपयोगकर्ता इनपुट की कमी के कारण होता है। खराब कोडिंग मानकों के कारण, अनसैनिटाइज़्ड इनपुट सीधे डेटाबेस सर्वर तक पहुंच गया और निष्पादित किया गया। कस्टम PHP पेजों में SQLi के कुछ मुख्य कारण हैं:
- व्हाइटस्पेस वर्णों के लिए फ़िल्टरिंग की कमी।
- स्ट्रिंग्स को सीमांकित करने के लिए उद्धरण का उपयोग।
- अनधिकृत उपयोगकर्ता इनपुट को डेटाबेस में पास करना।
- यूनिकोड एन्कोडिंग का गलत कार्यान्वयन।
- कोड का डेटा के साथ इंटर-मिक्सिंग।
- गलत प्रकार हेरफेर।
7. PHP क्रॉस-साइट स्क्रिप्टिंग
SQL इंजेक्शन के बाद XSS कस्टम PHP साइट्स हैक होने का एक और लगातार कारण है। ये दोनों हमले वेब पर इतने प्रचलित हैं कि वे हर साल OWASP टॉप 10 में आते हैं। XSS भी उपयोगकर्ता इनपुट की सफाई की कमी के कारण होता है। PHP साइट्स में और सामान्य रूप से, XSS हमले मुख्य रूप से तीन प्रकार के होते हैं:
- स्टोर्ड XSS: इस प्रकार का XSS वेब एडमिन पर एक विशेष लिंक पर क्लिक करने पर निर्भर करता है जो तब कुकीज़ चुराने के लिए एक दुर्भावनापूर्ण स्क्रिप्ट लोड करता है।
- रिफ्लेक्टेड XSS: यह काफी गंभीर XSS है और आमतौर पर फोरम, चर्चा आदि वाली PHP साइट्स में पाया जा सकता है। इस प्रकार के XSS का एक दुर्भावनापूर्ण कोड सर्वर पर संग्रहीत होता है और हर बार जब कोई उपयोगकर्ता उस PHP पेज पर जाता है तो निष्पादित होता है।
- DOM आधारित XSS: इस प्रकार का XSS उपरोक्त दो में से एक हो सकता है। लेकिन, इस प्रकार के XSS का पता लगाना काफी मुश्किल है और कोड ऑडिट के बाद भी बच सकता है।
XSS के प्रति संवेदनशील साइट्स को आमतौर पर PHP वेबसाइट रीडायरेक्ट हैक या एडमिन कुकीज़ चुराने के लिए लक्षित किया जाता है।
8. PHP क्रॉस-साइट रिक्वेस्ट फोर्जरी
CSRF हमलों का उद्देश्य PHP साइट के उपयोगकर्ताओं को अवांछित कार्य करने के लिए धोखा देना है। यदि आपके कस्टम PHP साइट्स पंजीकरण की अनुमति देते हैं, तो CSRF उपयोगकर्ताओं को यादृच्छिक खाते हटाने या अन्य कार्य करने की अनुमति दे सकता है। हालांकि कार्यों के निहितार्थ सीधे हमलावर को दिखाई नहीं देते हैं, CSRF PHP साइट्स से उपयोगकर्ताओं को हटा सकता है, जिससे साइट ट्रैफ़िक कम हो जाता है।
9. PHP लोकल फ़ाइल इन्क्लूजन
फ़ाइल इन्क्लूजन भेद्यता तब होती है जब एक हमलावर " www " रूट डायरेक्टरी के बाहर फ़ाइलों तक पहुंच सकता है। इस भेद्यता के मुख्य दोषी खराब कोडेड स्क्रिप्ट हैं जो पैरामीटर के रूप में फ़ाइल नाम लेते हैं। यह भेद्यता एक हमलावर को आपके कस्टम PHP साइट की संवेदनशील कॉन्फ़िगरेशन और पासवर्ड फ़ाइलों को पढ़ने की अनुमति देती है। इन फ़ाइलों से प्राप्त जानकारी का उपयोग हमलावर एडमिन अधिकारों के साथ लॉग इन करने के लिए कर सकते हैं, जिससे PHP वेबसाइट हैक हो जाती है।
PHP में जीरो-डे खामियां
10. बगी प्लगइन्स या थीम
PHP में खराब कोडेड प्लगइन्स या थीम ऐसी भेद्यताएं हैं जो सीधे आपके सर्वर पर पाई जाती हैं, शोषण की प्रतीक्षा में। ऐसे मामले सामने आए हैं जहां हमलावरों ने विशेष रूप से बगी प्लगइन्स को PHP साइट्स पर बड़े पैमाने पर हमले करने के लिए लक्षित किया है। यदि आपकी PHP वेबसाइट हैक हो गई है, तो यह शायद एक बगी प्लगइन या थीम के कारण है।
11. समझौता किया गया PHP पैकेज
यह भी संभव है कि PHP लाइब्रेरी और पैकेज कमजोर हों। वही किसी अन्य भाषा के साथ हो सकता है। हाल ही में, PHP पैकेज मैनेजर PEAR को हमलावरों द्वारा समझौता किया गया था। हमलावरों ने मूल को अपने इंजेक्टेड कोड से बदल दिया था जिसे अनजाने उपयोगकर्ताओं द्वारा डाउनलोड किया गया था। इस पैकेज का उपयोग तब उनके द्वारा उनकी साइट्स पर PHP प्रोग्रामिंग भाषा में लिखी गई मुफ्त लाइब्रेरी खोजने और डाउनलोड करने के लिए किया गया था। हालांकि ऐसी घटनाएं दुर्लभ हैं, जीरो-डे खामियों के कारण कस्टम PHP वेबसाइट हैक की संभावना को पूरी तरह से नजरअंदाज नहीं किया जा सकता।
सोशल इंजीनियरिंग हमले
12. फ़िशिंग
क्या आपके कस्टम PHP साइट के एडमिन को हाल ही में नाइजीरियाई राजकुमार से मेल मिला है? इस तरह के हमले वेब एडमिन को संवेदनशील PHP वेबसाइट जानकारी प्रकट करने के लिए धोखा देने के लिए डिज़ाइन किए गए हैं जिससे PHP वेबसाइट हैक हो जाती है। नतीजतन, PHP साइट के डोमेन पर फ़िशिंग ईमेल फ़िल्टर करके फ़िशिंग से सुरक्षित रहें!
13. टेलगेटिंग
टेलगेटिंग फ़िशिंग हमलों का सिर्फ एक और वेरिएंट है। इस हमले में, एक हमलावर पहले एक निम्न-स्तरीय उपयोगकर्ता खाते से समझौता करता है, फिर इसका उपयोग विशेषाधिकारों को बढ़ाने के लिए करता है। टेलगेटिंग हमारे शोधकर्ताओं द्वारा केस स्टडीज में से एक में देखी गई है और पहचान से बचने के लिए आमतौर पर उपयोग की जाती है। टेलगेटिंग के परिणाम सूचना चोरी से लेकर PHP साइट हैक तक भिन्न हो सकते हैं।
कस्टम PHP वेबसाइट हैक? चैट विजेट पर हमें संदेश भेजें, और हम आपके हैक की गई PHP वेबसाइट को ठीक करने में मदद करने में खुश होंगे।
कस्टम PHP वेबसाइट हैक: साइट सुरक्षित करना
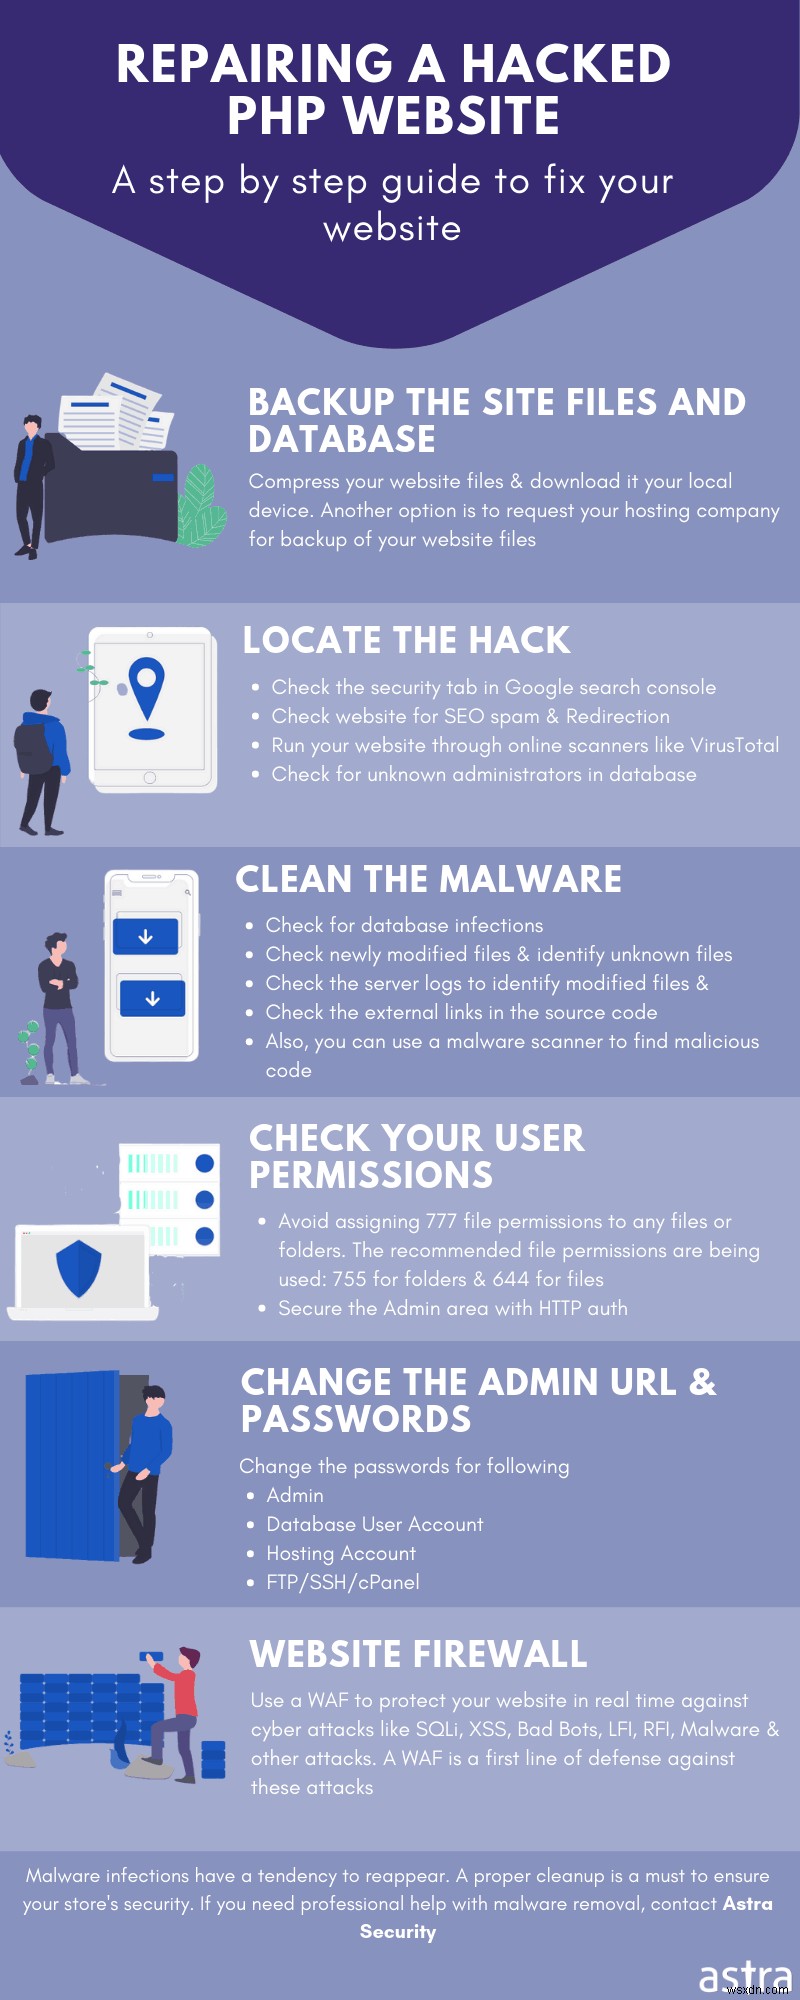
सही अनुमतियाँ सेट करें
PHP में फ़ाइल अनुमतियों की जांच के लिए निम्न तीन फ़ंक्शन हैं:
- is_readable (): यह फ़ंक्शन बूलियन true मान लौटाता है यदि उपयोगकर्ता को PHP फ़ाइल पढ़ने की अनुमति है।
- is_writable (): यह फ़ंक्शन बूलियन true मान लौटाता है यदि उपयोगकर्ता को PHP फ़ाइल में लिखने की अनुमति है।
- is_executable (): यह फ़ंक्शन बूलियन true मान लौटाता है यदि उपयोगकर्ता को PHP फ़ाइल निष्पादित करने की अनुमति है।
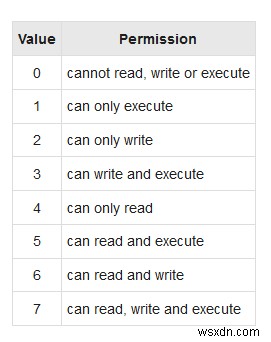
इसी तरह, PHP की chmod () फ़ंक्शन का उपयोग फ़ाइल अनुमतियों को बदलने के लिए किया जा सकता है। बस फ़ाइल का नाम अनुमति के साथ दर्ज करें। यानी "chmod ($ RandomFile, 0644);"। नीचे दी गई छवि में, आपको फ़ाइल अनुमतियों की पूरी सूची मिलेगी और वे क्या करती हैं। इसके अलावा, फ़ाइल अनुमति से पहले "0" जोड़ना सुनिश्चित करें ताकि PHP इंटरप्रेटर को निर्दिष्ट किया जा सके कि इनपुट ऑक्टल है।
सुरक्षित पासवर्ड सेट करें
सुनिश्चित करें कि आपकी कस्टम PHP साइट का पासवर्ड सुरक्षित है। इसे संख्याओं, वर्णमाला और प्रतीकों का एक अच्छा मिश्रण बनाएं। इसके अलावा, पासवर्ड सेट करने से पहले, रॉकयू.टेक्स्ट जैसे लोकप्रिय पासवर्ड डिक्शनरी को ब्राउज़ करने और यह जांचने की सिफारिश की जाती है कि आप जो पासवर्ड सेट कर रहे हैं वह उसमें नहीं है। लिनक्स उपयोगकर्ताओं के मामले में, इतनी बड़ी फ़ाइलों में खोज करने के लिए Grep कमांड उपयोगी हो सकती है। बस खोजें, grep -i '* YourNewpass *' rockyou.txt। इसके अलावा, एक नया पासवर्ड बनाने से बचने के लिए, अन्य ऑनलाइन टूल का उपयोग सुरक्षित, लंबे और यादृच्छिक पासवर्ड प्राप्त करने के लिए भी किया जा सकता है।
डायरेक्टरी इंडेक्सिंग अक्षम करें
किसी विशेष डायरेक्टरी में इंडेक्सिंग अक्षम करने के लिए, उसके .htaccess फ़ाइल में निम्न कोड जोड़ें (यदि .htaccess मौजूद नहीं है, तो एक बनाएं):
Options -Indexes
सुरक्षित होस्टिंग का उपयोग करें
आम तौर पर, होस्टिंग सेवा की खोज करते समय, सुनिश्चित करें कि यह एस्ट्रा की तरह अपने एकीकृत होस्टिंग भागीदारों के साथ फ़ायरवॉल या सुरक्षा समाधान प्रदान करता है। इसके अलावा, सुनिश्चित करें कि सबनेट आपके साइट को उसी सर्वर पर चलने वाली अन्य साइट्स से अलग करता है।
PHP कोड ऑडिट
एक बार कस्टम PHP साइट बन जाने के बाद, खरोंच से एक और बनाना आर्थिक रूप से संभव नहीं होगा। इसलिए, कोड ऑडिट हमलावरों से पहले PHP वेबसाइट भेद्यताओं का पता लगाने का सबसे अच्छा तरीका है। एस्ट्रा के पास आपके साइट की सुरक्षा का ऑडिट और परीक्षण करने के लिए हैकर्स का एक बड़ा समुदाय है। न केवल कोड ऑडिट के लिए, बल्कि एस्ट्रा PHP वेबसाइट हैक के मामले में क्लीनअप में भी मदद कर सकता है।
अभी एस्ट्रा डेमो लें!