गूगल द्वारा प्रदर्शित विभिन्न चेतावनी संदेशों में से, धोखाधड़ी वाली साइट आगे सबसे अधिक बार एक वेबसाइट के लिए प्रदर्शित की जाती है जिसे फ़िशिंग के रूप में पहचाना गया है। हालांकि, फ़िशिंग कभी-कभी एकमात्र कारण नहीं हो सकता। यह भी हो सकता है कि आपकी वेबसाइट में मैलवेयर हो। मुझे यकीन है; आपकी वेबसाइट को "धोखाधड़ी वाली साइट आगे" संदेश के साथ एक डरावनी लाल स्क्रीन द्वारा फ़्लैग किए हुए देखकर आपको एक मिनी दिल का दौरा पड़ा होगा। इस लेख में, हम इस डरावने वाक्यांश "धोखाधड़ी वाली साइट आगे। " के बारे में अधिकांश सवालों का जवाब देने की कोशिश करेंगे।
अपनी वेबसाइट को ब्लैकलिस्ट के लिए स्कैन करें
हमारा टूल 65+ ब्लैकलिस्ट को स्कैन करता है यह जांचने के लिए कि क्या आपकी वेबसाइट ब्लैकलिस्टेड है
समय के साथ, हम चर्चा करेंगे कि आप इस चेतावनी को अपनी वेबसाइट से हटाने के लिए सब कुछ क्या कर सकते हैं। लेकिन इससे पहले, आइए यह निर्धारित करने का प्रयास करें कि "धोखाधड़ी वाली साइट आगे" क्या है और गूगल ने आपकी वेबसाइट को फ़्लैग करना उचित क्यों समझा। क्या हम शुरू करें?
धोखाधड़ी वाली साइट आगे क्या है?
धोखाधड़ी वाली साइट आगे एक चेतावनी संदेश है (आमतौर पर "धोखाधड़ी वाली साइट आगे" लिखी एक लाल स्क्रीन) जिसे गूगल फ़िशिंग या हैक की गई साइटों के रूप में पहचानी गई साइटों पर आगंतुकों की सुरक्षा सुनिश्चित करने के लिए प्रदर्शित करता है।
दूसरी ओर, धोखाधड़ी वाली साइटें वे हैं जो आपको ऑनलाइन कुछ खतरनाक करने के लिए लुभाने का प्रयास करती हैं, जैसे पासवर्ड या व्यक्तिगत जानकारी प्रकट करना, दुर्भावनापूर्ण लिंक पर क्लिक करना, फ़िशिंग या सोशल इंजीनियरिंग द्वारा दुर्भावनापूर्ण जावास्क्रिप्ट या कोड डाउनलोड करना।
संबंधित लेख - 'आगे की साइट में हानिकारक प्रोग्राम हैं' चेतावनी कैसे हटाएं
धोखाधड़ी वाली साइट आगे चेतावनी के कारण
जैसा कि हमने पहले देखा, फ़िशिंग और मैलवेयर कुछ कारण हैं जिनकी वजह से गूगल किसी वेबसाइट को धोखाधड़ी या नकली मानता है। लेकिन, यह उल्लेख करना होगा कि ये सभी नहीं हैं। इस खंड में, हम विस्तार से चर्चा करेंगे कि किसी वेबसाइट पर "धोखाधड़ी वाली साइट आगे" की लाल चेतावनी के संभावित कारण क्या हैं।
-
फ़िशिंग
एक फ़िशिंग वेबसाइट एक ऐसी वेबसाइट है जो खुद को एक वैध स्रोत के रूप में प्रच्छन्न करती है और भोले-भाले उपयोगकर्ताओं को संवेदनशील व्यक्तिगत जानकारी जैसे क्रेडिट कार्ड विवरण, क्रेडेंशियल, पासवर्ड आदि प्रकट करने के लिए लुभाती है। , व्यक्तिगत खाता विवरण प्राप्त करने का एक विकृत तरीका है। फ़िशिंग कई युद्धाभ्यास का उपयोग करके निष्पादित किया जा सकता है जैसे:
1. मूल वेबसाइट के संवेदनशील पेजों जैसे लॉगिन फॉर्म, भुगतान फॉर्म आदि की नकल करना।
2. वायरस या कीलॉगर्स (जो रिकॉर्ड करते हैं कि आप क्या टाइप करते हैं) लगाना, इस प्रकार आपकी जानकारी के बिना हैकर को आपके पासवर्ड/उपयोगकर्ता नाम दे देना।
3. तात्कालिकता की भावना दिखाना और आपसे त्वरित कार्रवाई चाहना। याद रखें कि आपसे कहा गया था कि यदि आप अभी अपने बैंक क्रेडेंशियल नहीं देते हैं, तो आपका बैंक खाता खतरे में होगा? हां, यह शायद फ़िशिंग है। एक वैध बैंक या कोई अन्य संस्थान आपको ऑनलाइन यादृच्छिक निर्णय लेने के लिए मजबूर नहीं करेगा। -
मैलवेयर
मैलवेयर, दुर्भावनापूर्ण सॉफ़्टवेयर का संक्षिप्त रूप, गूगल द्वारा किसी वेबसाइट को धोखाधड़ी के रूप में फ़्लैग करने के कारणों में से एक है। स्पष्ट होने के लिए, मैलवेयर एक फ़ाइल है जिसका उद्देश्य किसी वेबसाइट, कंप्यूटर या सर्वर को नुकसान पहुंचाना है। "मैलवेयर अक्सर इन लगातार साइबर हमलों के साथ एक वेबसाइट में डाला जाता है:
क्रॉस-साइट स्क्रिप्टिंग (XSS) हमला –
एक स्टोर्ड क्रॉस-साइट स्क्रिप्टिंग हमले का उपयोग एक दुर्भावनापूर्ण लिंक बनाने के लिए भी किया जाता है जो उपयोगकर्ता के कंप्यूटर पर उसकी यात्रा पर स्वचालित रूप से डाउनलोड हो जाता है। जाहिर है, गूगल ऐसी साइटों को धोखाधड़ी के रूप में ब्लैकलिस्ट करता है।
SQL इंजेक्शन हमला –
SQLi का उपयोग डेटाबेस में रिकॉर्ड जोड़ने, संशोधित करने और हटाने के लिए किया जाता है। ऐसी सामग्री को अक्सर दुर्भावनापूर्ण पेलोड कहा जाता है और यह हमले का प्रमुख तत्व है। एक बार जब हमलावर ने यह सामग्री भेज दी, तो डेटाबेस में दुर्भावनापूर्ण SQL कमांड निष्पादित की जाती हैं। यह भी एक कारण हो सकता है कि गूगल ने किसी वेबसाइट को ब्लैकलिस्ट किया है।
इसके अलावा, यह आपके CMS (कंटेंट मैनेजमेंट सिस्टम), थीम या प्लगइन में भेद्यता के माध्यम से आपकी वेबसाइट में भी जोड़ा जा सकता है। यह भी हो सकता है कि आपकी वेबसाइट विज़िटर की साइट पर हानिकारक स्क्रिप्ट लोड करने का प्रयास करती है।
-
दुर्भावनापूर्ण विज्ञापन (मैलवर्टाइजिंग)
यदि गूगल आपकी वेबसाइट पर यादृच्छिक पॉप-अप, रीडायरेक्ट करने वाले विज्ञापन या मैलवेयर लोड करने वाले विज्ञापन देखता है, तो वह अन्य ऑनलाइन उपयोगकर्ताओं की सुरक्षा के लिए लाल स्क्रीन प्रदर्शित करता है। मैलवर्टाइजिंग एक अपेक्षाकृत नई अवधारणा है, जिसमें हैकर्स हैक की गई वेबसाइटों में दुर्भावनापूर्ण विज्ञापन इंजेक्ट करते हैं ताकि उन्हें वेब पेजों के माध्यम से वितरित किया जा सके। इसके अलावा, ये विज्ञापन विज़िटर्स को उनकी ओर से किसी कार्रवाई की आवश्यकता के बिना संक्रमित कर सकते हैं। उन्हें संक्रमित करने के लिए उन पर क्लिक करने की भी आवश्यकता नहीं है। यह इसे विशेष रूप से चिंताजनक बनाता है। नतीजतन, गूगल इन मामलों में धोखाधड़ी वाली साइट आगे की चेतावनी प्रदर्शित करता है।
-
उचित SSL सर्टिफिकेट न होना
गूगल अपनी नीतियों के साथ बहुत सख्त है। इसलिए, जब उसने वेबसाइटों के लिए SSL सर्टिफिकेट अनिवार्य किया, तो यह निश्चित रूप से मजाक नहीं था। हमने देखा है कि साइटों को "धोखाधड़ी" के रूप में चिह्नित किया गया है यदि वे HTTP से HTTPS पर नहीं गए हैं। केवल SSL सर्टिफिकेट इंस्टॉल करना पर्याप्त नहीं है, आपको अपनी वेबसाइट को HTTP से HTTPS पर रीडायरेक्ट भी करना होगा।
इसके अलावा, आपके कुछ वेब पेज HTTP में और अन्य HTTPS में होने से गूगल को मिश्रित सामग्री का संकेत मिलता है। यह भी एक कारण हो सकता है कि आपकी वेबसाइट को गूगल द्वारा फ़्लैग किया गया है।
क्या क्रोम आपकी वेबसाइट के लिए "धोखाधड़ी वाली साइट आगे" चेतावनी संदेश प्रदर्शित कर रहा है? हमें यहां संदेश भेजें या अभी एस्ट्रा एजेंट के साथ चैट करें, और हम मदद करने में खुश होंगे?
धोखाधड़ी वाली साइट आगे की चेतावनी कैसे ठीक करें
हम अब तक समझ चुके हैं कि आपकी वेबसाइट को गूगल द्वारा फ़्लैग किए जाने के संभावित कारण क्या हो सकते हैं। तो आइए सीधे फिक्सिंग प्रक्रिया में गोता लगाएं।
1) वर्डप्रेस वेबसाइटों के लिए
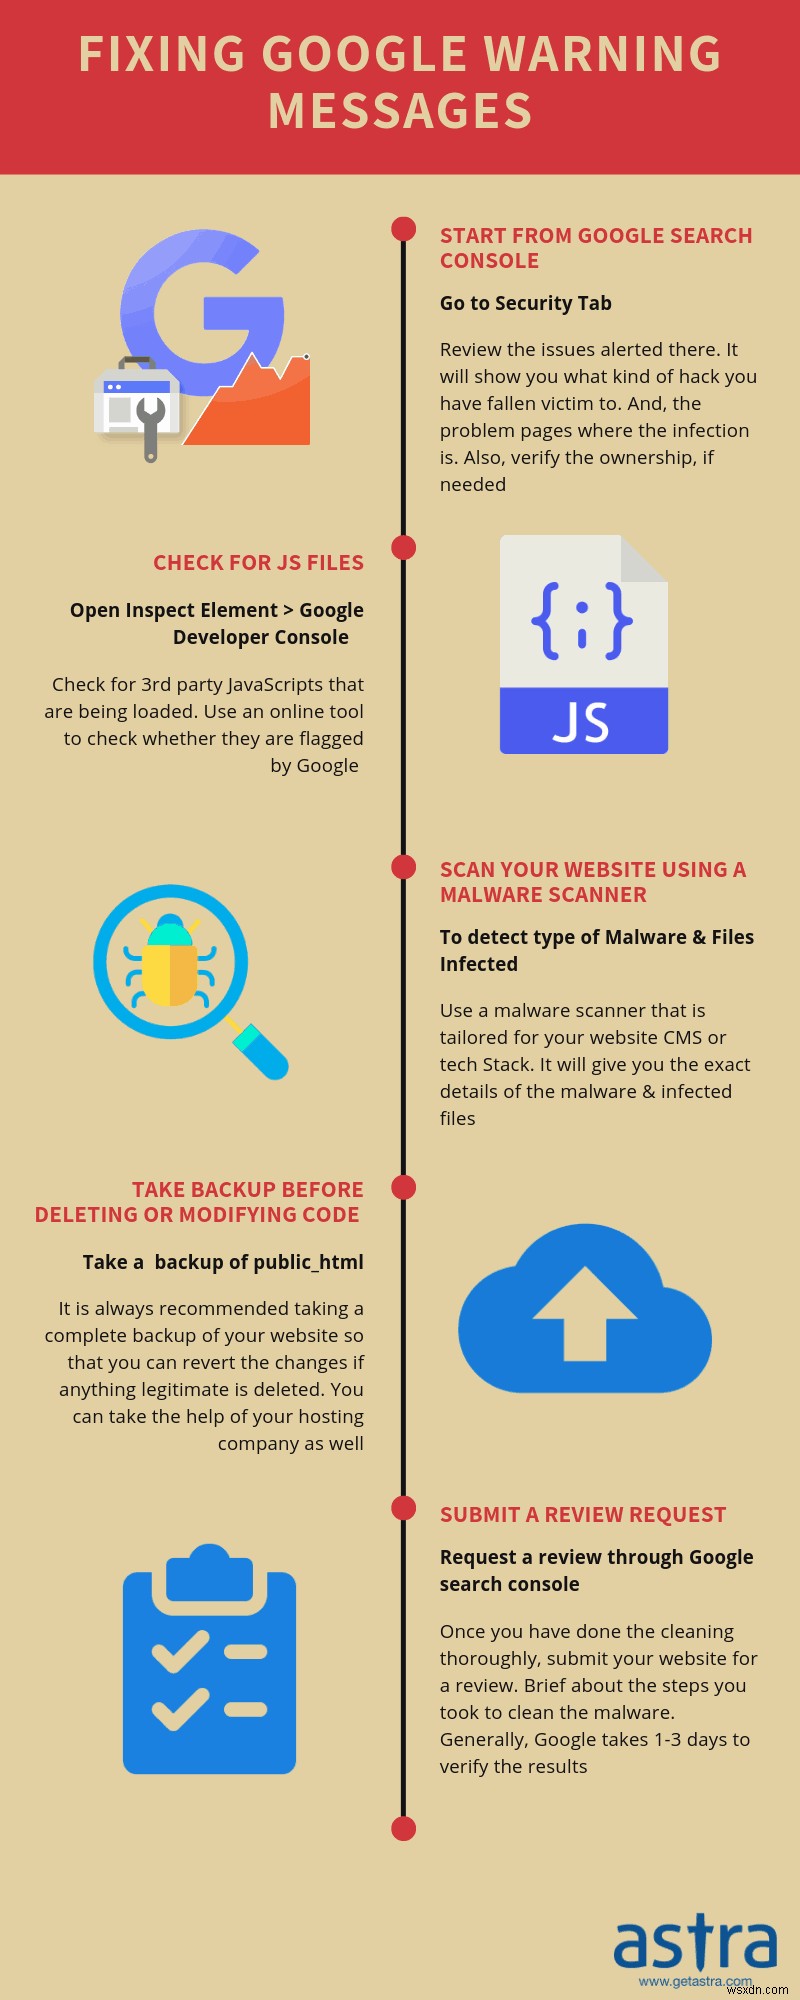
- अपने गूगल सर्च कंसोल > सुरक्षा टैब पर जाएं। वहां बताए गए मुद्दों की समीक्षा करें। यह आपको दिखाएगा कि आप किस प्रकार के हैक का शिकार हुए हैं। और, समस्या वाले पेज जहां संक्रमण स्थित है।
- अपनी वेबसाइट का बैकअप लें। और, ऑनलाइन मैलवेयर स्कैनर का उपयोग करें अपनी वेबसाइट को स्कैन करने के लिए। आप अपनी वेबसाइट को स्कैन करने के लिए सुरक्षा प्लगइन इंस्टॉल भी कर सकते हैं। स्कैन की जांच करें और परिवर्तन हटाएं।
- गूगल टूलबार > देखें > डेवलपर > जावास्क्रिप्ट कंसोल। पर जाएं। दुर्भावनापूर्ण कोड जांचें; यदि कोई हो तो हटाएं।
- रीडायरेक्शन, विज्ञापन या थर्ड-पार्टी स्क्रिप्ट से छुटकारा पाएं।
- उचित SSL सर्टिफिकेट इंस्टॉल करें। HTTP से HTTPS (301 रीडायरेक्शन) पर वेबसाइट रीडायरेक्शन सेट करना सुनिश्चित करें।
संबंधित गाइड - हैक की गई वर्डप्रेस साइट को ठीक करना
2) अन्य CMS और कस्टम PHP के लिए
- अपने गूगल सर्च कंसोल > सुरक्षा टैब पर जाएं। वहां बताए गए मुद्दों की समीक्षा करें। यह आपको दिखाएगा कि आप किस प्रकार के हैक का शिकार हुए हैं। और, समस्या वाले पेज जहां संक्रमण स्थित है।
- अपनी वेबसाइट का बैकअप लें। और, ऑनलाइन मैलवेयर स्कैनर या aw स्नैप टूल का उपयोग करके अपनी वेबसाइट को स्कैन करें। आप अपनी वेबसाइट को स्कैन करने के लिए सुरक्षा प्लगइन भी इंस्टॉल कर सकते हैं। स्कैन की जांच करें और परिवर्तन हटाएं।
- रीडायरेक्शन, विज्ञापन या थर्ड-पार्टी स्क्रिप्ट से छुटकारा पाएं।
- उचित SSL सर्टिफिकेट इंस्टॉल करें। HTTP से HTTPS (301 रीडायरेक्शन) पर वेबसाइट रीडायरेक्शन सेट करना सुनिश्चित करें।
समीक्षा अनुरोध कैसे सबमिट करें
एक बार जब आप अच्छी तरह से साफ़ कर लेते हैं। आप गूगल से "धोखाधड़ी वाली साइट आगे" संदेश हटाने के लिए अनुरोध भेजने के लिए आगे बढ़ सकते हैं। लेकिन, इस अनुरोध को सबमिट करने से पहले, सुनिश्चित करें कि निम्नलिखित चीजें हैं:
- आपकी साइट पूरी तरह से मैलवेयर से मुक्त है
- सभी भेद्यताएं ठीक हो गई हैं
- यह चालू है
अनुरोध सबमिट करने के लिए इन चरणों का पालन करें:
- अपनी गूगल सर्च कंसोल के सुरक्षा मुद्दे टैब पर जाएं।
- चेकबॉक्स चेक करें, मैंने इन मुद्दों को हल कर लिया है।
- अब, समीक्षा का अनुरोध करें पर क्लिक करें।
- एक नई विंडो दिखाई देगी, आपको संक्रमण हटाने के लिए उठाए गए कदमों का उल्लेख करना होगा। विस्तृत जानकारी देना सुनिश्चित करें। समीक्षा अनुरोध की संरचना के संबंध में, आप हमारे सुरक्षा विशेषज्ञों द्वारा डिज़ाइन किए गए इस समीक्षा अनुरोध टेम्पलेट का उल्लेख कर सकते हैं। और इसे गूगल सर्च कंसोल टीम को भेजें।
- अंत में, मैन्युअल कार्रवाई अनुभाग पर क्लिक करें।
क्या आपकी वेबसाइट हैक हुई है? चैट बॉक्स में हमें संदेश भेजें और हम मदद करने में खुश होंगे?
इसके अलावा, यदि आपको लगता है कि आपकी वेबसाइट बिल्कुल भी संक्रमित नहीं है और इसे गलती से "धोखाधड़ी वाली साइट आगे" संदेश से जोड़ा गया है, तो आप अपना मुद्दा यहां जमा कर सकते हैं - गूगल को गलत फ़िशिंग चेतावनी की रिपोर्ट करें।
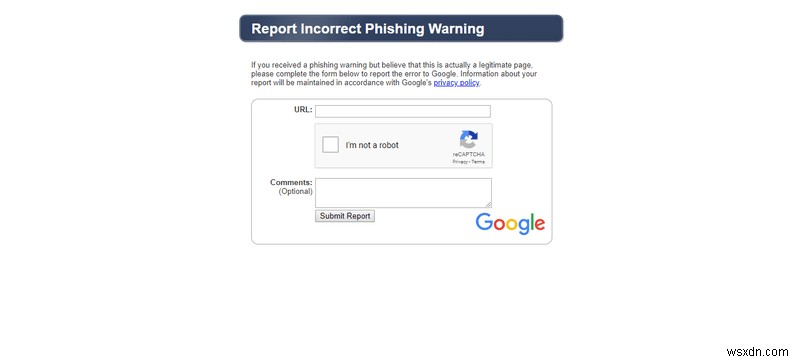
उन वेबसाइटों के लिए अनुरोध को संसाधित करने में लगभग एक दिन लगता है जिन्हें धोखाधड़ी माना जाता है। एक बार जब गूगल अपने मैलवेयर स्कैनर से आपकी वेबसाइट को खोजता है और कोई मैलवेयर नहीं पाता है, तो वह "धोखाधड़ी वाली साइट आगे" चेतावनी संदेश हटा देगा। यदि साइट पर मैलवेयर बना रहता है, तो यह अनुरोध अस्वीकार कर देगा।
संबंधित लेख - गूगल ब्लैकलिस्ट: गूगल ब्लैकलिस्ट से वेबसाइट कैसे हटाएं
अपनी वेबसाइट को "धोखाधड़ी वाली साइट आगे" से रोकें
जैसा कि आप इस ब्लॉग को पढ़ने के बाद समझ गए होंगे, "धोखाधड़ी वाली साइट आगे" चेतावनी को हटाने में आपके बहुत प्रयास, समय और धैर्य लगता है। आपकी वेबसाइट और व्यवसाय की प्रतिष्ठा पर इसके प्रभाव का उल्लेख नहीं करना। लेकिन, अगर आप इन छोटी लेकिन प्रभावी सुरक्षा उपायों का ध्यान रखते हैं, तो जोखिम कारक स्वाभाविक रूप से कम हो जाता है। इनमें से कुछ उपाय हैं:
-
नवीनतम संस्करणों में अपडेट करें
अपडेट केवल पैच और फिक्स्ड संस्करण हैं। इस प्रकार, सबसे सरल और सबसे प्रभावी उपाय जो आप ले सकते हैं वह है पूरे साल अपडेट रहना। पुराने संस्करणों का उपयोग अप्रत्याशित और क्रूर साइबर हमले का कारण बन सकता है। प्रकट हुई हर भेद्यता को जल्द से जल्द पैच किया जाना चाहिए।
-
पासवर्ड बदलें
पासवर्ड को अक्सर बदलना आपकी वेबसाइट की सुरक्षा सुनिश्चित करने का एक काफी आसान तरीका है। इसके अलावा, आपके एडमिन पैनल, डेटाबेस और API के लिए अद्वितीय और अनुमान लगाने में कठिन उपयोगकर्ता नाम होने से हैकर के लिए इसे क्रैक करना कठिन हो जाएगा। इस प्रकार, वेबसाइट हैक के प्रति कम संवेदनशील है।
-
फ़ायरवॉल इंस्टॉल करें
एक फ़ायरवॉल एक सतत निगरानी प्रणाली है जो आपकी वेबसाइट की 24 * 7 रक्षा करती है। एस्ट्रा जैसे फ़ायरवॉल, आपकी वेबसाइट को SQLi, XSS, LFI, RFI, खराब बॉट्स, स्पैम और 100+ खतरों से वास्तविक समय में बचाता है। वेबसाइटों पर पाए जाने वाले OWASP शीर्ष 10 खतरों के अलावा, फ़ायरवॉल ज्ञात CVE से भी बचाता है। यह आपकी वेबसाइट पर विज़िटर पैटर्न का भी पता लगाता है और दुर्भावनापूर्ण इरादे वाले हैकर्स को स्वचालित रूप से ब्लॉक करता है। फ़ायरवॉल होने का मतलब है कि आपकी वेबसाइट तब भी सुरक्षित रहती है जब आप सो रहे होते हैं।
संबंधित लेख - 'यह साइट हैक हो सकती है' चेतावनी संदेश कैसे हटाएं
एस्ट्रा वेब सिक्योरिटी से पेशेवर मदद प्राप्त करें
आशा है कि आप संक्रमण को खत्म करने और समीक्षा का अनुरोध करने में सफल रहे हैं। यदि आप स्वयं मैलवेयर हटाने में संघर्ष कर रहे हैं, तो आप हमेशा एस्ट्रा से संपर्क कर सकते हैं, और हम मदद करने में खुश होंगे। क्योंकि आइए ईमानदार रहें, हर कोई सुरक्षा में अच्छा नहीं हो सकता।
एस्ट्रा वेब सिक्योरिटी वर्डप्रेस, Magento, PrestaShop, OpenCart, Drupal और कस्टम PHP जैसे CMS के लिए डिज़ाइन किया गया है। हमारा फ़ायरवॉल SQLi, XSS, खराब बॉट्स, ब्रूट फोर्स हमलों और 100+ अन्य खतरों को आपकी वेबसाइट पर आने से रोकता है। एस्ट्रा के ऑन-डिमांड मैलवेयर स्कैनर के साथ, आप एक बटन क्लिक करके मिनटों में अपनी वेबसाइट को स्कैन कर सकते हैं। इसके अलावा, हमारा लगातार विकसित होता मैलवेयर स्कैनर हर स्कैन के साथ अधिक अनुकूलित होता जा रहा है।
अभी एस्ट्रा डेमो आज़माएं।