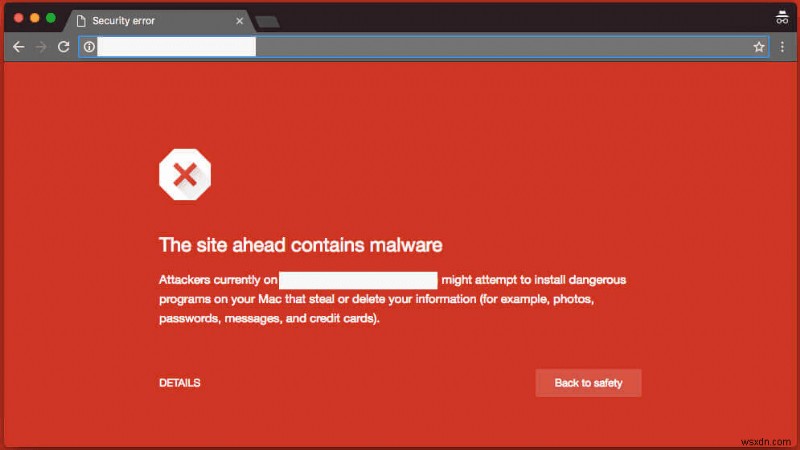
अपने उपयोगकर्ताओं को एक सुरक्षित ऑनलाइन अनुभव प्रदान करने की अपनी खोज में, Google अक्सर धोखाधड़ी प्रतीत होने वाले डोमेन की पहचान करता है और फ़्लैग करता है और उन वेबसाइटों को ब्लैकलिस्ट करता है जिन्हें वह संभावित रूप से दुर्भावनापूर्ण मानता है। जब Google द्वारा कोई डोमेन ब्लैकलिस्ट किया जाता है, तो यह उपयोगकर्ताओं को उस पर जाने से रोकता है, साइट मालिक को सूचित करता है और जड़ में ही दुर्भावनापूर्ण गतिविधियों को रोकता है।
डोमेन ब्लैकलिस्ट हो जाता है जब Google, Bing, Norton Safe Web, और McAfee SiteAdvisor जैसे खोज इंजन किसी साइट पर अनियमितताओं को मैलवेयर के रूप में देखते हैं। सामान्य मैलवेयर में ईमेल स्क्रैपर, फार्मा हैक, ट्रोजन हॉर्स आदि शामिल हो सकते हैं। ऐसा मैलवेयर साइट मालिक की जानकारी के बिना प्रेरित हो सकता है। हालांकि, एक खोज इंजन अपने परिणामों और अपने उपयोगकर्ताओं के सर्वोत्तम हित में ऐसे डोमेन को हटा देता है।
शोध के अनुसार, 86% वेबसाइटों में कम से कम एक गंभीर भेद्यता होती है जिसका फायदा हैकर्स द्वारा उठाया जा सकता है। Google ने घोषणा की कि वह रोजाना कम से कम 10,000 संदिग्ध वेबसाइटों को क्वारंटाइन करता है। यदि आपकी वेबसाइट में ब्लैकलिस्ट किए गए डोमेन में से कोई भी शामिल है, तो इसे Google और अन्य खोज इंजनों द्वारा ब्लैकलिस्ट किया जाएगा। डोमेन ब्लैकलिस्टिंग किसी मालिक की वेबसाइट को जबरदस्त रूप से प्रभावित कर सकती है, इसकी Google रैंकिंग को कम कर सकती है और इसे लगभग 95% ऑर्गेनिक ट्रैफ़िक खोना पड़ सकता है। यह बदले में वेबसाइट की बिक्री और राजस्व को जबरदस्त रूप से प्रभावित करता है।
Google द्वारा डोमेन ब्लैकलिस्ट होने से कैसे बचें
कुछ सावधानियों का पालन करने से यह सुनिश्चित हो सकता है कि आपकी साइट मैलवेयर-मुक्त रहती है और Google और अन्य खोज इंजनों द्वारा ब्लैकलिस्ट होने से बचती है।
1. रोजाना अपनी साइट पर जाएं
वेबसाइट मालिकों के लिए अपनी वेबसाइटों पर नियमित रूप से जाना, Google खोज करना और किसी भी संदिग्ध गतिविधि की तलाश करना अत्यधिक आवश्यक है। अपनी पूरी वेबसाइट का दौरा करें और किसी भी असामान्य गतिविधि जैसे अन्य वेबसाइटों पर लिंक का रीडायरेक्शन, अज्ञात फ़ाइलें, आदि की तलाश करें।
2. ब्लैकलिस्ट स्थिति की निगरानी के लिए नियमित रूप से रिमोट सुरक्षा स्कैन चलाएं
आवधिक सुरक्षा स्कैन चलाना उन कमजोरियों का पता लगाने में एक लंबा रास्ता तय करता है जो भविष्य में मैलवेयर हमलों के लिए प्रजनन स्थल बन सकते हैं। स्कैन दुर्भावनापूर्ण सामग्री को उजागर करते हैं जो आपकी वेबसाइट के स्रोत कोड में गुप्त रूप से छिपी हो सकती है। एक रिमोट मैलवेयर/ब्लैकलिस्ट स्कैन वेबसाइट फ़ाइलों के माध्यम से खोज करता है, बैकडोर, फ़िशिंग और अन्य सुरक्षा मुद्दों की तलाश करता है जो प्रचलित हो सकते हैं और पिछले सुरक्षा स्कैन द्वारा छूट गए हों।
3. वेब एप्लिकेशन फ़ायरवॉल (WAF) के साथ आने वाले वेब अनुरोधों को स्कैन करें
एस्ट्रा जैसे वेब एप्लिकेशन फ़ायरवॉल ज्ञात हैक और दुर्भावनापूर्ण व्यवहार का पता लगाने और रोकने में मदद करते हैं, साइट को पहली जगह में संक्रमण से बचाते हैं। वे प्लगइन्स और थीम में कमजोरियों को भी इंगित करते हैं, जो हमलावरों द्वारा साइट को संक्रमित करने के सबसे आम तरीकों में से एक है, और स्वचालित रूप से ब्रूट फोर्स हमलों के किसी भी प्रयास को विफल कर देंगे या दुर्भावनापूर्ण अभिनेताओं को ब्लॉक कर देंगे।
4. लॉगिन के लिए दो-कारक प्रमाणीकरण का उपयोग करें
दो-कारक प्रमाणीकरण आपके लॉगिन पेज पर सुरक्षा की एक अतिरिक्त परत जोड़ता है, इस प्रकार हमलावरों द्वारा ब्रूट फोर्स हमलों के किसी भी प्रयास को ब्लॉक करता है। उपयोगकर्ता नाम और पासवर्ड के अलावा, यह प्रमाणीकरण उपयोगकर्ता को ज्ञात एक महत्वपूर्ण जानकारी जोड़ता है।
लॉगिन के लिए दो-कारक प्रमाणीकरण प्रक्रिया का उपयोग करने से आपकी साइट पर पहचान की चोरी के मामलों की संख्या कम हो सकती है साथ ही ईमेल फ़िशिंग, क्योंकि अपराधी को सामान्य क्रेडेंशियल्स से अधिक की आवश्यकता होगी। इससे संभावित घुसपैठियों के लिए पहुंच प्राप्त करना और उपयोगकर्ता के व्यक्तिगत डेटा या पहचान चुराना कठिन हो जाता है, जिससे आपकी साइट को Google द्वारा ब्लैकलिस्ट होने से बचाया जा सकता है।
5. अपने एडमिन लॉगिन या बैक ऑफिस का URL बदलें
डिफ़ॉल्ट एडमिन लॉगिन का उपयोग करने से आपकी साइट पर ब्रूटफोर्स प्रयास होते हैं। एक बार जब एक हमलावर आपके डिफ़ॉल्ट एडमिन लॉगिन लिंक का अनुमान लगा लेता है, तो आपकी साइट पर अनधिकृत पहुंच प्राप्त करना आसान हो जाता है। अपने एडमिन लॉगिन का URL बदलने से आपके लॉगिन क्षेत्र में सुरक्षा की एक अतिरिक्त परत जुड़ जाती है, जिससे यह अवांछित पहुंच और उसके बाद आने वाले सुरक्षा खतरों से सुरक्षित हो जाता है।
6. खराब बॉट्स को अपनी वेबसाइट तक पहुंचने से ब्लॉक करें और 'हनीपॉट्स' से उन्हें फंसाएं
लगभग आधा वेब ट्रैफ़िक बॉट्स से होता है, अच्छा या बुरा। ज्यादातर दुर्भावनापूर्ण इरादे से बनाए गए, हैकर्स दुर्भावनापूर्ण बॉट्स बनाते हैं जो कंटेंट स्क्रैपिंग, कीमतों, और उत्पाद कैटलॉग, नकली पंजीकरण बनाना, फ्लाइट सीट जानकारी एकत्र करना, थोक में टिकट बुक करना और उन्हें कहीं और बेचना जैसे कुछ कार्य करते हैं। इससे साइट Google द्वारा ब्लैकलिस्ट हो सकती है।
दुर्भावनापूर्ण बॉट्स को फंसाने का एक अच्छा तंत्र वेबसाइट पर हनीपॉट्स (आमतौर पर स्क्रैपर्स द्वारा भेजे जाते हैं जो हर पेज की संरचना को पूरी तरह से नहीं जानते) का उपयोग करना है। खोज इंजन बॉट्स अक्सर इस जाल में फंस जाते हैं और लिंक को मृत, अप्रासंगिक या नकली मानते हैं।
यदि आपकी वेबसाइट हैक हो गई है तो एस्ट्रा कैसे मदद कर सकता है
एस्ट्रा कमजोरियों को उजागर करने और ऑनलाइन हैक को रोकने के लिए सबसे विश्वसनीय समाधानों में से एक साबित हुआ है। एस्ट्रा के वेब एप्लिकेशन फ़ायरवॉल को तैनात करने की सिफारिश की जाती है ताकि दुर्भावनापूर्ण उपयोगकर्ताओं और बॉट्स के लिए आने वाले अनुरोधों को स्कैन किया जा सके और स्वचालित रूप से धोखाधड़ी करने वाले उपयोगकर्ताओं को ब्लॉक किया जा सके।
एस्ट्रा का वेब एप्लिकेशन फ़ायरवॉल (WAF) आपकी वेबसाइट पर आने वाले ट्रैफ़िक की निगरानी करता है और दुर्भावनापूर्ण अनुरोधों को ब्लॉक करता है। एस्ट्रा के साथ, आप रणनीतिक 'हनीपॉट्स' और अन्य परिष्कृत तंत्र बिछाकर खराब बॉट्स और स्वचालित सुरक्षा उपकरणों को भी ब्लॉक कर सकते हैं।