हाल ही में, हमने उन साइट्स की खोज की जहां हैकर्स ने लोकप्रिय वर्डप्रेस प्लगइन्स जैसे WP Super Cache, Akismet, या Elementor द्वारा बनाई गई फ़ाइलों के समान फ़ाइल नाम और कंटेंट वाली दुर्भावनापूर्ण फ़ाइलें छिपाई थीं। इन फ़ाइलों में कोड रीडायरेक्शन हैक, सर्वर पर अज्ञात फ़ाइलें बनाने, आपके संपर्क पेज या न्यूज़लेटर को स्पैम करने, या यहां तक कि आपकी साइट को आपके होस्टिंग प्रदाता द्वारा निलंबित करवाने का कारण बन सकता है। प्लगइन्स में इस छिपे मैलवेयर और इसे कैसे हटाएं, इसके बारे में अधिक जानने के लिए आगे पढ़ें।
WP Super Cache प्लगइन में यह छिपा मैलवेयर क्या है?
WP Super Cache वर्डप्रेस उपयोगकर्ताओं के लिए एक व्यापक रूप से उपयोग किया जाने वाला फ्री कैशिंग प्लगइन है जिसके 2 मिलियन से अधिक सक्रिय इंस्टॉल हैं। आमतौर पर, यह प्लगइन wp-content/advanced-cache.php स्थान पर एक फ़ाइल बनाता है। आप इस फ़ाइल का कोड यहां पा सकते हैं।
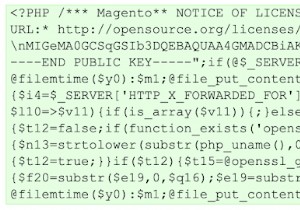
हालांकि, एक साइट पर जिसे हमारे इंजीनियरों ने हाल ही में साफ किया था - जो प्लगइन के संस्करण 1.2 का उपयोग कर रही थी - उन्हें wp-includes/ms-advanced-cache.php नामक एक फ़ाइल मिली, जो इस तरह दिखती थी:
उस फ़ाइल में कोड वास्तविक प्लगइन फ़ाइल, wp-content/advanced-cache.php के बहुत समान है। यहां दोनों फ़ाइलों की तुलना है:
हैकर जानबूझकर इस साइट को स्कैन करने और ठीक करने वाले लोगों को भ्रमित करने की कोशिश कर रहा है! दुर्भावनापूर्ण कोड को एक वैध फ़ाइल के रूप में प्रच्छन्न किया गया है। यह कोड अधिकांश फ्री मैलवेयर स्कैनर्स द्वारा फ़्लैग भी नहीं किया जाता क्योंकि यह वास्तविक प्लगइन कोड के बहुत समान है। हालांकि, हैकर ने अधिकांश वास्तविक कोड को कमेंट आउट कर दिया है। इस फ़ाइल में केवल अनकमेंटेड और सक्रिय कोड दुर्भावनापूर्ण है।
यह छिपा मैलवेयर क्या करता है?
प्लगइन्स में यह छिपा मैलवेयर हैकर को हैक की गई साइट सर्वर पर एक फ़ाइल पर दुर्भावनापूर्ण कोड लिखने की अनुमति देता है जिसे तब निष्पादित किया जाता है। इस तरह, हैकर सर्वर पर किसी भी दुर्भावनापूर्ण PHP स्क्रिप्ट को रिमोट कोड एक्जीक्यूशन (RCE) भेद्यता के समान चला सकता है।
यहां कुछ संकेत हैं कि आपकी साइट इस मैलवेयर से प्रभावित हो सकती है:
- आपकी वेबसाइट के विज़िटर्स को स्पैमी साइट्स पर रीडायरेक्ट किया जा रहा है (वर्डप्रेस रीडायरेक्शन हैक)
- आपकी वेबसाइट पर संपर्क और न्यूज़लेटर फॉर्म्स को स्पैम किया जा रहा है
- आप सर्वर पर अज्ञात फ़ाइलें पाते हैं
- होस्टिंग प्रदाता ने आपकी साइट को निलंबित कर दिया है
- आपकी साइट बहुत धीमी है
इसके बारे में अधिक जानने के लिए, वर्डप्रेस में PHP कोड एक्जीक्यूशन पर हमारे लेख को देखें। क्या अधिक है, निष्पादन के बाद दुर्भावनापूर्ण कोड तुरंत डिलीट हो जाता है। इसका मतलब है कि इसका कोई निशान नहीं रहता!
यदि आपको अपनी साइट में यह छिपा मैलवेयर मिलता है, तो यह बहुत संभावना है कि अधिक संक्रमित फ़ाइलें हैं जो आपकी साइट को हमलों के लिए खोल सकती हैं। इसलिए सबसे अच्छा कदम मैलवेयर को जल्द से जल्द हटाना और ऐसी संक्रमणों को फिर से रोकने पर काम करना है।
वर्डप्रेस से छिपा मैलवेयर कैसे हटाएं?
1. बैकअप लें।
मैलवेयर क्लीनअप प्रक्रिया शुरू करने से पहले, अपनी वर्तमान साइट के साथ-साथ उसके डेटाबेस का बैकअप लेना एक अच्छा विचार हो सकता है। यदि कुछ गलत होता है, तो आप इस संस्करण को पुनर्स्थापित कर सकते हैं। बैकअप को कंप्रेस्ड फॉर्मेट में लेना सुनिश्चित करें जैसे .zip फ़ाइल।
2. प्रभावित फ़ाइलों को हटाएं।
चूंकि यह प्लगइन्स में छिपे मैलवेयर का एक प्रकार है, शुरू करने के लिए एक अच्छी जगह वर्डप्रेस प्लगइन रिपॉजिटरी से प्लगइन के मूल संस्करण को देखना और दोनों की तुलना करना होगा। यदि आपको कोई संदिग्ध फ़ाइल मिलती है, तो उन्हें डिलीट करें। आप ताज़ा और अपडेटेड संस्करण डाउनलोड करके और पुराने को डिलीट करके प्लगइन फ़ाइलों को भी बदल सकते हैं।
संबंधित गाइड - वर्डप्रेस मैलवेयर रिमूवल
3. अपने वेब सर्वर को मैलवेयर और दुर्भावनापूर्ण फ़ाइलों के लिए स्कैन करें।
यह कदम यह सुनिश्चित करने के लिए है कि आपने कुछ भी मिस नहीं किया है। आप अपने वेब होस्ट द्वारा प्रदान किए गए cPanel में 'वायरस स्कैनर' टूल, मैलवेयर स्कैनर, या एस्ट्रा के वर्डप्रेस वेबसाइट क्लीनअप के साथ गारंटीकृत मैलवेयर क्लीनअप प्राप्त कर सकते हैं। हम आपको SQL इंजेक्शन, क्रेडिट कार्ड चुराने वाले मैलवेयर, फ़िशिंग अटैक, पासवर्ड हैक, और प्लगइन भेद्यताओं सहित आपके सामने आने वाले किसी भी सुरक्षा खतरे को ढूंढने और लड़ने में मदद करते हैं - यहां तक कि छिपे मैलवेयर भी!
आगे के हमलों को कैसे रोकें?
1. बार-बार अपडेट करें।
हैकर्स अपने तरीकों को बहुत बार अनुकूलित और बदलने के लिए जाने जाते हैं, इसलिए अपनी साइट को केवल एक बार साफ करना इसे नियमित रूप से करने जितना प्रभावी नहीं है। इसे कम करने के लिए, डेवलपर्स अक्सर अपडेट जारी करते हैं जहां ऐसी भेद्यताओं को पैच किया जाता है। इसलिए, इन हमलों के शीर्ष पर बने रहने का सबसे तेज़ तरीका है अपने प्लगइन्स को नियमित रूप से अपडेट करना।
2. नियमित रूप से मैलवेयर के लिए स्कैन करें।
अपनी साइट को मैलवेयर से संक्रमित होने से रोकने का एक और तरीका है नियमित रूप से मैलवेयर स्कैन शेड्यूल करना और समय-समय पर अपनी साइट के लिए सुरक्षा ऑडिट करवाना।
3. फायरवॉल का उपयोग करें।
ऐसे संक्रमणों को रोकने का सबसे अच्छा विकल्प फायरवॉल का उपयोग करना है। जब इंस्टॉल किया जाता है, तो वेब एप्लिकेशन फायरवॉल (WAF) जैसे एस्ट्रा अनिवार्य रूप से सर्वर पर बनाई जा रही किसी भी नई/हटाई गई/संशोधित फ़ाइलों की खोज करता है और नियमित रूप से मैलवेयर के लिए स्कैन भी करता है। हमारा सुरक्षा सूट आपकी साइट को स्वचालित रूप से सुरक्षित करने और सॉफ़्टवेयर को वर्चुअली पैच करने में मदद करता है, जिससे दुर्भावनापूर्ण अनुरोध आपकी वेबसाइट तक पहुंचने से रुक जाते हैं। इसका मतलब है कि आपको मैलवेयर या फिर से हैक होने के बारे में चिंता करने की ज़रूरत नहीं है!
एस्ट्रा सिक्योरिटी सूट के बारे में
एस्ट्रा वह अनिवार्य वेब सुरक्षा सूट है जो आपके लिए हैकर्स, इंटरनेट खतरों और बॉट्स से लड़ता है। हम वर्डप्रेस, ओपनकार्ट, Magento आदि जैसे लोकप्रिय CMS पर चलने वाली आपकी वेबसाइट्स के लिए सक्रिय सुरक्षा प्रदान करते हैं। हमारी सुरक्षा टीम पूरे वर्ष 24×7 उपलब्ध है ताकि आपके सभी सवालों का जवाब दे सके।