वर्डप्रेस साइटें हमेशा अपने बड़े उपयोगकर्ता आधार और व्यापक कार्यक्षमताओं की वजह से इंटरनेट धोखेबाजों के निशाने पर रही हैं। कमजोर प्लगइन्स का उपयोग करना, नवीनतम संस्करणों में समय पर अपडेट न करना, नियमित रूप से पैच लागू न करना, और सुरक्षा उपायों में लापरवाही वर्डप्रेस साइटों पर बड़ी संख्या में हमलों के प्रमुख कारण हैं।
अधूरे वर्डप्रेस इंस्टॉलेशन ने दुनिया के सबसे लोकप्रिय CMS वर्डप्रेस को PHP कोड इंजेक्शन हमले के प्रति संवेदनशील बना दिया है, जिसमें जून 2017 में 7.2 मिलियन से अधिक हमले हुए। वर्डप्रेस कोड इंजेक्शन अभियान विशेष रूप से मई और जून के दौरान चरम पर था जब हमलावरों ने उन वर्डप्रेस इंस्टॉलेशन को निशाना बनाया जो हाल ही में इंस्टॉल किए गए थे, लेकिन कॉन्फ़िगर नहीं किए गए थे। यह PHP कोड निष्पादन हमला हमलावर को एडमिन एक्सेस प्रदान करता है, जिससे कुछ ही समय में वेबसाइट पर पूर्ण नियंत्रण प्राप्त हो जाता है।
वर्डप्रेस क्यों?
वर्डप्रेस BBC America, TechCrunch, Sony Music आदि जैसी दुनिया की कुछ सबसे प्रसिद्ध वेबसाइटों को होस्ट करता है। परिणामस्वरूप, इसकी लोकप्रियता अच्छे और बुरे दोनों को आमंत्रित करती है। जैसे Windows OS मैलवेयर के लिए प्राथमिक लक्ष्य है और Android OS मोबाइल मैलवेयर के लिए, वर्डप्रेस (WP) CMS सबसे अधिक मांग वाले प्लेटफार्मों में से एक है, जिसकी बाजार हिस्सेदारी लगभग 59 प्रतिशत है। वर्डप्रेस-आधारित साइटों की भारी मात्रा उन्हें स्पैमर्स और साइबर अपराधियों के लिए स्वाभाविक लक्ष्य बनाती है जो वैध दिखने वाली वर्डप्रेस साइटों से समझौता करके अपने मैलवेयर को मुफ्त में होस्ट करते हैं।
कोड इंजेक्शन: वर्डप्रेस साइटों पर हमला कैसे होता है?
अधिकांश वर्डप्रेस उपयोगकर्ता या तो अपने होस्टिंग खाते पर एक डायरेक्टरी में आर्काइव को अनज़िप करके या होस्टिंग प्रदाता से वन-क्लिक इंस्टॉलर का उपयोग करके प्लेटफॉर्म इंस्टॉल करते हैं। लेकिन यह प्रक्रिया तब तक अधूरी रहती है जब तक उपयोगकर्ता एक कॉन्फ़िगरेशन फ़ाइल नहीं बनाता। यह उन वर्डप्रेस साइट मालिकों के लिए एक प्रमुख कारण बन जाता है जो इंस्टॉलेशन पूरा करने में विफल रहते हैं, हमले के प्रति संवेदनशील हो जाते हैं।
हमला शुरू करने के लिए, हमलावर सेटअप URL को स्कैन करेगा और उन वर्डप्रेस इंस्टेंस की पहचान करेगा जहां इंस्टॉलेशन का कॉन्फ़िगरेशन भाग अधूरा छोड़ दिया गया है। यह साइट को बाहरी संचालन के लिए खुला छोड़ देता है, इस प्रकार बाहरी पक्षों को उपयोगकर्ता की ओर से इंस्टॉलेशन को एक्सेस और पूरा करने की अनुमति देता है।
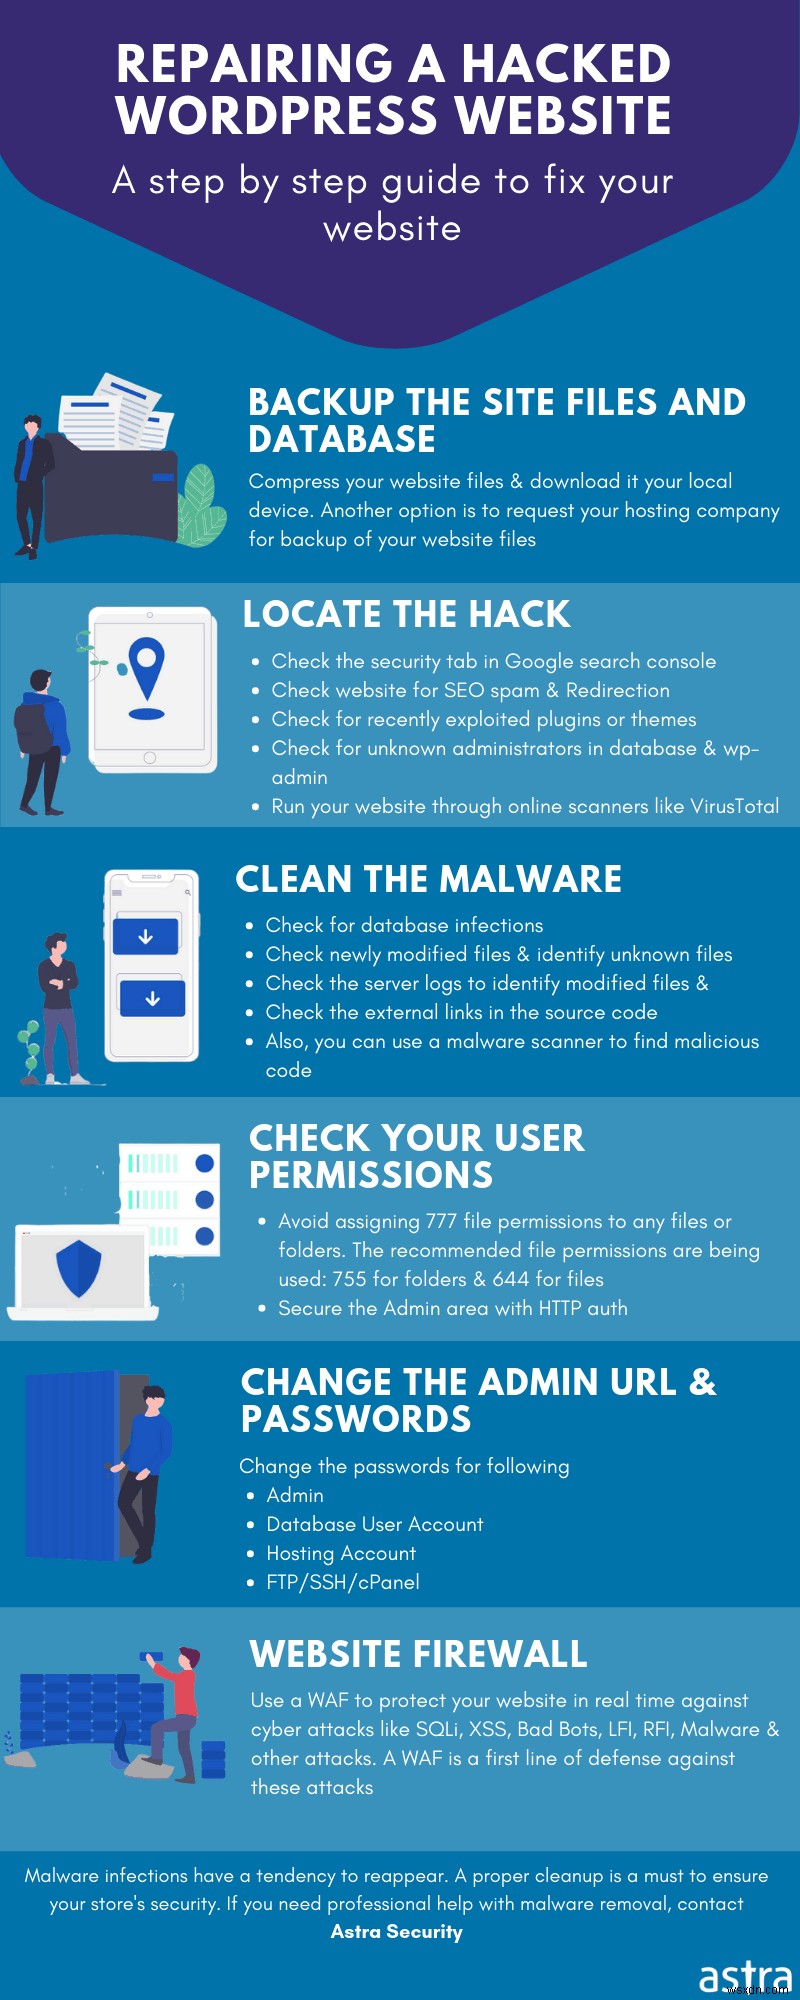
आपकी वर्डप्रेस साइट को अपने कब्जे में लेने के लिए, हमलावर उस असंकल्पित साइट को वहीं से उठाएगा जहां आपने छोड़ा था, एक थीम लॉन्च करेगा और एक PHP कोड इंसर्ट करेगा, या एक कस्टम प्लगइन बनाएगा और अपलोड करेगा। एक बार जब हमलावर एडमिन एक्सेस प्राप्त कर लेता है, तो वह आसानी से PHP कोड निष्पादन लागू कर सकता है और दुर्भावनापूर्ण गतिविधियों की एक श्रृंखला शुरू कर सकता है। एडमिन के रूप में, हमलावर अब होस्टिंग सर्वर पर सभी फ़ाइलों, वेबसाइटों और यहां तक कि डेटाबेस तक पहुंच सकता है।
अपने वर्डप्रेस को सुरक्षित करने के लिए सर्वोत्तम सुरक्षा प्रथाओं पर हमारे ब्लॉग को देखें।
इस दोष को कम करने का एक स्पष्ट तरीका यह है कि इंस्टॉलेशन के दौरान अपने वर्डप्रेस कॉन्फ़िगरेशन को पूरा करना सुनिश्चित करें। इसके अलावा, अब पहले से कहीं अधिक, वेबसाइट एडमिन के लिए अपनी साइटों को किसी भी अधूरे इंस्टॉलेशन के लिए स्कैन करना अनिवार्य हो गया है। नियमित निगरानी और ऑडिटिंग भी भविष्य में ऐसे हमलों से आपकी साइट की रक्षा कर सकते हैं।