2017 हैकर्स का वर्ष था। कंटेंट मैनेजमेंट सिस्टम, ई-कॉमर्स पोर्टल, डेटा उल्लंघन से लेकर वित्तीय संस्थानों की हैक की गई वेबसाइटों तक, साइबर अपराध हर गुजरते साल के साथ बढ़ रहा है। 2017 में भारी साइबर हमले देखे गए जैसे बड़े पैमाने पर वित्तीय डेटा चोरी इक्विफैक्स डेटा ब्रीच, वानाक्राई साइबर अटैक जो 2017 का सबसे घातक रैनसमवेयर हमला था, पेट्या रैनसमवेयर हमला, और कुख्यात याहू डेटा ब्रीच कुछ नाम हैं।
वेबसाइटें आमतौर पर कैसे हैक होती हैं?
Google ने हाल ही में नोट किया कि उसने हैक की गई वेबसाइटों की संख्या में 32% की वृद्धि देखी है। वेबसाइटों के हैक होने के सबसे आम तरीके हैं:
- सुरक्षा अपडेट चूकना: सुरक्षा पैच और अपडेट से चूकना सॉफ़्टवेयर को हमलावरों के प्रति संवेदनशील बनाता है। यह सुनिश्चित करना अनिवार्य है कि वेब सर्वर सॉफ़्टवेयर, CMS, प्लगइन्स, और अन्य आवश्यक सॉफ़्टवेयर सभी स्वचालित रूप से अपडेट होने के लिए सेट हैं।
- कमजोर पासवर्ड: समझौता किए गए खाता क्रेडेंशियल हैक की गई वेबसाइटों के सबसे प्रचलित कारणों में से एक है। उपयोगकर्ता अक्सर मजबूत पासवर्ड नियमों का पालन नहीं करते हैं या कई खातों के लिए एक ही पासवर्ड का उपयोग करते हैं जिससे खाता समझौता हो जाता है। एक हैकर यादृच्छिक अनुमानों के माध्यम से या विभिन्न विविधताओं को आजमाकर आपके पासवर्ड का अनुमान लगा सकता है।
- डेटा लीक: गलत तरीके से संभाले जाने पर, या अनुचित तरीके से अपलोड किए जाने पर, डेटा लीक के हिस्से के रूप में उपलब्ध हो सकता है। "डॉर्किंग" नामक एक विधि सामान्य खोज इंजनों का उपयोग करके समझौता किए गए डेटा को ढूंढ सकती है।
- असुरक्षित थीम और प्लगइन्स: हमलावर आमतौर पर पेड प्लगइन्स या थीम के मुफ्त संस्करणों में दुर्भावनापूर्ण कोड जोड़ते हैं। इसलिए, जबकि पैच्ड प्लगइन्स और थीम सुनिश्चित करना महत्वपूर्ण है, उन थीम या प्लगइन्स को हटाना आवश्यक है जिन्हें उनके डेवलपर्स द्वारा अब बनाए नहीं रखा जाता है। इसके अलावा, मुफ्त प्लगइन्स या अपरिचित वेबसाइट के माध्यम से उपलब्ध प्लगइन्स का उपयोग करने से सावधान रहें।
हैकर्स हैक की गई वेबसाइटों के साथ क्या कर सकते हैं
लेकिन एक बार जानकारी से समझौता हो जाने पर, एक हैकर संभावित रूप से इस डेटा के साथ क्या कर सकता है? जबकि इसके बारे में कई अटकलें हैं, एक हमलावर के स्थान पर खुद को रखकर उसके हैक के बाद के कार्यों को समझना आपको संभावित भविष्य के साइबर हमलों से नुकसान को कम करने में मदद कर सकता है।
एक हैकर की हैक के बाद की चेकलिस्ट में निम्नलिखित कार्रवाइयां शामिल होने की संभावना है:
-
चोरी किए गए डेटा की सूची बनाएं
हैक के बाद, हैकर्स क्रेडिट कार्ड विवरण, प्रमाणीकरण क्रेडेंशियल्स, नाम, पते और फोन नंबर जैसी व्यक्तिगत जानकारी जैसी वित्तीय जानकारी की एक सूची बनाते हैं।
-
जानकारी बेचें
नाम, क्रेडेंशियल्स, पते और फोन नंबर जैसी व्यक्तिगत जानकारी हैकर्स द्वारा थोक में बेची जाती है। Quartz का अनुमान है कि किसी की व्यक्तिगत जानकारी का पूरा सेट जिसमें पहचान संख्या, पता, जन्मतिथि, और संभवतः क्रेडिट कार्ड जानकारी शामिल है, काले बाजार में $1 और $450 के बीच खर्च हो सकती है।
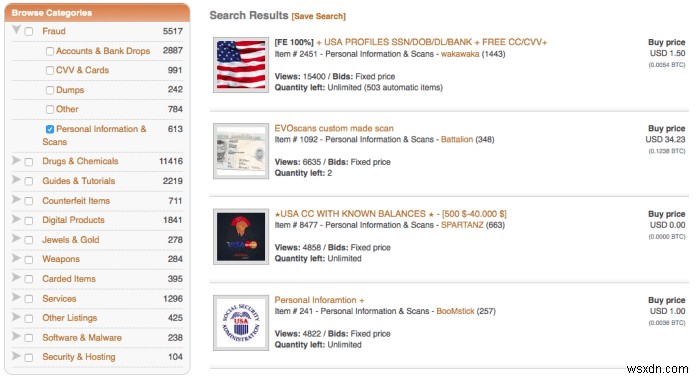
अच्छी चीजों को फ़िल्टर करें
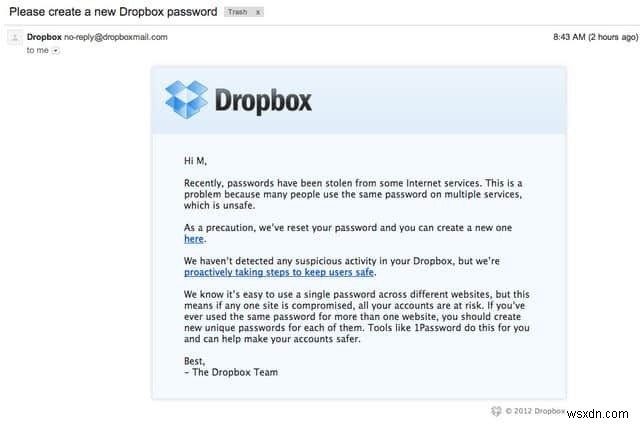
सभी उल्लंघन किए गए प्रमाणीकरण खातों की सूची बनाने के बाद, हैकर्स फिर सबसे आकर्षक लोगों को ढूंढते हैं जिन्हें बाकी की तुलना में अधिक मूल्यों पर बेचा जा सकता है। सरकारी और सैन्य पते जैसी जानकारी बेहद मूल्यवान है। अन्य मूल्यवान जानकारी में बड़ी कंपनियों के कंपनी ईमेल पते और पासवर्ड शामिल होंगे। एक हैकर इन क्रेडेंशियल्स को डार्क वेब पर दूसरों को बहुत अधिक कीमत पर बेच सकता है। इसके अलावा, एक वेबसाइट से हैक दूसरे पर सूचना उल्लंघन का कारण बन सकता है। उदाहरण के लिए, जब 2012 में ड्रॉपबॉक्स का उल्लंघन हुआ था, तो यह उसी साल लिंक्डइन डेटा ब्रीच के दौरान चुराए गए क्रेडेंशियल्स का उपयोग करके किया गया था। उपयोगकर्ता अक्सर कई खातों के लिए एक ही पासवर्ड का पुन: उपयोग करते हैं, और यह कुछ ऐसा है जिसे एक हैकर आमतौर पर शोषण करता है।
कार्ड बेचें
हैकर्स आमतौर पर क्रेडिट कार्ड नंबर जैसी वित्तीय जानकारी को दस या सौ के समूहों में सही ज्ञान वाले व्यक्तियों को बेचते हैं। इस जानकारी को आमतौर पर एक "ब्रोकर" को बेचा जाता है जो फिर उन्हें "कार्डर" को बिना पता चले बेच देता है। ये "कार्डर्स" चोरी की गई क्रेडिट कार्ड जानकारी का उपयोग स्टोर या Amazon.com के लिए गिफ्ट कार्ड खरीदने के लिए कर सकते हैं, और फिर उन कार्डों का उपयोग भौतिक सामान खरीदने के लिए कर सकते हैं।
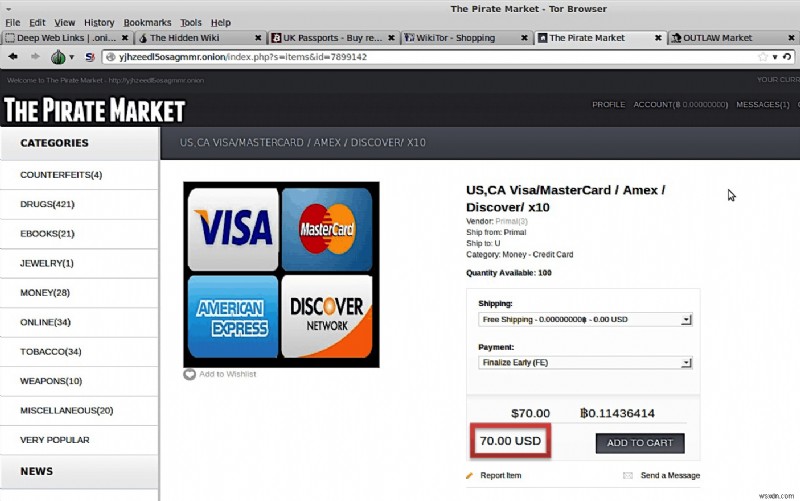
गिफ्ट कार्ड, बदले में, इलेक्ट्रॉनिक्स जैसे उच्च-मूल्य वाले सामान खरीदने के लिए उपयोग किया जाता है, जिससे कंपनियों के लिए पता लगाना मुश्किल हो जाता है। जब तक कंपनी धोखाधड़ी का पता लगाती है और कार्ड ब्लॉक हो जाते हैं, अपराधी खरीदे गए सामान के कब्जे में होता है। ये पैकेज आमतौर पर फिर एक री-शिपिंग घोटाले के माध्यम से भेजे जाते हैं। Craigslist जॉब लिस्टिंग जैसे वैध चैनलों का उपयोग करके, अनजान व्यक्तियों को खच्चरों (री-शिपर्स) के रूप में भर्ती किया जाता है। सामान फिर आमतौर पर देश के बाहर भेज दिए जाते हैं, या सीधे किसी को जो धोखेबाज द्वारा पोस्ट की गई नीलामी साइट से सामान खरीदता है।
थोक बिक्री
हैकर प्रमाणीकरण क्रेडेंशियल्स एकत्र करेगा और उन्हें रियायती मूल्य पर थोक में बेचेगा। हैक के बाद, हैक की गई कंपनी क्षति की मरम्मत और क्रेडेंशियल्स बदलने के लिए आवश्यक उपाय करेगी जिससे अधिकांश क्रेडेंशियल्स बेकार हो जाएंगे। इसलिए, हैकर छूट पर थोक बिक्री से लाभान्वित होता है।
2018 में पालन करने के लिए सरल वर्डप्रेस सुरक्षा युक्तियों पर हमारा वीडियो भी देखें।
हैक होने की संभावना को कम करने के लिए डेवलपर्स के लिए हमारा सिक्योर कोडिंग प्रैक्टिस चेकलिस्ट डाउनलोड करें।
व्यापक ऑनलाइन कमजोरियों के मद्देनजर अपनी वेबसाइट की सुरक्षा के बारे में चिंतित? आगे की सुरक्षा के लिए एस्ट्रा के वेब सुरक्षा सूट से संपर्क करें।