WordPress, 1 बिलियन से अधिक वेबसाइटों को शक्ति प्रदान करने वाला दिग्गज CMS, जिनमें सबसे उल्लेखनीय Techcrunch, The New Yorker, Sony, और MTV शामिल हैं, कई अन्य के अलावा, वेबसाइट सुरक्षा की बात आती है तो भेद्यता से रहित नहीं है। हाल ही में, इसके सबसे लोकप्रिय प्लगइन्स में से एक, WP Statistics, को त्रुटिपूर्ण माना गया, जिससे लगभग 300,000 वेबसाइटें ऑनलाइन हमलावरों द्वारा शोषण के लिए खुली रह गईं।
प्लगइन WP Statistics हाल ही में SQL इंजेक्शन दोष के प्रति संवेदनशील पाया गया है। जिसका फायदा उठाकर एक रिमोट हमलावर, एक सब्सक्राइबर खाते जितना ही, वेबसाइट के डेटाबेस से संवेदनशील जानकारी चुरा सकता है और संभवतः वेबसाइटों तक अनधिकृत पहुंच प्राप्त कर सकता है। भेद्यता को 'गंभीर' करार दिया गया है।
तकनीकी विवरण
SQL इंजेक्शन एक वेब एप्लिकेशन कदाचार को संदर्भित करता है जहां हैकर्स उपयोगकर्ता इनपुट में स्ट्रक्चर्ड क्वेरी लैंग्वेज (SQL) कोड इंजेक्ट करते हैं जिसका एकमात्र उद्देश्य डेटाबेस सामग्री चुराना है। भेद्यता WP Statistics प्लगइन में कई फ़ंक्शंस में रहती है जिसमें wp_statistics_searchengine_query() शामिल है।
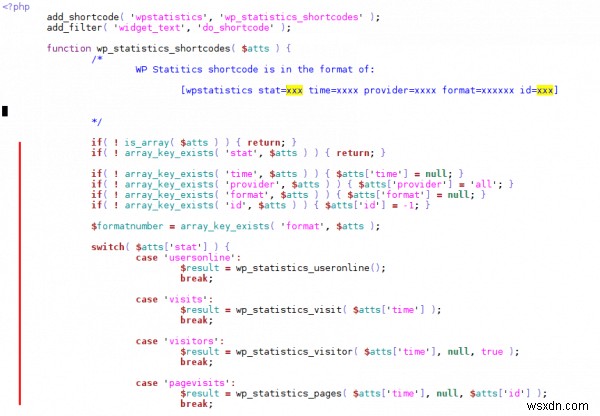
उपरोक्त शॉर्टकोड को केवल कॉल करके, एडमिन उपयोगकर्ता विज़िट की संख्या के बारे में विस्तृत जानकारी प्राप्त कर सकते हैं। जबकि शॉर्टकोड के कुछ गुण महत्वपूर्ण फ़ंक्शंस के लिए पैरामीटर के रूप में पारित किए जा रहे हैं, इन फ़ंक्शंस के लिए इनपुट को साफ करना आवश्यक हो जाता है। लेकिन इसके विपरीत, फ़ंक्शन wp_statistics_searchengine_query() WordPress की AJAX कार्यक्षमता के माध्यम से कोर फ़ंक्शन wp_ajax_parse_media_shortcode() के कारण पहुंच योग्य है।
यह मुद्दा फॉर्म क्वेरीज़ में एक बार डाले जाने पर डेटा को ठीक से साफ करने में सॉफ़्टवेयर की अक्षमता से उत्पन्न होता है। WordPress डेवलपर्स को ऐसी सामग्री बनाने की अनुमति देता है जिसे शॉर्टकोड का उपयोग करके पेज में इंजेक्ट किया जा सकता है। यह निम्न WP Statistics शॉर्टकोड के साथ एक समस्या बन जाता है:
[shortcode atts_1="test" atts_2="test"]
तुरंत अपडेट करें
प्लगइन्स WordPress आधारित वेबसाइटों को कार्यक्षमताओं का एक समूह प्रदान करते हैं। ऐसी भेद्यताएं एक बड़ी समस्या का प्रतीक हैं। तेजी से रिलीज़ करने और कार्यक्षमताओं को पहले बाजार में लाने के लिए, यह अक्सर एप्लिकेशन के सुरक्षा पहलू को त्यागने की ओर ले जाता है। WordPress सुरक्षा आज एक गंभीर मुद्दा है।
एकमात्र सुधार नवीनतम संस्करण में तुरंत अपडेट करना है। अपनी WordPress वेबसाइट को सुरक्षित करने और संभावित खतरों के लिए ऑडिट करने के लिए, Astra WordPress Security पर जाएं।