कमजोर WordPress प्लगइन्स की लगातार बढ़ती सूची में एक और प्लगइन शामिल हो गया है। WordPress मुफ्त प्लगइन FV Flowplayer Video Player जो पोस्ट या पेज में FLV या MP4 वीडियो एम्बेड करने के लिए उपयोग किया जाता है, XSS, SQL इंजेक्शन और CSV एक्सपोर्ट के प्रति संवेदनशील पाया गया है। वर्तमान में 40,000+ वेबसाइट्स पर इंस्टॉल, भेद्यताएं रिपोर्ट होने के बाद केवल 4 दिन पहले इसे अपडेट किया गया है। 7.3.14.727 से पहले के संस्करण उल्लिखित हमलों के प्रति संवेदनशील हैं।
FV Flowplayer Video Player SQLi भेद्यता
FV Flowplayer में यह बल्कि गंभीर SQLi भेद्यता एक अनऑथेंटिकेटेड हमलावर को दुर्भावनापूर्ण जावास्क्रिप्ट कोड इंजेक्ट करने देती है।
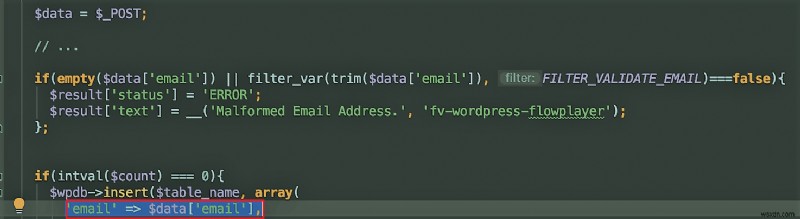
यहां कमजोर फ़ंक्शन `wp_ajax_nopriv_fv_wp_flowplayer_email_signup` ajax हुक है। ऊपर की स्क्रिप्ट में 'email' ईमेल फ़ील्ड में किसी भी इनपुट को स्वीकार करता है और डेटा संवेदनशील ईमेल डेटाबेस में प्रेषित हो जाता है।
WordPress में SQLi भेद्यता के मामले में, निम्नलिखित संकेत आपकी मदद कर सकते हैं यदि आपकी वेबसाइट से समझौता किया जा रहा है या नहीं। यहां सूची है:
- नए एडमिन यूजर्स जोड़े गए
- एडमिन यूजर पासवर्ड काम नहीं कर रहा
- हैकर ने डेटाबेस का स्क्रीनशॉट ईमेल किया
- Authorize.net टोकन लीक
- वेबसाइट विकृत
FV Flowplayer Video Player XSS भेद्यता
उपरोक्त दुर्भावनापूर्ण कोड, बदले में, एडमिन के वेब ब्राउज़र में एक्जीक्यूट होता है।
जैसा कि पहले चर्चा की गई, दुर्भावनापूर्ण इनपुट बिना सैनिटाइज्ड हुए ईमेल एक्सपोर्ट स्क्रीन पर पहुंच जाता है। इसके परिणाम विनाशकारी हो सकते हैं क्योंकि इसके परिणामस्वरूप स्थायी क्रॉस-साइट स्क्रिप्टिंग हमले हो सकते हैं।
यह `email` POST पैरामीटर में यूजर द्वारा प्रदान की गई किसी भी चीज़ को सेव करता है।
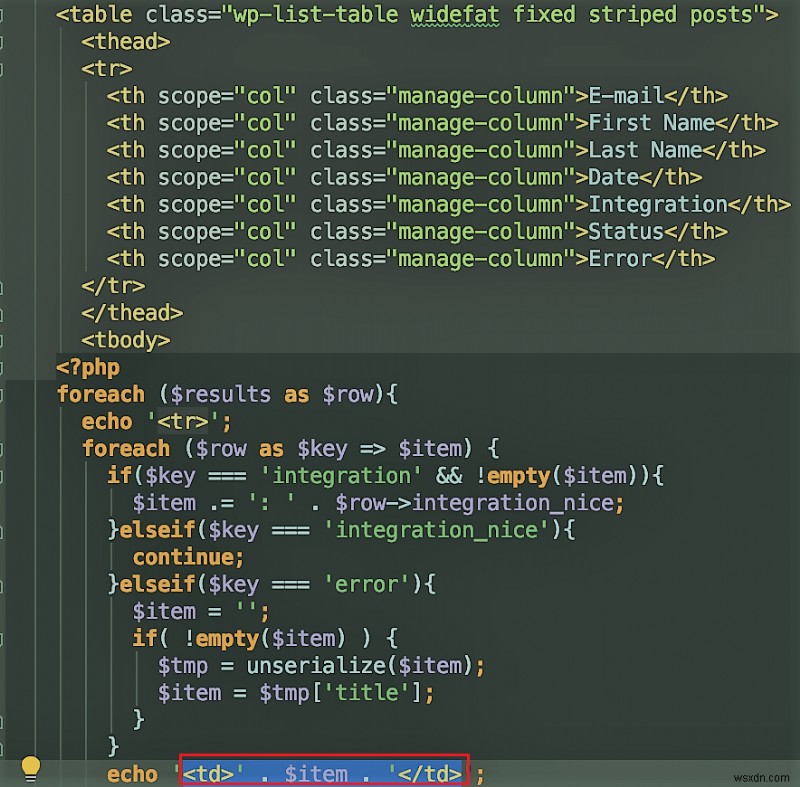
XSS भेद्यता काफी गंभीर है क्योंकि इसका फायदा उठाने पर आपकी WordPress वेबसाइट को गंभीर नुकसान हो सकता है। नीचे केवल कुछ संभावित शोषण सूचीबद्ध हैं जो XSS भेद्यता से उपज सकते हैं। या आप इसे समझौता होने के लक्षण के रूप में भी मान सकते हैं:
- दूसरी साइट पर रीडायरेक्ट करना
- दुर्भावनापूर्ण पॉप-अप
- WooCommerce क्रेडिट कार्ड हैक
- वेबसाइट पर दुर्भावनापूर्ण Google विज्ञापन
- वेबसाइट का यूजरनेम/पासवर्ड समझौता
FV Flowplayer Video Player CSV एक्सपोर्ट भेद्यता
FV प्लेयर में उजागर की गई एक और भेद्यता CSV एक्सपोर्ट भेद्यता है। यह भेद्यता किसी भी गेस्ट यूजर को सब्सक्राइबर की सूची डाउनलोड करने देती है, जो वास्तव में गोपनीयता का काफी उल्लंघन है। और विशेष रूप से खतरनाक भी, इस डेटा का उपयोग आपकी WordPress वेबसाइट का फायदा उठाने के लिए विभिन्न दुर्भावनापूर्ण तरीकों से किया जा सकता है।
सुरक्षा के लिए समाधान
यदि अनुपचारित छोड़ दिया जाए तो भेद्यताएं एक क्रूर साइबर हमले का परिणाम हो सकती हैं। और आप हमारी वेबसाइटों के लिए ऐसा नहीं चाहते हैं। तो, इन अत्यधिक अप्रत्याशित समय में आपके पास सबसे अच्छा दांव प्लगइन को अपडेट करना है। इसके अलावा,
नवीनतम संस्करणों में अपडेट करें
FV Flowplayer Video Player ने अपने नवीनतम संस्करण 7.3.15.727 के रूप में पैच्ड संस्करण जारी किए हैं। अपने प्लगइन को इस संस्करण में अपडेट करने से जोखिम काफी कम हो जाएगा।
Astra WordPress Security Suite
Astra वेबसाइट सुरक्षा WordPress के लिए अनुकूलित वेब एप्लिकेशन फ़ायरवॉल प्रदान करता है जो आपकी वेबसाइट को XSS, SQLi, CSV, खराब बॉट्स और 100+ अन्य कारनामों से बचाता है। फ़ायरवॉल के अलावा, Astra का मैलवेयर स्कैनर एक वेबसाइट को 10 मिनट से कम समय में स्कैन करने के लिए जाना जाता है और बाद के स्कैन के लिए 3 मिनट से कम समय लेता है।
अभी Astra डेमो प्राप्त करें, या हमारे साथ चैट करें और हम आपकी मदद करने में खुश होंगे।