WordPress की व्यापक उपस्थिति के कारण, हैकर्स वास्तव में हर लोकप्रिय WordPress प्लगइन को पार करने की लगातार कोशिश करते हैं। परिणामस्वरूप, WordPress प्लगइन्स में भेद्यता प्रकटीकरण एक अंतहीन प्रक्रिया की तरह लगता है। इस बार यह Zotabox द्वारा FB मैसेंजर लाइव चैट है। तो, Zotabox द्वारा FB मैसेंजर लाइव चैट में एक स्थायी XSS भेद्यता उजागर हुई है।
आधिकारिक WordPress प्लगइन डायरेक्टरी के अनुसार इस WordPress प्लगइन के 30,000 से अधिक सक्रिय इंस्टॉलेशन हैं। WordPress.org के अनुसार, इसे एक दिन पहले पैच्ड भेद्यता के साथ नए संस्करण 1.4.9 के साथ अपडेट किया गया है।
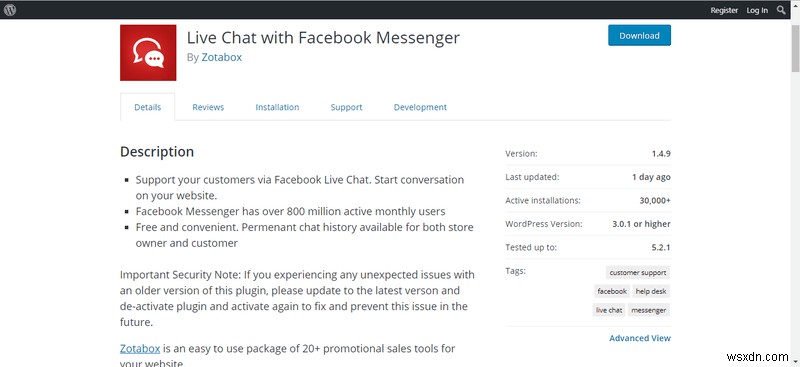
FB मैसेंजर लाइव चैट में XSS भेद्यता का विवरण
WordPress AJAX कार्यक्षमता के माध्यम से, जो डेटा को स्क्रिप्ट पर भेजने और फिर पेज को रीलोड किए बिना डेटा वापस प्राप्त करने के लिए जिम्मेदार है, फ़ंक्शन update_zb_fbc_code किसी के लिए भी सुलभ है।
जैसा कि आप कोड की निम्नलिखित पंक्तियों में देखेंगे कि wp_ajax_update_zb_fbc_code (ऑथेंटिकेटेड यूजर्स के लिए) और wp_ajax_nopriv_update_zb_fbc_code (कम विशेषाधिकार वाले यूजर्स के लिए), दोनों एक ही फ़ंक्शन "update_zb_fbc_code" का उपयोग करते हैं। इस प्रकार, किसी भी यूजर (लॉग इन या नहीं) को प्लगइन सेटिंग्स संशोधित करने की अनुमति देता है। मैं इस बात पर पर्याप्त जोर नहीं दे सकता कि यह भेद्यता कितनी गंभीर है और किन तरीकों से इसका दुरुपयोग किया जा सकता है।
154 add_action("wp_ajax_update_zb_fbc_code", "update_zb_fbc_code");
155 add_action("wp_ajax_nopriv_update_zb_fbc_code", "update_zb_fbc_code");
इसके अलावा, update_zb_fbc_code फ़ंक्शन प्लगइन सेटिंग्स बदलने की अनुमति देने से पहले क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF) को रोकने के लिए क्षमताओं की जांच या जांच नहीं करता है। इसके अलावा, इस फ़ंक्शन द्वारा सेटिंग्स संशोधित करने के लिए इनपुट का सैनिटाइजेशन और सत्यापन बहुत सीमित है। यह केवल () को सैनिटाइज करता है, जो अपर्याप्त है क्योंकि बदली गई सेटिंग्स फ्रंट एंड पर रेंडर की जाती हैं।
157 function update_zb_fbc_code(){
158 header('Access-Control-Allow-Origin: *');
159 header('Access-Control-Allow-Credentials: true');
160 $domain = addslashes($_REQUEST['domain']);
161 $public_key = addslashes($_REQUEST['access']);
162 $id = intval($_REQUEST['customer']);
163 $zbEmail = addslashes($_REQUEST['email']);
164 if(!isset($domain) || empty($domain)){
165 header("Location: ".admin_url()."admin.php?page=zb_fbc");
166 }else{
167 update_option( 'ztb_domainid', $domain );
168 update_option( 'ztb_access_key', $public_key );
169 update_option( 'ztb_id', $id );
170 update_option( 'ztb_email', $zbEmail );
171 update_option( 'ztb_status_disconnect', 2 );
172 wp_send_json( array(
173 'error' => false,
174 'message' => 'Update Zotabox embedded code successful !'
175 )
176 );
177 }
178 }
FB मैसेंजर लाइव चैट में इस XSS भेद्यता के कारण, उत्तराधिकारी प्रक्रियाएं भी प्रभावित होती हैं। प्लगइन insert_zb_fbc_code() को रजिस्टर करता है जब WordPress पेज लोड होते हैं:
151 add_action( 'wp_head', 'insert_zb_fbc_code' );फिर यह print_zb_fbc_code() फ़ंक्शन को प्रेषित होता है और इसी तरह।
139 function insert_zb_fbc_code(){
140 if(!is_admin()){
141 $domain = get_option( 'ztb_domainid', '' );
142 $ztb_source = get_option('ztb_source','');
143 $ztb_status_disconnect = get_option('ztb_status_disconnect','');
144 $connected = 2;
145 if(!empty($domain) && strlen($domain) > 0 && $ztb_status_disconnect ==
146$connected){
147 print_r(html_entity_decode(print_zb_fbc_code($domain)));
148 }
149 }
150 }
180 function print_zb_fbc_code($domainSecureID = "", $isHtml = false) {
181
182 $ds1 = substr($domainSecureID, 0, 1);
183 $ds2 = substr($domainSecureID, 1, 1);
184 $baseUrl = '//static.zotabox.com';
185 $code = <<सुरक्षित रहने के लिए अपडेट करें
सबसे स्पष्ट फिर भी महत्वपूर्ण सुरक्षा उपाय प्लगइन के पैच्ड संस्करण में अपडेट करना है। FB मैसेंजर लाइव चैट प्लगइन को संस्करण 1.4.9 में अपडेट किया गया है. किसी भी शोषण प्रयास को कम करने के लिए जल्द से जल्द इस संस्करण में अपडेट करना सुनिश्चित करें।
इसके अलावा, एक मजबूत सैनिटाइजिंग और सत्यापन प्रणाली आपकी वेबसाइट को XSS और CSRF जैसे मामलों से बचा सकती है।
एक व्यापक सुरक्षा समाधान
इन समयों में सुरक्षा को हल्के में लेना आपको बहुत महंगा पड़ेगा। अपनी वेबसाइट के लिए एक सतत और व्यापक निगरानी प्रणाली होने से आपकी वेबसाइट को सुरक्षित करने में एक लंबा रास्ता तय होगा। WordPress के लिए अनुकूलित Astra WordPress Security Suite जैसे सुरक्षा समाधान एक रक्षक हो सकते हैं। Astra आपकी वेबसाइट के लिए फ़ायरवॉल प्रदान करता है, जो XSS, CSRF, खराब बॉट्स, SQLi और 100+ अन्य संभावित हमलों के खिलाफ एक बाधा डालता है। अभी Astra डेमो प्राप्त करें या हमें यहां संदेश दें, और हम मदद करने में खुश होंगे।