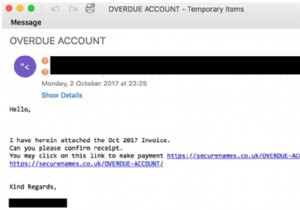
हालांकि मैक की सुरक्षा को तोड़ना आसान नहीं है, फिर भी इंटरनेट पर कई चालाक हैकर प्रोग्राम आपके कंप्यूटर पर अपना रास्ता खोज सकते हैं। बहुत से लोग मैक मैलवेयर को वायरस के साथ भ्रमित करते हैं, लेकिन वे समान नहीं हैं। मैक मैलवेयर कोई भी सॉफ़्टवेयर है जिसे जानबूझकर कंप्यूटर को नुकसान पहुंचाने के लिए डिज़ाइन किया गया है। यह वायरस की तुलना में अधिक जटिल और विनाशकारी है।
एक और महत्वपूर्ण खतरा जिसका अधिकांश macOS उपयोगकर्ता सामना करते हैं वे हैं कीलॉगर्स, ये गतिविधि निगरानी प्रोग्राम हैं जो बुरे लोगों को आपकी व्यक्तिगत जानकारी तक पहुंच देते हैं। जैसा कि नाम से संकेत मिलता है, यह एक प्रकार का मैलवेयर है जो आपके कीबोर्ड पर किए गए हर कीप्रेस को कैप्चर करता है। इस रिकॉर्ड की गई जानकारी के साथ, एक हैकर स्क्रीन पर क्या आता है यह देखे बिना आपके विभिन्न ऑनलाइन खातों के लिए आपके उपयोगकर्ता नाम और पासवर्ड का पता लगा सकता है।
 तो, आप कैसे पता लगाते हैं कि आपका macOS संक्रमित है?
जिस क्षण आपका macOS मैलवेयर से संक्रमित हो जाता है:
- यह पहले से धीमा चलना शुरू कर देता है
- अचानक विज्ञापन हर बार पॉप अप होने लगते हैं
- अनजान ऐप्स और प्रोग्राम डेस्कटॉप पर दिखाई देने लगते हैं
- ऐप्स को जबरन इंस्टॉल करने के लिए पॉप-अप दिखाई देने लगते हैं
- यह बिना किसी कारण के स्वचालित रूप से रीबूट और शट डाउन होता है
अपने macOS मशीन को मौजूदा या नए खतरों से लक्षित होने से बचाने के लिए, एक समर्पित एंटीवायरस समाधान का उपयोग करने का प्रयास करें जो उन सभी संभावित खतरों का पता लगाता है और समाप्त करता है जो सिस्टम प्रदर्शन को बाधित कर सकते हैं।
मैक से मैलवेयर का पता कैसे लगाएं और हटाएं?
दुर्भावनापूर्ण सामग्री और दुष्ट संक्रमण से सुरक्षित रहने के लिए, सर्वश्रेष्ठ मैक एंटीवायरस सॉफ़्टवेयर - इंटेगो एंटीवायरस की मदद लें!
यह मजबूत कार्यक्षमताओं का एक समूह पेश करता है जो आपके macOS को सभी ऑनलाइन और ऑफलाइन खतरों से बचाता है। इंटेगो एंटीवायरस स्मार्ट एल्गोरिदम के साथ काम करता है जो प्रभावी रूप से संदिग्ध सामग्री का पता लगाता है और क्वारंटाइन करता है जो आपकी मशीन के लिए गंभीर खतरा पैदा कर सकती है। यह एक पैकेज में विभिन्न प्रकार के ऐप्स (कंटेंटबैरियर, नेटबैरियर, नेटअपडेट, वायरसबैरियर, आदि) पेश करता है जो यह सुनिश्चित करता है कि कोई मैलवेयर, स्पाइवेयर, एडवेयर, या अन्य वायरस पीछे न रह जाए। यह उपयोगकर्ताओं को सुरक्षित वेब ब्राउज़िंग अनुभव और डेटा सुरक्षा प्रदान करने के लिए उपकरण भी प्रदान करता है। आप अपने मैक को स्थिर और प्रदर्शन में स्मूथ रखने के लिए विभिन्न प्रकार के क्लीनिंग और ऑप्टिमाइज़ेशन टूल्स (वॉशिंग मशीन) का उपयोग भी कर सकते हैं। इसका विशाल वायरस डेटाबेस नियमित अपडेट प्राप्त करता है ताकि आपकी मशीन हमेशा मौजूदा और आगामी मैलवेयर खतरों से सुरक्षित रहे।
इतना ही नहीं, आप मैलवेयर स्कैनिंग को स्वचालित रूप से शेड्यूल भी कर सकते हैं ताकि कोई संभावित खतरा अनदेखा न रह जाए। 24*7 विशेषज्ञ सहायता के साथ, इंटेगो एंटीवायरस निश्चित रूप से सर्वश्रेष्ठ श्रेणी की मैक सुरक्षा पाने के सबसे आसान और प्रभावी तरीकों में से एक है!
मैक पर इंटेगो एंटीवायरस का उपयोग कैसे करें?
एक बार जब आप अपने macOS पर इंटेगो एंटीवायरस इंस्टॉल कर लेते हैं। नीचे दिए गए निर्देशों का पालन करें:
1. सफल इंस्टॉलेशन के बाद, अपने मैक पर इंटेगो एंटीवायरस लॉन्च करें। इंटेगो पैकेज के साथ इंस्टॉल किए गए सभी ऐप्स की एक सूची आपको प्रदर्शित की जाएगी। इसमें शामिल हैं:
2. अपने मैक पर सभी संभावित संक्रमणों का पता लगाने और एक संपूर्ण मैलवेयर स्कैन चलाने के लिए, वायरसबैरियर चुनें। ऐप रीयल-टाइम सुरक्षा प्रदान करता है और आपके मैक को नए और मौजूदा मैलवेयर, वायरस, स्पाइवेयर, एडवेयर, ट्रोजन हॉर्स, आदि से बचाता है। व्यापक स्कैनिंग प्रक्रिया शुरू करने के लिए फुल स्कैन चलाने की सिफारिश की जाती है।
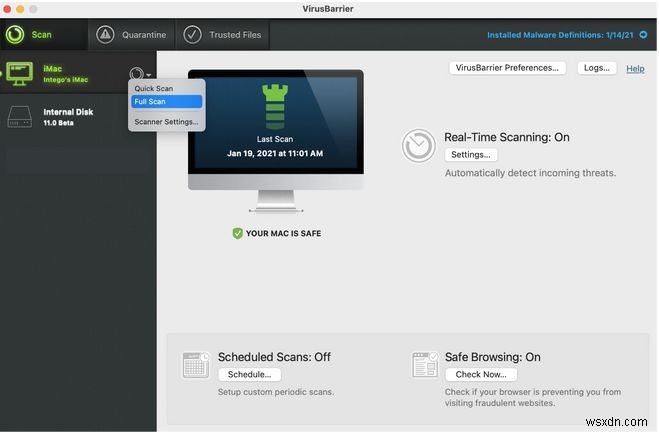
एक बार स्कैनिंग पूरी हो जाने पर, सॉफ़्टवेयर तुरंत पता चले दुर्भावनापूर्ण या संदिग्ध खतरों को क्वारंटाइन कर देगा। आप धोखाधड़ी वाली वेबसाइटों पर जाने से खुद को रोकने के लिए सेफ ब्राउजिंग मोड भी चालू कर सकते हैं।
इंटेगो एंटीवायरस पूरी सिस्टम को स्कैन करने, धोखाधड़ी वाली साइटों को ब्लॉक करने, स्वचालित शेड्यूलर, पेरेंटल कंट्रोल, और वायरस के विशाल डेटाबेस जैसी उन्नत कार्यक्षमताओं के साथ काम करता है जो सुनिश्चित करते हैं कि आपका मैक हमेशा सुरक्षित और संरक्षित रहे।
एक औसत macOS उपयोगकर्ता को सिस्टम पर मैलवेयर या कीलॉगर की पहचान करने में बहुत कठिनाई हो सकती है। लेकिन इंटेगो एंटीवायरस, ReiKey और KnockKnock जैसे मैक सुरक्षा सॉफ़्टवेयर की बदौलत ये सभी संदिग्ध प्रोग्राम जल्द से जल्द पता लगाए जा सकते हैं।
कीलॉगर्स आपके सिस्टम पर कैसे आते हैं?
कीलॉगर्स आपके गोपनीय डेटा तक धोखाधड़ी से पहुंच प्राप्त करने के लिए काम करते हैं जिसमें SSN, क्रेडेंशियल्स और अन्य व्यक्तिगत विवरण शामिल हैं। ज्यादातर ये कीलॉगर्स मैलवेयर नमूनों के माध्यम से लक्ष्य के सिस्टम पर इंस्टॉल किए जाते हैं। शायद आपको किसी लिंक पर क्लिक करने के लिए बरगलाया गया हो और आपके मैक मशीन पर एक कीलॉगर इंस्टॉल हो गया हो।
कीलॉगर्स आपके सिस्टम पर कैसे आते हैं इसके कुछ अन्य तरीके नीचे सूचीबद्ध हैं:
- यह संक्रमित फ़ाइल से हो सकता है।
- USB रबर डकी वाला एक हैकर (एक कीस्ट्रोक इंजेक्शन टूल जो एक सामान्य फ्लैश ड्राइव के रूप में प्रच्छन्न होता है)
- ट्रोजन के माध्यम से (जो एक उपयोगी उपयोगिता होने का दिखावा करता है लेकिन आपके कंप्यूटर पर मैलवेयर डाल देता है)
और पढ़ें: सर्वश्रेष्ठ मैक बूस्टिंग सॉफ़्टवेयर
मैक पर कीलॉगर्स का पता कैसे लगाएं?
यदि आपको लगता है कि एक हैकर ने आपकी व्यक्तिगत डेटा तक पहुंच प्राप्त करने के लिए एक कीलॉगर इंस्टॉल किया है, तो इसे तुरंत हटाना आपके डेटा की रक्षा के लिए पहला कदम होना चाहिए!
सौभाग्य से, ReiKey और KnockKnock जैसे उपकरण हैं जो उपयोगकर्ताओं को संदिग्ध प्रोग्रामों को पहचानने में मदद करते हैं ताकि आपके सिस्टम पर छिपे कीलॉगर्स और अन्य दुर्भावनापूर्ण सामग्री की खोज की जा सके।
ReiKey का उपयोग करके, आप सॉफ़्टवेयर को स्कैन और मॉनिटर कर सकते हैं जो कीबोर्ड इवेंट टैप इंस्टॉल करता है ताकि कीस्ट्रोक्स को इंटरसेप्ट किया जा सके। सुरक्षा शोधकर्ता पैट्रिक वार्डल द्वारा विकसित, ReiKey CoreGraphics का उपयोग करने वाले मैलवेयर के खिलाफ काफी कुशल टूल है। टूल बस उपयोगकर्ताओं को सचेत करता है जब भी एक नया कीबोर्ड इवेंट टैप सक्रिय होता है।
अलर्ट निम्नलिखित जानकारी प्रदान करता है:
- वह प्रक्रिया जिसने कीबोर्ड इवेंट टैप इंस्टॉल किया
- इवेंट टैप का लक्ष्य
- कीबोर्ड इवेंट टैप का प्रकार: यह 'पैसिव लिसनर' या 'एक्टिव फिल्टर' हो सकता है
इसके अलावा, संभावना है कि एक कीलॉगर लगातार इंस्टॉल किया गया हो, आप उन्हें KnockKnock जैसे किसी अन्य मुफ्त टूल के माध्यम से खोज सकते हैं। जब KnockKnock के साथ स्कैन चलाया जाता है, तो यह उन प्रकार के प्रोग्रामों को सूचीबद्ध करेगा जिनका मैलवेयर आमतौर पर लगातार चलने के लिए लाभ उठाता है।
आइए देखें कि ये कीलॉगर डिटेक्टर कैसे काम करते हैं:
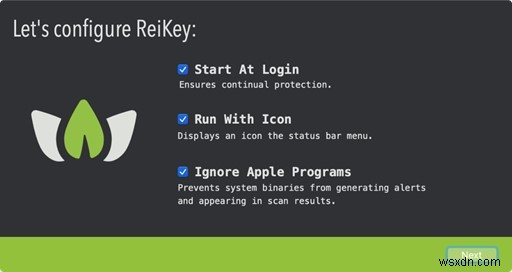
चरण 1- अप-टू-डेट macOS सिस्टम पर ReiKey डाउनलोड और इंस्टॉल करें।
चरण 2- एक बार जब आप सॉफ़्टवेयर को सफलतापूर्वक इंस्टॉल कर लेते हैं, तो ReiKey आइकन आपके टास्कबार पर रखा जाएगा।
चरण 3- ReiKey आइकन > प्राथमिकताएं > पर क्लिक करें और कॉन्फ़िगरेशन सेट करें: क्या आप प्रोग्राम को लॉगिन पर चलाना चाहते हैं या स्टेटस बार में आइकन के साथ चलाना चाहते हैं और क्या आप स्कैनिंग के दौरान कुछ प्रोग्राम को बाहर करना चाहते हैं।
चरण 4- अब ReiKey पूरी तरह सेट और कॉन्फ़िगर हो गया है, आइए स्कैनिंग शुरू करें। ReiKey आइकन > स्कैन पर क्लिक करें > स्क्रीन पर एक नई विंडो दिखाई देगी जो परिणाम प्रस्तुत करेगी। आपको प्रदर्शित किया जाएगा कि कौन से प्रोग्राम और ऐप्स आपके कीबोर्ड में टैप कर रहे हैं।
हर बार जब ReiKey एक नया कीबोर्ड इवेंट टैप का पता लगाएगा, तो यह macOS के नोटिफिकेशन सेंटर के माध्यम से एक अलर्ट उत्पन्न करेगा।
लगातार मैलवेयर की तलाश के लिए, KnockKnock जैसे टूल की मदद लें जो बिना इंस्टॉल किए सीधे चलेगा।
चरण 1- KnockKnock पेज पर जाएं और मैक सुरक्षा प्रोग्राम डाउनलोड करें।
चरण 2- एक बार इंस्टॉल हो जाने पर, KnockKnock.app फ़ाइल चलाएं और स्कैन चलाने के लिए आवश्यक अनुमति दें।
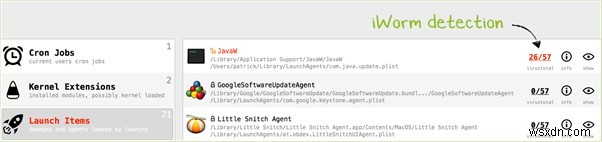
चरण 3- एक बार स्कैनिंग पूरी हो जाने पर, सभी लगातार इंस्टॉल किए गए ऐप्स सूचीबद्ध होंगे।
चरण 4- उन प्रोग्रामों को पहचानने की कोशिश करें जिनका आप उपयोग नहीं करते या जिन्हें इंस्टॉल करना आपको याद नहीं है। आप वायरसटोटल स्कोर की जांच करके इन संदिग्ध ऐप्स को करीब से देख सकते हैं। मैलवेयर का पता चलेगा और लाल रंग में हाइलाइट किया जाएगा।
 ध्यान रखने योग्य कुछ टिप्स
- अपने कंप्यूटर पर अवांछित प्रोग्राम इंस्टॉल हैं या नहीं, इसकी जांच करते रहें और उन्हें जल्द से जल्द हटा दें।
- अज्ञात स्रोतों से ऐप्स डाउनलोड करने से बचें।
- जब भी संभव हो वर्चुअल कीबोर्ड का उपयोग करें, खासकर बैंकिंग साइट्स तक पहुंचते समय।
- अपने macOS के चारों ओर अंतिम सुरक्षा और सुरक्षा के लिए एक ढाल बनाने वाले एंटीवायरस सॉफ़्टवेयर का उपयोग करने में संकोच न करें!
एक औसत macOS उपयोगकर्ता को सिस्टम पर मैलवेयर या कीलॉगर की पहचान करने में बहुत कठिनाई हो सकती है। लेकिन सिस्टवेक एंटी-मैलवेयर, ReiKey और KnockKnock जैसे मैक सुरक्षा सॉफ़्टवेयर की बदौलत ये सभी संदिग्ध प्रोग्राम जल्द से जल्द पता लगाए जा सकते हैं।
आप जो टाइप करते हैं उससे सावधान रहें। . . .
लेख पसंद आया? कृपया नीचे टिप्पणी अनुभाग में अपने विचार साझा करें। अधिक तकनीकी अपडेट के लिए, हमें फेसबुक, ट्विटर और लिंक्डइन पर फॉलो करें।