Contact Form 7 लगभग 10 मिलियन सक्रिय इंस्टॉल के साथ सबसे लोकप्रिय वर्डप्रेस प्लगइन्स में से एक है। वर्षों में, इसमें कई प्रमुख सुरक्षा खामियां होने का खुलासा हुआ है। आश्चर्यजनक रूप से, इन कमजोरियों ने कई साइट्स को हैक किया है।
विशेष रूप से, 7 साल पहले का एक है - प्रिविलेज एस्केलेशन भेद्यता। अन्य भेद्यताएं अपेक्षाकृत मामूली रही हैं और बड़े पैमाने पर शोषित नहीं हुईं। लेकिन प्रिविलेज एस्केलेशन भेद्यता अभी भी दुनिया भर की वेबसाइट्स में प्रमुख सुरक्षा उल्लंघनों और हैक्स का कारण बनती है।
हम इस लेख के दौरान इसके बारे में और बताएंगे और आपको Contact Form 7 प्रिविलेज एस्केलेशन भेद्यता को ठीक करने का एक अचूक तरीका देंगे।
Contact Form 7 भेद्यता क्या है?
Contact Form 7 भेद्यता हैकर्स को वर्डप्रेस अपलोड्स फ़ोल्डर में मैलवेयर अपलोड करने की अनुमति देती है; विशेष रूप से /wp-content/uploads/wpcf7_uploads/ फ़ोल्डर। एक बार फ़ाइल अपलोड हो जाने के बाद, हैकर्स तब पूरी वेबसाइट का नियंत्रण ले सकते हैं।
अब, कोई कल्पना करेगा कि wpcf7_uploads फ़ोल्डर की सामग्री को हटाने से समस्या हल हो जाएगी। लेकिन यह सच नहीं है। इसलिए, यदि आपने वह विधि आज़माई और विफल रहे, तो आप अकेले नहीं हैं।
समय के साथ हमने देखा है कि एक बार पहुंच प्राप्त करने के बाद हैकर्स पूरी साइट पर मैलवेयर फैला देते हैं। Contact Form 7 भेद्यता हैकर को पूर्ण पहुंच देती है, और इस प्रकार हैकर कर सकता है, और आमतौर पर करता है, हजारों फ़ाइलों और डेटाबेस को संक्रमित करता है।
जाहिर है, यह सफाई प्रक्रिया को काफी जटिल बना देता है। इसलिए एक अच्छे स्कैनर और फिर एक क्लीनर को स्थापित करना महत्वपूर्ण है ताकि इस घातक मैलवेयर के हर निशान को साफ किया जा सके।
हैक की गई साइट को कैसे ठीक करें
जैसा कि हम पहले ही समझा चुके हैं, प्रिविलेज एस्केलेशन भेद्यता के कारण हैक हुई वेबसाइट को ठीक करना अविश्वसनीय रूप से कठिन है। यह किसी विशिष्ट फ़ोल्डर से एक दुर्भावनापूर्ण फ़ाइल को हटाने जितना सरल नहीं है।
जिस क्षण हैकर ने फ़ाइल अपलोड की, उन्हें सर्वर पर हर फ़ोल्डर तक पहुंच मिल गई। इसका मतलब है कि हैकर सचमुच किसी भी फ़ाइल या डेटाबेस टेबल पर मैलवेयर लगा सकता था। उन्होंने आपकी वेबसाइट को दूसरी बार पुनः संक्रमित करने के लिए बैकडोर्स भी छोड़ दिए होंगे।
इसे ध्यान में रखते हुए, हम आपको इस समस्या को ठीक करने के लिए 3 सरल और प्रभावी चरण देने जा रहे हैं। इस सटीक क्रम में पालन करना याद रखें:
चरण #1: मैलवेयर ढूंढें और हटाएं
यदि आप Contact Form 7 का उपयोग कर रहे हैं, तो हम अत्यधिक अनुशंसा करते हैं कि आप अभी MalCare इंस्टॉल करें और अपनी वेबसाइट का फ्री मैलवेयर स्कैन प्राप्त करें। इससे वास्तव में कोई फर्क नहीं पड़ता कि आपकी वेबसाइट के हैक होने के दृश्य संकेत हैं या नहीं। सैकड़ों मैलवेयर हैं जो आपके सर्वर पर निष्क्रिय रह सकते हैं।
यह चरण महत्वपूर्ण है। जैसा कि हमने पहले कहा, अपलोड्स फ़ोल्डर को हटाना अपर्याप्त है. आप में से कई लोग शायद यह भी नहीं जानते कि इसे पहली जगह में कैसे करना है। मैलवेयर स्कैनर का उपयोग करके, आप मैलवेयर के स्थान को इंगित कर सकते हैं और इसे एक बार और सभी के लिए हटा सकते हैं।
हम आपकी पूरी वेबसाइट के सर्वर-स्तरीय स्कैन के लिए MalCare सुरक्षा प्लगइन का उपयोग करने की सलाह देते हैं। MalCare आपकी वेबसाइट की फ़ाइलों और डेटाबेस में छिपे हुए और यहां तक कि अज्ञात मैलवेयर का पता लगाने में सक्षम है।

आप Auto-Clean विकल्प का उपयोग करके अपनी वेबसाइट से मैलवेयर के सभी निशानों को तुरंत हटा सकते हैं। कुछ सेकंड में, MalCare कोड को तोड़े बिना आपकी वेबसाइट से मैलवेयर हटा देगा।
अब, कई सुरक्षा "गुरु" हैं जो जोर देते हैं कि अपनी वेबसाइट से मैलवेयर को मैन्युअली हटाना एक बेहतर विकल्प है। लेकिन वास्तविकता यह है कि ऐसा करने का तरीका जानने के लिए कुछ गंभीर कोडिंग कौशल की आवश्यकता होती है। जब तक आप स्वयं साइबर सुरक्षा पेशेवर नहीं हैं, हम किसी भी परिस्थिति में इस विधि की अनुशंसा नहीं करते।
कहा जा रहा है, यदि आप वर्डप्रेस वेबसाइट से मैन्युअली मैलवेयर हटाने के बारे में अधिक जानने में रुचि रखते हैं, तो हमारे पास उस विषय पर एक लेख भी है।
फिर से, हम किसी भी परिस्थिति में इसकी अनुशंसा नहीं करते।
चरण #2: घोस्ट एडमिन्स हटाएं
यदि आप इस लेख के साथ अब तक चले हैं, तो आपने अपनी वेबसाइट से मैलवेयर को सुरक्षित रूप से हटा दिया है। तो, कोई और बदलाव करने से पहले, हम दृढ़ता से अनुशंसा करते हैं कि आप अभी अपनी साइट का बैकअप लें।
हैकर्स द्वारा Contact Form 7 प्रिविलेज एस्केलेशन भेद्यता का उपयोग करके किए जा सकने वाले सबसे खतरनाक परिवर्तनों में से एक नकली एडमिनिस्ट्रेटर्स बनाना है। यह इतना सूक्ष्म परिवर्तन है कि अधिकांश वेबसाइट्स इसे बिल्कुल नोटिस नहीं करतीं।
खतरनाक हिस्सा यह है कि भले ही आप अपनी वेबसाइट से मैलवेयर हटा दें, कोई मैलवेयर स्कैनर नकली एडमिन उपयोगकर्ता का पता लगाने में सक्षम नहीं होगा।
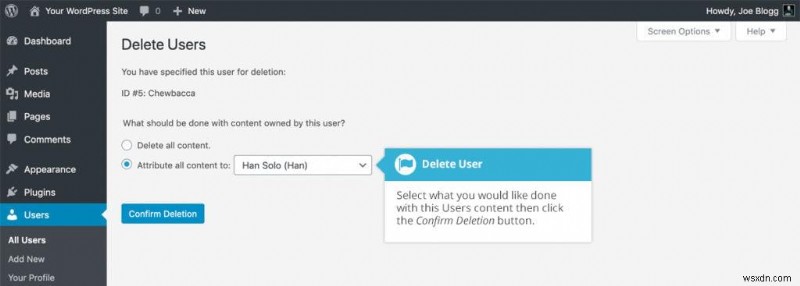
अपने वर्डप्रेस डैशबोर्ड में:
- Users > All users चुनें
- उस यूज़रनेम पर होवर करें जिसे आप हटाना चाहते हैं और आने वाले Delete लिंक पर क्लिक करें।
- आपको एक Delete user page पर ले जाया जाता है, दो विकल्पों के साथ: Delete user posts या assign posts to a new user।
- "Attribute all content to:" चुनें
- नए यूज़रनेम को चुनें जिसे आपने इन पोस्ट्स के लिए नए लेखक के रूप में बनाया है।
- Confirm Deletion बटन पर क्लिक करें।
चरण #3: Contact Form 7 अपडेट करें
Contact Form 7 प्रिविलेज एस्केलेशन भेद्यता को मूल डेवलपर द्वारा संस्करण 5.0.4 में पैच किया गया था। वर्तमान में, Contact Form 7 संस्करण 5.3.2 वितरित कर रहा है और हम अत्यधिक अनुशंसा करते हैं कि आप अपने प्लगइन को नवीनतम संस्करण में अपडेट करें।
प्लगइन को अपडेट करने से भेद्यता दूर हो जाती है। इसका मतलब है कि एक हैकर अब उसी भेद्यता का उपयोग करके आपकी वेबसाइट में नहीं घुस सकता।
भविष्य में हैक को कैसे रोकें
अपनी वेबसाइट को हैकर्स द्वारा इसी तरह की सुरक्षा कमजोरियों का शोषण करने से बचाने के लिए आप कुछ उपाय कर सकते हैं। Contact Form 7 प्रिविलेज एस्केलेशन भेद्यता आपकी वेबसाइट के लिए सुरक्षा खतरे पैदा करने वाले एक लोकप्रिय प्लगइन का सिर्फ एक उदाहरण है।
हैकर्स हर दिन नई कमजोरियां ढूंढते रहते हैं। इसे ध्यान में रखते हुए, यहां भविष्य के हमलों के खिलाफ अपनी साइट को सुरक्षित रखने के लिए कुछ बुनियादी सुझाव दिए गए हैं:
MalCare इंस्टॉल करें
हम अत्यधिक अनुशंसा करते हैं कि आप MalCare इंस्टॉल करें। MalCare अपने स्वयं के वेबसाइट सुरक्षा स्कैनर के साथ आता है जो स्वचालित रूप से आपकी वेबसाइट पर मैलवेयर का पता लगाता है। आपकी ओर से बहुत कम मैन्युअल कार्रवाई की आवश्यकता होती है।
आपको एक-क्लिक मैलवेयर हटाने का टूल भी मिलता है जो आपका जीवन बहुत आसान बना देगा।
इससे भी महत्वपूर्ण बात, आपको एक उन्नत फ़ायरवॉल भी मिलता है जो देश या डिवाइस से दुर्भावनापूर्ण IP पते और बॉट्स को ब्लॉक करता है, इससे पहले कि आपकी वेबसाइट लोड हो। यह आपकी वेबसाइट को सबसे आम हमलों के खिलाफ सुरक्षित रखता है।
MalCare एक अत्याधुनिक लर्निंग एल्गोरिदम पर चलता है जो लगातार स्मार्ट होता जा रहा है। यदि MalCare अपने द्वारा सुरक्षित 250,000+ वेबसाइट्स में से किसी एक पर किसी विशेष मैलवेयर या दुर्भावनापूर्ण IP का सामना करता है, तो यह स्वचालित रूप से अपने नेटवर्क पर सभी वेबसाइट्स के लिए इसे रोकता है।
थीम्स और प्लगइन्स अपडेट करें
थीम्स और प्लगइन्स अविश्वसनीय रूप से जटिल कोड हैं। कभी-कभी, वे वर्डप्रेस कोर की तुलना में अधिक जटिल होते हैं। ऐसी जटिलता अक्सर Contact Form 7 प्रिविलेज एस्केलेशन भेद्यता जैसे सुरक्षा दोषों का कारण बनती है।
यह आपके लिए आश्चर्य की बात हो सकती है, लेकिन ऐसे हैकर्स हैं जो अपने जागने के हर पल को ऐसी कमजोरियों को खोजने में बिताते हैं जिनका फायदा उठाया जा सके।
अपने थीम्स और प्लगइन्स को अपडेट रखना नई कमजोरियों को पैच करके अपनी वेबसाइट को सुरक्षित करने का एक अच्छा तरीका है। इसलिए, सुनिश्चित करें कि आप अपने वर्डप्रेस प्लगइन्स और थीम्स को अपडेट करते हैं जब भी नए संस्करण उपलब्ध हों। हम उन थीम्स और प्लगइन्स को हटाने की भी सलाह देते हैं जिनका आप अब उपयोग नहीं करते।
वर्डप्रेस हार्डनिंग
वर्डप्रेस हार्डनिंग सुरक्षा उपायों का एक समूह है जिसे आप हैकर्स के लिए अपनी वेबसाइट को संशोधित करना बेहद मुश्किल बनाने के लिए ले सकते हैं, भले ही वे पहुंच प्राप्त करने में सफल हों।
अब, हार्डनिंग एक बहुत व्यापक विषय है। इनमें से कुछ उपाय काफी सरल हैं जैसे उपयोगकर्ता पासवर्ड बदलना। लेकिन अधिक जटिल उपाय भी हैं जैसे साल्ट्स और सुरक्षा कुंजियों को बदलना।
इसलिए, हमने वर्डप्रेस हार्डनिंग - सुरक्षित तरीके पर एक पूरा लेख बनाया है।
इसके साथ, आपकी वर्डप्रेस वेबसाइट न केवल Contact Form 7 प्रिविलेज एस्केलेशन से बल्कि कई अन्य हमलों से भी सुरक्षित है, जिनमें शामिल हैं:
- SQL इंजेक्शन हमले
- DDoS हमले
- ब्रूट फोर्स हमले
- क्रॉस-साइट स्क्रिप्टिंग (XSS) हमले
प्रिविलेज एस्केलेशन हैक्स समझाया गया
यह खंड थोड़ा तकनीकी है लेकिन यदि आप अपनी वर्डप्रेस साइट पर Contact Form 7 प्लगइन का उपयोग कर रहे हैं, तो आप शायद समझना चाहेंगे कि क्या हो रहा है।
Contact Form 7 प्रिविलेज एस्केलेशन भेद्यता का दो चरणों में शोषण किया जाता है:
- चरण 1: एक वर्डप्रेस वेबसाइट में निम्न-स्तरीय सब्सक्राइबर भूमिका तक पहुंच प्राप्त करें।
- चरण 2: भेद्यता का उपयोग करके अप्रतिबंधित प्रशासनिक पहुंच प्राप्त करें।
वर्डप्रेस वेबसाइट्स डिफ़ॉल्ट रूप से एक नए उपयोगकर्ता को सबसे निम्न एक्सेस स्तर निर्दिष्ट करती हैं - एक वर्डप्रेस सब्सक्राइबर। अब, यह भूमिका आपको वर्डप्रेस वेबसाइट पर कुछ भी बदलने के लिए पर्याप्त अधिकार नहीं देगी। लेकिन Contact Form 7 प्रिविलेज एस्केलेशन हमला हैकर को अपनी उपयोगकर्ता भूमिका को जो चाहें बदलने की अनुमति देता है।
इसका वास्तव में क्या मतलब है?
Contact Form 7 सबसे शक्तिशाली वर्डप्रेस प्लगइन्स में से एक है, जिसका उपयोग विभिन्न प्रकार के फॉर्म बनाने के लिए किया जाता है। जमा करने पर, इसके फॉर्म्स द्वारा स्वीकार किए गए डेटा को आपकी वर्डप्रेस वेबसाइट पर 'wp-content' नामक फ़ोल्डर में संग्रहीत किया जाता है।

आमतौर पर, इस फ़ोल्डर में वेबसाइट के विभिन्न हिस्सों से सभी प्रकार की सामग्री होती है। लेकिन ये सभी सार्वजनिक जानकारी हैं और इस फ़ोल्डर में कोई भी डेटा संवेदनशील या व्यक्तिगत नहीं है।
यह एक से अधिक कारणों से बहुत मायने रखता है। आपके फॉर्म्स में डेटा जमा करने वाला कोई भी व्यक्ति एक वर्डप्रेस सब्सक्राइबर है। उन्हें वेबसाइट पर किसी भी संवेदनशील जानकारी तक कोई पहुंच नहीं होनी चाहिए।
दूसरी ओर, एक फॉर्म आमतौर पर एक एडमिन या एडिटर द्वारा बनाया जाता है। ये उपयोगकर्ता भूमिकाएं हैं जिन्हें वेबसाइट के विशिष्ट हिस्सों में बहुत स्वतंत्रता और पहुंच की आवश्यकता होती है। तो Contact Form 7 वास्तव में एक नए वर्डप्रेस उपयोगकर्ता को एडमिनिस्ट्रेटर के बजाय सब्सक्राइबर की भूमिका कैसे निर्दिष्ट करता है?
सरल शब्दों में, Contact Form 7 उपयोगकर्ता अनुमतियों को पढ़ने, संपादित करने और हटाने के कार्यों के लिए परिभाषित करने के लिए 'capability_type' नामक एक पैरामीटर का उपयोग करता है। इस पैरामीटर के अंदर दोष मौजूद है और यह एक हैकर को सीधे वर्डप्रेस के होम डायरेक्टरी में फ़ाइलें अपलोड करने की अनुमति देता है।
अकेले इस फ़ोल्डर से, एक हैकर आपकी साइट को पूरी तरह से विकृत करने या स्पैमवर्टाइज़िंग हमले शुरू करने में सक्षम हो सकता है।
कुछ मामलों में, हमले आपकी वेबसाइट को Google द्वारा ब्लैकलिस्ट करवाने के लिए पर्याप्त खतरनाक हो सकते हैं।
लेकिन प्रिविलेज एस्केलेशन भेद्यता हमलावरों को बहुत अधिक खतरनाक हमला शुरू करने की अनुमति देती है। wp-content फ़ोल्डर के बाहर भी फ़ाइलें हैं जैसे आपकी wp-config फ़ाइल और .htaccess फ़ाइल।
अब, इन फ़ाइलों में आपकी वेबसाइट के डेटाबेस क्रेडेंशियल्स और कॉन्फ़िगरेशन होते हैं। इसलिए, Contact Form 7 प्रिविलेज एस्केलेशन भेद्यता का शोषण करने वाला हैकर उपयोगकर्ता भूमिका की क्षमताओं को संशोधित करके इन फ़ाइलों तक पहुंच प्राप्त कर सकता है।
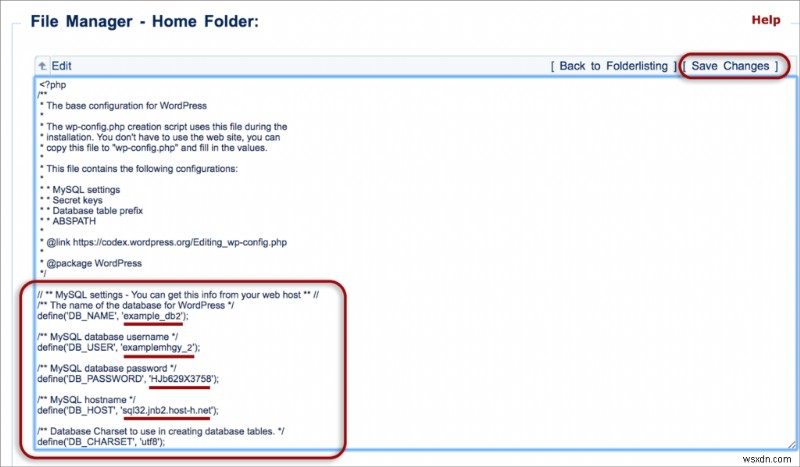
मिनटों के भीतर, हैकर आपकी पूरी वेबसाइट के एक्सेस क्रेडेंशियल्स ढूंढ सकता है। या इससे भी बदतर, वे एक घोस्ट एडमिनिस्ट्रेटर खाता बना सकते हैं ताकि उन्हें पूरी वेबसाइट तक सीधी अप्रतिबंधित पहुंच मिल सके।
यह अविश्वसनीय रूप से खतरनाक है क्योंकि यह हैकर को फॉर्म को संपादित करने और wp-content के बाहर फ़ाइलों तक पहुंच प्रदान करने में सक्षम बनाता है। इसका उपयोग यह संपादित करने के लिए भी किया जा सकता है कि फॉर्म्स किस प्रकार के उपयोगकर्ता इनपुट स्वीकार कर सकते हैं। भेद्यता अनिवार्य रूप से किसी भी उपयोगकर्ता भूमिका को वेबसाइट पर परिवर्तन करने की अनुमति देती है।
अप्रतिबंधित फ़ाइल अपलोड भेद्यता समझाया गया
कुछ फॉर्म फ़ाइलों को स्वीकार करते हैं, जैसे रिज्यूमे या ID प्रूफ। PDF, JPEG, PNG, और GIF जैसे मानक प्रारूप स्वीकार्य हैं और आपकी साइट पर कोई परेशानी नहीं पैदा करनी चाहिए।
हालांकि, Contact Form 7 प्लगइन भेद्यता एक उपयोगकर्ता को स्वीकृत फ़ाइल प्रकारों को बदलने की अनुमति देती है। इस भेद्यता ने हाल ही में Contact Form 7 का उपयोग करने वाली 5 मिलियन से अधिक वेबसाइट्स को प्रभावित किया है और इसे अप्रतिबंधित फ़ाइल अपलोड भेद्यता के रूप में जाना जाता है।
अप्रतिबंधित फ़ाइल अपलोड भेद्यता का अर्थ है कि आपकी वेबसाइट PHP और ASP जैसे निष्पादन योग्य फ़ाइल प्रारूपों को स्वीकार करना शुरू कर सकती है। विशेष रूप से .php.png जैसे दोहरे एक्सटेंशन की जांच करें।
ये फ़ाइलें आपकी साइट पर कमांड और फ़ंक्शन निष्पादित करती हैं। इसका मतलब है कि एक हैकर Contact Form 7 का उपयोग करके बनाए गए संपर्क फ़ॉर्म के माध्यम से एक दुर्भावनापूर्ण स्क्रिप्ट के साथ एक PHP फ़ाइल जमा कर सकता है।
यह एक XSS हमले का एक रूप है और इसका उपयोग किया जा सकता है:
- आपकी वेबसाइट पर एक बैकडोर बनाने के लिए जो हैकर को जब चाहे इसे एक्सेस करने की अनुमति देगा।
- घोस्ट एडमिन उपयोगकर्ता बनाने के लिए जो उन्हें आपके लॉगिन पेज के माध्यम से पहुंच प्रदान करेंगे।
- आपकी साइट पर कंटेंट को संशोधित करके अवैध उत्पादों और दवाओं को बेचने या बढ़ावा देने के लिए।
- आपके विज़िटर्स को दुर्भावनापूर्ण या वयस्क वेबसाइट्स पर रीडायरेक्ट करने के लिए।
बहुत सारे अन्य हमले हैं जो एक हैकर बहुत कम प्रयास के साथ काफी प्रभावी ढंग से लॉन्च कर सकता है एक बार जब वे आपकी वेबसाइट तक पहुंच प्राप्त कर लेते हैं। जहां तक संभव हो हमलों को रोकना हमेशा एक बेहतर विकल्प होता है।
हम राउंड-द-क्लॉक मैलवेयर स्कैनिंग और वर्डप्रेस फ़ायरवॉल प्रदान करने वाले मैलवेयर स्कैनर को इंस्टॉल करने की अत्यधिक अनुशंसा करते हैं ताकि आपकी वेबसाइट को भविष्य के हमलों से बचाया जा सके।
अब क्या?
हैकर्स आपकी साइट में घुसने के लिए सभी प्रकार के तरीके ढूंढते हैं। वे आपके एक्सेस क्रेडेंशियल्स का अनुमान लगाने के लिए ब्रूट फोर्स हमलों का उपयोग कर सकते हैं, क्रॉस-साइट स्क्रिप्टिंग (XSS) कमजोरियों का फायदा उठा सकते हैं, और आपके ब्राउज़र कुकीज़ चुरा सकते हैं। इस पागलपन का वास्तव में कोई अंत नहीं है।
अपनी वेबसाइट को सुरक्षा खतरों और हमलों से वास्तव में और पूरी तरह से बचाने के लिए, हम अनुशंसा करते हैं कि आप MalCare इंस्टॉल करें। फ़ायरवॉल सक्रिय रूप से हैक प्रयासों को ब्लॉक करेगा और इसका स्कैनर हर दिन आपकी वेबसाइट की जांच करेगा।
साथ ही, वर्डप्रेस हार्डनिंग पर हमारे सुझाव देखें। आप MalCare डैशबोर्ड से कुछ सरल क्लिक के साथ अपनी वेबसाइट को सुरक्षित कर सकते हैं और अपनी वेबसाइट सुरक्षा को सख्त कर सकते हैं।
FAQs
क्या Contact Form 7 सुरक्षित है?
नहीं। हालांकि वर्तमान संस्करण में कोई ज्ञात भेद्यता नहीं है, Contact Form 7 के पुराने संस्करण सुरक्षा खामियों से भरे हुए हैं। भेद्यताओं को पैच करने का सबसे सरल तरीका नवीनतम संस्करण में अपडेट करना है। लेकिन हम यह भी अनुशंसा करते हैं कि आप अपनी वेबसाइट को मैलवेयर के लिए स्कैन करें बस केस में।
क्या Akismet Contact Form 7 के साथ काम करता है?
हां, लेकिन Akismet स्पैम फॉर्म इनपुट्स से बचाने के लिए है। यह प्रिविलेज एस्केलेशन भेद्यता को ठीक नहीं करता। भेद्यता को पैच करने के लिए, हम तुरंत Contact Form 7 के नवीनतम संस्करण में अपडेट करने की सलाह देते हैं।
प्रिविलेज एस्केलेशन क्या है और यह महत्वपूर्ण क्यों है?
प्रिविलेज एस्केलेशन एक भेद्यता है जिसका हैकर्स फायदा उठाकर वेबसाइट की उन फ़ाइलों और डेटाबेस तक पहुंच प्राप्त कर सकते हैं जो अन्यथा प्रतिबंधित हैं। इस भेद्यता का उपयोग करके, हैकर्स आपकी वेबसाइट पर किसी भी संवेदनशील जानकारी तक पहुंच प्राप्त कर सकते हैं और यहां तक कि अपनी इच्छा से आपकी सामग्री को विकृत कर सकते हैं।
प्रिविलेज एस्केलेशन का सबसे संभावित तंत्र क्या है?
अधिकांश वर्डप्रेस प्लगइन्स और थीम्स कई प्रिविलेज एस्केलेशन भेद्यताओं के साथ आते हैं। कुछ सबसे सामान्य कारण क्रॉस-साइट स्क्रिप्टिंग, अनुचित कुकी हैंडलिंग, और कमजोर पासवर्ड हैं।
Contact Form 7 के अच्छे विकल्प क्या हैं?
Contact Form 7 के कई विकल्प हैं। सुरक्षा के मामले में, हालांकि, हम Ninja Forms, Gravity Forms, और Visual Form Builder प्लगइन्स के नवीनतम संस्करण की सिफारिश करेंगे।