वर्डप्रेस ब्रूट फोर्स हमले भारी पड़ते हैं, यहां तक कि हमला सफल होने से पहले भी।
कई साइट एडमिन अपने सर्वर संसाधनों को तेजी से घटते देखते हैं, उनकी साइट्स अनुत्तरदायी हो जाती हैं या यहां तक कि पूरी तरह से क्रैश हो जाती हैं— जिससे वास्तविक उपयोगकर्ता लॉक आउट हो जाते हैं। मुद्दा यह है कि आप असहाय महसूस कर सकते हैं जब ब्रूट फोर्स बॉट्स लॉगिन पेज पर हथौड़ा मारते हैं, आपके wp-admin तक पहुंचने की कोशिश करते हैं।
लेकिन आप असहाय नहीं हैं। यदि आप किसी एकल उपयोगकर्ता के लिए कई असफल लॉगिन प्रयास देखते हैं, शायद कई IPs से आ रहे हैं, तो आप सही जगह पर हैं।
इस लेख में, हम बताएंगे कि वर्डप्रेस ब्रूट फोर्स हमला कैसा दिखता है, और अपनी साइट को उनसे कैसे बचाएं।
वर्डप्रेस ब्रूट फोर्स हमला क्या है?
वर्डप्रेस ब्रूट फोर्स हमले उपयोगकर्ता नाम और पासवर्ड के विभिन्न संयोजनों को आजमाकर आपके wp-admin तक अनधिकृत पहुंच प्राप्त करने के प्रयास हैं। हैकर्स ने बॉट्स विकसित किए हैं जो लगातार लॉगिन पेज पर क्रेडेंशियल्स को ट्रायल-एंड-एरर आधार पर बमबारी करते हैं।
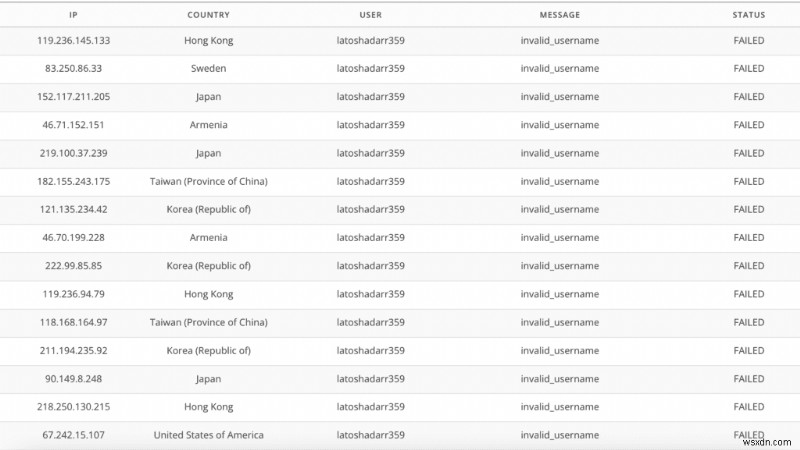
अक्सर, बॉट्स डिक्शनरी से पासवर्ड की एक श्रृंखला आजमाते हैं और इसलिए इन्हें डिक्शनरी अटैक या पासवर्ड-अनुमान हमले के रूप में भी जाना जाता है। हमलों को अलग-अलग IP एड्रेस से आने के लिए कॉन्फिगर किया जा सकता है, और इस प्रकार बुनियादी सुरक्षा उपायों को दरकिनार कर सकते हैं। ब्रूट फोर्स हमलों के अन्य प्रकार हैं, जिन्हें हम लेख में बाद में कवर करेंगे।
ब्रूट फोर्स हमले का लक्ष्य आपके wp-admin तक पहुंच प्राप्त करना है, और फिर आमतौर पर आपकी साइट पर मैलवेयर इंस्टॉल करना है।
वर्डप्रेस ब्रूट फोर्स हमलों से अपनी साइट को कैसे बचाएं (9 तरीके)
ब्रूट फोर्स हमले का अनुभव करना डरावना है, खासकर क्योंकि ऐसा लगता है कि इसे रोकने के लिए आप कुछ नहीं कर सकते। इसके अलावा, हमले के प्रभाव तुरंत दिखाई देते हैं। अधिकांश साइट्स के पास सीमित सर्वर संसाधन होते हैं, जो तेजी से उपयोग हो जाते हैं, और अक्सर हमले के तहत एक साइट पूरी तरह से क्रैश हो जाएगी।
सौभाग्य से, वर्डप्रेस में ब्रूट फोर्स हमलों को रोकने के लिए आप बहुत कुछ कर सकते हैं। यहां वर्डप्रेस ब्रूट फोर्स सुरक्षा चरणों की एक सूची है जो अधिकांश हमलों को ब्लॉक करेगी, और सबसे खराब प्रभावों को कम करने के लिए अच्छे उपाय करेगी।
1. लॉगिन प्रयास सीमित करें
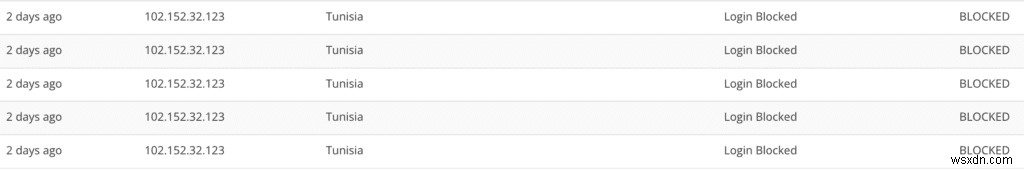
वर्डप्रेस ब्रूट फोर्स हमलों को रोकने का सबसे अच्छा तरीका लॉगिन प्रयासों को सीमित करना है। यदि लॉगिन पेज में बहुत बार गलत पासवर्ड दर्ज किया जाता है, तो खाता अस्थायी रूप से ब्लॉक हो जाता है। यह ब्रूट फोर्स बॉट की प्रभावशीलता को ब्लॉक करता है, क्योंकि यह क्रेडेंशियल्स का अनुमान लगाने के लिए ट्रायल-एंड-एरर विधि पर निर्भर करता है। इसके अलावा, चूंकि बॉट कई हजार संयोजनों को आजमा नहीं सकता, अनुरोध सर्वर पर नहीं भेजे जाते, और बॉट की गतिविधि द्वारा सर्वर संसाधनों का उपयोग नहीं किया जाता।

डिफ़ॉल्ट रूप से, वर्डप्रेस असीमित लॉगिन प्रयासों की अनुमति देता है, यही कारण है कि यह पहली जगह में ब्रूट फोर्स हमलों के लिए संवेदनशील है। MalCare के साथ, सीमित लॉगिन सुरक्षा स्वचालित रूप से सक्रिय हो जाती है। वास्तव में, यदि किसी उपयोगकर्ता ने वैध रूप से अपना पासवर्ड भूल गया है, तो वे कैप्चा हल करके ब्लॉक को आसानी से पार कर सकते हैं। इसलिए, लॉगिन प्रयासों को सीमित करना वास्तविक उपयोगकर्ताओं को प्रतिकूल रूप से प्रभावित किए बिना ब्रूट फोर्स बॉट्स को बाहर रखता है।
अधिक विवरण के लिए, वर्डप्रेस में लॉगिन प्रयासों को कैसे सीमित करें पर हमारी गाइड देखें।
2. खराब बॉट्स ब्लॉक करें
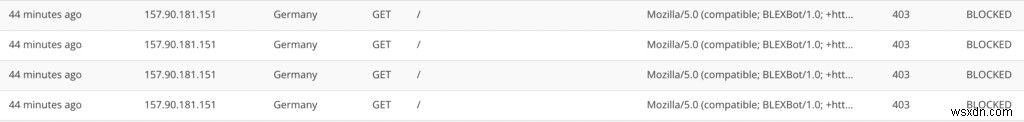
ब्रूट फोर्स हमले लगभग हमेशा बॉट्स द्वारा किए जाते हैं। बॉट्स छोटे प्रोग्राम हैं जो एक साधारण कार्य को दोहराने के लिए डिज़ाइन किए गए हैं, और इस प्रकार ब्रूट फोर्स हमलों के लिए आदर्श हैं। बॉट लॉगिन पेज पर क्रेडेंशियल्स की एक श्रृंखला तब तक आजमाएगा जब तक उसे मैच नहीं मिल जाता।
इसके अलावा, सभी वेबसाइट ट्रैफिक का 25% से अधिक बॉट्स हैं, इसलिए बहुत सारी सुरक्षा प्रणालियां हैं जिनमें बॉट सुरक्षा है। हालांकि, यहां एक महत्वपूर्ण अंतर किया जाना है: सभी बॉट्स खराब नहीं हैं। Googlebot जैसे खोज इंजन क्रॉलर्स और अपटाइम मॉनिटरिंग बॉट्स जैसे अच्छे बॉट्स हैं। आप चाहते हैं कि वे आपकी साइट तक पहुंचें, इसलिए ऐसी बॉट सुरक्षा प्राप्त करना महत्वपूर्ण है जो बुद्धिमानी से केवल खराब बॉट्स को ब्लॉक करती है, जैसे MalCare। अन्य बॉट सुरक्षा प्लगइन्स भी हैं, जैसे All in One, लेकिन यह डिफ़ॉल्ट रूप से Googlebot सहित सभी बॉट्स को ब्लॉक करता है।
3. वेब एप्लिकेशन फ़ायरवॉल इंस्टॉल करें
लॉगिन सुरक्षा विशेष रूप से ब्रूट फोर्स हमलों के खिलाफ एक बचाव है, जबकि फ़ायरवॉल सभी प्रकार के हमलों के खिलाफ बचाव है; जिसमें ब्रूट फोर्स वाले भी शामिल हैं।
फ़ायरवॉल दुर्भावनापूर्ण ट्रैफिक को ब्लॉक करने के लिए नियमों का उपयोग करते हैं, और आपकी वेबसाइट की रक्षा करने में बहुत अच्छा काम करते हैं। साथ ही, फ़ायरवॉल बार-बार खराब अनुरोधों को ब्लॉक करके ब्रूट फोर्स हमलों के साथ सबसे बड़े मुद्दों में से एक—सर्वर संसाधनों पर अत्यधिक भार—को कम करते हैं।

ब्रूट फोर्स हमले अक्सर अलग-अलग IPs से हमला करने के लिए कॉन्फिगर किए जाते हैं, और इसलिए अधिकांश फ़ायरवॉल को बायपास कर सकते हैं। हालांकि, MalCare के फ़ायरवॉल के साथ, आपकी वेबसाइट वैश्विक IP सुरक्षा का हिस्सा बन जाती है। फ़ायरवॉल 100,000 से अधिक साइट्स से रिकॉर्ड किए गए व्यवहार से सीखता है कि कौन से IP दुर्भावनापूर्ण हैं और सक्रिय रूप से उनसे ट्रैफिक को ब्लॉक करता है। ये उपाय बॉट को आपकी साइट के लॉगिन पेज पर ब्रूट फोर्स करने का मौका मिलने से पहले ही आपकी वेबसाइट पर खराब ट्रैफिक की मात्रा को काफी कम कर देते हैं।
4. वर्डप्रेस में टू-फैक्टर ऑथेंटिकेशन जोड़ें
उपयोगकर्ता नाम और पासवर्ड का अनुमान लगाया जा सकता है, इसलिए टू-फैक्टर ऑथेंटिकेशन—या वास्तव में मल्टी-फैक्टर ऑथेंटिकेशन—उपयोगकर्ताओं को प्रमाणित करने के लिए गतिशील तत्व रखने के तरीके के रूप में उभरा है। टू-फैक्टर ऑथेंटिकेशन के साथ, उपयोगकर्ता के डिवाइस के साथ OTP या QR कोड जैसे रीयल-टाइम लॉगिन टोकन साझा किया जाता है। इसकी सीमित वैधता होती है, आमतौर पर लगभग 10-15 मिनट, और केवल उस सत्र के लिए उपयोगकर्ता को प्रमाणित कर सकता है।

अतिरिक्त टोकन को उपयोगकर्ता नाम और पासवर्ड के अलावा क्रैक करना मुश्किल है। इसलिए, यह लॉगिन पेज पर सुरक्षा की एक और परत जोड़ता है। आप WP 2FA जैसे प्लगइन को इंस्टॉल करके अपनी साइट पर टू-फैक्टर ऑथेंटिकेशन आसानी से जोड़ सकते हैं।
अधिक जानने के लिए, वर्डप्रेस टू-फैक्टर ऑथेंटिकेशन पर हमारी गाइड देखें।
5. मजबूत और अद्वितीय पासवर्ड का उपयोग करें
सुरक्षा में सबसे बड़ी खामी उपयोगकर्ता स्वयं है, और विस्तार से वे पासवर्ड जो वे सेट करते हैं। पासवर्ड किसी भी सुरक्षा प्रणाली में सबसे बड़ी भेद्यता हैं क्योंकि (समझने योग्य) मानवीय प्रवृत्ति आसानी से याद रखने वाले पासवर्ड सेट करने और उन्हें विभिन्न खातों में पुन: उपयोग करने की होती है। ये वास्तव में पासवर्ड के साथ दो अलग और विशिष्ट समस्याएं हैं।
सबसे पहले, कभी भी अलग-अलग खातों में पासवर्ड का पुन: उपयोग न करें। बहुत सारे ब्रूट फोर्स बॉट्स लॉगिन पेज पर हमला करने के लिए डेटा उल्लंघनों से चुराए गए पासवर्ड का उपयोग करते हैं। दूसरा, जैसा कि आप कल्पना कर सकते हैं, 'password' जैसा पासवर्ड बेहद आसानी से अनुमान लगाया जा सकता है। न्यूनतम 12 वर्णों के बकवास का उपयोग करें, या इससे भी बेहतर पासवर्ड के रूप में एक पासफ्रेज का उपयोग करें।

हम LastPass या 1Password जैसे पासवर्ड मैनेजर का उपयोग करने की सलाह देते हैं ताकि पासवर्ड का पुन: उपयोग न हो, और आवश्यकतानुसार मजबूत पासवर्ड जनरेट किए जा सकें। यदि आपको संदेह है कि कोई खाता समझौता हो गया है, तो आप MalCare डैशबोर्ड के हार्डनिंग सेक्शन से सभी पासवर्ड को बलपूर्वक रीसेट कर सकते हैं।
अधिक विवरण के लिए, वर्डप्रेस पासवर्ड सुरक्षा पर हमारा लेख देखें।
6. वर्डप्रेस में XML-RPC अक्षम करें
XML-RPC फ़ाइल उपयोगकर्ताओं को प्रमाणित करने का एक और तरीका है। दूसरे शब्दों में, यह आपके एडमिन डैशबोर्ड तक पहुंच प्राप्त करने का एक वैकल्पिक तरीका है, इसलिए यह ब्रूट फोर्स हमलों के लिए भी संवेदनशील है। यह एक काफी हद तक अप्रचलित फ़ाइल है और कई प्लगइन्स या थीम द्वारा सक्रिय उपयोग में नहीं है। यह पिछड़े संगतता के लिए वर्डप्रेस में शामिल रहता है और इसलिए इसे अक्षम करना अपेक्षाकृत सुरक्षित है।
वर्डप्रेस में XML-RPC कैसे अक्षम करें पर हमारी गाइड यहां है।
7. नियमित रूप से अनुपयोगी उपयोगकर्ता खातों की समीक्षा करें और हटाएं
निष्क्रिय खाते अक्सर हैकर्स के लक्ष्य होते हैं क्योंकि संभावना है कि उपयोगकर्ता नोटिस नहीं करेंगे यदि उनके खाते हाईजैक हो जाते हैं। इसके अलावा, निष्क्रिय खातों में लंबे समय तक वही पासवर्ड होते हैं, जिससे उन्हें ब्रूट फोर्स करना आसान होता है।
इसलिए, नियमित रूप से उपयोगकर्ता खातों की समीक्षा करें, और जो सक्रिय उपयोग में नहीं हैं उन्हें हटा दें। अतिरिक्त क्रेडिट के लिए, सुनिश्चित करें कि प्रत्येक खाते के पास अपने खाते को प्रबंधित करने के लिए आवश्यक न्यूनतम उपयोगकर्ता विशेषाधिकार हैं। उदाहरण के लिए, हर किसी को एडमिन बनाना मूर्खता होगी।
8. वर्डप्रेस में जियोब्लॉकिंग पर विचार करें
यदि आप किसी एक स्थान से बहुत अधिक बॉट ट्रैफिक देखते हैं, तो आप पूरे देश को ब्लॉक करने पर विचार कर सकते हैं। हालांकि, हम जियोब्लॉकिंग का उपयोग करते समय विवेक की सलाह देते हैं। यह केवल तभी उपयोगी है यदि आप उस स्थान से किसी भी वैध उपयोगकर्ता की उम्मीद नहीं करते हैं।
इसके अलावा, चेतावनी दी जाती है कि यह उस क्षेत्र से अच्छे बॉट्स को भी बाहर रख सकता है। उदाहरण के लिए, Googlebot दुनिया में अपने किसी भी सर्वर स्थान से संचालित हो सकता है, और आप निश्चित रूप से चाहते हैं कि Googlebot आपकी साइट तक पहुंचे।
वर्डप्रेस में देशों को ब्लॉक करने के लिए चरण-दर-चरण गाइड यहां है।
9. डायरेक्टरी ब्राउज़िंग अक्षम करें
डिफ़ॉल्ट रूप से, अधिकांश वर्डप्रेस कोर फ़ोल्डर्स और फ़ाइलें ब्राउज़र के माध्यम से खुले तौर पर सुलभ हैं। उदाहरण के लिए, आप अपने ब्राउज़र URL बार में yourwebsite.com/wp-includes टाइप कर सकते हैं, और फ़ोल्डर की पूरी सामग्री तुरंत दिखाई देगी।
हालांकि डायरेक्टरी ब्राउज़िंग स्वयं भेद्यता नहीं है, यह साइट के बारे में जानकारी प्रकट कर सकती है जिसका उपयोग बदले में भेद्यताओं का फायदा उठाने के लिए किया जा सकता है। /wp-content फ़ोल्डर में प्लगइन्स और थीम हैं, और यदि कोई हैकर देख सकता है कि कौन से इंस्टॉल हैं और उनके संस्करण संख्या, तो वे संभावित रूप से भेद्यताओं को ढूंढ और उनका फायदा उठा सकते हैं। यह ब्रूट फोर्स हमले का एक कम लोकप्रिय प्रकार है जिसे डायरेक्टरी ब्रूट फोर्स कहा जाता है।
इसलिए, सुरक्षा उपाय के रूप में डायरेक्टरी ब्राउज़िंग को पूरी तरह से अक्षम करना समझ में आता है।
वर्डप्रेस में डायरेक्टरी ब्राउज़िंग अक्षम करने पर हमारी पूरी गाइड यहां है।
चीजें जो आप अन्यत्र पढ़ेंगे लेकिन जिनसे बचना चाहिए
वहां बहुत सारी अच्छी इरादे वाली लेकिन खराब सुरक्षा सलाह है। इसलिए, हमारी करने योग्य चीजों की सूची के अलावा, हम यह भी सूचीबद्ध कर रहे हैं कि क्या नहीं करना चाहिए।
- wp-admin डायरेक्टरी को पासवर्ड से सुरक्षित करें: इसे बिल्कुल न करें। यह व्यावहारिक रूप से हर ब्रूट फोर्स रोकथाम लेख में दिखाई देता है। wp-admin डायरेक्टरी को पासवर्ड से सुरक्षित करने से नॉन-लॉग्ड-इन उपयोगकर्ताओं के लिए AJAX टूट जाएगा, क्योंकि यह admin-ajax.php फ़ाइल तक पहुंच को प्रतिबंधित करता है।
AJAX का उपयोग अक्सर वेबसाइट्स के गतिशील पहलुओं को शक्ति देने के लिए किया जाता है। मान लीजिए आपकी साइट पर एक सर्च बार है। यदि कोई विज़िटर इसका उपयोग उत्पादों के माध्यम से खोजने के लिए करता है, तो केवल खोज परिणाम रीलोड होंगे, पूरी वेबसाइट नहीं। यह एक बड़ा संसाधन बचाने वाला है, और वेबसाइट्स के उपयोगकर्ता अनुभव को काफी तेज और बेहतर बनाता है।
आप admin-ajax.php फ़ाइल को बाहर करने के लिए बहुत सारे वर्कअराउंड देखेंगे, लेकिन वे हमेशा निर्बाध रूप से काम नहीं करते। निचला रेखा यह है कि वर्कअराउंड जिनके लिए प्रयास की आवश्यकता होती है, वे सुरक्षा के आनुपातिक मात्रा को प्रतिबिंबित नहीं करते। इसलिए यह थोड़े अतिरिक्त लाभ के लिए एक बड़ा कदम है। - अपना wp-login URL बदलना: आप इस सलाह को अक्सर वर्डप्रेस हार्डनिंग लेखों में देखते हैं। हालांकि, हम लॉगिन URL बदलने के खिलाफ दृढ़ता से अनुशंसा करते हैं क्योंकि यदि यह खो जाता है तो इसे पुनर्प्राप्त करना लगभग असंभव है।
- एडमिन को उपयोगकर्ता नाम के रूप में उपयोग करने से बचें: चूंकि ब्रूट फोर्स बॉट्स प्रभावी रूप से उपयोगकर्ता नाम और पासवर्ड संयोजनों का अनुमान लगाने की कोशिश कर रहे हैं, इसलिए एडमिन जैसे स्पष्ट उपयोगकर्ता नामों से बचने में कुछ मूल्य है। वर्डप्रेस आपको डैशबोर्ड से उपयोगकर्ता नाम बदलने की अनुमति नहीं देता, इसलिए आपको ऐसा करने के लिए एक प्लगइन इंस्टॉल करना होगा।
हालांकि, इस उपाय का मूल्य सीमित है, और हम यहां बहुत अधिक समय और प्रयास खर्च करने की सलाह नहीं देते हैं। कुछ प्रकार की साइट्स से उपयोगकर्ता नाम पुनर्प्राप्त करने के अन्य तरीके हैं, जैसे सदस्यता वाली। सदस्यों के लिए अद्वितीय उपयोगकर्ता नाम रखने, नीति लागू करने, और फिर अपरिहार्य नतीजों से निपटने के लिए आवश्यक प्रयास जब लोग अपने अद्वितीय उपयोगकर्ता नाम भूल जाते हैं, सीमित लाभकारी प्रभाव के लायक नहीं है।
वर्डप्रेस में ब्रूट फोर्स हमले का प्रभाव
ब्रूट फोर्स हमले के प्रभावों के बारे में सोचने के दो तरीके हैं। पहला, हमले के दौरान क्या होता है, और दूसरा क्या होता है यदि हमला सफल होता है।
आम तौर पर, हमलों के साथ, पहला सवाल अक्सर नहीं उठता, क्योंकि हमले का अनुभव करने वाली वेबसाइट पर बहुत कम या कोई प्रभाव नहीं होता है। परिणाम तब सामने आते हैं जब हमला सफल होता है। हालांकि, ब्रूट फोर्स हमले के साथ ऐसा नहीं है।
जब आपकी साइट ब्रूट फोर्स हो रही हो तो क्या होता है?
आप सर्वर संसाधनों पर तत्काल प्रभाव देखेंगे। क्योंकि हमला आपके लॉगिन पेज पर अनुरोधों के साथ बमबारी कर रहा है, सर्वर को प्रत्येक का जवाब देना होगा। इसलिए आप अपनी वेबसाइट पर बढ़े हुए सर्वर उपयोग के सभी प्रभाव देखेंगे: धीमी वेबसाइट, कुछ उपयोगकर्ता लॉग इन करने में असमर्थ, डाउनटाइम, दुर्गमता, और इसी तरह। वेब होस्ट भी सर्वर उपयोग को जल्दी से प्रतिबंधित करते हैं जो छत के माध्यम से जा रहा है, क्योंकि यह उनके मेट्रिक्स को प्रभावित करेगा, विशेष रूप से यदि आप शेयर्ड होस्टिंग का उपयोग कर रहे हैं।
यदि ब्रूट फोर्स हमला सफल होता है तो क्या होता है?
यदि हमला सफल होता है, तो आप यथोचित रूप से किसी प्रकार के मैलवेयर या विकृति को देखने की उम्मीद कर सकते हैं। हैकर्स आपकी वेबसाइट तक पहुंच क्यों चाहते हैं, इसके कई कारण हैं, और उनमें से कोई भी अच्छा नहीं है।
यदि वह पर्याप्त बुरा नहीं था, तो आपकी वेबसाइट बॉटनेट का हिस्सा बन सकती है, और आपकी सहमति के बिना अन्य वेबसाइट्स पर हमला करने के लिए उपयोग की जा सकती है। इसके बड़े नतीजे हो सकते हैं क्योंकि अन्य सुरक्षा प्रणालियां आपकी वेबसाइट को दुर्भावनापूर्ण के रूप में फ़्लैग करेंगी यदि यह बॉटनेट का हिस्सा है।
वर्डप्रेस ब्रूट फोर्स हमले के परिणामों से निपटना
यदि ब्रूट फोर्स हमला सफल रहा है, तो आपको सबसे खराब मान लेना चाहिए: आपकी वेबसाइट समझौता हो गई है। इसलिए, आपकी पहली प्राथमिकता अपनी वेबसाइट को सुरक्षित करना है। नुकसान को रोकने के लिए आपको यहां प्रमुख कदम उठाने चाहिए:
- सभी उपयोगकर्ताओं को बलपूर्वक लॉग आउट करें और सभी पासवर्ड बदलें
- अपनी वेबसाइट को तुरंत मैलवेयर के लिए स्कैन करें
एक बार जब आप निश्चित हो जाएं कि आपकी साइट मैलवेयर से साफ है, तो ऊपर सूचीबद्ध रोकथाम उपायों को लागू करें। हम MalCare इंस्टॉल करने की दृढ़ता से अनुशंसा करते हैं, जो लॉगिन सुरक्षा और बॉट सुरक्षा का ध्यान रखता है, साथ ही एक मैलवेयर स्कैनर, क्लीनर, और एक उन्नत फ़ायरवॉल भी पैक करता है। MalCare इंस्टॉल होने के साथ, आप निश्चिंत हो सकते हैं कि आपकी साइट वर्डप्रेस हमलों से सुरक्षित है।
क्या आपकी साइट ब्रूट फोर्स हमलों के प्रति संवेदनशील है?
हां, सभी सिस्टम ब्रूट फोर्स हमलों के प्रति संवेदनशील हैं। उनके काम करने के तरीके के कारण, ब्रूट फोर्स हमले लॉगिन पेज वाले किसी भी सिस्टम के खिलाफ लॉन्च किए जा सकते हैं। वर्डप्रेस वेबसाइट्स अलग नहीं हैं।
वर्डप्रेस की लोकप्रियता इसे हैकर्स का लक्ष्य बनाती है। सबसे पहले, ऐसा इसलिए है क्योंकि इंटरनेट का बड़ा हिस्सा वर्डप्रेस द्वारा संचालित है, और दूसरा क्योंकि वर्डप्रेस के कुछ पहलू अच्छी तरह से ज्ञात हैं। ब्रूट फोर्स हमलों के लिए विशेष रूप से प्रासंगिक एक उदाहरण में, वर्डप्रेस गलत लॉगिन प्रयासों को प्रतिबंधित नहीं करता। आप इसे MalCare की लिमिट लॉगिन सुविधा से सही कर सकते हैं, जैसा कि हमने उपायों वाले खंड में बात की थी।
इसके अलावा, कई साइट मालिक ऐसे उपयोगकर्ता नाम और पासवर्ड का उपयोग करते हैं जो याद रखने में आसान हैं। सामान्य हैं एडमिन को उपयोगकर्ता नाम के रूप में और पासवर्ड के रूप में password1234 या 12345678 सेट करना।
ये कारक आपकी वेबसाइट को ब्रूट फोर्स हमलों के प्रति संवेदनशील बनाते हैं।
ब्रूट फोर्स हमलों के प्रकार
ब्रूट फोर्स हमले अन्य प्रकार के खतरों और हमलों से अलग हैं, जैसे सोशल इंजीनियरिंग हमले या XSS हमले। सोशल इंजीनियरिंग हमले, जैसे फ़िशिंग, लोगों को एक विश्वसनीय इकाई के रूप में प्रस्तुत करके अपने क्रेडेंशियल्स साझा करने में हेरफेर करते हैं, जबकि XSS हमले वेबसाइट पर भेद्यताओं का फायदा उठाते हैं। ब्रूट फोर्स हमले कमजोर या चुराए गए क्रेडेंशियल्स पर भरोसा करके सफल होते हैं।
आपको जंग में ब्रूट फोर्स हमलों के कुछ स्वाद देखने को मिलेंगे। वे सभी ट्रायल-एंड-एरर के समान पैटर्न का पालन करते हैं, लेकिन वे जो क्रेडेंशियल्स आजमाते हैं या तंत्र जिसका वे उपयोग करते हैं वह भिन्न हो सकता है। यहां ब्रूट फोर्स हमलों के कुछ सबसे सामान्य प्रकार हैं:
- सरल हमले: सरल ब्रूट फोर्स हमले उपयोगकर्ता के उनके ज्ञान के आधार पर क्रेडेंशियल्स का अनुमान लगाने के लिए तर्क का उपयोग करते हैं, जैसे सोशल मीडिया साइट्स से पालतू जानवरों के नाम या जन्मदिन।
- क्रेडेंशियल स्टफिंग: इस प्रकार का हमला उल्लंघनों से प्राप्त डेटा का उपयोग करता है, इस धारणा के तहत कि उपयोगकर्ता कई प्रणालियों में समान उपयोगकर्ता नाम और पासवर्ड का उपयोग करते हैं।
- डिक्शनरी अटैक: जैसा कि नाम से पता चलता है, ये बॉट्स पासवर्ड के लिए डिक्शनरी फ़ाइलों का उपयोग करते हैं। यह एक वास्तविक डिक्शनरी हो सकती है, या पासवर्ड अनुमान के लिए विशेष रूप से बनाई गई एक।
- रेनबो टेबल अटैक: अवधारणा में डिक्शनरी अटैक के समान, एक रेनबो टेबल एक विशेष प्रकार की डिक्शनरी सूची है। पासवर्ड की सूची के बजाय, एक रेनबो टेबल में हैश्ड पासवर्ड की सूची होती है।
- पासवर्ड स्प्रेइंग: इस प्रकार का हमला तार्किक रूप से एक रिवर्स ब्रूट फोर्स हमला है। सामान्य ब्रूट फोर्स हमलों में, एक विशेष उपयोगकर्ता नाम लक्ष्य होता है और अनुमान लगाने का खेल पासवर्ड के साथ खेला जाता है। इसके विपरीत, पासवर्ड स्प्रेइंग के साथ, पासवर्ड की एक सूची को कई उपयोगकर्ता नामों के खिलाफ आजमाया जाता है ताकि संभावित मैच मिल सके। यह लक्षित हमले की तुलना में अधिक वितरित हमला है।
एक साइट एडमिन के रूप में, आपको विभिन्न प्रकार के ब्रूट फोर्स हमलों के बीच अंतर जानने की आवश्यकता नहीं हो सकती है। हालांकि, ये शब्द अक्सर परस्पर विनिमय योग्य रूप से उपयोग किए जाते हैं, इसलिए अंतर्निहित तंत्र की समझ रखने में मदद मिलती है।
अन्य अच्छी सुरक्षा प्रथाएं
वर्डप्रेस में ब्रूट फोर्स हमलों को रोकना एक सराहनीय लक्ष्य है, लेकिन यह वेबसाइट सुरक्षा का केवल एक हिस्सा है। यहां हमारी कुछ शीर्ष सिफारिशें हैं अपनी साइट को सुरक्षित और मैलवेयर-मुक्त रखने के लिए:
- अच्छे मैलवेयर स्कैनर और क्लीनर के साथ एक सुरक्षा प्लगइन इंस्टॉल करें
- सब कुछ अपडेट रखें
- दैनिक बैकअप में निवेश करें
सिफारिशों की पूरी सूची के लिए, हमारी अंतिम सुरक्षा गाइड देखें।
निष्कर्ष
ब्रूट फोर्स हमले एक वेबसाइट को कमजोर कर सकते हैं, भले ही वे सफल न हों। इस संभावित खतरे से निपटने का सबसे अच्छा तरीका एकीकृत बॉट सुरक्षा वाले फ़ायरवॉल को इंस्टॉल करना है, जैसे MalCare।
यहां तक कि अगर ब्रूट फोर्स हमला सफल रहा है, तो MalCare आपको मैलवेयर का जल्दी पता लगाने और इसे हटाने में मदद करेगा। जैसा कि सभी संक्रमणों के मामले में होता है, त्वरित कार्रवाई नुकसान को काफी हद तक सीमित करती है।
FAQs
वर्डप्रेस में ब्रूट फोर्स हमला क्या है?
वर्डप्रेस में ब्रूट फोर्स हमला तब होता है जब कोई हैकर किसी वैध उपयोगकर्ता खाते के लॉगिन क्रेडेंशियल्स का अनुमान लगाकर साइट के wp-admin तक पहुंच प्राप्त करने का प्रयास करता है। ब्रूट फोर्स हमले wp-login पेज पर सही पासवर्ड का अनुमान लगाने के प्रयास में सैकड़ों, हजारों, और कभी-कभी लाखों पासवर्ड आजमाने के लिए बॉट्स का उपयोग करते हैं।
ब्रूट फोर्स हमले न केवल साइट के लिए खतरनाक हैं यदि वे सफल होते हैं, बल्कि साइट प्रदर्शन पर भी भारी प्रभाव डालते हैं। हमला सर्वर संसाधनों का उपयोग करता है और कभी-कभी साइट को क्रैश भी कर सकता है।
अपनी वर्डप्रेस साइट को ब्रूट फोर्स हमलों से कैसे बचाएं?
अपनी साइट को ब्रूट फोर्स हमलों से बचाने का सबसे प्रभावी तरीका लॉगिन प्रयासों को सीमित करना है। डिफ़ॉल्ट रूप से, वर्डप्रेस असीमित लॉगिन प्रयासों की अनुमति देता है, इसलिए आप MalCare का उपयोग करके अपनी साइट को ब्रूट फोर्स हमलों से बचा सकते हैं। लॉगिन सुरक्षा के अलावा, MalCare में बॉट सुरक्षा और एक उन्नत फ़ायरवॉल शामिल है, जो दोनों आपकी साइट की रक्षा करने में मदद करते हैं, और ब्रूट फोर्स हमले के बुरे प्रभावों को कम करते हैं।