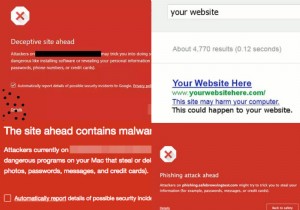
आप यहां हैं क्योंकि आपके विज़िटर्स एक बड़ी, लाल चेतावनी "इस साइट को फ़िशिंग साइट के रूप में चिह्नित किया गया है" देख रहे हैं जब वे आपकी वेबसाइट पर जाने का प्रयास करते हैं।
लेकिन वे यह चेतावनी क्यों देख रहे हैं? आपकी साइट फ़िशिंग वेबसाइट नहीं है!
हालांकि एक बाहरी संभावना है कि यह एक झूठा अलार्म है, पहली चीज जो आपको करनी चाहिए वह है अपनी वेबसाइट को मैलवेयर के लिए स्कैन करना। यदि आपकी वेबसाइट साफ दिखाई देती है, तो आप राहत की सांस ले सकते हैं, और चेतावनी की अपील करने के अनुभाग पर जा सकते हैं। यदि नहीं, तो शांत रहें, हम आपको बताएंगे कि अपनी वेबसाइट से फ़िशिंग को कैसे हटाएं।
वर्डप्रेस फ़िशिंग हैक क्या है?
वर्डप्रेस फ़िशिंग हैक तब होता है जब हैकर्स अनजान उपयोगकर्ताओं को एक वैध ब्रांड के रूप में प्रस्तुत करके उनकी व्यक्तिगत पहचान और वित्तीय डेटा देने के लिए धोखा देते हैं जिस पर उपयोगकर्ता भरोसा करता है।
इसका मतलब है कि आपकी वेबसाइट पर आधिकारिक दिखने वाले पेज हैं जो लोगों को निजी जानकारी साझा करने का कारण बन सकते हैं।


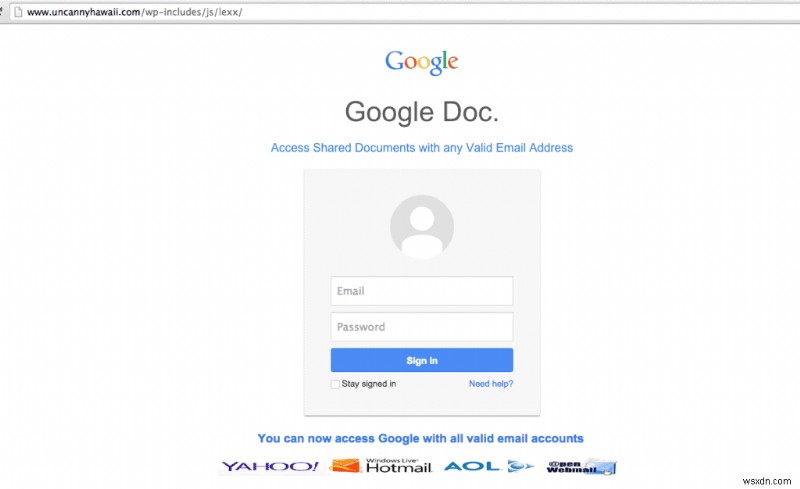
यदि आप उनके बारे में अधिक विस्तार से पढ़ने में रुचि रखते हैं, तो हमने अंत में वर्डप्रेस फ़िशिंग हमलों के प्रकारों पर एक खंड शामिल किया है।
वर्डप्रेस फ़िशिंग हैक कितना बुरा है?

एक फ़िशिंग हमला बहुत बुरा है आपकी वेबसाइट के लिए।
सभी मैलवेयर विनाशकारी हैं और प्राथमिकता पर निपटाए जाने चाहिए। आप पहले ही यह पता लगाने में कुछ समय बिता चुके हैं कि क्या गलत हुआ, लेकिन याद रखें कि हर मिनट जब मैलवेयर आपकी वेबसाइट पर रहता है, तो आपको नुकसान हो रहा है।
फ़िशिंग से कैसे छुटकारा पाया जाए यह सर्वोच्च प्राथमिकता होनी चाहिए। हम आपको इस लेख में बाद में बताएंगे कि फ़िशिंग को स्वयं कैसे हटाएं।
लेकिन बस इतना स्पष्ट कर दें: मैलवेयर को मैन्युअली हटाना एक सीधा काम नहीं है और हम किसी भी परिस्थिति में इसकी अनुशंसा नहीं करते। एक हैक की गई वेबसाइट में कई संक्रमण, बैकडोर्स, और favicon_bdfk34.ico जैसी दुर्भावनापूर्ण फ़ाइलों के कारण छिपे हुए नकली एडमिन हो सकते हैं। उन सभी को स्वयं ढूंढने और हटाने की कोशिश करना आपकी साइट को पूरी तरह से बर्बाद करने का एक निश्चित तरीका है।
हम दृढ़ता से अनुशंसा करते हैं कि आप एक सुरक्षा प्लगइन का उपयोग करें जो आपकी वेबसाइट से फ़िशिंग को बिना किसी देरी के तुरंत हटा देता है।
मुझे कैसे पता चलेगा कि मेरी वर्डप्रेस वेबसाइट पर फ़िशिंग है?
यदि आपने स्वयं फ़िशिंग अभियानों के उदाहरणों का सामना नहीं किया है, और आपने Google की ब्राउज़िंग चेतावनियों को देखा है जैसे कि इस साइट को फ़िशिंग साइट के रूप में चिह्नित किया गया है, तो आप सोच रहे होंगे कि क्या आपकी वेबसाइट वास्तव में समझौता की गई है। संभावना को खारिज करने का एक निश्चित तरीका है:
- Google Search Console > Security Issues की जांच करें धोखाधड़ी वाली सामग्री के बारे में नोटिस के लिए।
- रिपोर्ट में फ़्लैग किए गए कुछ URLs को एक अलग कंप्यूटर पर, एक अलग नेटवर्क पर या गुप्त मोड में देखें। हैकर्स वेबसाइट एडमिनिस्ट्रेटर्स से मैलवेयर को छिपा सकते हैं ताकि संक्रमण लंबा खिंचे।
- अपनी वेबसाइट पर थर्ड-पार्टी इन्क्लूज़न की जांच करें। विज्ञापन नेटवर्क कभी-कभी ऐसे विज्ञापन दिखा सकते हैं जिनमें फ़िशिंग अभियान होते हैं। चूंकि विज्ञापन आमतौर पर चक्रित होते हैं, इसलिए आपको वेबसाइट को कई बार रीफ्रेश करना पड़ सकता है ताकि दिखाए जा रहे विज्ञापनों की जांच की जा सके। भले ही किसी विज्ञापन में सोशल इंजीनियरिंग सामग्री हो, फिर भी आपकी वेबसाइट को धोखाधड़ी वाली सामग्री युक्त के रूप में चिह्नित किया जा सकता है।
यदि Google Search Console मुद्दों को चिह्नित करता है, तो आप निश्चित हो सकते हैं कि आपकी वेबसाइट वर्डप्रेस फ़िशिंग हैक की शिकार है, और फ़िशिंग हटाने की प्रक्रिया शुरू कर सकते हैं।
अपनी वर्डप्रेस वेबसाइट से फ़िशिंग कैसे हटाएं
आपकी वर्डप्रेस वेबसाइट से फ़िशिंग पेजों को हटाने के कुछ तरीके हैं।
फ़िशिंग से छुटकारा पाने का सबसे तेज़ तरीका एक सुरक्षा प्लगइन का उपयोग करना है जो इसे सुरक्षित रूप से हटा दे, बिना आपकी वेबसाइट को और अधिक समझौता किए। फिर आप चेतावनी की अपील करने के बारे में जा सकते हैं।
वैकल्पिक रूप से, आप वर्डप्रेस फ़िशिंग को मैन्युअली हटा सकते हैं। स्पष्ट होने के लिए, इस प्रक्रिया में पेजों को ढूंढने के लिए कोड के माध्यम से खुदाई करना शामिल है और इसलिए मैलवेयर। फ़िशिंग पेज आपके डेटाबेस में आसानी से दिखाई नहीं देंगे, बल्कि आपके कंटेंट मैनेजमेंट सिस्टम में विभिन्न सिस्टम फ़ाइलों और निर्देशिकाओं में छिपे होंगे।
केवल अनुभवी डेवलपर्स को फ़िशिंग फ़ाइलों को हटाने का प्रयास करना चाहिए, क्योंकि एक संभावना है कि आप आवश्यक कोड हटा सकते हैं और वेबसाइट को अपूरणीय क्षति पहुंचा सकते हैं। निम्नलिखित पेजों को हटाने के साथ सावधानी से आगे बढ़ें:
- पेज जो आपने नहीं बनाए। कुछ फ़िशिंग पेज आपकी वेबसाइट डिज़ाइन, कंटेंट, और ब्रांडिंग की जितना संभव हो उतना नकल करेंगे, ताकि वैध दिखें और यथासंभव लंबे समय तक पता न चले।
- फ़िशिंग पेज ज्यादातर लॉगिन और भुगतान पेज होंगे क्योंकि यह उस प्रकार की जानकारी है जिसे हैकर्स पकड़ना चाहते हैं।

- बैंक या ईकॉमर्स ब्रांडेड पेज। क्योंकि फ़िशर्स एक वैध इकाई का प्रतिरूपण कर रहे हैं, वे ऐसा करने के लिए उनकी ब्रांडिंग की नकल करेंगे। आपको लोगो फ़ाइलें मिलने की संभावना है, शायद एक फ़ेविकॉन फ़ाइल में, और कई छवि फ़ाइलें जो आधिकारिक ब्रांडिंग को दोहराने के लिए उपयोग की जाती हैं।

- अनजाने फ़ोल्डर्स जो किसी अन्य इकाई से प्रतीत होते हैं।
- गलत चेकआउट पेज आपके अपने ईकॉमर्स पेजों पर, यदि आपके पास हैं। हैकर्स आपके अपने ग्राहकों को आपके पेजों से रीडायरेक्ट कर सकते हैं।
अतिरिक्त बीमा के रूप में, फ़िशिंग हटाने से पहले अपनी वेबसाइट का एक नया बैकअप लें। अगर कुछ गलत होता है, तो आपके पास अभी भी वह संक्रमित वेबसाइट है जिससे आप शुरू कर रहे थे, और आप इसके बजाय 1-क्लिक क्लीन अप का विकल्प चुन सकते हैं।
Google से "यह साइट फ़िशिंग साइट के रूप में चिह्नित की गई है" चेतावनी कैसे हटाएं?
समीक्षा प्रक्रिया को पूरा होने में औसतन 72 घंटे लगते हैं। यह सुनिश्चित करना बेहद महत्वपूर्ण है कि फ़िशिंग हटाना सफल रहा। अन्यथा, आपका अनुरोध अस्वीकार कर दिया जाएगा और प्रक्रिया में और भी अधिक समय लगेगा।
Google से "यह साइट फ़िशिंग साइट के रूप में चिह्नित की गई है" चेतावनी हटाने के चरण यहां दिए गए हैं:
- Google Search Console > Security Issues पर वापस जाएं
- I have fixed these issues बॉक्स चेक करें, और Request a review
- आपको फ़िशिंग हटाने के लिए आपके द्वारा उठाए गए कदमों का विवरण प्रदान करना होगा
वर्डप्रेस फ़िशिंग के प्रति संवेदनशील क्यों है?
अपने स्वभाव से, वर्डप्रेस उपयोग में आसान होने के लिए है, और इसके अतिरिक्त थीम्स और प्लगइन्स के साथ अनुकूलित करना आसान है। सॉफ़्टवेयर के ये अतिरिक्त टुकड़े सुविधाओं और कार्यक्षमता को जोड़ने के लिए हैं, लेकिन हमेशा सर्वोत्तम सुरक्षा प्रथाएं नहीं रखते। इसलिए, वे वेबसाइट में कमजोर प्रवेश बिंदु पैदा करते हैं।
आप थीम्स और प्लगइन्स को पूरी तरह से दूर नहीं कर सकते, और वास्तव में यह कोई समाधान नहीं है। सबसे अच्छा तरीका निवारक उपाय करना और कमजोरियों को संबोधित करना है।
अपनी वर्डप्रेस वेबसाइट पर फ़िशिंग कैसे रोकें
मैलवेयर कमजोरियों के कारण वर्डप्रेस में अपना रास्ता खोजता है। हैकर्स कमजोरियों का फायदा उठाकर पहुंच प्राप्त करते हैं, और आपकी वेबसाइट में अपने नापाक कोड के टुकड़े डालते हैं। अक्सर, वेबसाइट एडमिनिस्ट्रेटर्स को इन विकासों के बारे में पता भी नहीं होता—जब तक कि कुछ गलत न हो जाए। और तब तक, महत्वपूर्ण क्षति और नुकसान पहले ही हो चुका होता है।
1. एक सुरक्षा प्लगइन स्थापित करें
हम एक अच्छे सुरक्षा प्लगइन को स्थापित करने के महत्व पर पर्याप्त जोर नहीं दे सकते। आप बैक फुट पर पकड़े नहीं जाना चाहते, जब किसी विज़िटर या आपके वेब होस्ट या Google द्वारा सूचित किया जाए कि आपकी वेबसाइट में समस्याएं हैं।
एक ऐसा प्लगइन चुनें जो पहली जगह में मैलवेयर को इंस्टॉल होने से रोकने में सक्षम हो और जिसमें एक मजबूत फ़ायरवॉल शामिल हो। यदि आपकी वेबसाइट पर मैलवेयर का पता चलता है, तो प्लगइन इसे बिना आपकी वेबसाइट को और अधिक समझौता किए हटाने में सक्षम होना चाहिए, और यह सुनिश्चित करना चाहिए कि कंटेंट बरकरार रहे। और अंत में, एक ऐसा प्लगइन चुनें जिसमें एक विशेषज्ञ मैन्युअल हटाने की सेवा हो।
2. बैकडोर्स हटाएं
रोकथाम में यह महत्वपूर्ण चरण अच्छी तरह से निष्पादित करना मुश्किल है, क्योंकि बैकडोर्स वैध फ़ोल्डर्स में छिपे हो सकते हैं। जो चीज हटाने को और भी जटिल बनाती है वह यह है कि कई फ़ंक्शन्स प्लगइन्स द्वारा सौम्य कारणों से उपयोग किए जाते हैं। इसलिए एक फ़ंक्शन को हटाना जो बैकडोर प्रतीत होता है, अनपेक्षित परिणाम पैदा कर सकता है। हम इसे स्वयं करने की अनुशंसा नहीं करते।
3. अनधिकृत उपयोगकर्ताओं को हटाएं
अपने डेटाबेस की जांच करके असत्यापित उपयोगकर्ताओं की पहचान करें और उन्हें हटाएं। वास्तविक उपयोगकर्ताओं को न हटाने के लिए सावधान रहें। फ़िशिंग हटाने के बाद सभी एडमिन पासवर्ड भी बदलें।
4. अपनी वेबसाइट को अपडेट रखें
सुरक्षा सुनिश्चित करने का एक सरल, अक्सर अनदेखा तरीका है अपने वर्डप्रेस और सभी इंस्टॉल किए गए प्लगइन्स और थीम्स को अपडेट रखना। अपडेट में सुरक्षा पैच शामिल होते हैं जो कमजोरियों को संबोधित करते हैं, अन्य चीजों के अलावा, और प्राथमिकता पर इंस्टॉल किए जाने चाहिए।
यदि ऐसे प्लगइन्स या थीम्स हैं जिनका आप सक्रिय रूप से उपयोग नहीं करते हैं, तो उन्हें डिसेबल या हटा दें।
5. एक SSL सर्टिफिकेट इंस्टॉल करें
अधिकांश वेब होस्ट अपनी सेवाओं में SSL सर्टिफिकेट्स शामिल करते हैं। SSL सर्टिफिकेट्स ब्राउज़र्स और सर्वर्स के बीच आगे-पीछे भेजे जाने वाले डेटा को एन्क्रिप्ट करते हैं। इसे सेट अप और उपयोग करना बहुत सरल है, और यह वास्तव में Google द्वारा सुरक्षित ब्राउज़िंग को बढ़ावा देने की एक आवश्यकता है और यह आपकी साइट पैडलॉक पर "साइट सुरक्षित नहीं है" चेतावनी को भी हटा देगा।
6. मजबूत लॉगिन क्रेडेंशियल्स की आवश्यकता है
आसानी से अनुमान लगाने योग्य यूज़रनेम और पासवर्ड अभी भी एक वेबसाइट पर अनधिकृत पहुंच प्राप्त करने के लिए हैकर्स के सबसे आसान तरीकों में से एक हैं। सभी उपयोगकर्ताओं को अपने खातों के लिए मजबूत पासवर्ड सेट करने की आवश्यकता है।

आप अपनी वेबसाइट को सुरक्षित करने के लिए बहुत कुछ कर सकते हैं और करना चाहिए। यहां कमजोरियों को संबोधित करने के लिए आप जो भी कदम उठा सकते हैं, क्या देखना है, और यहां तक कि अपनी वेबसाइट के लिए सही प्लगइन्स और थीम्स कैसे चुनें जो आपके विज़िटर्स और उनके डेटा को सुरक्षित रखें, इसकी एक पूरी गाइड है।
फ़िशिंग हमलों के प्रकार
फ़िशिंग स्वयं एक प्रकार का सोशल इंजीनियरिंग हमला है, जिसका अनिवार्य रूप से मतलब है कि हमला किसी और होने का दिखावा करके सफल होने पर निर्भर करता है। इसके अतिरिक्त, सोशल इंजीनियरिंग हमले पीड़ित पर अपनी जानकारी स्वेच्छा से देने पर भरोसा करते हैं, क्योंकि उनका मानना है कि अनुरोध वैध है।
वर्डप्रेस फ़िशिंग हैक
हैकर ने आपकी कार्यशील वेबसाइट में आधिकारिक दिखने वाले पेज डाल दिए हैं ताकि एक ब्रांड होने का दिखावा करके लोगों को धोखा दिया जा सके। यह काफी बुरा है, लेकिन विचार करें कि आप शुरुआत में फ़िशिंग हमले के शिकार हो सकते हैं, क्योंकि…
वेबसाइट एडमिनिस्ट्रेटर्स को लक्षित करना
...कभी-कभी, आपको अपने एडमिन लॉगिन क्रेडेंशियल्स के लिए लक्षित किया जाता है, ताकि हैकर्स उन वेबसाइट्स तक पहुंच प्राप्त कर सकें जिन्हें आप प्रबंधित करते हैं।
आपको अपना डेटाबेस "तत्काल" अपडेट करने के लिए कहने वाला एक ईमेल प्राप्त हो सकता है, अन्यथा कुछ विनाशकारी होगा। ईमेल आपको एक पेज पर ले जाएगा जो आपके वेब होस्ट या एडमिन पैनल जैसा दिखेगा ताकि आप अपने क्रेडेंशियल्स दर्ज करके अपना डेटाबेस अपडेट कर सकें।

या शायद, एक स्कैमर एक नाराज ग्राहक के रूप में प्रस्तुत होकर रिफंड मांग रहा है।

वर्षों के अनुभव वाले वर्डप्रेस पेशेवर भी कभी-कभी इन ईमेल्स से धोखा खा सकते हैं, खासकर यदि वे कई वेबसाइट्स का प्रबंधन कर रहे हों, और उन सभी वेबसाइट्स के संचालन को विभिन्न स्थानों पर संभाल रहे हों।
ईमेल फ़िशिंग बनाम वर्डप्रेस फ़िशिंग हैक
फ़िशिंग के विभिन्न स्वाद हैं: ईमेल का उपयोग करना, दुर्भावनापूर्ण वेब पेज डालना, और अक्सर, दोनों का संयोजन। हैकर्स आपकी वेबसाइट पर पेज डालते हैं, जो एक विश्वसनीय संगठन से प्रतीत होते हैं, उनके लॉगिन क्रेडेंशियल्स एकत्र करने के लिए। आम तौर पर, एक अनजान उपयोगकर्ता इस धोखाधड़ी वाले पेज पर ईमेल के माध्यम से पहुंचता है, लेकिन वे एक लिंक या रीडायरेक्ट के माध्यम से भी इस पर ठोकर खा सकते हैं।
मजेदार तथ्य: फ़िशिंग हमलों की एक विशेष श्रेणी है जो Google ब्रांड को स्पोर्ट करती है। यूप, शक्तिशाली Google भी इस खतरे से मुक्त नहीं है। वास्तव में, उनके पास उनके नाम पर किए जाने वाले भ्रामक पेजों के लिए एक समर्पित सहायता पेज है।

व्यक्तिगत बनाम स्पीयर फ़िशिंग
फ़िशिंग हमले बड़े समूहों को लक्षित करते हैं, और इसलिए फ़िशिंग ईमेल के टेल्टेल संकेतों में से एक व्यक्तिगतकरण की कमी है। यह कहना नहीं है कि सभी स्वचालित ईमेल संदिग्ध हैं, लेकिन अगर कोई ईमेल संवेदनशील डेटा मांग रहा है, जैसे क्रेडिट कार्ड विवरण या लॉगिन क्रेडेंशियल्स, तो व्यक्तिगतकरण की कमी एक लाल झंडा हो सकती है।
सिवाय जब यह स्पीयर फ़िशिंग हमला होता है। इस प्रकार के हमले विशिष्ट व्यक्तियों को उनका डेटा देने के लिए लक्षित करते हैं।
कुछ वेबसाइट्स के लिए व्यक्तियों के लिए लॉगिन क्रेडेंशियल्स इकट्ठा करना एक बड़ी समस्या नहीं हो सकती है, हालांकि यह उस वेबसाइट (और उसके संगठन) के सुरक्षित वातावरण में टैप करने का एक तरीका बन जाता है यदि क्रेडेंशियल्स किसी कर्मचारी के होते हैं, उदाहरण के लिए।
साथ ही, हम विभिन्न वेबसाइट्स और डिवाइसेज पर समान क्रेडेंशियल्स का उपयोग करते हैं, और उन खातों में संवेदनशील जानकारी हो सकती है।
फ़िशिंग हमले कैसे खोजे जाते हैं?
आपकी वेबसाइट पर वर्डप्रेस फ़िशिंग हैक होने का पता लगाने का सबसे दुर्भाग्यपूर्ण तरीका है Google की ब्लैकलिस्ट पर पहुंचना, और आपके विज़िटर्स को "इस साइट को फ़िशिंग साइट के रूप में चिह्नित किया गया है" जैसे चेतावनी संदेशों में से एक दिखाई देना; जब तक कि आपके पास एक मजबूत सुरक्षा प्लगइन इंस्टॉल न हो।
फ़िशिंग वेबसाइट्स अब परिष्कृत AI के माध्यम से खोजी जा रही हैं। हालांकि, उन्हें उन व्यक्तियों द्वारा भी मैन्युअली Google को रिपोर्ट किया जाता है जो उनका अनुभव करते हैं।
जैसे-जैसे हम अपने दैनिक जीवन में कार्यों को पूरा करने के लिए डिवाइसेज और इंटरनेट का तेजी से उपयोग करते हैं, इंटरनेट सुरक्षा एक तरह का बज़वर्ड बन गई है। हर कोई उनसे बातचीत करने वाले हर ब्रांड से अपने डेटा को सुरक्षित रखने के बारे में सुझाव और सलाह प्राप्त करता है, सरकार से लेकर उनके बैंक से लेकर उनके ग्रॉसरी डिलीवरी ऐप तक।
इन संदेशों में फ़िशिंग हमले को दूर से पहचानने के व्यावहारिक तरीके शामिल हैं: प्रेषक की जांच करें (ईमेल के लिए), URL की जांच करें (वेबसाइट्स के लिए), क्या किसी कार्रवाई को पूरा करने के लिए अनावश्यक दबाव है, आदि।
फ़िशिंग हमले भी अधिक परिष्कृत होते जा रहे हैं, विश्वसनीय संगठनों की भाषा और ब्रांडिंग को अधिक सटीकता से कॉपी कर रहे हैं। इसलिए, अपने उपयोगकर्ताओं को धोखा खाने से बचाने के लिए, Google हैक की गई वेबसाइट्स के लिए अतिरिक्त सतर्क है।
फ़िशर्स क्या चाहते हैं?
खैर, किसी भी प्रकार के हैकर्स को क्या चाहिए? ऐसी जानकारी जिसे रखने के लिए वे अधिकृत नहीं हैं, उन तरीकों से उपयोग की जाने वाली जो वे उपयोग करने के लिए अधिकृत नहीं हैं। अनधिकृत उपयोग में चोरी शामिल हो सकती है—पहचान, पैसा या संपत्ति की—आधिकारिक डेटाबेस और फ़ाइलों तक पहुंच, और बहुत कुछ।
फ़िशिंग घोटालों से सबसे अधिक प्रभावित क्षेत्रों को देखें, और एक स्पष्ट पैटर्न उभरता है:

यदि आपकी वेबसाइट निम्नलिखित में से किसी भी जानकारी को संग्रहीत करती है, तो आप वर्डप्रेस फ़िशिंग हैक के लिए एक लक्ष्य हैं:
- क्रेडिट कार्ड विवरण
- बैंक खाता जानकारी
- सामाजिक सुरक्षा संख्या
- यूज़रनेम और पासवर्ड
और सूची जारी है। जैसा कि आप सूची से देख सकते हैं, कोई भी व्यक्तिगत पहचान जानकारी संभावित रूप से एक हैकर के लिए उपयोगी है। यहां तक कि ईमेल पते की सूचियों को बेईमान व्यवसायों या स्पैमर्स को बेचा जाता है।
तो अब क्या?
उम्मीद है फ़िशिंग हटाना सफल रहा, और आपकी वेबसाइट बिना किसी मैलवेयर के वापस चालू है। हम आशा करते हैं कि आपको इस लेख में जानकारी उपयोगी लगी।
जाने से पहले, हम इस बात पर जोर देना चाहते हैं कि हमारी विशेषज्ञता आपकी जैसी 1000s वेबसाइट्स को हर दिन सुरक्षित करने से आती है, और वह सारी विशेषज्ञता MalCare, हमारे सर्वश्रेष्ठ-इन-क्लास सुरक्षा प्लगइन को विकसित करने में पैक की गई है। आज ही इसे आज़माएं, और हमेशा के लिए अपनी वेबसाइट सुरक्षा के बारे में तनाव-मुक्त रहें।
FAQs
मेरी वेबसाइट से फ़िशिंग कैसे हटाएं?
अपनी वेबसाइट से फ़िशिंग अभियानों को हटाने का सबसे अच्छा तरीका एक अच्छे सुरक्षा प्लगइन का उपयोग करना है। मैन्युअल फ़िशिंग हटाना एक लंबी, जटिल प्रक्रिया हो सकती है, और त्रुटियों की संभावना होती है, क्योंकि संक्रमित फ़ाइलें आवश्यक और वैध फ़ोल्डर्स में छिपी होती हैं।
हालांकि, यदि आप मैन्युअली फ़िशिंग हमलों को हटाने के बारे में आश्वस्त महसूस करते हैं, तो हम देखने के लिए फ़ाइलों की एक सूची शामिल करते हैं।
वर्डप्रेस फ़िशिंग हमलों को कैसे रोकें?
कमजोरियों को संबोधित करके फ़िशिंग को होने से रोकें:
1. एक मजबूत सुरक्षा प्लगइन स्थापित करें जिसमें एक अच्छा फ़ायरवॉल हो
2. यदि कोई बैकडोर्स हैं तो उन्हें खोजें और हटाएं। यदि आपकी वेबसाइट पर पहले मैलवेयर था, तो एक अच्छा मौका है कि इसमें अभी भी बैकडोर्स हैं
3. अनधिकृत उपयोगकर्ताओं को हटाएं
4. वर्डप्रेस, सभी प्लगइन्स और थीम्स को अपडेट करें
5. एक SSL सर्टिफिकेट इंस्टॉल करें
6. मजबूत लॉगिन क्रेडेंशियल्स की आवश्यकता है
मेरी वेबसाइट को फ़िशिंग के रूप में चिह्नित क्यों किया गया है?
वेबसाइट्स को फ़िशिंग वेबसाइट्स के रूप में चिह्नित किया जाता है यदि Google इसका पता लगाता है, या यदि किसी ने आपकी वेबसाइट को फ़िशिंग सामग्री रखने के लिए रिपोर्ट किया है। फ़िशिंग अभियान वेबसाइट एडमिनिस्ट्रेटर की जानकारी के बिना हो सकते हैं, और इसलिए एक विज़िटर आपके सामने फ़िशिंग पेज पर आ सकता है। विज्ञापन नेटवर्क द्वारा दिखाए जाने वाले विज्ञापनों में भी फ़िशिंग अभियान हो सकते हैं।
कैसे जांचें कि मेरी वेबसाइट पर फ़िशिंग है?
यह जांचने के लिए कि आपकी वेबसाइट पर फ़िशिंग पेज हैं या नहीं, Google Search Console में लॉग इन करें, और रिपोर्ट के लिए Security Issues टैब देखें। यदि आपने Google Search Console पर अपनी वेबसाइट स्वामित्व को सत्यापित नहीं किया है, तो आपको पहले ऐसा करना होगा।
वर्डप्रेस फ़िशिंग हैक क्या है?
फ़िशिंग हैक्स सोशल इंजीनियरिंग हैक्स का एक प्रकार है जो उपयोगकर्ताओं को स्वेच्छा से अपनी जानकारी देने के लिए गुमराह करने पर निर्भर करता है। हैकर्स विश्वसनीय ब्रांड्स और संगठनों का दिखावा करते हैं, आमतौर पर उपयोगकर्ता जानकारी चुराने के लिए वेबसाइट्स की भाषा, डिज़ाइन और कंटेंट की नकल करते हैं।