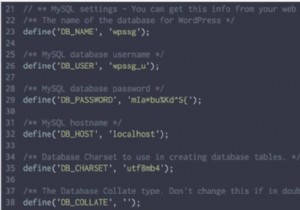
हर WordPress साइट में 'wp-config.php' नामक एक फाइल होती है। यह विशेष WordPress कॉन्फिगरेशन फाइल सबसे महत्वपूर्ण WordPress फाइलों में से एक है। फाइल में कई कॉन्फिगरेशन पैरामीटर होते हैं जिन्हें बेहतर साइट सुरक्षा के लिए संशोधित किया जा सकता है। इस पोस्ट में, हम आपको दिखाएंगे कि WordPress कॉन्फिगरेशन फाइल का उपयोग करके अपनी WordPress साइट को कैसे सुरक्षित करें।
wp-config फाइल का उपयोग करके WordPress साइट कैसे सुरक्षित करें?
1. डेटाबेस प्रीफिक्स बदलें
क्या आपने कभी अपनी WordPress डेटाबेस टेबल देखी हैं? (आप इसे अपने वेब होस्ट खाते के माध्यम से एक्सेस कर सकते हैं) डिफ़ॉल्ट रूप से, डेटाबेस में ग्यारह टेबल होते हैं। प्रत्येक टेबल का एक विशिष्ट कार्य होता है। उदाहरण के लिए, wp_posts पोस्ट, पेज और नेविगेशन मेनू से जानकारी संग्रहीत करता है। चूंकि प्रत्येक टेबल के कार्य पूर्वनिर्धारित हैं, हैकर जानता है कि आपकी साइट विवरण कहां संग्रहीत हैं। उदाहरण के लिए, यदि वे आपके साइट उपयोगकर्ताओं का शोषण करना चाहते हैं, तो वे 'wp_users' टेबल को लक्षित कर सकते हैं।
WordPress डिफ़ॉल्ट रूप से सभी टेबल के लिए 'wp_' प्रीफिक्स का उपयोग करता है। इसे एक अद्वितीय प्रीफिक्स में बदलना टेबल नाम छिपाने में मददगार हो सकता है और यह आपकी WordPress साइट को सुरक्षित करने में मदद करेगा। ऐसा करने के लिए, अपना 'wp-config' फाइल खोलें।
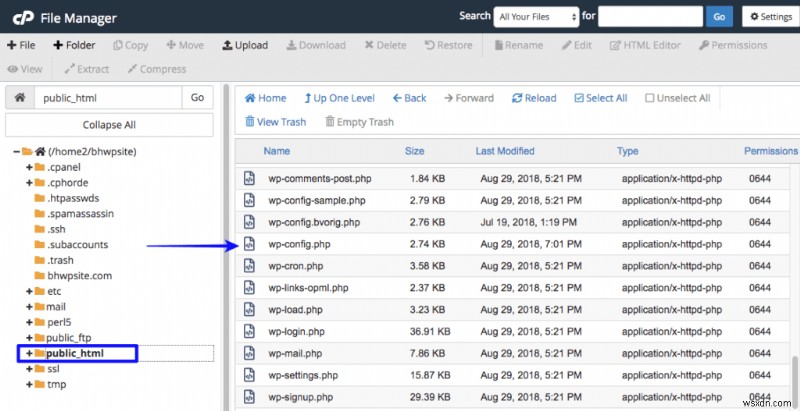
चरण 1: wp-config.php तक पहुंचने के लिए, अपना वेब होस्ट खाता खोलें और cPanel पर जाएं। फाइल मैनेजर चुनें, और यह आपको एक पेज पर ले जाएगा जो कुछ इस तरह दिखता है:

चरण 2: बाईं ओर, एक public_html फोल्डर है। इस फोल्डर में, आपको wp-config फाइल मिलेगी।
'wp-config' फाइल में निम्न लाइनें रखें:
[code]$table_prefix = ‘wp_’;[/code] आपको इसे कुछ यादृच्छिक जैसे बदलने की आवश्यकता है: [code]$table_prefix = ‘agora_’;[/code]
यह डेटाबेस में टेबल के नाम को 'wp_users' से 'wp_agora', 'wp_posts' से 'wp_agora' आदि में बदल देगा।
2. थीम/प्लगइन फाइलों को संपादित करना अक्षम करें
WordPress डैशबोर्ड में, प्लगइन/थीम फाइल को संपादित करने का एक विकल्प होता है। इसका मतलब है कि डैशबोर्ड तक पहुंच और पर्याप्त अनुमति वाला कोई भी व्यक्ति आपके थीम या प्लगइन को संपादित कर सकता है।

हालांकि यह एक उपयोगी उपकरण है यदि आप किसी प्लगइन को पुनः कॉन्फिगर करना चाहते हैं, लेकिन यह हैकर के हाथ में खतरनाक हो जाता है। उदाहरण के लिए, मान लीजिए एक हैकर किसी एक्सप्लॉइट की मदद से आपकी साइट में घुसने में सफल हो जाता है। उनके लिए किसी मौजूदा प्लगइन या थीम में मैलवेयर जोड़ना आसान है। वे एक बैकडोर छिपा सकते हैं जिसे वे बाद में जब चाहें आपकी साइट तक पहुंच प्राप्त करने के लिए शोषण करेंगे। आप अपने WordPress कॉन्फिग फाइल में निम्न कोड रखकर इसे होने से रोक सकते हैं और अपनी WordPress साइट को सुरक्षित कर सकते हैं:
[code]define(‘DISALLOW_FILE_EDIT’,true);[/code]
3. उपयोगकर्ताओं को प्लगइन और थीम इंस्टॉल या अपडेट करने से रोकें
उपयोगकर्ताओं को इन फाइलों को संपादित करने से अक्षम करना केवल सुरक्षा का एक स्तर प्रदान करता है। यह हैकर्स को एक दुर्भावनापूर्ण प्लगइन इंस्टॉल करने से नहीं रोकता है जिसका उपयोग वे आपकी साइट का शोषण करने के लिए कर सकते हैं। एक बार जब उनके पास सही उपयोगकर्ता अनुमति के साथ एडमिन पैनल तक पहुंच होती है, तो वे एक दुष्ट थीम या प्लगइन इंस्टॉल कर सकते हैं। यदि आप अक्सर प्लगइन इंस्टॉल नहीं करते हैं, तो आप अपने WordPress कॉन्फिग फाइल में निम्न कोड जोड़कर विकल्प को अक्षम कर सकते हैं:
[code]define(‘DISALLOW_FILE_MODS’,true);[/code]
4. 'FTP' के उपयोग को लागू करें
उपयोगकर्ताओं को प्लगइन और थीम इंस्टॉल और अपडेट करने से रोकना प्रतिबंधात्मक और यहां तक कि उन साइटों के लिए अव्यावहारिक हो सकता है जो अक्सर प्लगइन इंस्टॉल करती हैं। इसके अलावा, थीम और प्लगइन को अपडेट करना साइट की सुरक्षा के लिए बहुत महत्वपूर्ण है। यह सुनिश्चित करने का एक वैकल्पिक तरीका है कि प्लगइन एक वैध उपयोगकर्ता द्वारा इंस्टॉल किए जा रहे हैं, उपयोगकर्ताओं को 'FTP' विवरण प्रदान करने के लिए बाध्य करना। यहां तक कि जब आपका एडमिन पैनल खतरे में होता है, हैकर्स आपके FTP क्रेडेंशियल के बिना एक दुष्ट प्लगइन इंस्टॉल नहीं कर सकते।
बस अपने 'wp-config.php' में निम्न लाइनें जोड़ें:
[code]define(‘FS_METHOD’, ‘ftpext’);[/code]
यदि आपका वेब होस्ट या सर्वर 'FTPS' का समर्थन करता है तो कॉन्फिग फाइल में निम्न लाइनें जोड़ें:
[code]define(‘FTP_SSL’, true);[/code]
यदि आपका वेब होस्ट या सर्वर 'SFTP' का समर्थन करता है तो निम्न लाइनें जोड़ें:
[code]define(‘FS_METHOD’, ‘ssh2’);[/code]
5. सुरक्षा कुंजी बदलें
आपको हर बार अपनी साइट पर लॉग इन करने की आवश्यकता नहीं है जब आपको लॉग इन करने की आवश्यकता होती है। कभी सोचा है कि आपका ब्राउज़र इन क्रेडेंशियल को कैसे संग्रहीत करता है? अपने खाते में साइन इन करने के बाद, आपकी लॉगिन जानकारी ब्राउज़र कुकी में एन्क्रिप्टेड तरीके से संग्रहीत होती है। सुरक्षा कुंजी यादृच्छिक चर हैं जो इस एन्क्रिप्शन को बेहतर बनाने में मदद करते हैं। यदि आपकी साइट हैक हो जाती है, तो गुप्त कुंजी बदलने से कुकी अमान्य हो जाएगी और प्रत्येक सक्रिय उपयोगकर्ता को स्वचालित रूप से लॉग आउट करने के लिए मजबूर किया जाएगा। एक बार बाहर फेंक दिए जाने पर, हैकर आपके WordPress एडमिन तक पहुंच खो देता है।
आप सुरक्षा कुंजी का एक नया सेट उत्पन्न कर सकते हैं और उन्हें 'wp-config' फाइल में रख सकते हैं। यह आपकी WordPress साइट को सुरक्षित करने में मदद करेगा।
6. 'wp-config.php' छुपाएं
किसी भी WordPress साइट में, wp-config फाइल का एक डिफ़ॉल्ट स्थान होता है। इसलिए फाइल स्थान बदलने से इसे हैकर्स के हाथ में पड़ने से रोका जा सकता है। सौभाग्य से, WordPress 'wp-config' फोल्डर को आपके WordPress इंस्टॉलेशन के बाहर रहने की अनुमति देता है। उदाहरण के लिए, यदि आपका WordPress public_html फोल्डर में इंस्टॉल है, तो कॉन्फिग फाइल डिफ़ॉल्ट रूप से public_html फोल्डर में मौजूद होगी। लेकिन आप wp-config को public_html फोल्डर के बाहर ले जा सकते हैं और यह अभी भी काम करेगा।
7. wp-config.php फाइल सुरक्षित करें
कॉन्फिगरेशन हमलों की चपेट में है जिससे इसे सुरक्षित करना अनिवार्य हो जाता है। ऐसा करने का एक तरीका इसका स्थान बदलना है ताकि हैकर्स इसे इसके डिफ़ॉल्ट स्थान पर न ढूंढ सकें। हालांकि कुछ डेवलपर्स इसका विरोध कर सकते हैं, लेकिन बहुत से लोग सोचते हैं कि यह एक अच्छा विचार है। इस चर्चा पर एक नजर डालें।
एक और सुरक्षा उपाय जो आप अपना सकते हैं वह है फाइल अनुमति को प्रतिबंधित करना। फाइल अनुमतियों को 600 पर सेट करें ताकि केवल वास्तविक मालिक ही wp-config फाइल को संपादित कर सकें। wp-config की फाइल अनुमति बदलने के लिए, फाइल का चयन करें और फिर 'अनुमति' विकल्प चुनें।

और फिर आपको ब्राउज़र से सीधे wp-config फाइल लोड करने से हैकर्स को रोकने के लिए .htaccess फाइल में निम्न लाइनें शामिल करने की आवश्यकता है।
# protect wpconfig.php <files wp-config.php> order allow,deny deny from all </files>
अब आपकी बारी
इसके साथ, हमने wp-config फाइल के साथ WordPress साइट को सुरक्षित करने का तरीका कवर किया है लेकिन यह आपकी साइट की सुरक्षा में सुधार के कई तरीकों में से सिर्फ एक है। कुछ अन्य सुरक्षा उपाय जो आप अपना सकते हैं उनमें सुरक्षा प्लगइन का उपयोग करना, SSL प्रमाणपत्र का उपयोग करना, अद्वितीय और मजबूत उपयोगकर्ता नाम और पासवर्ड का उपयोग करना, HTTP प्रमाणीकरण, और दो-कारक प्रमाणीकरण लागू करना आदि शामिल हैं। लेकिन इनमें से किसी भी विधि को लागू करने से पहले, आपको अपनी साइट का बैकअप लेना होगा। अगर कुछ गलत होता है, तो आप बस एक बैकअप बहाल कर सकते हैं और अपनी साइट को कुछ ही समय में चालू और चालू कर सकते हैं।