हैकर की मानसिकता से सोचने की कोशिश करें। क्या आप उस प्लेटफॉर्म में सेंध लगाना पसंद नहीं करेंगे जिसका उपयोग हजारों वेबसाइटों द्वारा किया जाता है या कई वेबसाइटों के साथ प्लेटफॉर्म पर ब्रूट-फोर्स अटैक करना पसंद नहीं करेंगे? WP-Scanner जैसे टूल्स के ओपन सोर्स उपलब्ध होने के साथ, यहां तक कि एक नौसिखिया स्क्रिप्ट किडी भी अब आपकी पेशेवर वर्डप्रेस वेबसाइट में सेंध लगा सकता है और आपके लिए एक बुरा सपना पैदा कर सकता है। इसके अलावा, wp-config.php एक स्टॉप फाइल है जो आपकी वेबसाइट को बना या बिगाड़ सकती है। क्या आप इसे समझौता करने देंगे? इस लेख में wp config फाइल को सुरक्षित करने के चरण सीखें।
वर्डप्रेस के पास कई तरीके हैं जिनसे वह अपने सामने आने वाले कई सुरक्षा उल्लंघनों से खुद को सख्त कर सकता है। इस लेख में, हम मुख्य रूप से wp-config.php फाइल को सुरक्षित करने पर ध्यान केंद्रित करेंगे जो उन कोर फाइलों में से एक है जो हैक होने पर बड़ी गड़बड़ी पैदा कर सकती है।
संबंधित लेख - वर्डप्रेस functions.php में wp-vcd मैलवेयर बैकडोर हैक कैसे ठीक करें
wp-config.php फाइल के बारे में
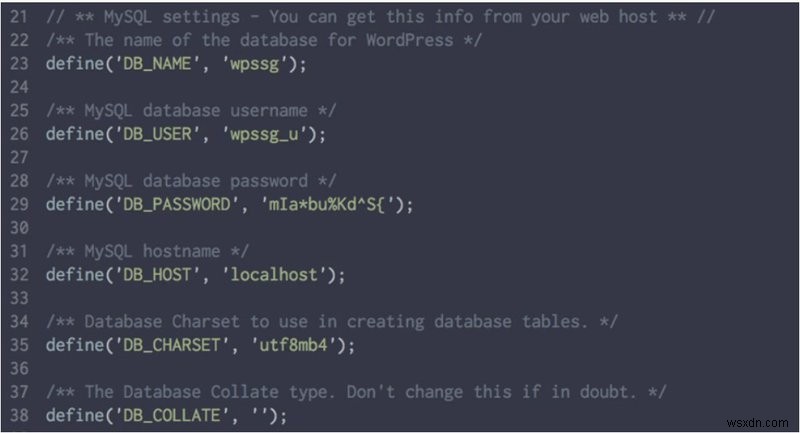
जब एक वर्डप्रेस वेबसाइट बनाई जाती है, तो इसमें ' wp-config.php ' नामक एक फाइल होती है। यह विशेष वर्डप्रेस कॉन्फिगरेशन फाइल सबसे महत्वपूर्ण वर्डप्रेस फाइलों में से एक है। फाइल में कई कॉन्फिगरेशन पैरामीटर्स होते हैं जिन्हें आपकी वर्डप्रेस वेबसाइट की बेहतर सुरक्षा के लिए संशोधित किया जाना चाहिए। जब आप इस फाइल को खोलते हैं, तो आपको वह सभी जानकारी मिलेगी जो आपने अपनी वर्डप्रेस वेबसाइट के लिए डेटाबेस सेट करते समय दर्ज की थी।
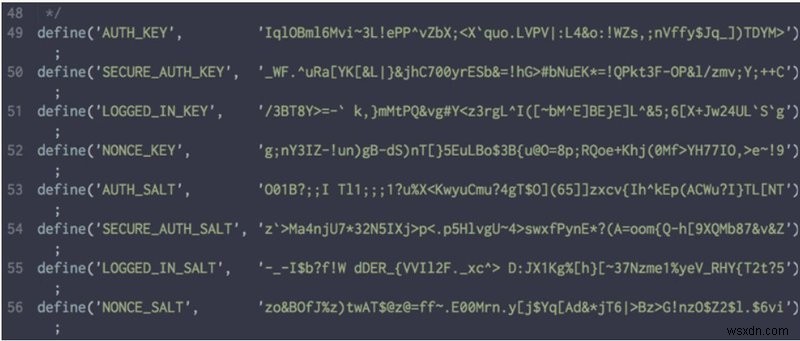
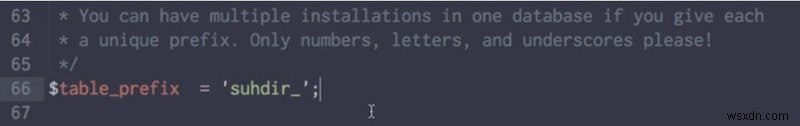
यह यूजरनेम, पासवर्ड जैसी जानकारी रखता है - आपकी वर्डप्रेस वेबसाइट के डेटाबेस तक पहुंचने के लिए आवश्यक सभी आवश्यक जानकारी। इसके अलावा, एक सीक्रेट कीज का सेट उपलब्ध है जो आपकी वर्डप्रेस वेबसाइट को कई तरीकों से सुरक्षित करने में मदद करता है। उसके नीचे, आपको 'table_prefix' नामक एक वेरिएबल मिलता है जो सूचना सुरक्षा के संबंध में महत्वपूर्ण है। इस फाइल में लिखे गए ऐसे सभी महत्वपूर्ण डेटा के साथ, wp-config.php फाइल को सुरक्षित करना बहुत महत्वपूर्ण है। यदि कोई इस फाइल में लिखी जानकारी को प्राप्त करने में सक्षम हो जाता है, तो कल्पना करें कि आपकी वेबसाइट पर क्या तबाही आएगी।
wp-config.php फाइल को सुरक्षित करने के तरीके
अब आइए उन संभावित चरणों पर चर्चा करते हैं जिनका उपयोग आपकी वर्डप्रेस वेबसाइट की wp-config.php फाइल को सुरक्षित करने के लिए किया जा सकता है:
1. .htaccess फाइल के माध्यम से सुरक्षा
- अपनी वर्डप्रेस वेबसाइट को FTP क्लाइंट का उपयोग करके कनेक्ट करें (कंप्यूटर और सर्वर के बीच संचार को एन्क्रिप्ट करने के लिए SFTP या FTPES का उपयोग करें) और .htaccess फाइल डाउनलोड करें जो आपकी वर्डप्रेस वेबसाइट के रूट डायरेक्टरी में पाई जा सकती है।
- .htaccess फाइल को किसी भी टेक्स्ट एडिटर एप्लिकेशन का उपयोग करके खोलें।
- .htaccess फाइल के अंत में निम्नलिखित कोड लाइनों को शामिल करें:
 # wp-config.php सुरक्षित करें
 <files wp-config.php>
 order allow, deny
 deny from all
 </files>
ये लाइनें मूल रूप से आंतरिक हैकिंग और कोड संशोधन से आपके wp-config.php तक पहुंच को ब्लॉक करती हैं, इस प्रकार wp-config.php फाइल को सुरक्षित करती हैं।
संपादन पूरा होने के बाद, 'सेव एज टाइप' का उपयोग करके फाइल को सेव करें और 'ऑल फाइल्स' का चयन करें ताकि टेक्स्ट एडिटर फाइल टाइप को किसी और चीज में न बदल दे। एक बार सेव हो जाने पर, उसी कनेक्शन प्रक्रिया के माध्यम से इसे वापस अपनी वर्डप्रेस वेबसाइट के रूट फोल्डर में अपलोड करें और पुराने को ओवरराइट करें।
2. wp-config.php को स्थानांतरित करना
आमतौर पर, wp-config.php फाइल रूट डायरेक्टरी में स्थित होती है। अब हैकर को रूट डायरेक्टरी में घुसने देना कुछ ऐसा है जो आप कभी नहीं चाहेंगे। इसलिए सबसे अच्छा अभ्यास है कि संवेदनशील डेटा को सुरक्षित करने के लिए wp-config.php फाइल को एक अप्रत्याशित स्थान पर ले जाया जाए। हालांकि यह एक कठिन और समय लेने वाला कार्य है लेकिन अंत में, यह आपकी वर्डप्रेस वेबसाइट की सुरक्षा का फैसला करने में एक महत्वपूर्ण हिस्सा है। इसके अलावा, हर अपग्रेड के साथ, आपको वर्डप्रेस सोर्स कोड में बदलाव करने और इसे बनाए रखने की आवश्यकता होगी।
आमतौर पर, wp-config.php फाइल को एक लेवल ऊपर ले जाकर सुरक्षित किया जाता है इस प्रकार इसे आपकी वेबसाइट के पब्लिक फोल्डर के बाहर रखा जाता है। इसलिए सबसे अच्छा विकल्प है इसे ऊपर और अपनी वेबसाइट डायरेक्टरी में एक अज्ञात स्थान पर ले जाना। ऑफलाइन काम करते समय, आप इसे साधारण ड्रैग-एंड-ड्रॉप फीचर के माध्यम से कर सकते हैं। हालांकि, ऑनलाइन काम करते समय, आपको निम्नलिखित चरणों को करने की आवश्यकता है:
- फाइल मैनेजर में मूव टूल का उपयोग करें
- wp-config.php फाइल चुनें
- मूव टूल पर क्लिक करें।
- उस डायरेक्टरी को बदलें जिसमें आप फाइल को रखना चाहते हैं
यह प्रक्रिया आसानी से हासिल नहीं की जा सकती और किसी को वर्डप्रेस होस्ट से बात करनी पड़ सकती है ताकि यह सुनिश्चित हो सके कि आपका वेबसाइट सर्वर इस तरह से सेट अप है जो इसकी अनुमति देता है। लेकिन wp-config.php का स्थानांतरण इसकी पूर्ण सुरक्षा सुनिश्चित नहीं करता। wp-config.php फाइल को सुरक्षित करने के लिए इसकी सामग्री बदलने के बारे में क्या ख्याल है?
3. wp-config.php फाइल को संशोधित करना
आप एक नई कॉन्फिगरेशन फाइल भी बना सकते हैं। यह फाइल एक नॉन-WWW एक्सेसिबल डायरेक्टरी में बनाई जानी चाहिए ताकि यह विदेशी पहुंच या बाहरी हमलावरों से सुरक्षित रहे। यह आपकी वेबसाइट के public_html फाइल में मौजूद नहीं होनी चाहिए इस प्रकार इसे आपकी वर्डप्रेस वेबसाइट विजिटर्स की पहुंच से बाहर रखा जा सके।
अब वर्तमान wp-config.php फाइल खोलें और उन लाइनों को ले जाएं जिनमें डेटाबेस कनेक्शन विवरण, डेटाबेस प्रीफिक्स और वर्डप्रेस सिक्योरिटी कीज भी हैं। नई कॉन्फिगरेशन फाइल की शुरुआत में <?php और अंत में ?> जोड़ें।
wp-config.php फाइल से सभी संवेदनशील डेटा को स्थानांतरित करने के बाद, wp-config.php फाइल में <?php टर्म के ठीक बाद निम्नलिखित लाइन जोड़ें:
<?php
include('/home/yourusername/config.php');
तो अब जब wp-config.php खोला जाता है, तो संवेदनशील डेटा आपके वेब सर्वर पर एक अलग स्थान पर संग्रहीत एक अलग फाइल से शामिल किया जाता है। आपके मुख्य wp-config.php फाइल पर कोई संवेदनशील जानकारी नहीं है जो इसे सुरक्षित बनाती है। हालांकि, शामिल पथ (यानी /home/yourusername/) वेब सर्वर से वेब सर्वर में भिन्न होता है। इसलिए, आपको अपनी वेबसाइट के पूर्ण पथ के बारे में पर्याप्त ज्ञान होना आवश्यक है। तभी यह चरण ठीक से काम करेगा।
4. wp-config.php के लिए सही फाइल परमिशन सेट करना
wp-config पूरे डायरेक्टरी में सबसे संवेदनशील फाइलों में से एक है क्योंकि इसमें बेस कॉन्फिगरेशन के बारे में सभी जानकारी और डेटाबेस कनेक्शन जानकारी भी होती है। इस फाइल के लिए उपयुक्त फाइल परमिशन 400 होगी। इसका मतलब है कि यूजर और ग्रुप के पास केवल पढ़ने की अनुमति है और अन्य फाइल तक पहुंच नहीं पा सकेंगे।
निष्कर्ष - WP Config फाइल सुरक्षित करें
इस प्रकार, ये wp-config.php फाइल को सुरक्षित करने के कुछ तरीके थे जो बदले में आपकी वर्डप्रेस वेबसाइट को सुरक्षित करेंगे। एक वर्डप्रेस एडमिन के रूप में, आपको यह सुनिश्चित करना होगा कि आपका wp-config.php ऊपर बताए गए चरणों में कॉन्फिगर किया गया है और अपने यूजर्स को भी उनके संगठन की वेबसाइट के लिए सर्वोत्तम सुरक्षा प्रथाओं के बारे में जागरूक करें।

एक नए प्लगइन की अच्छी तरह से जांच की जानी चाहिए ताकि यह सुनिश्चित हो सके कि ज्ञात भेद्यताओं को ठीक से ठीक किया गया है। एक एडमिन के रूप में, आपको सुरक्षा के साथ उपयोगितावाद को संतुलित करने की भी आवश्यकता है - यह लगभग असंभव है कि आपका सारा कोड शत-प्रतिशत सुरक्षित है। और जितना अधिक लोकप्रिय प्लगइन आप उपयोग करते हैं, उतना ही अधिक हैकर का ध्यान यह आकर्षित करेगा क्योंकि अधिक लोग इसमें से भेद्यता खोजने की कोशिश करेंगे। इस प्रकार, कुछ सावधानीपूर्वक सुरक्षा प्रथाओं और एस्ट्रा जैसी भरोसेमंद कंपनियों की मदद लेकर, आप wp-config.php फाइलों को सुरक्षित कर सकते हैं और कुल मिलाकर अपनी वर्डप्रेस वेबसाइट को सुरक्षित कर सकते हैं।