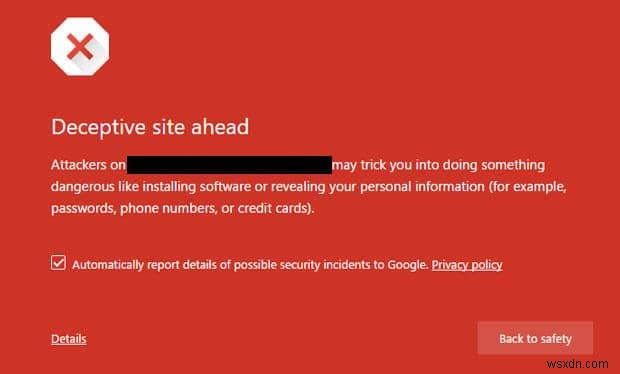
सब कुछ कल रात तक ठीक था और अचानक गूगल आज आपकी वेबसाइट पर एक बदसूरत 'भ्रामक साइट आगे' लाल पेज दिखा रहा है? सच कहा जाए, तो आप इसका अनुभव करने वाले पहले व्यक्ति नहीं हैं। आपकी वेबसाइट के पीछे पर्दे में बहुत कुछ चल रहा था, गूगल द्वारा भ्रामक साइट चेतावनी प्रदर्शित करने के साथ अब सब खुलकर सामने आ गया है। हमने देखा है कि एक वेबसाइट को गूगल द्वारा इसका पता लगाने और भ्रामक साइट आगे चेतावनी प्रदर्शित करना शुरू करने से कम से कम 3-4 सप्ताह पहले हैक किया जाता है - नीचे इस पर अधिक।
अपनी वेबसाइट को ब्लैकलिस्ट के लिए स्कैन करें
हमारा टूल 65+ ब्लैकलिस्ट को स्कैन करता है यह जांचने के लिए कि क्या आपकी वेबसाइट ब्लैकलिस्टेड है
'भ्रामक साइट आगे' का अर्थ
भ्रामक साइट आगे संदेश गूगल द्वारा विजिटर्स को वेबसाइट की समझौता की गई स्थिति के बारे में चेतावनी देने के लिए रेंडर किया जाता है। यदि आपकी साइट यह चेतावनी दिखा रही है, तो हैकर्स ने आपकी साइट से समझौता किया है और हो सकता है कि वे इसे फिशिंग जैसे दुर्भावनापूर्ण उद्देश्यों के लिए उपयोग कर रहे हों जहां वे विजिटर्स को नकली पेज दिखाते हैं और उनके क्रेडेंशियल्स हासिल करने की कोशिश करते हैं।
आपकी साइट भ्रामक साइट आगे क्यों दिखा रही है?
- आपकी वेबसाइट फिशिंग पेज होस्ट कर रही है
- वेबसाइट में मैलवेयर/वायरस संक्रमण है
- आपकी वेबसाइट में कोड है जो गूगल के अनुसार संदिग्ध वेबसाइटों से लिंक करता है
- विजिटर्स की व्यक्तिगत जानकारी आपकी वेबसाइट के माध्यम से असुरक्षित सर्वर/लिंक्स पर प्रेषित की जाती है
- आपकी वेबसाइट के कोड में क्रेडिट कार्ड चुराने वाला मैलवेयर है
संबंधित: "आगे की साइट में हानिकारक प्रोग्राम हैं" चेतावनी कैसे हटाएं
आपकी वेबसाइट पर भ्रामक साइट आगे चेतावनी के कारण
जैसा कि हमने पहले चर्चा की, फिशिंग और मैलवेयर कुछ कारण हैं जिनकी वजह से गूगल एक वेबसाइट को भ्रामक या नकली मानता है। लेकिन, यहां यह उल्लेख करना जरूरी है कि ये सभी नहीं हैं। इस खंड में, हम विस्तार से चर्चा करेंगे कि आपकी वेबसाइट पर "भ्रामक साइट आगे" चेतावनी के संभावित कारण क्या हैं।
- फिशिंग
एक फिशिंग वेबसाइट एक ऐसी वेबसाइट है जो खुद को एक वैध स्रोत के रूप में प्रस्तुत करती है और निर्दोष यूजर्स को क्रेडिट कार्ड विवरण, क्रेडेंशियल्स, पासवर्ड आदि जैसी संवेदनशील व्यक्तिगत जानकारी प्रकट करने में धोखा देती है। फिशिंग, अंग्रेजी भाषा में 'फिशिंग' शब्द के समान उच्चारित और अर्थित है, जो पुरुष कारकों द्वारा व्यक्तिगत खाता विवरण प्राप्त करने का एक कुटिल तरीका है। फिशिंग कई युद्धाभ्यासों के उपयोग द्वारा निष्पादित की जा सकती है जैसे:
वेबसाइट पर वैध दिखने वाले पेज लगाना जो यूजर्स को क्रेडिट कार्ड, फोन नंबर और ईमेल जैसी व्यक्तिगत जानकारी जोड़ने के लिए धोखा देते हैं
वायरस या कीस्ट्रोक लॉगर्स (जो रिकॉर्ड करते हैं कि आप क्या टाइप करते हैं) लगाना, इस प्रकार आपके ज्ञान के बिना आपके पासवर्ड/यूजरनेम हैकर को दे देना
तात्कालिकता की भावना दिखाकर और आपके अंत में त्वरित कार्रवाई चाहना। याद है जब कहा गया था कि यदि आप अभी अपने बैंक क्रेडेंशियल्स नहीं देते हैं, तो आपका बैंक खाता खतरे में पड़ जाएगा? हां, शायद वह फिशिंग है।
आम तौर पर अपनी डिजिटल गोपनीयता के बारे में जागरूक और सूचित रहना महत्वपूर्ण है, ताकि ऐसे हमलों का शिकार होने से बचा जा सके। 2022 में अपनी डिजिटल गोपनीयता की रक्षा के लिए 10 टिप्स यहां दिए गए हैं।
- मैलवेयर
मैलवेयर, दुर्भावनापूर्ण सॉफ्टवेयर का संक्षिप्त रूप, गूगल द्वारा वेबसाइट को भ्रामक के रूप में फ्लैग करने के कारणों में से एक है। मैलवेयर 'भ्रामक साइट आगे' चेतावनी के शीर्ष कारणों में से एक है। वेबसाइट्स अक्सर महीनों तक मैलवेयर से संक्रमित रहती हैं जब तक कि इसका पता नहीं चलता। एक मैलवेयर अक्सर इन लगातार साइबर हमलों के साथ एक वेबसाइट में डाला जाता है:
- क्रॉस-साइट स्क्रिप्टिंग (XSS) अटैक: क्रॉस-साइट स्क्रिप्टिंग अटैक का उपयोग दुर्भावनापूर्ण लिंक लगाने के तरीके के रूप में भी किया जाता है जो विजिट करने पर यूजर के कंप्यूटर पर स्वचालित रूप से डाउनलोड हो जाता है। कई प्लगइन्स, थीम्स और वेबसाइट्स XSS के प्रति संवेदनशील हैं। इसे अक्सर वेब सुरक्षा के 'लो हैंगिंग फ्रूट' के रूप में माना जाता है क्योंकि इतनी सारी वेबसाइट्स इसके प्रति संवेदनशील हैं। यह अटैक अन्य भेद्यताओं के साथ संयुक्त होने पर काफी खतरनाक हो सकता है। जाहिर है, गूगल उन साइट्स को भ्रामक के रूप में ब्लैकलिस्ट करता है।
- SQL इंजेक्शन अटैक: SQLi का उपयोग डेटाबेस में रिकॉर्ड जोड़ने, संशोधित करने और हटाने के लिए किया जाता है। ऐसी सामग्री को अक्सर दुर्भावनापूर्ण पेलोड कहा जाता है और यह अटैक का प्रमुख हिस्सा है। हमलावर द्वारा यह सामग्री भेजने के बाद, डेटाबेस में दुर्भावनापूर्ण SQL कमांड निष्पादित किए जाते हैं। यह गूगल द्वारा वेबसाइट को ब्लैकलिस्ट करने का कारण भी हो सकता है। इसके अलावा, यह आपके CMS (जैसे वर्डप्रेस, मैगेंटो, ओपनकार्ट आदि) थीम या प्लगइन में भेद्यता के माध्यम से आपकी वेबसाइट में भी जोड़ा जा सकता है। यह भी हो सकता है कि आपकी वेबसाइट विजिटर की साइट पर हानिकारक स्क्रिप्ट लोड करने का प्रयास कर रही थी।
दुर्भावनापूर्ण विज्ञापन (मैलवर्टाइजिंग): यदि गूगल आपकी वेबसाइट पर रैंडम पॉप-अप, रीडायरेक्ट करने वाले विज्ञापन, या मैलवेयर लोड करने वाले विज्ञापन देखता है, तो यह आपके यूजर्स को दुर्भावनापूर्ण वेबसाइटों पर जाने में धोखा देने से रोकने के लिए भ्रामक चेतावनी दिखाता है।
ये विज्ञापन उनसे किसी कार्रवाई की आवश्यकता के बिना विजिटर्स को संक्रमित कर सकते हैं। उन्हें संक्रमित करने के लिए उन पर क्लिक करने की भी आवश्यकता नहीं होती। यह इसे विशेष रूप से चिंताजनक बनाता है। इसलिए, गूगल इन मामलों में भ्रामक साइट आगे चेतावनी रेंडर करता है।- उचित SSL सर्टिफिकेट न होना: गूगल अपनी नीतियों के साथ बहुत सख्त है। हाल ही में उन्होंने सभी वेबसाइट्स के लिए SSL अनिवार्य कर दिया और यहां तक कि SSL होने को अपने वेबसाइट रैंकिंग तंत्र के हिस्से के रूप में शामिल कर लिया।
हमने साइट्स को "भ्रामक" के रूप में फ्लैग होते देखा है यदि वे HTTP से HTTPS पर नहीं गए हैं। केवल SSL सर्टिफिकेट इंस्टॉल करना पर्याप्त नहीं है, आपको अपनी वेबसाइट को HTTP से HTTPS पर रीडायरेक्ट करने की भी आवश्यकता है। इसके अलावा, आपके कुछ वेब पेज HTTP के रूप में और कुछ HTTPS के रूप में होने से गूगल को मिश्रित सामग्री सिग्नल मिलता है। यह भी एक कारण हो सकता है कि आपकी वेबसाइट को गूगल द्वारा फ्लैग किया गया हो।
- क्रॉस-साइट स्क्रिप्टिंग (XSS) अटैक: क्रॉस-साइट स्क्रिप्टिंग अटैक का उपयोग दुर्भावनापूर्ण लिंक लगाने के तरीके के रूप में भी किया जाता है जो विजिट करने पर यूजर के कंप्यूटर पर स्वचालित रूप से डाउनलोड हो जाता है। कई प्लगइन्स, थीम्स और वेबसाइट्स XSS के प्रति संवेदनशील हैं। इसे अक्सर वेब सुरक्षा के 'लो हैंगिंग फ्रूट' के रूप में माना जाता है क्योंकि इतनी सारी वेबसाइट्स इसके प्रति संवेदनशील हैं। यह अटैक अन्य भेद्यताओं के साथ संयुक्त होने पर काफी खतरनाक हो सकता है। जाहिर है, गूगल उन साइट्स को भ्रामक के रूप में ब्लैकलिस्ट करता है।
गूगल क्रोम में भ्रामक साइट आगे एरर कैसे ठीक करें
'भ्रामक साइट आगे' संदेश को ठीक करने के लिए एक बहु-आयामी दृष्टिकोण की आवश्यकता होती है। ऐसा इसलिए है क्योंकि गूगल काम करने के लिए बहुत अधिक जानकारी साझा नहीं करता है, इसलिए किसी को या तो वेब सुरक्षा विशेषज्ञ होना होगा या सभी संभावनाओं को एक-एक करके खत्म करना होगा। इस खंड में, हम विस्तार से चर्चा करेंगे कि भ्रामक साइट चेतावनी से कैसे छुटकारा पाया जाए:
- अपनी वेबसाइट को गूगल सर्च कंसोल में जोड़ें ताकि आप खोज सेटिंग्स प्रबंधित कर सकें
- बाएं साइडबार से 'सुरक्षा मुद्दे‘ टैब पर जाएं
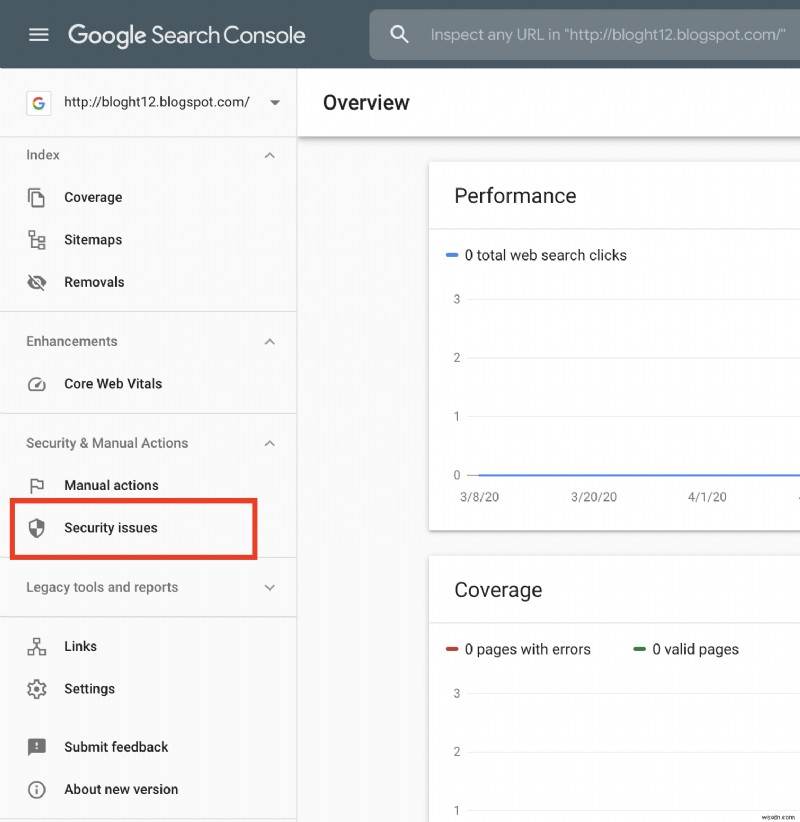
- चूंकि आपकी साइट गूगल द्वारा ब्लैकलिस्टेड है, आपको इस बारे में कुछ बुनियादी कारण दिखाए जाएंगे कि आपकी वेबसाइट क्यों फ्लैग की गई है। यहां विवरण पढ़ें, और पता लगाए गए दुर्भावनापूर्ण URL को भी कॉपी करें
- अपनी वेबसाइट का बैकअप लें, बस अगर इसे बहाल करने की आवश्यकता हो
- अब अपनी वेबसाइट को दूरस्थ रूप से स्कैन करने के लिए ऑनलाइन मैलवेयर स्कैनर का उपयोग करें यह देखने के लिए कि क्या कोई अतिरिक्त मैलवेयर पता चला है।
- गूगल और अन्य मुफ्त ऑनलाइन मैलवेयर स्कैनर केवल आपकी साइट को दूरस्थ रूप से स्कैन करने में सक्षम हैं। अपनी साइट को पूरी तरह से ठीक करने और इसे 100% सुरक्षित बनाने के लिए, आपको अपनी वेबसाइट पर सर्वर-साइड मैलवेयर स्कैन करना होगा। यह आपको सभी मैलवेयर खोजने और आपकी साइट को फिर से हैक होने से बचाने में मदद करेगा।
यदि आप स्वयं कोड की समीक्षा करना चाहते हैं, तो मैलवेयर की खोज निम्नलिखित फाइलों से शुरू करने की अत्यधिक अनुशंसा की जाती है:- index.php फाइल
- कोर थीम फाइलें
- हेडर और फुटर फाइलें
- functions.php फाइल (यदि वर्डप्रेस उपयोग कर रहे हैं)
- .htaccess
- wp-config फाइल (यदि यह फाइल संक्रमित है, तो wp-config हैक काम कर सकता है)
- सभी सुरक्षा स्कैनर्स द्वारा फ्लैग की गई फाइलों की समीक्षा करें, और उन्हें क्वारंटाइन करें। रीडायरेक्टिंग, थर्ड-पार्टी विज्ञापन या स्क्रिप्ट्स से छुटकारा पाएं।
- एक बार जब आप आश्वस्त हो जाएं कि आपकी वेबसाइट 100% साफ है, तो गूगल सर्च कंसोल में 'सुरक्षा मुद्दे‘ टैब पर जाएं, और 'समीक्षा का अनुरोध' बटन पर क्लिक करें। अगले खंड में इस बारे में अधिक विवरण।
संबंधित गाइड - हैक की गई वर्डप्रेस साइट ठीक करना
गूगल को ब्लैकलिस्ट हटाने के लिए समीक्षा अनुरोध कैसे सबमिट करें
एक बार जब आप पूरी तरह से सफाई कर लेते हैं। आप गूगल को "भ्रामक साइट आगे" संदेश को इससे हटाने का अनुरोध करने के लिए आगे बढ़ सकते हैं। लेकिन, उस अनुरोध को सबमिट करने से पहले सुनिश्चित करें कि निम्नलिखित चीजें मौजूद हैं:
- आपकी साइट मैलवेयर और अन्य वायरस से 100% साफ है
- साइट में सभी भेद्यताएं पैच की गई हैं
- वेबसाइट चालू और चल रही है
- आपकी वेबसाइट फायरवॉल और मैलवेयर स्कैनिंग के साथ अच्छी तरह से सुरक्षित है ताकि पुनः संक्रमण रोका जा सके
समीक्षा अनुरोध सबमिट करने से पहले लेने वाली सावधानियां
यह बहुत महत्वपूर्ण है कि आप गूगल के साथ पुनर्विचार अनुरोध तभी सबमिट करें जब आप 100% सुनिश्चित हों कि आपकी वेबसाइट साफ है। यदि आपकी साइटें गूगल द्वारा सत्यापन प्रक्रिया में बार-बार विफल होती हैं, तो आपको पुनरावृत्ति अपराधी के रूप में वर्गीकृत किया जाएगा। ऐसे मामलों में, आप 30 दिनों की अवधि के लिए सर्च कंसोल के माध्यम से अतिरिक्त समीक्षाओं का अनुरोध करने में असमर्थ होंगे।
यह सुनिश्चित करने का एक गारंटीकृत तरीका है कि आपकी वेबसाइट 'भ्रामक सामग्री' से मुक्त है, सभी फाइलों, डेटाबेस, और सर्वर का सर्वर-साइड मैलवेयर स्कैन करना।
गूगल सर्च कंसोल के माध्यम से भ्रामक साइट हटाने का अनुरोध सबमिट करने के चरण:
- सुरक्षा मुद्दे टैब पर अपने गूगल सर्च कंसोल के नेविगेट करें।
- 'समीक्षा का अनुरोध' बटन पर क्लिक करें।
- बॉक्स चेक करें, मैंने इन मुद्दों को ठीक कर दिया है।
- एक नई विंडो पॉप अप होगी, आपको संक्रमण हटाने और साइट को पुनः संक्रमण से बचाने के लिए आपके द्वारा उठाए गए सभी चरणों का उल्लेख करना होगा। विस्तृत जानकारी देना सुनिश्चित करें। यदि आप एस्ट्रा जैसे फायरवॉल का उपयोग कर रहे हैं, तो आप इसका उल्लेख कर सकते हैं ताकि गूगल को अधिक विश्वास हो कि आपकी साइट अच्छी तरह से सुरक्षित है।
- हमने उस संदेश के लिए एक टेम्प्लेट तैयार किया है जिसे आपको गूगल को भेजने की आवश्यकता है: समीक्षा अनुरोध टेम्प्लेट
- अब आपको 24-72 घंटे इंतजार करना होगा गूगल द्वारा यह सत्यापित करने के लिए कि आपकी साइट साफ है और अगर सब ठीक है तो लाल चेतावनी संदेश हटा दें।
क्या आपकी वेबसाइट हैक हुई? चैट बॉक्स में हमें एक संदेश छोड़ें और हमें आपकी मदद करने में खुशी होगी ?
हालांकि गूगल आमतौर पर मैलवेयर चेतावनियों के बारे में सही होता है, उन्होंने अनजाने में आपकी साइट को "भ्रामक साइट आगे" संदेश के साथ टैग किया हो सकता है। ऐसे मामले में आप यहां अपनी अपील सबमिट कर सकते हैं - गूगल को गलत फिशिंग चेतावनी की रिपोर्ट करें।
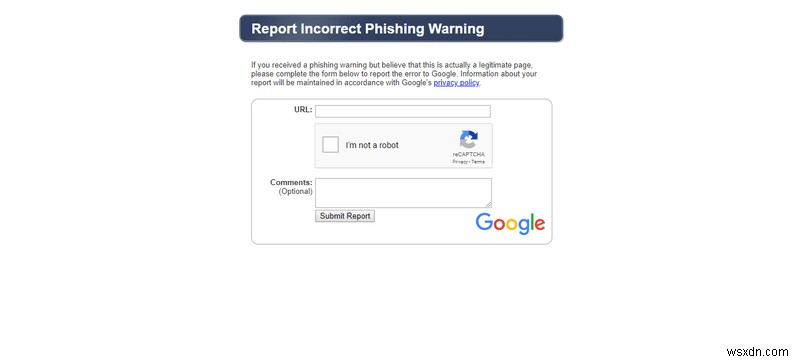
अनुरोध को संसाधित होने में लगभग एक दिन लगता है, और आपकी वेबसाइट्स को भ्रामक श्रेणी से हटा दिया जाएगा।
संबंधित लेख - गूगल द्वारा ब्लैकलिस्टेड: गूगल ब्लैकलिस्ट से वेबसाइट कैसे हटाएं
सफारी, एज और क्रोम में चेतावनी कैसे ठीक करें?
साइट को मैलवेयर के लिए स्कैन करने और सुरक्षा मुद्दों को हटाने के बाद, विभिन्न ब्राउज़रों के लिए चेतावनी संकेत हटाने के तरीके यहां दिए गए हैं।
- सफारी – सफारी ब्राउज़र से 'भ्रामक साइट आगे' चेतावनी हटाने के लिए, 'मेनू' से 'प्राथमिकताएं' पर क्लिक करें > 'एक्सटेंशन' चुनें > 'भ्रामक वेबसाइट चेतावनी' पॉप-अप या अन्य संबंधित एक्सटेंशन ढूंढें जो संदिग्ध लग सकते हैं > इसे हटाने के लिए 'अनइंस्टॉल' बटन पर क्लिक करें।
- क्रोम – क्रोम ब्राउज़र के लिए, URL बार में chrome://settings खोलें, विकल्प 'सिंक और गूगल सेवाएं' पर क्लिक करें, नीचे जाएं और 'अन्य गूगल सेवाएं' ढूंढें, जिसके तहत 'सेफ ब्राउज़िंग' विकल्प है जिसे आप बंद कर सकते हैं।
माइक्रोसॉफ्ट एज – ऊपरी-दाएं कोने में एज 'मेनू' विकल्प पर क्लिक करके, जिससे आप 'एक्सटेंशन' चुन सकते हैं, हाल ही में इंस्टॉल किए गए किसी भी संदिग्ध एक्सटेंशन या ब्राउज़र ऐड-ऑन का पता लगा सकते हैं, और उन्हें अनइंस्टॉल करने के लिए 'हटाएं' पर क्लिक करें। यदि आपको अभी भी 'भ्रामक साइट आगे' चेतावनियों के साथ समस्या है, तो आप हमेशा 'मेनू' के तहत 'सेटिंग्स' विकल्प पर जा सकते हैं और 'सेटिंग्स को उनके डिफ़ॉल्ट मानों पर पुनर्स्थापित करें' पर क्लिक कर सकते हैं।
अपनी वेबसाइट को "भ्रामक साइट आगे" चेतावनी से कैसे रोकें
जैसा कि आप अब तक महसूस कर चुके होंगे, "भ्रामक साइट आगे" चेतावनी को हटाने के लिए आपके अंत से कुछ तकनीकी प्रयास, समय और धैर्य की आवश्यकता होती है। आपकी वेबसाइट और व्यवसाय की प्रतिष्ठा पर इसके प्रभाव का उल्लेख नहीं करना। लेकिन, यदि आप इन छोटे yet प्रभावी सुरक्षा उपायों का ध्यान रखेंगे, तो जोखिम कारक स्वाभाविक रूप से कम हो जाता है। इनमें से कुछ उपाय हैं:
- अपनी वेबसाइट को नवीनतम संस्करणों में अपडेट करें
एक थंब रूल के रूप में, हमेशा अपनी वेबसाइट CMS, प्लगइन्स और थीम्स को अद्यतन रखें। अपडेट के साथ, आप सुरक्षा पैच और अन्य सुधारों से लाभान्वित होते हैं। यदि आप सॉफ्टवेयर के पुराने संस्करणों का उपयोग कर रहे हैं, तो आपकी साइट उन हैकर्स के रडार पर होगी जो ज्ञात भेद्यताओं का फायदा उठाने की कोशिश करेंगे।
- पासवर्ड बदलें
एक बार साइट समझौता हो जाने पर, एक अच्छा मौका है कि हैकर्स ने पासवर्ड चुरा लिए होंगे। हैक की स्थिति के बाद, सभी यूजर और एडमिन अकाउंट्स, डेटाबेस, cPanel, FTP पासवर्ड के पासवर्ड हमेशा बदलें। पासवर्ड यूनिक और अनुमान लगाने में कठिन होने चाहिए। यह हैकर्स को समझौता किए गए क्रेडेंशियल्स का उपयोग करके आपकी साइट को फिर से संक्रमित करने से रोकेगा। - फायरवॉल के साथ भेद्यताओं को वर्चुअली पैच करें
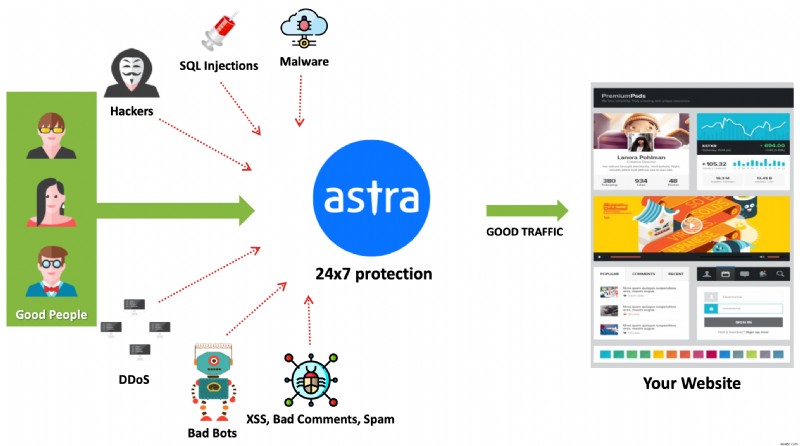
केवल हैक हटाना पर्याप्त नहीं है, क्योंकि भेद्यता अभी भी आपकी साइट में मौजूद होगी और इसे फिर से संक्रमित होने के लिए खुला छोड़ देगी।एक फायरवॉल एक निरंतर निगरानी प्रणाली है जो आपकी वेबसाइट की 24*7 रक्षा करती है। एस्ट्रा जैसा फायरवॉल आपकी वेबसाइट को SQLi, XSS, LFI, RFI, बैड बॉट्स, स्पैम और 100+ खतरों से रियल-टाइम में बचाता है। OWASP के टॉप 10 खतरों के अलावा जो वेबसाइटों में पाए जाते हैं, फायरवॉल ज्ञात CVE's से भी बचाता है। यह आपकी वेबसाइट पर विजिटर पैटर्न का भी पता लगाता है और दुर्भावनापूर्ण इरादे वाले हैकर्स को स्वचालित रूप से ब्लॉक करता है। फायरवॉल होने का मतलब है कि आपकी वेबसाइट तब भी सुरक्षित रहती है जब आप सो रहे होते हैं।
संबंधित लेख - "यह साइट हैक की गई हो सकती है" चेतावनी संदेश कैसे हटाएं
एस्ट्रा वेब सिक्योरिटी से पेशेवर सहायता प्राप्त करें
मैलवेयर संक्रमण को रोकना हमेशा सीधा नहीं होता क्योंकि हैकर्स परिष्कृत ओबफस्केशन तकनीकों का उपयोग करके खराब कोड को छिपाते हैं। यदि आप मैलवेयर या अन्य साइबर हमलों को अपनी साइट को संक्रमित करने से रोकने में मुश्किल पा रहे हैं - हम आपकी मदद के लिए यहां हैं!
एस्ट्रा सिक्योरिटी वर्डप्रेस, मैगेंटो, PrestaShop, ओपनकार्ट, ड्रुपल और कस्टम PHP जैसे CMS के लिए अनुकूलित है। हमारा फायरवॉल SQLi, XSS, बैड बॉट्स, ब्रूट फोर्स अटैक और 100+ अन्य आने वाले खतरों को आपकी वेबसाइट पर रोकता है। एस्ट्रा के ऑन-डिमांड मैलवेयर स्कैनर के साथ आप बस एक बटन के क्लिक पर कुछ ही मिनटों में अपनी वेबसाइट को स्कैन कर सकते हैं। इसके अलावा, हमारा निरंतर विकसित होता मैलवेयर स्कैनर प्रत्येक स्कैन के साथ अधिक से अधिक अनुकूलित होता रहता है।
यह भी पढ़ें: गूगल आपकी वेबसाइट के लिए जापानी कीवर्ड दिखा रहा है - ठीक किया गया