मैलवेयर व्यवसायों को हर साल खोए हुए राजस्व, कानूनी लागत, ब्रांडिंग को नुकसान, और डेटा चोरी में अरबों डॉलर का खर्च करता है। मामले को बदतर बनाने के लिए, हैकर्स लगातार अपनी रणनीति विकसित करते हैं, इसलिए मैलवेयर बदलता रहता है और पहचानना कठिन होता जा रहा है।
लगभग हर दिन डेटा उल्लंघन होते हैं, और डरावना हिस्सा यह है कि लोग हैकर्स से कितना खो रहे हैं। जब WordPress एडमिन अपनी WordPress वेबसाइटों को बचाने की कोशिश करते हैं, तो उन्हें अपनी सलाह ऑनलाइन मिलती है। जबकि सलाह अच्छे इरादे वाली है, उनमें से कुछ बहुत खराब है।
लेकिन यह सब बुरी खबर नहीं है। वास्तव में, इसके बिल्कुल विपरीत, क्योंकि आप सही जगह पर आए हैं।
अच्छी खबर यह है कि हम, MalCare पर, हर दिन 100,000 से अधिक WordPress साइटों की रक्षा करते हैं, इसलिए हम WordPress सुरक्षा के बारे में बहुत कुछ जानते हैं। बेहतरीन खबर यह है कि हम आपको चरण-दर-चरण बताएंगे कि WordPress साइट को सुरक्षित करने के लिए आपको क्या जानने की आवश्यकता है। सबसे अच्छी खबर यह है कि आपको अपनी वेबसाइट को हैकर्स से बचाने के लिए WordPress सुरक्षा विशेषज्ञ होने की आवश्यकता नहीं है।
WordPress सुरक्षा क्या है?
WordPress सुरक्षा आपकी वेबसाइट, डेटा, और विज़िटर्स की रक्षा करने के बारे में है - मैलवेयर और उनके हानिकारक परिणामों से। अपनी वेबसाइट की रक्षा करना एक बाड़ बनाने, अपने सामने के दरवाजे पर ताला लगाने, और एक सुरक्षा प्रणाली स्थापित करने जैसा है। आप आशा करते हैं कि इसकी कभी आवश्यकता नहीं होगी, लेकिन यदि है, तो आप चाहते हैं कि यह ठोस हो।
आप खुद से पूछ सकते हैं कि क्या WordPress सुरक्षित है, और क्या यह वेबसाइट बनाने के लिए एक अच्छा विकल्प है। संक्षिप्त उत्तर है हां, WordPress सुरक्षित है। वास्तव में, WordPress इंटरनेट के लगभग 45% को शक्ति देता है, और कुछ सबसे बड़े ब्रांड अपनी वेबसाइटों के लिए इसका उपयोग करते हैं।


अधिकांश हैक या तो सुरक्षा कमजोरियों या खराब पासवर्ड नीतियों के कारण सफल होते हैं। हम आपको दिखाएंगे कि कुछ WordPress सुरक्षा युक्तियों के साथ अपनी WordPress वेबसाइट को हैक से कैसे बचाएं। इन युक्तियों के लिए आपको कोडिंग जानने या WordPress फ़ाइलों को संपादित करने का तरीका जानने की आवश्यकता नहीं है। आपकी साइट अभी भी सुरक्षित रहेगी, और आपने सफलतापूर्वक WordPress सुरक्षा पर विजय प्राप्त कर ली होगी।
WordPress सुरक्षा सर्वोत्तम अभ्यास (14 युक्तियाँ)
WordPress को सुरक्षित करना वास्तव में जितना कठिन लगता है उससे कहीं अधिक कठिन प्रतीत होता है। स्पैम इंजेक्शन, फ़िशिंग हमलों, या यहां तक कि दुर्भावनापूर्ण रीडायरेक्ट जैसे विभिन्न WordPress हैक के बारे में पढ़ना डराने वाला हो सकता है।
हालांकि, चिंता करने की कोई आवश्यकता नहीं है। यदि आप निम्नलिखित WordPress सुरक्षा उपायों को लागू करते हैं, तो आपके पास निश्चित रूप से एक सुरक्षित वेबसाइट होगी और आप हैकर्स को अपना डेटा चुराने की कोशिश करने से बचाएंगे।
1. एक WordPress सुरक्षा प्लगइन इंस्टॉल करें
अपनी WordPress वेबसाइट की रक्षा करने का सबसे महत्वपूर्ण तरीका MalCare जैसे WordPress सुरक्षा प्लगइन को इंस्टॉल करना है।
हम MalCare की सिफारिश निम्नलिखित कारणों से करते हैं:
- WordPress साइट को दैनिक डीप स्कैन करता है मैलवेयर के लिए
- 1-क्लिक के साथ मैलवेयर को ऑटो-क्लीन करता है
- पुन: संक्रमण को रोकने के लिए मैलवेयर और बैकडोर हटाता है
- उन्नत फ़ायरवॉल
- कमजोरियों का पता लगाना
- ब्रूट फोर्स सुरक्षा
- बुद्धिमान बॉट सुरक्षा
- गतिविधि लॉग
- वेबसाइट के सर्वर संसाधनों का उपयोग नहीं करता
MalCare एक पूर्ण सुरक्षा प्लगइन है जो WordPress सुरक्षा के 3 सबसे महत्वपूर्ण पहलुओं को जोड़ता है: एक मैलवेयर स्कैनर, एक मैलवेयर क्लीनर, और एक उन्नत फ़ायरवॉल।
MalCare के साथ अपनी वेबसाइट की रक्षा करने के लिए, आपको बस इसे इंस्टॉल करना है और प्लगइन को कार्यभार संभालने देना है। MalCare आपकी वेबसाइट को हमारे सर्वर के साथ सिंक करता है, और फिर दैनिक डीप स्कैन सेट करता है।

यदि आपकी वेबसाइट पर कोई मैलवेयर पाया जाता है, तो MalCare आपको अलर्ट करेगा, और आप एक क्लिक के साथ मैलवेयर को ऑटो-क्लीन कर सकते हैं। MalCare आपकी वेबसाइट से सर्जिकल रूप से मैलवेयर को हटा देता है, जबकि यह सुनिश्चित करता है कि आपकी वेबसाइट पूरी तरह से बरकरार रहे। आप हमारी WordPress सुरक्षा विशेषज्ञों की टीम तक भी पहुंच सकते हैं जो हैक के साथ किसी भी गहरे मुद्दे को हल करने में आपकी मदद कर सकते हैं।
आप MalCare का उपयोग अपने WordPress लॉगिन पेज को ब्रूट फोर्स हमलों से बचाने के लिए कर सकते हैं, और लॉगिन प्रयासों को सीमित कर सकते हैं। इन हमलों को वेबसाइटों को अभिभूत करने के लिए जाना जाता है, जिससे वास्तविक उपयोगकर्ता बाहर रह जाते हैं। इसी तरह, प्लगइन बॉट सुरक्षा के साथ बंडल में आता है, जो खराब बॉट्स को बाहर रखता है जो आपकी वेबसाइट डेटा को स्क्रैप करते हैं या आपकी वेबसाइट पर इतने सारे अनुरोधों से बमबारी करते हैं कि साइट डाउन हो जाती है। हालांकि, अच्छे बॉट्स भी हैं, जैसे अपटाइम मॉनिटरिंग बॉट्स या इंडेक्सिंग के लिए उपयोग किया जाने वाला googlebot, इसलिए MalCare बुद्धिमानी से खराब बॉट्स को बाहर रखता है जबकि अच्छे बॉट्स को अंदर आने देता है।
MalCare के बारे में सबसे अच्छी बात यह है कि आपकी वेबसाइट का प्रदर्शन स्कैन या सफाई से अप्रभावित रहता है। यदि आपके पास ई-कॉमर्स या सदस्यता साइट है, तो अन्य प्लगइन्स का उपयोगकर्ता अनुभव पर ध्यान देने योग्य प्रभाव पड़ेगा। ऐसा इसलिए है क्योंकि Wordfence और Sucuri जैसे प्लगइन्स अपने स्कैन चलाने के लिए आपकी साइट संसाधनों का उपयोग करते हैं। इस कारण कुछ वेब होस्ट ने Wordfence को पूरी तरह से प्रतिबंधित कर दिया है।
2. अपनी वेबसाइट के लिए एक वेब एप्लिकेशन फ़ायरवॉल का उपयोग करें
एक वेब एप्लिकेशन फ़ायरवॉल, जिसे वेबसाइट फ़ायरवॉल के रूप में भी जाना जाता है, दुर्भावनापूर्ण ट्रैफ़िक को ब्लॉक करके आपकी WordPress वेबसाइट की रक्षा करता है। एक फ़ायरवॉल WordPress सुरक्षा का एक अनिवार्य घटक है क्योंकि यह सुनिश्चित करता है कि दुर्भावनापूर्ण ट्रैफ़िक इसे ब्लॉक करके आपकी वेबसाइट तक कभी नहीं पहुंचता।
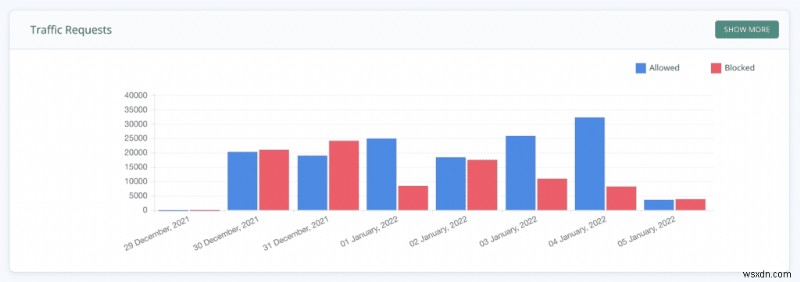
MalCare में एक उन्नत फ़ायरवॉल है, जो सुरक्षा प्लगइन के साथ एकीकृत है। जब आप प्लगइन इंस्टॉल करते हैं, तो फ़ायरवॉल प्रभाव में आता है, आपकी WordPress वेबसाइट को मैलवेयर से संक्रमित होने से बचाता है। MalCare के फ़ायरवॉल का उपयोग करने के लाभ हैं:
- SQL इंजेक्शन हमलों, रिमोट कोड निष्पादन, स्पैम इंजेक्शन हमलों, क्रॉस-साइट स्क्रिप्टिंग हमलों, और अधिक के खिलाफ आपकी वेबसाइट की रक्षा करता है
- हैकर्स को आपकी वेबसाइट पर कमजोरियों का फायदा उठाने से रोकता है
- 100,000+ वेबसाइटों के लिए वैश्विक IP सुरक्षा
- उन्नत फ़ायरवॉल जो संरक्षित प्रत्येक वेबसाइट से सीखता है ताकि दूसरों पर खराब ट्रैफ़िक को सक्रिय रूप से ब्लॉक कर सके
- WordPress के साथ लोड होता है, इसलिए आने वाले सभी ट्रैफ़िक को दुर्भावनापूर्ण इरादे के लिए जांचता है
- कोई कॉन्फ़िगरेशन आवश्यक नहीं; बॉक्स से बाहर काम करता है
- MalCare की सभी सुरक्षा योजनाओं के साथ बंडल किया गया
विभिन्न प्रकार के वेबसाइट फ़ायरवॉल हैं, जिन्हें इस आधार पर वर्गीकृत किया जाता है कि वे कहां स्थापित हैं और वे कैसे काम करते हैं। सबसे प्रभावी फ़ायरवॉल WordPress से पहले लोड होते हैं, जैसे MalCare और Sucuri, ताकि वे सभी खराब ट्रैफ़िक को फ़िल्टर कर सकें। प्लगइन स्तर पर फ़ायरवॉल, जैसे Wordfence, अधिकांश खराब ट्रैफ़िक को फ़िल्टर कर सकते हैं, लेकिन सभी को नहीं।
3. अपनी WordPress साइट को दैनिक डीप स्कैन करें
WordPress सुरक्षा का पहला स्तंभ मैलवेयर का जल्द से जल्द पता लगाना है। आप WordPress मैलवेयर स्कैनर के साथ अपनी वेबसाइट को स्कैन करके ऐसा कर सकते हैं। हम MalCare इंस्टॉल करने की सलाह देते हैं, जिसमें एक मुफ्त मैलवेयर स्कैनर है, और कई लाभ:
- दैनिक स्वचालित डीप स्कैन
- यहां तक कि सबसे अच्छी तरह छिपे हुए मैलवेयर और बैकडोर की पहचान करता है
- उन्नत स्कैनर जो अधिकांश अन्य स्कैनर्स द्वारा उपयोग किए जाने वाले सिग्नेचर मिलान से आगे निकल जाता है
- जोखिम मूल्यांकन के लिए 100+ संकेतों के आधार पर मैलवेयर की पहचान करता है
- कोर WordPress फ़ाइलों, वेबसाइट डेटाबेस, और प्लगइन और थीम फ़ाइलों और फ़ोल्डरों को स्कैन करता है; मुफ्त और प्रीमियम दोनों संस्करण
- 95%+ सटीकता बिना झूठी सकारात्मकता के
- स्कैन चलाने के लिए साइट संसाधनों का उपयोग नहीं करता
MalCare के साथ, आपके पास एक निश्चित उत्तर होगा कि आपकी साइट हैक हुई है या नहीं। एक बार जब आपके पास स्कैन परिणाम हों, तो आप अपनी वेबसाइट को मिनटों में साफ करने के लिए अपग्रेड कर सकते हैं।

मैलवेयर स्कैनर सभी एक जैसे नहीं बने हैं, और उनकी प्रभावकारिता के विभिन्न स्तर हैं। अधिकांश मैलवेयर स्कैनर वेबसाइटों पर मैलवेयर का पता लगाने के लिए एक सिग्नेचर डेटाबेस का उपयोग करते हैं। वे वेबसाइट पर कोड की तुलना सभी सिग्नेचर से करते हैं, और यदि कोई मेल खाता है, तो कोड को मैलवेयर के रूप में फ़्लैग किया जाता है।
मैलवेयर का पता लगाने के लिए केवल सिग्नेचर डेटाबेस पर भरोसा करने में कई समस्याएं हैं।
सबसे पहले, डेटाबेस को हर समय अद्यतन रखने की आवश्यकता है। चूंकि मैलवेयर अनिवार्य रूप से कोड है, इसके अनंत क्रमपरिवर्तन हो सकते हैं, इसलिए एक नया संस्करण मिलान करने वाले स्कैनर्स से बिना फ़्लैग किए गुजरने की संभावना है।
दूसरा, डेटाबेस को बनाए रखने वाली टीम को मैलवेयर को डेटाबेस में जोड़ने के लिए उसे देखना होगा। यह मुफ्त प्लगइन्स और थीम के साथ आसान है, लेकिन प्रीमियम सॉफ़्टवेयर को अक्सर कम महत्व दिया जाता है। हमने पेज बिल्डर्स जैसे Elementor और Divi में, या Envato और Themeforest से लोकप्रिय थीम में इसी कारण से मैलवेयर को अनदेखा होते देखा है।
4. अपनी WordPress वेबसाइट पर सब कुछ अपडेट रखें
वेबसाइटों के हैक होने का प्राथमिक कारण सुरक्षा कमजोरियां हैं। कमजोरियां कोड में त्रुटियां हैं जो वेबसाइट तक अनधिकृत पहुंच की अनुमति देती हैं, जैसे असुरक्षित फ़ाइल अपलोड या SQL इंजेक्शन।
WordPress कोर, प्लगइन्स और थीम सभी कोड के साथ बनाए गए हैं, और सर्वोत्तम प्रयासों और प्रतिभाशाली डेवलपर्स के बावजूद, विषम कमजोरियां मौजूद हो सकती हैं। सुरक्षा शोधकर्ता अक्सर इन मुद्दों को खोजते हैं, और उन्हें डेवलपर्स को विवेकपूर्ण तरीके से प्रकट करते हैं, ताकि वे समस्या को हल कर सकें। जिम्मेदार डेवलपर्स तब अपडेट के माध्यम से अपने उत्पादों के लिए सुरक्षा पैच जारी करेंगे।
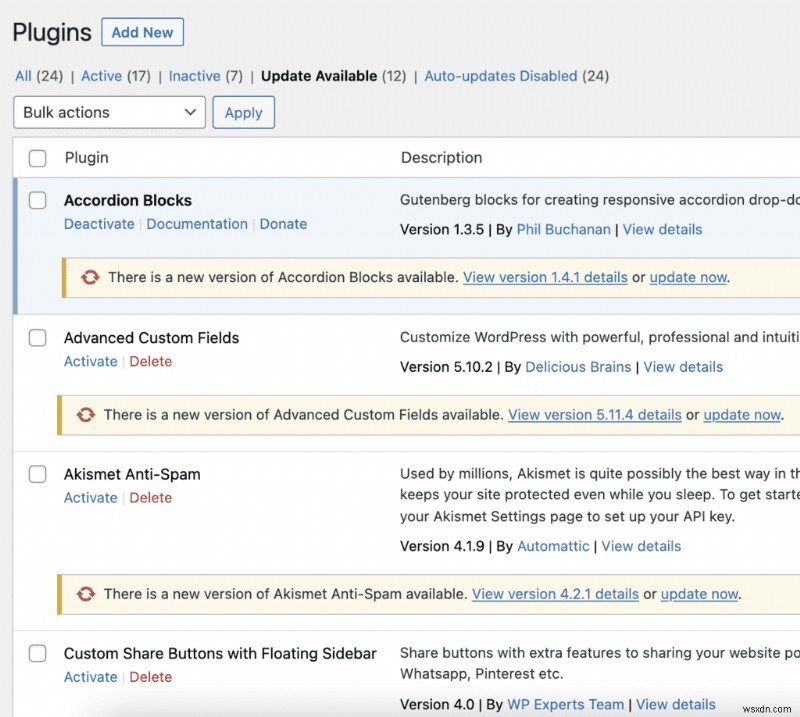
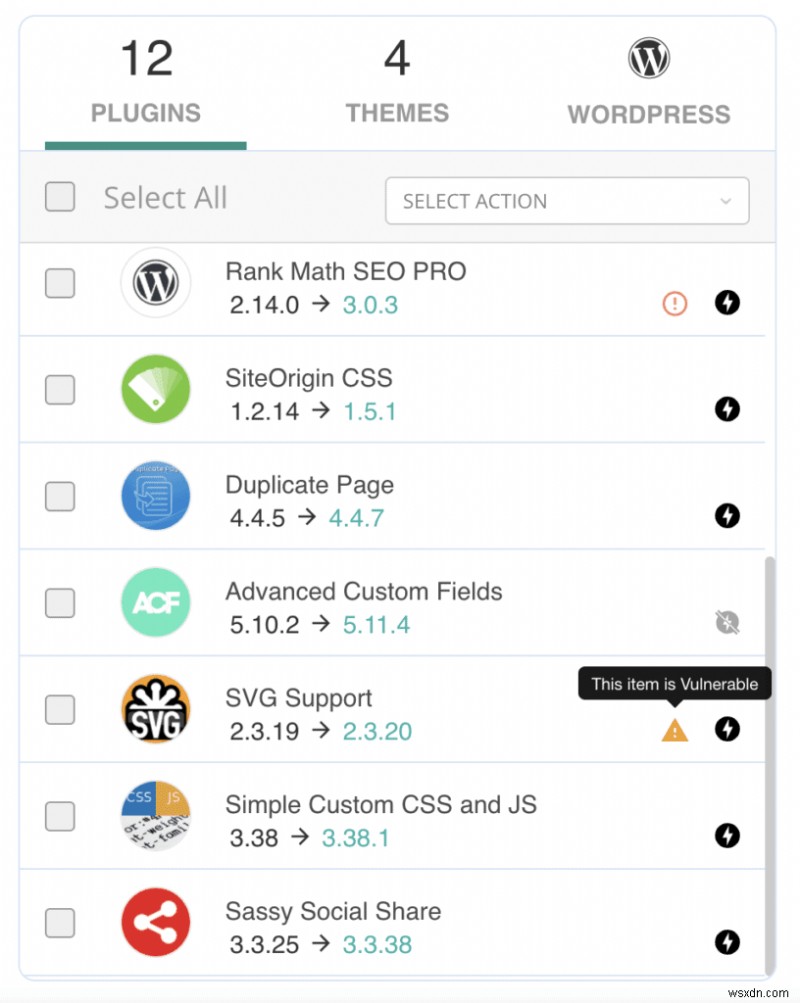
अपडेट जारी होने के बाद, सुरक्षा शोधकर्ता निष्कर्षों को सार्वजनिक रूप से प्रकट करेंगे ताकि उपयोगकर्ताओं को उनकी वेबसाइटों पर कमजोरियों के बारे में सतर्क किया जा सके। चूंकि कमजोरी अब सार्वजनिक ज्ञान है, हैकर्स उन साइटों पर हमला करने की कोशिश करेंगे जिन्होंने अभी तक अपडेट नहीं किया है। अक्सर, वे सफल होंगे। इसलिए, अपनी वेबसाइट पर सब कुछ जल्द से जल्द अपडेट रखना सुपर महत्वपूर्ण है।
अपनी वेबसाइट को अपडेट करना थोड़ा डराने वाला हो सकता है, खासकर जब से अपडेट के कारण साइट्स टूटने के लिए जानी जाती हैं। आदर्श रूप से, आपको पहले अपनी वेबसाइट का बैकअप लेना चाहिए, अपडेट का पहले स्टेजिंग पर परीक्षण करना चाहिए, और फिर अपनी लाइव वेबसाइट पर अपडेट करना चाहिए। BlogVault ये सभी पहलू एक ही स्थान पर संभालता है, और आप अपनी WordPress वेबसाइट को सुरक्षित रूप से अपडेट कर सकते हैं।
5. मजबूत पासवर्ड नीतियां लागू करें
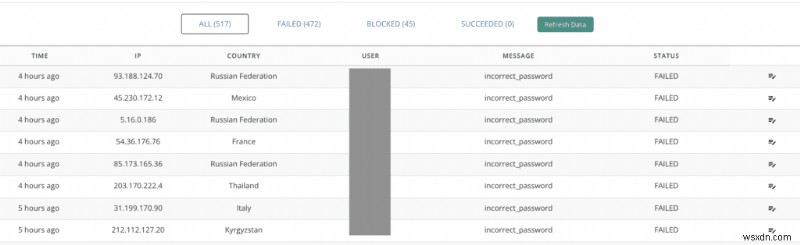
कमजोरियों के बाद, WordPress साइटों के हैक होने का अगला सबसे बड़ा कारण खराब पासवर्ड हैं। पासवर्ड अक्सर 2 कारणों से आपकी WordPress सुरक्षा में सबसे कमजोर कड़ी होते हैं:
- याद रखने में आसान, इसलिए अनुमान लगाने में आसान: हमने अनगिनत वेबसाइटों को हैक होते देखा है क्योंकि एडमिन ने पासवर्ड सेट किए हैं जैसे: pass@123, P@ssword, या ऐसा ही कुछ संयोजन। हैकर्स बॉट्स का उपयोग करते हैं जो सामान्य पासवर्ड आज़माते हैं, विभिन्न संयोजनों के साथ WordPress साइटों में सेंध लगाने के लिए। बॉट्स कभी-कभी प्रति मिनट कई सौ प्रयास कर सकते हैं।
- उल्लंघन से लीक डेटा: पासवर्ड याद रखना कठिन है, इसलिए लोग उन्हें विभिन्न वेबसाइटों और उत्पादों में पुनः उपयोग करते हैं। हालांकि, यदि उन वेबसाइटों में से एक हैक हो जाती है और डेटा उल्लंघन होता है, तो आपके लॉगिन क्रेडेंशियल्स से समझौता हो जाता है। हैकर्स के पास दोनों टोकन होते हैं - आपका ईमेल पता और पासवर्ड - आपकी वेबसाइट में सेंध लगाने के लिए आवश्यक।
आप अपने सभी उपयोगकर्ताओं के लिए मजबूत पासवर्ड लागू करने के लिए एक प्लगइन का उपयोग कर सकते हैं। उपयोगकर्ताओं को मजबूत पासवर्ड सेट करने की आवश्यकता होगी जो डेटा उल्लंघन में समझौता नहीं किए गए हैं। समझदारी से, मजबूत पासवर्ड याद रखना भी मुश्किल है, इसलिए हम पासवर्ड मैनेजर के उपयोग की सलाह देते हैं। मामूली असुविधा निश्चित रूप से आपके वेबसाइट पर लाई गई सुरक्षा के लायक है।
6. दो-कारक प्रमाणीकरण सक्षम करें
यदि आपने पिछले खंड के चरणों को लागू किया है, तो आपके पास एक मजबूत पासवर्ड है। लेकिन यह इस तथ्य को नहीं बदलता कि आपकी वेबसाइट और एक हैकर के बीच केवल एक पासवर्ड है।
दो-कारक प्रमाणीकरण आपकी वेबसाइट के लॉगिन के लिए सुरक्षा की एक अतिरिक्त परत है। आमतौर पर, आपको अपनी वेबसाइट में लॉग इन करने के लिए एक उपयोगकर्ता नाम और पासवर्ड की आवश्यकता होती है, और उपयोगकर्ता नाम अक्सर आपका ईमेल पता होता है। जिसका अर्थ है, यदि कोई हमलावर आपका ईमेल पता जानता है, तो उन्हें केवल एक प्रमाणीकरण कारक - आपका पासवर्ड - अनुमान लगाना होगा ताकि पहुंच प्राप्त की जा सके।
एक और प्रमाणीकरण कारक जोड़ने से WordPress सुरक्षा काफी हद तक बढ़ जाती है, और यह करना बहुत सरल है। आप इसे करने के लिए एक प्लगइन इंस्टॉल कर सकते हैं, बिना कोड के साथ छेड़छाड़ किए।
यहां कुछ मुफ्त प्लगइन्स हैं जो आपकी वेबसाइट पर दो-कारक प्रमाणीकरण सक्षम करेंगे:
- WP 2FA
- Google Authenticator
- WordPress 2-चरण सत्यापन
Wordfence के मुफ्त संस्करण में भी यह सुविधा है, जैसा कि iThemes Security में है। हम कई कारणों से iThemes का उपयोग केवल दो-कारक प्रमाणीकरण के अलावा किसी भी चीज़ के लिए करने की अनुशंसा नहीं करते हैं।
7. SSL का उपयोग करें
SSL वेबसाइटों द्वारा संचार को एन्क्रिप्ट करने के लिए उपयोग किया जाने वाला एक सुरक्षा प्रोटोकॉल है। जब कोई आपकी वेबसाइट पर जाता है, तो डेटा उनके ब्राउज़र से आपकी वेबसाइट सर्वर पर भेजा जाता है, और फिर वापस। इस तरह इंटरनेट पर संचार होता है, और बहुत सारी जानकारी इस तरह प्रसारित होती है।
SSL प्रमाणपत्र इंस्टॉल करना बहुत आसान है। इसके अलावा, SSL कुछ कारणों से समय का एक सार्थक निवेश है:
- डेटा एन्क्रिप्ट करता है जो वेबसाइट सर्वर से भेजा जाता है और उससे प्राप्त होता है, जो डेटा को अनधिकृत लोगों के लिए पठनीय होने से बचाता है
- SSL-सक्षम वेबसाइटों में अधिकांश ब्राउज़रों में उनके URL के आगे हरा ताला होता है जो विज़िटर्स के लिए विश्वास का बिल्ला है

- Google सक्रिय रूप से SSL को बढ़ावा देता है और खोज परिणामों में 'साइट सुरक्षित नहीं है' संदेश प्रदर्शित करेगा यदि वेबसाइट में SSL नहीं है
SSL जिस तरह काम करता है वह संचार को एन्क्रिप्ट करना है, इसलिए भले ही कोई अनधिकृत व्यक्ति सुन ले, वे यह नहीं समझ पाएंगे कि क्या प्रसारित किया जा रहा है।
इसे फोन कॉल की तरह सोचना मददगार है। आदर्श रूप से, फोन कॉल कॉल के दोनों छोर पर दो लोगों के लिए निजी है। हालांकि, यदि कोई तीसरा व्यक्ति उस फोन लाइन में टैप करने में सक्षम है, तो आदान-प्रदान की गई जानकारी से समझौता किया जाता है।
इसी तरह, आपकी वेबसाइट से और उससे संचार से समझौता किया जा सकता है। आपकी वेबसाइट के मामले में, हालांकि, आदान-प्रदान किया गया डेटा संवेदनशील हो सकता है, जैसे पहचान की जानकारी या पासवर्ड, यही कारण है कि एन्क्रिप्शन आवश्यक है।
इसे वास्तव में सरल SSL के साथ सेट करना सीधा है, और अक्सर वेब होस्ट द्वारा उनकी सेवाओं के हिस्से के रूप में भी पेश किया जाता है।
8. अपनी वेबसाइट का दैनिक बैकअप लें
मैलवेयर वेबसाइटों को मिटाने या वेब होस्ट को उनकी बैकअप के साथ वेबसाइटों को हटाने के लिए जाना जाता है। कभी-कभी मैलवेयर इतना खराब हो सकता है कि लोगों को अपनी वेबसाइटों को खरोंच से शुरू करने के लिए मजबूर किया जाता है। हालांकि, यदि आपने अपनी वेबसाइट का बैकअप लिया है, तो आपके पास अभी भी अपनी वेबसाइट को बचाने का एक लड़ने का मौका है।
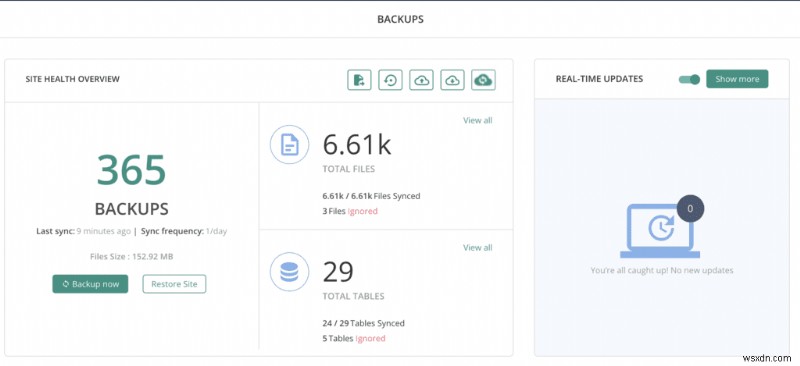
सर्वोत्तम WordPress वेबसाइट बैकअप स्वचालित, नियमित, सुरक्षा के लिए एन्क्रिप्टेड, विश्वसनीय रिस्टोर के साथ, और आपके वेब होस्ट से पूरी तरह से स्वतंत्र होते हैं। कई बैकअप प्लगइन्स बैकअप को उसी सर्वर पर संग्रहीत करते हैं जिस पर आपकी वेबसाइट है, इसलिए जो कुछ भी आपकी लाइव साइट को प्रभावित करता है उससे प्रभावित होने का जोखिम होता है। वेब होस्ट बैकअप केवल सर्वोत्तम-केस परिदृश्यों में काम करते हैं, क्योंकि मैलवेयर से संक्रमित साइटों को हटाने के बारे में वेब होस्ट बहुत ट्रिगर-हैप्पी हो सकते हैं।
9. एक अच्छा वेब होस्ट चुनें
यह एक आम गलतफहमी है कि वेब होस्ट मैलवेयर संक्रमण के लिए जिम्मेदार हैं, क्योंकि लोग गलती से मानते हैं कि वेब होस्ट अपने सर्वर को सुरक्षित नहीं कर रहा है। इसके विपरीत, यदि उनके सर्वर पर मैलवेयर 발견 होता है तो वेब होस्ट के पास खोने के लिए बहुत कुछ होता है, और इसलिए उनकी सुरक्षा आमतौर पर वाटरटाइट होती है।
हम 'आमतौर पर' कहते हैं क्योंकि वेब होस्ट कभी-कभी डेटा उल्लंघनों का भी सामना करते हैं। नवंबर 2021 में, GoDaddy का उल्लंघन हुआ था जिसने 1.2 मिलियन उपयोगकर्ताओं के SFTP और डेटाबेस क्रेडेंशियल्स को उजागर किया। चूंकि GoDaddy सबसे बड़े वेब होस्ट में से एक है, इसलिए संख्या इसी हिसाब से बहुत बड़ी थी।
हालांकि यह एक अपवाद है और नियम नहीं। आम तौर पर, अच्छे वेब होस्ट के पास नेटवर्क फ़ायरवॉल होते हैं, और अपने सर्वर को मैलवेयर से बचाने के लिए बहुत सारे अन्य सुरक्षा बुनियादी ढांचे होते हैं।
यदि आप एक अच्छे वेब होस्ट की तलाश में हैं, तो ये वे चीजें हैं जिन्हें आपको देखना चाहिए:
- अद्यतन बुनियादी ढांचा
- प्रकाशित सुरक्षा नीतियां और प्रमाणपत्र
- स्पष्ट नियम और शर्तें, उदाहरण के लिए वे मैलवेयर से कैसे निपटते हैं
- त्वरित समर्थन
एक अच्छे वेब होस्टिंग प्रदाता को चुनना आपकी वेबसाइट के लिए एक मजबूत नींव बनाने के समान है। एक बार जब आप इसे प्राप्त कर लेते हैं, तो आप इसके बारे में भूल सकते हैं।
10. WordPress सुरक्षा को सख्त करें
WordPress हार्डनिंग आपकी WordPress सुरक्षा को मजबूत बनाने के लिए आपके द्वारा उठाए जा सकने वाले उपायों के लिए एक छत्र शब्द है। सख्ती से बोलते हुए, मजबूत पासवर्ड सेट करना और दो-कारक प्रमाणीकरण का उपयोग करना तकनीकी रूप से WordPress हार्डनिंग भी है, लेकिन उनका सुरक्षा पर बहुत अधिक प्रभाव पड़ता है, जबकि ये बिंदु अच्छे-से-हैं।
निम्नलिखित उपायों को अपनी वेबसाइट पर लागू करने के कुछ तरीके हैं। यदि आप कोडिंग के साथ सहज हैं, तो आप उन्हें मैन्युअल रूप से कर सकते हैं। हमने उन लेखों से लिंक किया है जो आपको उठाए जाने वाले सटीक चरण बताते हैं। वैकल्पिक रूप से, आप इन उपायों को आपके लिए लागू करने के लिए MalCare का उपयोग कर सकते हैं, या अपनी WordPress वेबसाइट को कमजोरियों के शोषण से बचा सकते हैं।
- /wp-uploads फ़ोल्डर में PHP निष्पादन अवरुद्ध करना: एक हैकर आपकी वेबसाइट पर एक PHP फ़ाइल अपलोड कर सकता है, इसे निष्पादित कर सकता है और आपकी वेबसाइट पर नियंत्रण ले सकता है। इस प्रकार के हैक को रिमोट कोड निष्पादन हमले के रूप में जाना जाता है। /wp-uploads फ़ोल्डर को कभी भी निष्पादन योग्य कोड की आवश्यकता नहीं होती है, इसलिए PHP निष्पादन को अवरुद्ध करने से इस प्रकार के हमले को पूरी तरह से रोका जा सकता है।
- लॉगिन प्रयास सीमित करें: हैकर्स लॉगिन पेज पर ब्रूट फोर्स हमले करने के लिए बॉट्स का उपयोग करते हैं, कई अलग-अलग पासवर्ड आज़माते हैं। आप एक समय में एक उपयोगकर्ता के गलत प्रयासों की संख्या को सीमित कर सकते हैं, उपयोगकर्ता को अस्थायी रूप से लॉक करके, या कैप्चा लागू करके। यह उपाय एक बॉट के पास सही पासवर्ड का अनुमान लगाने के लिए कुल प्रयासों की संख्या को कम करता है, और साइट को ब्रूट-फोर्स होने से बचाता है।
- XML-RPC अक्षम करें: XML-RPC फ़ंक्शन WordPress द्वारा अन्य प्रणालियों के साथ संचार करने के लिए उपयोग किया जाने वाला एक पुराना फ़ंक्शन है। हाल के वर्षों में इसे ज्यादातर REST API द्वारा बदल दिया गया है, लेकिन यह पिछड़े संगतता के लिए बाद के संस्करणों में अभी भी शामिल है। इसका उपयोग वेबसाइट में लॉग इन करने के लिए किया जा सकता है, और इसीलिए इसे एक कमजोरी माना जाता है।
WordPress को हैकर्स से बचाने के लिए WordPress हार्डनिंग के बारे में बहुत सारे लेख हैं। इनमें से कुछ उपाय अच्छी तरह से काम करते हैं; अन्य का न्यूनतम सुरक्षा प्रभाव होता है जबकि आपकी वेबसाइट की उपयोगिता में बाधा डालते हैं। ट्रेडऑफ आमतौर पर इसके लायक नहीं है। हम बाद के खंड में इस श्रेणी में आने वाले कुछ उपायों को कवर करेंगे।
11. किसी भी अप्रयुक्त प्लगइन्स या थीम को हटाएं
कभी-कभी, इंस्टॉल किए गए प्लगइन्स और थीम की सूची की समीक्षा करें। यदि वे सक्रिय उपयोग में नहीं हैं, तो ये अपडेट के लिए अनदेखा हो जाते हैं। फिर, यदि कमजोरियां पाई जाती हैं, तो वे आपकी WordPress सुरक्षा में एक कमजोर कड़ी बन जाते हैं।
अपनी WordPress साइट से किसी भी अप्रयुक्त थीम और प्लगइन्स को हटाना सबसे अच्छी प्रथा है। कम से कम, उनको हटा दें जो निष्क्रिय हैं।
12. उपयोगकर्ता प्रबंधन नीतियां लागू करें
हैकर्स आपकी वेबसाइट तक पहुंच प्राप्त करना चाहते हैं, और ऐसा करने का सबसे तेज़, सबसे कुशल तरीका एक एडमिनिस्ट्रेटर अकाउंट पर नियंत्रण हासिल करना है। वे एक उपयोगकर्ता अकाउंट में भी प्रवेश कर सकते हैं और मैलवेयर का उपयोग करके अकाउंट को अपग्रेड करके उन्हें एडमिन विशेषाधिकार दे सकते हैं, हालांकि यह करना कठिन है। किसी भी तरह से, उपयोगकर्ता अकाउंट आपकी वेबसाइट का प्रवेश द्वार हो सकते हैं।
इस कारण से, ऐसे कदम हैं जो आपको यह सुनिश्चित करने के लिए उठाने चाहिए कि कोई भी उपयोगकर्ता अकाउंट वर्तमान में समझौता नहीं किया गया है, और भविष्य में उन्हें समझौता होने से रोकें:
- एक गतिविधि लॉग इंस्टॉल करें: उपयोगकर्ताओं, फ़ाइलों, पोस्ट, सेटिंग्स, प्लगइन्स, थीम, या वेबसाइट के किसी अन्य हिस्से में अप्रत्याशित परिवर्तन एक समझौता किए गए उपयोगकर्ता अकाउंट का प्रारंभिक संकेत हो सकता है। वास्तव में, कई हैकर्स अपनी गतिविधियों को छिपाने के लिए अपर्याप्त लॉगिंग का लाभ उठाते हैं।

- नियमित रूप से उपयोगकर्ताओं की समीक्षा करें: वेबसाइट का प्रबंधन समय के साथ बदल सकता है, जैसे लेखक और संपादक आते-जाते हैं। उपयोगकर्ताओं पर नज़र रखें, और किसी भी ऐसे को हटा दें जिसे अब वेबसाइट तक पहुंच की आवश्यकता नहीं है। निष्क्रिय उपयोगकर्ता अकाउंट का वही पासवर्ड होता है जो पहले था। यदि उन्होंने अपना पासवर्ड कहीं और पुनः उपयोग किया और यह उल्लंघन का हिस्सा था, तो आपकी साइट अब परिणामस्वरूप कमजोर है।
- न्यूनतम विशेषाधिकार नीति लागू करें: प्रत्येक उपयोगकर्ता को केवल उतनी ही पहुंच देना सुनिश्चित करें जितनी उन्हें आपकी वेबसाइट के लिए आवश्यक है। एक लेखक को एडमिन एक्सेस की आवश्यकता नहीं है, न ही एक संपादक को। एडमिन उपयोगकर्ताओं की संख्या को पूरी तरह से सीमित करें।
आप wp-admin के भीतर से उपयोगकर्ताओं को आसानी से प्रबंधित कर सकते हैं। MalCare अपनी सुरक्षा योजनाओं के हिस्से के रूप में एक गतिविधि लॉग शामिल करता है।
13. SFTP/SSH का उपयोग करें
यदि आप कोड या WordPress की फ़ाइलों और फ़ोल्डरों के प्रबंधन से अपरिचित हैं, तो संभावना नहीं है कि आपको SFTP में बदलने या SSH का उपयोग करने की आवश्यकता होगी। हालांकि, यदि आप FTP का उपयोग करते हैं, तो इसके बजाय SFTP पर स्विच करने पर विचार करें।
यह ठीक उसी तरह काम करता है जैसे FTP, सिवाय इसके कि प्रेषित डेटा एन्क्रिप्टेड है और SSH का उपयोग करके स्थानांतरित किया जाता है। इसका मतलब है कि डेटा को पारगमन में पढ़ा नहीं जा सकता, ठीक वैसे ही जैसे SSL HTTP पर डेटा ट्रांसमिशन को सुरक्षित करने के लिए काम करता है।
14. कई WordPress इंस्टॉलेशन प्रबंधित करें
उसी वेबसाइट फ़ोल्डर में एक से अधिक WordPress इंस्टॉलेशन होने के कई कारण हो सकते हैं। शायद यह एक स्टेजिंग साइट है, एक सब-डोमेन, या यहां तक कि एक पुराना डिज़ाइन जिसे अंततः एक नए द्वारा बदल दिया गया था। कारण चाहे जो भी हो, एक नेस्टेड WordPress इंस्टॉलेशन मैलवेयर पुन: संक्रमण के मुख्य कारणों में से एक है।
पुराने WordPress इंस्टॉलेशन में कमजोरियां होती हैं जिन्हें अनदेखा किया जाता है, क्योंकि वे प्राथमिक साइट पर नहीं हैं। इस वजह से, वे आसानी से हैक होने की संभावना रखते हैं। चूंकि मैलवेयर WordPress फ़ाइलों और फ़ोल्डरों के बीच आसानी से फैलता है, इससे प्राथमिक वेबसाइट संक्रमित हो जाती है। यहां तक कि यदि एडमिन प्राथमिक साइट से मैलवेयर साफ करता है, जब तक वे नेस्टेड इंस्टॉलेशन के लिए भी ऐसा नहीं करते, मैलवेयर बस फिर से प्रकट हो जाएगा। wp-vcd मैलवेयर एक घातक मैलवेयर का एक बड़ा उदाहरण है जो बिल्कुल भी हिलने से इनकार करता है।
WordPress सुरक्षा के बारे में आम गलतफहमियां
WordPress सुरक्षा के बारे में बहुत सारी खराब जानकारी उपलब्ध है। यह सब अच्छे इरादे वाली है, लेकिन फिर भी खराब है। सुरक्षा विशेषज्ञों के रूप में, हम इंटरनेट पर तैर रही कुछ सबसे गंभीर धारणाओं को खारिज करना चाहते हैं।
WordPress सुरक्षित नहीं है
इसके विपरीत, WordPress एक सुरक्षित CMS के रूप में अच्छी तरह से विकसित है। यह स्पष्ट रूप से सबसे सुरक्षित के रूप में शुरू नहीं हुआ, लेकिन समय के साथ, सुरक्षा की गांठों को सीधा कर दिया गया है। रिलीज़ और पैच को संबोधित किया गया है, और यह अब उपलब्ध सर्वोत्तम विकल्पों में से एक है।
WordPress को हैकर्स और मैलवेयर का अपने उचित हिस्से से अधिक देखने का कारण इसकी अपार लोकप्रियता है। अधिक वेबसाइटें WordPress द्वारा संचालित हैं, इसलिए हैकर्स के लिए इसमें सुरक्षा खामियों को ढूंढना मायने रखता है, क्योंकि भुगतान बड़ा है।
वास्तव में, हैक के इस निरंतर खतरे के कारण, WordPress ने कई सुरक्षा मुद्दों को समाप्त कर दिया है जो अभी भी अन्य CMS में मौजूद हैं।
आपका वेब होस्ट आपकी वेबसाइट पर मैलवेयर के लिए जिम्मेदार है
कम से कम, 95% समय वे नहीं हैं। वेबसाइट्स मुख्य रूप से कमजोरियों या समझौता किए गए पासवर्ड के कारण हैक होती हैं। दोनों चीजें साइट मालिक और एडमिन के नियंत्रण में हैं - और इसलिए जिम्मेदारी -।
वेब होस्ट के पास खोने के लिए बहुत कुछ है अगर उनके सर्वर पर मैलवेयर 발견 होता है। इसलिए वे मैलवेयर वाली साइटों को निलंबित करने के बारे में काफी ट्रिगर-हैप्पी हो सकते हैं।
एकाधिक WordPress सुरक्षा प्लगइन्स आपकी वेबसाइट को बेहतर तरीके से बचाएंगे
हम इस गलतफहमी के पीछे तर्क देख सकते हैं: यदि एक सुरक्षा प्लगइन एक पहलू में अच्छा है, और दूसरा दूसरे में अच्छा है, तो दोनों का उपयोग करके मैं अपने सभी आधार कवर कर लूंगा। खैर, नहीं।
हमने एक श्रृंखला की जहां हमने सभी प्रमुख सुरक्षा प्लगइन्स का काफी अच्छी तरह से परीक्षण किया। iThemes Security, Jetpack और Sucuri सभी हमारी हैक की गई वेबसाइटों पर मैलवेयर का पता लगाने में विफल रहे। और यह विफलता का सिर्फ एक उदाहरण है।
एक सुरक्षा प्लगइन - हम स्पष्ट रूप से MalCare की सलाह देते हैं - स्कैन, सफाई और सुरक्षा करने में सक्षम होना चाहिए ताकि वह सुरक्षा प्लगइन के शीर्षक के योग्य हो। Wordfence एक करीबी दूसरा आता है, लेकिन यह सौदेबाजी में आपके सर्वर संसाधनों को खत्म कर देगा।
सभी WordPress हार्डनिंग सलाह अच्छी है
निम्नलिखित में से कोई भी न करें, क्योंकि वे जितना हल करते हैं उससे अधिक समस्याएं पैदा करते हैं या वे सुरक्षा उपायों के रूप में अप्रभावी हैं:
- WordPress संस्करण संख्या छिपाना
- लॉगिन URL बदलना
- डेटाबेस प्रीफिक्स बदलना
इसके अलावा, निम्नलिखित से बचें। आपको अपनी सुरक्षा सेटिंग्स को इतनी बारीकी से कॉन्फ़िगर नहीं करना चाहिए, क्योंकि यह समस्याग्रस्त हो सकता है यदि आप एक से अधिक वेबसाइट प्रबंधित कर रहे हैं।
- जियोब्लॉकिंग: जियोब्लॉकिंग में IP की एक श्रृंखला को ब्लैकलिस्ट करना शामिल है जो उस भौगोलिक स्थान से मेल खाता है जिसे आप अपनी वेबसाइट से दूर रखना चाहते हैं। यह एक शहर, एक देश, या एक क्षेत्र हो सकता है। हालांकि, IP हमेशा 100% सटीक नहीं होते, इसलिए आप उन विज़िटर्स को बाहर रख सकते हैं जिन्हें आप चाहते हैं। इसके अलावा, यदि आप कुछ देशों को ब्लॉक करते हैं, तो उन देशों से काम करने वाले सर्च बॉट आपकी वेबसाइट को इंडेक्स नहीं कर पाएंगे।
- व्यक्तिगत कोर फ़ाइलों की रक्षा करना: एक अच्छा फ़ायरवॉल इसका ध्यान रखना चाहिए, और एक विश्वसनीय स्कैनर WordPress कोर फ़ाइलों में मैलवेयर को जल्दी ढूंढ लेगा।
मेरी वेबसाइट हैक होने के लिए बहुत छोटी है
वेबसाइट्स का मूल्य होता है चाहे वह स्पष्ट हो या नहीं। सभी वेबसाइट्स में संपत्तियां होती हैं जिनका उपयोग कई उद्देश्यों के लिए किया जा सकता है। वेबसाइट मालिक मानते हैं कि छोटी साइट्स हैकर्स के रडार के नीचे उड़ती हैं। यह सच नहीं है। जबकि बड़ी साइट्स का अधिक मूल्य होता है, यह छोटी साइट के मूल्य को पूरी तरह से नकारता नहीं है।
उदाहरण के लिए, एक छोटी साइट स्टोर नहीं हो सकती, और इसलिए वित्तीय विवरण नहीं हो सकते। लेकिन इसका उपयोग बॉटनेट के हिस्से के रूप में किया जा सकता है। या इसका एक छोटा समर्पित अनुयायी हो सकता है, जिसे उनके ईमेल पतों के माध्यम से फ़िशिंग घोटालों के लिए टैप किया जा सकता है।
चूंकि लोग विभिन्न अकाउंट्स के लिए समान पासवर्ड का उपयोग करते हैं, इसलिए सैद्धांतिक रूप से इस जानकारी का उपयोग करके किसी अन्य साइट या सिस्टम में हैक करना संभव है। आपकी वेबसाइट ने इस घटनाओं की श्रृंखला में एक छोटी लेकिन महत्वपूर्ण भूमिका निभाई।
WordPress सुरक्षा क्यों महत्वपूर्ण है?
एक हैक की गई WordPress वेबसाइट सभी संबंधित लोगों के लिए एक बुरा सपना है। व्यवसाय राजस्व और ब्रांड प्रतिष्ठा खो देते हैं। हैकर्स आपकी वेबसाइट विज़िटर्स का डेटा, पहचान, और पासवर्ड चुरा सकते हैं। मैलवेयर आपकी वेबसाइट से अन्य वेबसाइटों और उपकरणों में फैल सकता है। आप अपनी SEO रैंकिंग को गिरते हुए देखेंगे, Google आपकी वेबसाइट को ब्लैकलिस्ट कर सकता है, आपका वेब होस्ट आपका अकाउंट निलंबित कर सकता है। यह सब हैकर्स और उनके मैलवेयर के कारण।
एक हैक की गई वेबसाइट का प्रभाव बुरे परिणामों में व्यापक हो सकता है। और वे परिणाम व्यक्तिगत वेबसाइटों या उनके मालिकों और प्रशासकों तक सीमित नहीं हैं, बल्कि दूरगामी निहितार्थ हैं।
मुख्य बातें
WordPress सुरक्षा महत्वपूर्ण है क्योंकि यह आपकी WordPress वेबसाइट, आपके व्यवसाय, आपके विज़िटर्स, आपके वेब होस्ट, और आपकी रक्षा करता है मैलवेयर द्वारा हर किसी पर किए जा सकने वाले नुकसान से। संक्षेप में, WordPress सुरक्षा का मतलब इंटरनेट के अपने कोने को बुरे अभिनेताओं से बचाना है। ऐसा करने का सबसे अच्छा तरीका MalCare जैसे सुरक्षा प्लगइन को इंस्टॉल करना है।
FAQs
सर्वोत्तम WordPress सुरक्षा उपाय क्या हैं?
सर्वोत्तम WordPress सुरक्षा उपाय हैं:
- एक सुरक्षा प्लगइन इंस्टॉल करें जो मैलवेयर को स्कैन और साफ कर सके
- खराब ट्रैफ़िक को ब्लॉक करने के लिए फ़ायरवॉल इंस्टॉल करें
- मैलवेयर के लिए अपनी वेबसाइट को दैनिक स्कैन करें
- अपने WordPress, प्लगइन्स और थीम को अपडेट रखें
- दो-कारक प्रमाणीकरण लागू करें
- सुनिश्चित करें कि आप मजबूत पासवर्ड का उपयोग करते हैं
- SSL प्रमाणपत्र इंस्टॉल करें
अनिवार्य सुरक्षा आवश्यकताएं क्या हैं?
WordPress वेबसाइट के लिए सबसे महत्वपूर्ण सुरक्षा आवश्यकता एक अच्छा सुरक्षा प्लगइन है जो मैलवेयर को स्कैन और साफ कर सके। इसे फ़ायरवॉल के साथ WordPress साइट को हैकर्स से बचाने में भी सक्षम होना चाहिए।
मैं अपनी WordPress साइट को कैसे सुरक्षित करूं?
अपनी WordPress साइट को सुरक्षित करने का सबसे अच्छा तरीका एक WordPress सुरक्षा प्लगइन इंस्टॉल करना है। MalCare एक सर्वश्रेष्ठ-इन-क्लास सुरक्षा प्लगइन है जो आपकी वेबसाइट फ़ाइलों और डेटाबेस में मैलवेयर का पता लगा सकता है, और इसे मिनटों में साफ कर सकता है। इसके अलावा, एक अच्छा सुरक्षा प्लगइन एक फ़ायरवॉल के साथ आएगा जो दुर्भावनापूर्ण ट्रैफ़िक को वेबसाइट पर कमजोरियों का फायदा उठाने से रोकता है।
WordPress सुरक्षा क्यों महत्वपूर्ण है?
WordPress सुरक्षा आपकी WordPress साइट को उन हैकर्स से बचाने के लिए महत्वपूर्ण है जो आपका डेटा, और आपके विज़िटर्स का डेटा चुराना चाहते हैं। मैलवेयर हर साल अरबों डॉलर के खोए हुए राजस्व का कारण बनता है। WordPress एडमिन को अपनी वेबसाइट, अपने डेटा और अपने विज़िटर्स को मैलवेयर से होने वाले नुकसान से बचाने के लिए कदम उठाने चाहिए।
WordPress कितना सुरक्षित है?
WordPress बहुत सुरक्षित है, हालांकि कोई भी सॉफ़्टवेयर 100% हैक-प्रूफ नहीं है। इसमें WordPress, और इसके प्लगइन्स और थीम शामिल हैं। हालांकि, सुरक्षा प्लगइन इंस्टॉल करके, और WordPress को बेहतर ढंग से सुरक्षित करके हैक से बचाना संभव है।